Generador de contraseñas
Genera contraseñas seguras y personalizadas con longitud y configuraciones específicas para proteger tu información.
El Generador de contraseñas es una herramienta gratuita que crea contraseñas aleatorias con la longitud que elijas y los grupos de caracteres que selecciones.
¿Qué hace que una contraseña sea segura?
La longitud y la aleatoriedad hacen que una contraseña sea segura. Por lo general, la longitud aporta más protección que los trucos de complejidad predecibles. Sustituir una "a" por una arroba, añadir "123" o colocar un signo de exclamación al final rara vez mejora mucho la seguridad, ya que el software para descifrar contraseñas comprueba patrones habituales.
Una contraseña aleatoria más larga ofrece al atacante más combinaciones posibles que probar. Las estimaciones del tiempo necesario para descifrarla son solo orientativas, pues el tiempo real depende de la contraseña, los controles de seguridad del sistema, el hardware del atacante y de si la base de datos de contraseñas estaba protegida correctamente. No existe un único tiempo de descifrado preciso para todas las situaciones.
Reutilizar contraseñas es un riesgo habitual. Si un servicio sufre una filtración de datos, los atacantes pueden probar la dirección de correo electrónico y la contraseña expuestas en proveedores de correo, cuentas de compras y redes sociales. Por eso, cada cuenta debe tener su propia contraseña.
Una frase de contraseña formada por varias palabras elegidas al azar es una alternativa válida cuando necesitas escribir o recordar el secreto. Debe ser larga, impredecible y única. Esta herramienta crea contraseñas basadas en caracteres, no frases de contraseña formadas por palabras.
¿Cómo se usa el generador de contraseñas?
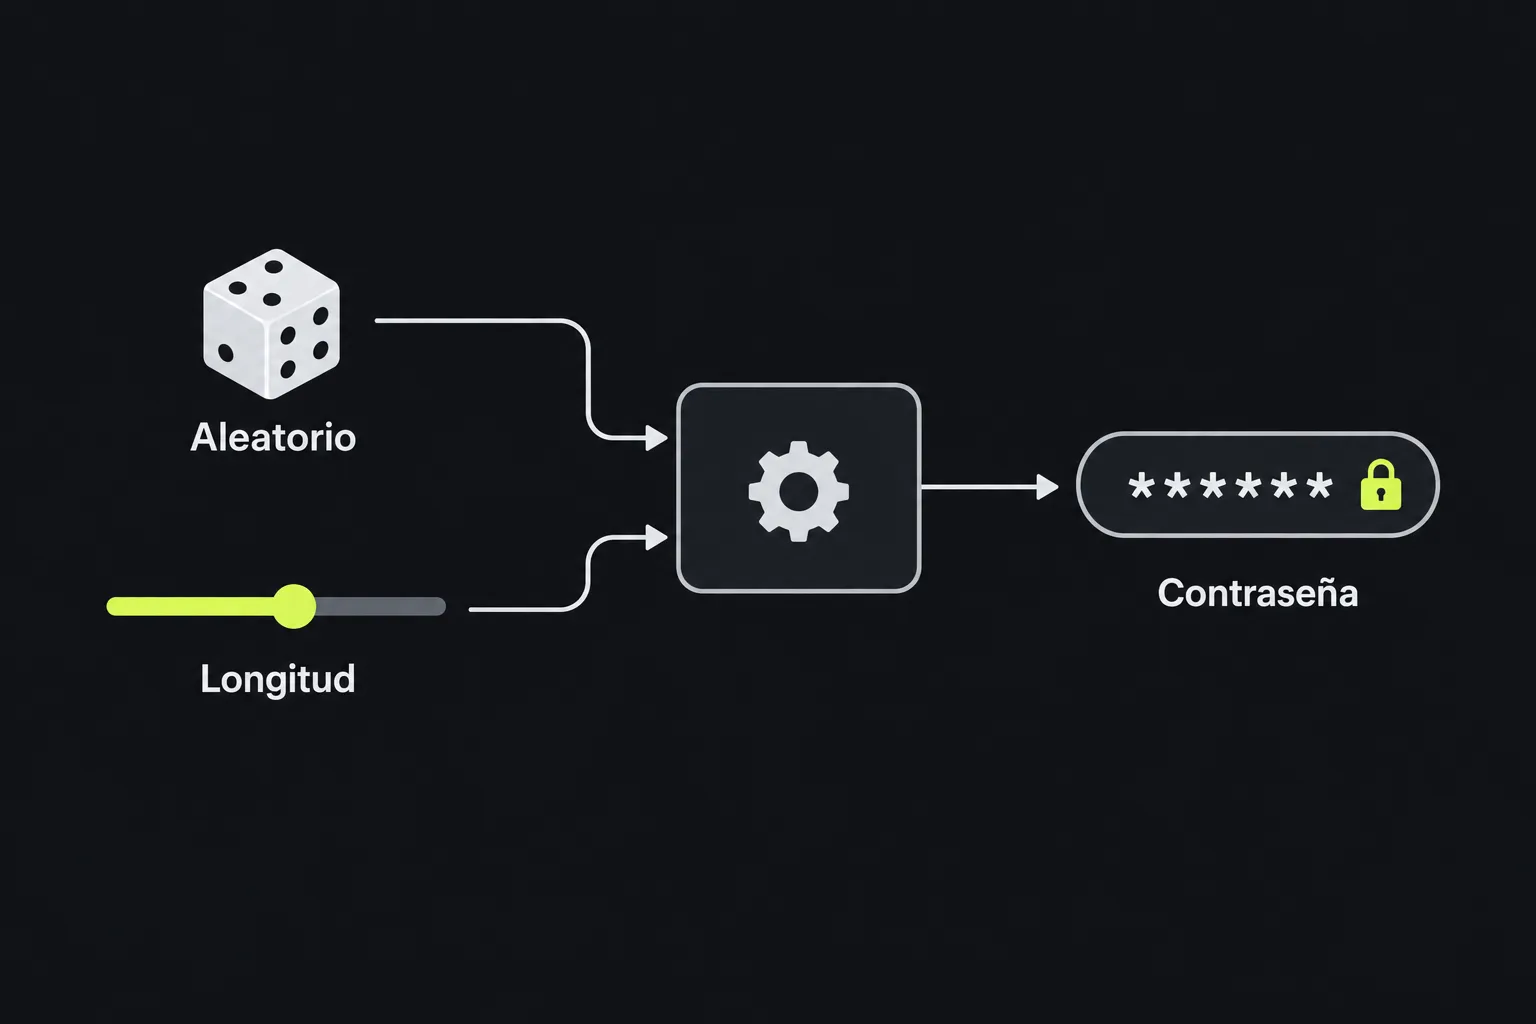
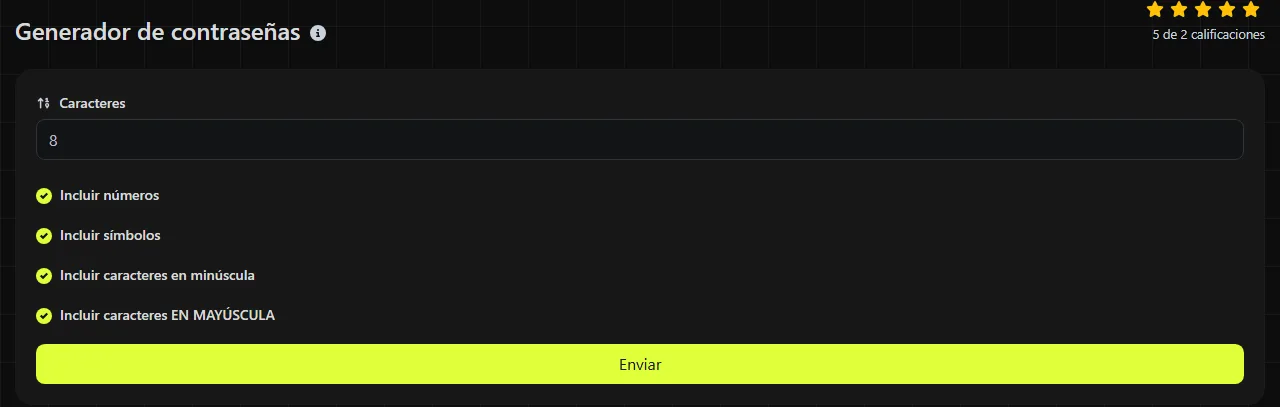
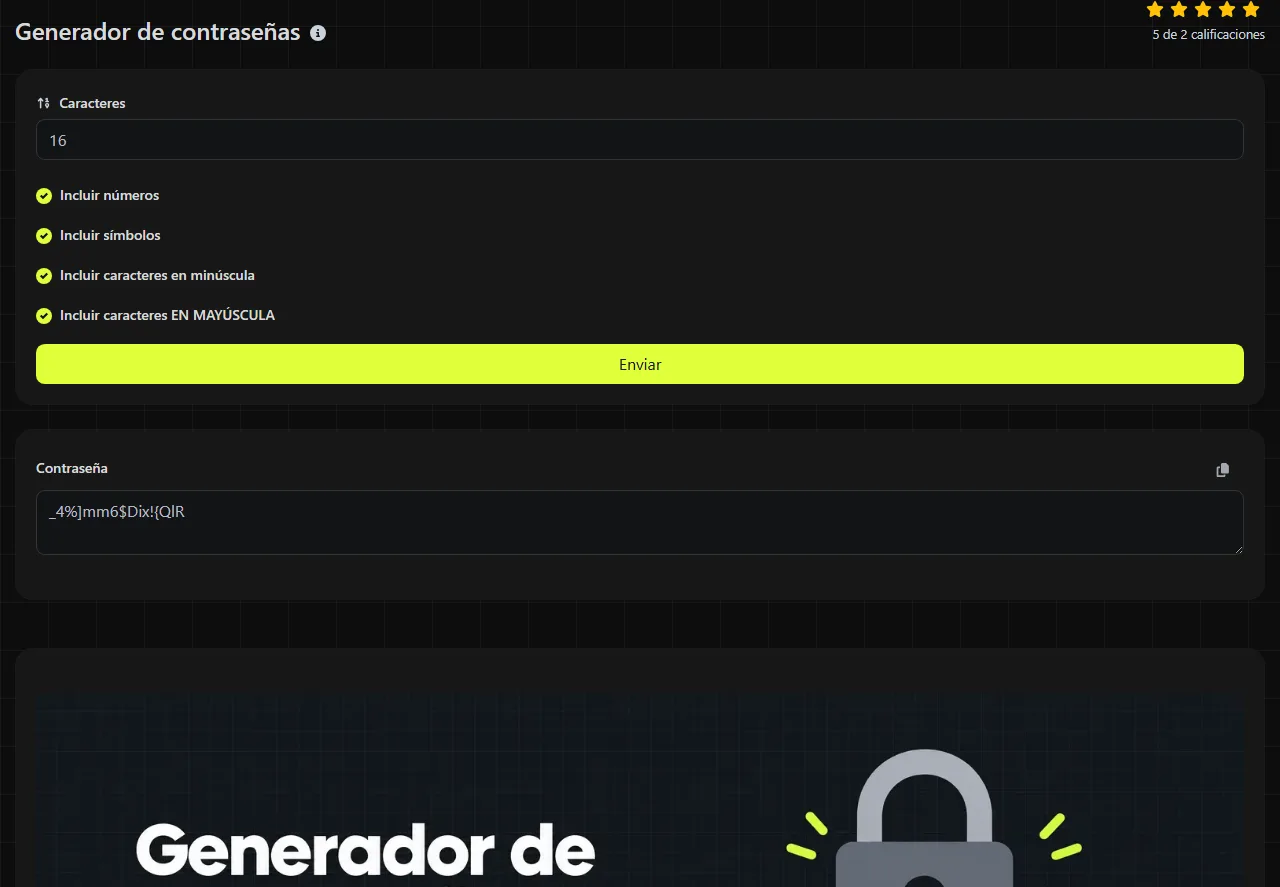
Elige una longitud en Caracteres, selecciona los grupos de caracteres que permita el servicio donde vas a usarla, genera la contraseña y cópiala sin errores.
- Establece una cantidad de caracteres lo bastante alta. La herramienta admite un máximo de 2.048 caracteres, aunque el servicio de destino puede imponer un límite inferior.
- Activa Incluir caracteres en minúscula e Incluir caracteres EN MAYÚSCULA, salvo que haya algún motivo para excluir uno de estos grupos.
- Selecciona Incluir números e Incluir símbolos si el servicio los acepta.
- Comprueba las reglas de contraseñas del sitio antes de guardar el resultado. Algunos formularios establecen su propia longitud mínima o máxima, o exigen determinados tipos de caracteres.
- Guarda la contraseña final en un gestor de contraseñas y prueba el inicio de sesión antes de cerrar la página de creación de la cuenta o de cambio de contraseña.
El generador utiliza la función random_int de PHP, diseñada para realizar selecciones aleatorias criptográficamente seguras. Esto diferencia la generación de contraseñas de la generación pseudoaleatoria no criptográfica.
¿Qué significan los ajustes de caracteres?
Los ajustes determinan qué grupos generales de caracteres pueden utilizarse para crear la contraseña. Selecciona al menos uno y comprueba que el resultado cumpla cualquier política de contraseñas que exija un tipo de carácter concreto.
- Incluir números permite usar dígitos del 0 al 9.
- Incluir símbolos permite usar signos de puntuación o caracteres especiales del conjunto de símbolos del generador.
- Incluir caracteres en minúscula permite usar letras minúsculas.
- Incluir caracteres EN MAYÚSCULA permite usar letras mayúsculas.
Por ejemplo, si eliges una longitud de 20 y activas minúsculas, mayúsculas, números y símbolos, obtendrás una contraseña aleatoria de 20 caracteres extraídos de los grupos habilitados.
No hay ningún campo de texto libre para introducir palabras, nombres o contraseñas existentes, por lo que no se pueden proporcionar como entrada espacios, letras acentuadas ni alfabetos no latinos. No des por hecho que todos los sitios web aceptan todos los símbolos generados. Si un formulario rechaza el resultado, sigue sus reglas en vez de modificar repetidamente una contraseña segura hasta convertirla en un patrón fácil de recordar.
Privacidad y generación en el servidor
La contraseña se genera en el servidor. Los ajustes seleccionados se envían al servidor mediante HTTPS y no se almacenan. Por tanto, no es correcto afirmar que todo el proceso se realiza exclusivamente en tu dispositivo.
HTTPS protege la información mientras viaja entre el navegador y el servidor, siempre que la conexión sea válida. Un dispositivo comprometido supone un riesgo independiente en uno de los extremos y puede exponer los datos antes de cifrarlos o después de descifrarlos. Evita generar o gestionar contraseñas de cuentas en un ordenador compartido, con una pantalla desatendida o en un dispositivo que pueda contener software malicioso. Ningún generador en línea puede proteger una contraseña después de copiarla en una aplicación insegura o de exponerla a través del portapapeles.
¿Cómo debo guardar una contraseña generada?
Guarda la contraseña generada en un gestor de contraseñas fiable, no en un archivo de notas, una hoja de cálculo, un borrador de correo electrónico o un documento etiquetado con el nombre de la cuenta. Un gestor reúne las credenciales de cada cuenta, puede rellenar contraseñas aleatorias largas y reduce la tentación de reutilizar una misma contraseña.
En cuentas de correo electrónico, accesos a banca en línea, cuentas de Microsoft 365 o páginas de administración de routers, guarda la dirección exacta del sitio junto a las credenciales. Esto ayuda a evitar que introduzcas la contraseña en una página de phishing que imite al sitio legítimo. Activa la autenticación multifactor cuando el servicio la admita, preferiblemente mediante una aplicación de autenticación o una llave de seguridad cuando su configuración y la verificación del usuario aporten otro factor. El inicio de sesión con passkey es una opción distinta y no es necesariamente multifactor.
Conserva la información de recuperación del gestor de contraseñas en un lugar seguro. Una contraseña larga generada sirve de poco si el titular de la cuenta pierde tanto la credencial guardada como el método de recuperación disponible. El Verificador de seguridad de contraseñas puede ayudarte a evaluar una contraseña existente, pero no consideres que una puntuación de seguridad demuestra que una contraseña reutilizada o expuesta es segura.
Errores habituales al generar contraseñas
- Generar una contraseña segura y reutilizarla en varias cuentas.
- Acortar el resultado porque parece incómodo de escribir.
- Cambiar varios caracteres aleatorios por un nombre, una fecha o un patrón de teclado.
- Guardar las contraseñas en un archivo de notas sin proteger o enviártelas por correo electrónico.
- Ignorar la longitud máxima o las reglas sobre símbolos permitidos de un sitio web.
- Suponer que la complejidad por sí sola compensa una contraseña corta.
Ningún generador puede evitar el phishing, el software malicioso, los ataques contra los mecanismos de recuperación de cuentas ni que un servicio almacene mal las contraseñas. Usa una contraseña única generada como parte de la seguridad de la cuenta, junto con actualizaciones de software, autenticación multifactor y una gestión cuidadosa de los códigos de recuperación.
Preguntas frecuentes
¿Puede un sitio web rechazar una contraseña generada al azar?
Sí. Los sitios web pueden imponer una longitud máxima, prohibir determinados símbolos o exigir al menos un carácter de ciertos grupos. Lee con atención el mensaje de validación y genera otra contraseña compatible, en lugar de recortar caracteres sin comprobar la longitud final.
¿Tengo que cambiar periódicamente una contraseña segura?
Los cambios rutinarios no suelen ser necesarios, salvo que los exija un empleador o un servicio. Cambia la contraseña cuanto antes si aparece en una filtración, la has compartido, la introdujiste en una página sospechosa o pudo quedar expuesta en un dispositivo comprometido.
¿Es práctica una contraseña de 2.048 caracteres?
Normalmente, no. Aunque el límite máximo del generador es de 2.048 caracteres, el servicio de destino o el software de almacenamiento pueden aplicar un límite inferior. Elige una contraseña larga que el servicio acepte y que tu gestor de contraseñas pueda guardar y rellenar de forma fiable.
¿Puedo usar una contraseña generada para el Wi-Fi?
Sí, siempre que el router y los dispositivos que se conecten admitan su longitud y sus caracteres. Las contraseñas muy largas o con símbolos difíciles de introducir pueden resultar incómodas en televisores, impresoras y consolas de videojuegos. Comprueba la compatibilidad antes de actualizar todos los dispositivos.
¿Puede el generador crear dos veces la misma contraseña?
En teoría, puede producirse una colisión, porque la generación aleatoria siempre tiene un conjunto finito de resultados. Con una contraseña lo bastante larga y un conjunto amplio de caracteres, una duplicación accidental no supone una preocupación práctica en el uso cotidiano. Aun así, guarda cada credencial asociada a la cuenta correcta y comprueba los datos antes de confiar en ellos.
Herramientas similares
Verifica la fortaleza de tus contraseñas y asegura que sean suficientemente robustas para proteger tu información.
Herramientas populares
Crea y descarga tu propia firma personalizada de manera rápida y sencilla con nuestro generador de firmas.
Calcula el tamaño de cualquier texto en Bytes, Kilobytes o Megabytes de manera precisa y rápida.
Realiza búsquedas inversas de IP para encontrar dominios o anfitriones asociados a cualquier dirección IP.
Realiza pruebas de ping para verificar la conectividad y tiempo de respuesta de sitios web, servidores o puertos.
La herramienta de consulta de IP de Digily Link ofrece información detallada sobre cualquier dirección IP. Utiliza este servicio online gratuito para obtener datos completos de la IP.
Genera al instante tu enlace gratuito de WhatsApp con nuestro generador de enlaces de WhatsApp. Añade un mensaje personalizado e inicia chats con un clic, sin iniciar sesión ni programar.