密码生成
使用我们的密码生成工具生成自定义长度和设置的密码,确保账户安全。
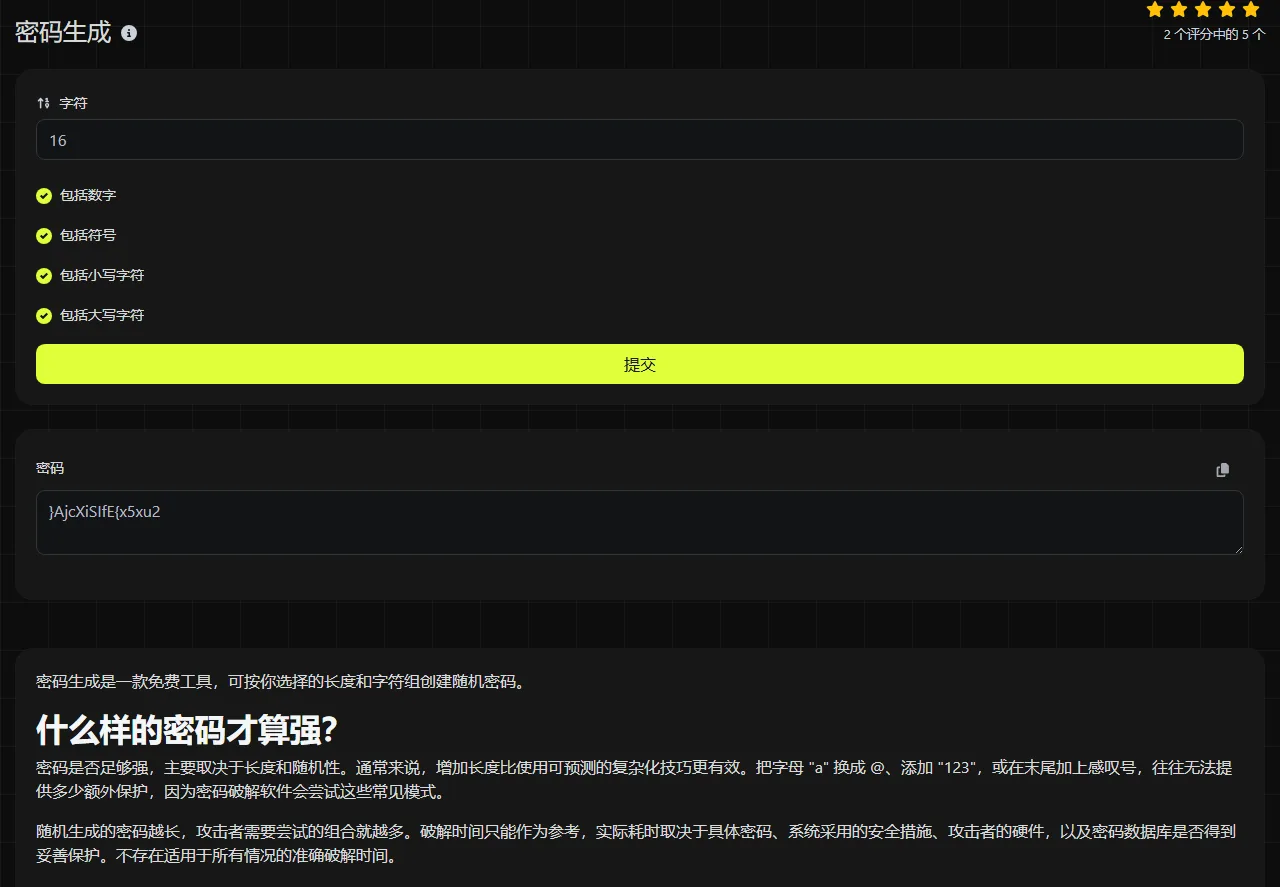
密码生成是一款免费工具,可按你选择的长度和字符组创建随机密码。
什么样的密码才算强?
密码是否足够强,主要取决于长度和随机性。通常来说,增加长度比使用可预测的复杂化技巧更有效。把字母 "a" 换成 @、添加 "123",或在末尾加上感叹号,往往无法提供多少额外保护,因为密码破解软件会尝试这些常见模式。
随机生成的密码越长,攻击者需要尝试的组合就越多。破解时间只能作为参考,实际耗时取决于具体密码、系统采用的安全措施、攻击者的硬件,以及密码数据库是否得到妥善保护。不存在适用于所有情况的准确破解时间。
重复使用密码是日常生活中常见的安全风险。如果某项服务发生数据泄露,攻击者可能会拿泄露的电子邮箱地址和密码,尝试登录邮箱服务、购物账户和社交网络。因此,每个账户都应使用不同的密码。
如果你需要手动输入或记住密码,也可以使用由多个随机单词组成的密码短语。它应当足够长、不可预测,并且只用于一个账户。本工具生成的是基于字符的密码,而不是基于单词的密码短语。
如何使用密码生成?
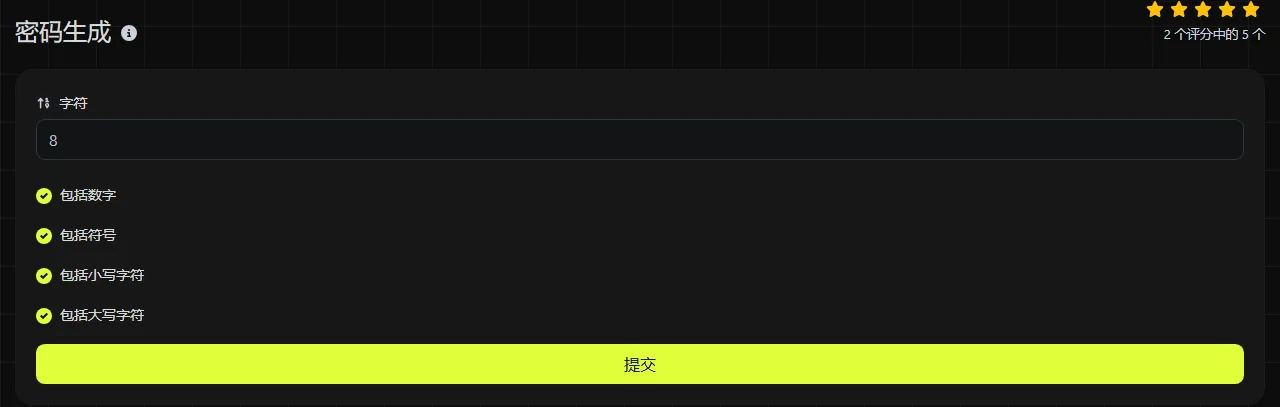
在字符数中选择长度,勾选目标服务允许使用的字符组,然后生成密码并准确复制。
- 设置足够长的字符数。本工具最多允许 2,048 个字符,但目标服务可能设有更低的上限。
- 除非账户有理由排除某一类字符,否则请启用包括小写字符和包括大写字符。
- 如果服务允许,请选择包括数字和包括符号。
- 保存结果前,先查看网站的密码规则。有些表单会自行规定最小长度、最大长度或必须包含的字符类型。
- 将最终密码保存在密码管理器中。关闭账户设置或密码修改页面前,先测试能否正常登录。
生成器使用 PHP 的 random_int 函数,该函数旨在用于密码学安全的随机选择。因此,这里的密码生成不同于非密码学用途的伪随机生成。
各项字符设置是什么意思?
这些设置决定生成密码时可以使用哪些大类字符。请至少选择一组;如果目标服务的密码规则要求必须包含某类字符,请根据该规则检查最终结果。
- 包括数字:允许使用 0 到 9 等数字。
- 包括符号:允许使用生成器符号集中的标点或特殊字符。
- 包括小写字符:允许使用小写字母。
- 包括大写字符:允许使用大写字母。
例如,将长度设为 20,并选择小写字母、大写字母、数字和符号后,工具会从已启用的字符组中随机生成一个 20 字符的密码。
本工具没有用于输入单词、姓名或现有密码的自由文本框,因此不能把空格、带重音符号的字母或非拉丁文字作为输入。不要默认所有网站都接受生成器提供的每一种符号。如果表单拒绝该密码,请按照表单注明的规则重新生成兼容的密码,不要反复修改原密码,最终把一个强密码改成容易记忆的固定模式。
隐私与服务器端生成
密码生成在服务器端完成。你选择的设置会通过 HTTPS 发送到服务器,但不会被存储。因此,不能声称整个处理过程完全在你的设备上进行。
在连接有效的前提下,HTTPS 可以保护信息在浏览器与服务器之间传输时的安全。设备遭到入侵属于另一类终端风险,数据可能在加密前或解密后泄露。不要在共享电脑上、屏幕无人看管时,或在可能含有恶意软件的设备上生成或处理账户密码。密码复制到不安全的应用中,或通过剪贴板泄露后,任何在线生成器都无法继续保护它。
生成的密码应该怎样保存?
请将生成的密码保存在可靠的密码管理器中,不要放进记事文件、电子表格、电子邮件草稿,或以账户名称命名的文档。密码管理器可以集中保存每个账户的登录凭据、自动填充较长的随机密码,并降低重复使用同一密码的可能性。
保存电子邮箱账户、网上银行登录信息、Microsoft 365 账户或路由器管理页面的密码时,请同时保存准确的网站地址。这样有助于避免在外观相似的钓鱼页面中输入密码。如果服务支持,请启用多重身份验证。优先考虑身份验证器应用或安全密钥,但前提是其配置方式和用户验证确实提供了另一重验证因素。通行密钥登录是另一种选择,但不一定属于多重身份验证。
请将密码管理器的恢复信息妥善保存在安全位置。如果账户持有人同时丢失已保存的登录凭据和可用的恢复方式,再长的生成密码也无济于事。密码强度查询可以帮助评估现有密码,但不要把强度评分视为重复使用或已经泄露的密码安全无虞的证明。
生成密码时的常见错误
- 只生成一个强密码,却在多个账户中重复使用。
- 因为输入起来不方便,就缩短生成结果。
- 把多个随机字符改成姓名、日期或键盘排列模式。
- 将密码保存在未受保护的记事文件中,或通过电子邮件发送给自己。
- 忽略网站规定的最大长度或允许使用的符号。
- 认为只要足够复杂,就能弥补密码过短的问题。
任何生成器都无法防止网络钓鱼、恶意软件、账户恢复攻击,也无法阻止服务方以不安全的方式存储密码。为每个账户使用唯一的生成密码只是账户安全的一部分,还应及时更新软件、启用多重身份验证,并妥善保管恢复代码。
常见问题
网站会拒绝随机生成的密码吗?
会。网站可能会限制最大长度、禁用某些符号,或要求至少包含指定字符组中的一个字符。请仔细阅读验证提示,并重新生成符合要求的密码。不要在未检查最终长度的情况下直接删减字符。
强密码需要定期更换吗?
通常不需要定期更换,除非雇主或服务方有明确要求。如果密码出现在数据泄露事件中、曾与他人共享、在可疑页面上输入过,或可能在已遭入侵的设备上泄露,请尽快更换。
2,048 个字符的密码实用吗?
通常不实用。虽然生成器的上限是 2,048 个字符,但目标服务或密码存储软件可能设有更低的限制。请选择一个目标服务能够接受,并且密码管理器可以可靠保存和填充的长密码。
生成的密码可以用于 Wi-Fi 吗?
可以,前提是路由器和需要连接的设备都支持该密码的长度和字符。超长密码或难以输入的符号,在电视、打印机和游戏机上输入时可能很不方便,因此请先确认兼容性,再逐一更新所有设备。
生成器可能两次生成相同的密码吗?
理论上有可能,因为随机生成的结果始终来自有限的输出集合。如果密码足够长,并且使用的字符集足够丰富,意外重复通常不是日常使用中需要实际担心的问题。不过,仍应将每项登录凭据保存到对应的正确账户下,并在正式使用前检查记录是否准确。