Verificador de força da palavra-passe
Garanta que suas palavras-passe sejam fortes e seguras com nossa ferramenta de verificação de força de palavra-passe, oferecendo feedback detalhado.
| Caracteres | |
| Força |
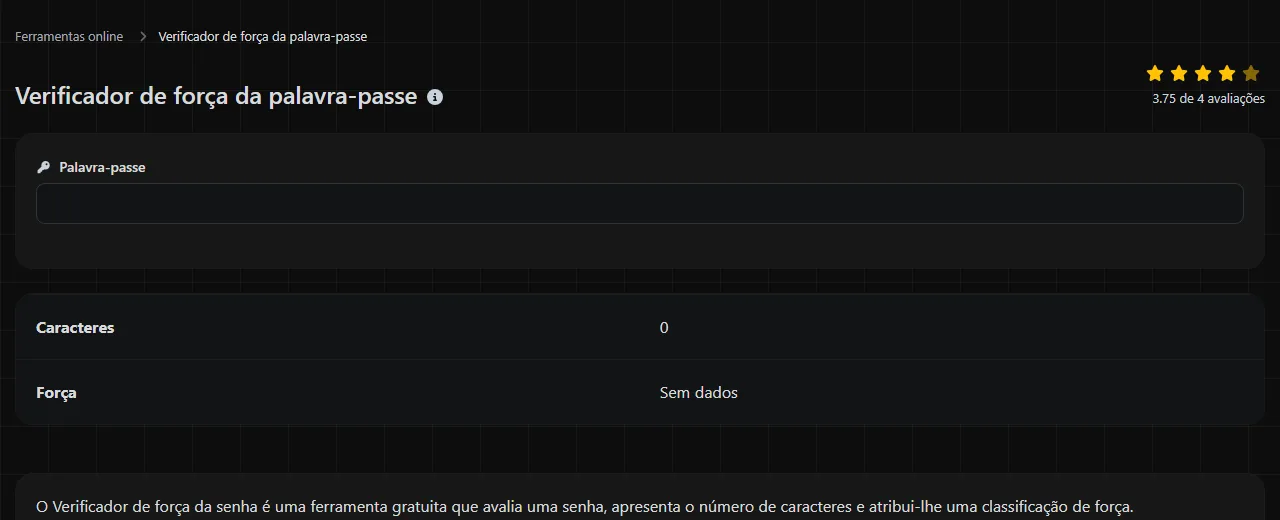
O Verificador de força da palavra-passe é uma ferramenta gratuita que avalia uma palavra-passe, apresenta o número de caracteres e atribui-lhe uma classificação de força.
Onde é verificada a minha palavra-passe?
Não é possível saber ao certo onde esta ferramenta processa a palavra-passe introduzida. Não partas do princípio de que a verificação ocorre apenas no teu navegador. No entanto, também não há motivos para afirmar que a palavra-passe é enviada para outro local.
Como o local de processamento é desconhecido, evita introduzir uma palavra-passe que esteja atualmente a proteger uma conta. Em alternativa, usa uma palavra-passe inventada com comprimento e estrutura semelhantes. Por exemplo, se a tua palavra-passe real for uma frase de acesso de quatro palavras, testa quatro palavras diferentes e sem relação entre si, em vez da frase verdadeira.
O que torna uma palavra-passe forte?
Uma palavra-passe forte é comprida, difícil de prever e usada numa única conta. De um modo geral, o comprimento é mais importante do que truques de complexidade, como trocar um 'a' por '@' ou acrescentar '1!' ao fim de uma palavra conhecida.
Os programas de descoberta de palavras-passe começam por testar palavras prováveis, padrões comuns, palavras-passe divulgadas em fugas de dados e variações previsíveis, antes de avançarem para combinações menos prováveis. Uma palavra-passe mais comprida cria mais possibilidades a testar, sobretudo se o conteúdo for aleatório. Não existe um único valor credível para o tempo necessário para descobrir uma palavra-passe, pois o resultado depende do equipamento do atacante, da forma como o serviço armazena as palavras-passe e de as tentativas serem feitas online ou sobre dados de palavras-passe roubados.
- Opta por uma palavra-passe gerada mais comprida quando puderes guardá-la num gestor de palavras-passe.
- Cria uma frase de acesso mais fácil de escrever e memorizar com palavras aleatórias sem relação entre si.
- Evita nomes, datas de nascimento, clubes de futebol, códigos postais e informações visíveis nas redes sociais.
- Não confies apenas numa letra maiúscula, num número e num símbolo se a palavra de base for previsível.
- Usa uma palavra-passe única em cada conta.
Os símbolos, os números e a combinação de maiúsculas e minúsculas podem aumentar o conjunto de caracteres possíveis, mas são mais eficazes quando escolhidos aleatoriamente. Não compensam uma palavra-passe curta ou muito utilizada.
Como uso o verificador de força da palavra-passe?
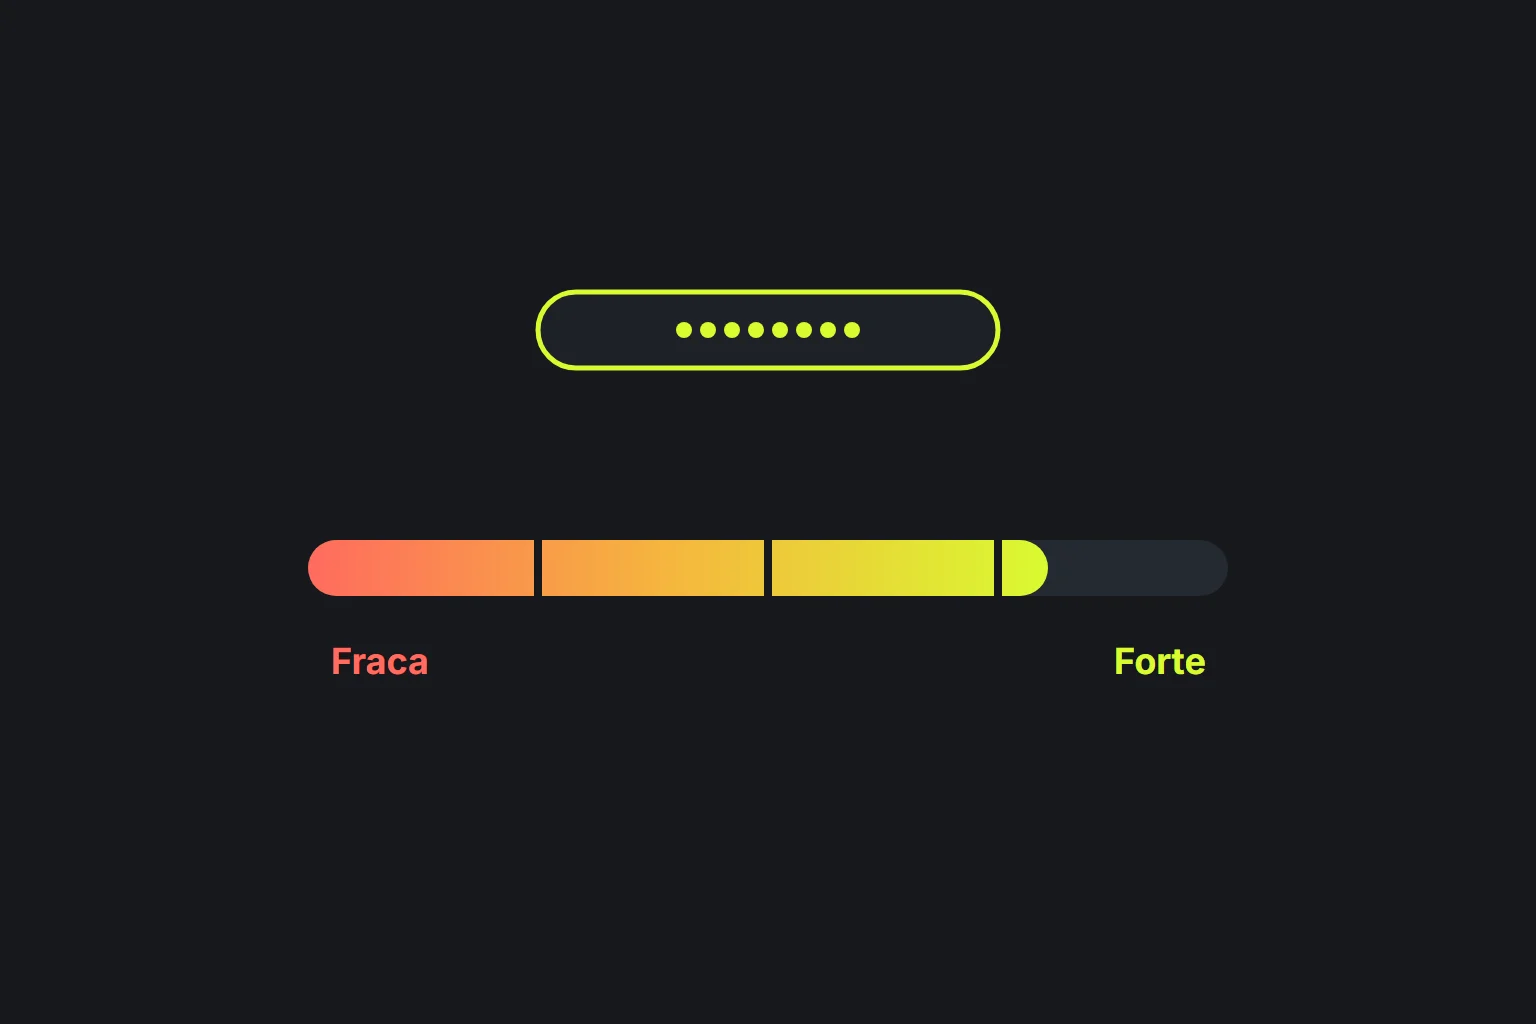
Introduz uma palavra-passe de teste inventada e consulta as informações de Caracteres e Força. As classificações disponíveis são Sem dados, Muito fraca, Fraca, Moderada e Forte.
- Escolhe um exemplo inventado com uma estrutura semelhante à da palavra-passe que estás a considerar.
- Verifica o número de caracteres.
- Interpreta a classificação de força como uma orientação, não como uma garantia de segurança.
- Se o resultado for fraco, aumenta significativamente o comprimento ou gera uma nova palavra-passe aleatória. Evita limitar-te a acrescentar um algarismo previsível.
- Guarda a palavra-passe final e única num gestor de palavras-passe, não num ficheiro de notas, documento ou rascunho de email.
As regras e os limites usados pela ferramenta para calcular a classificação não são indicados, pelo que não é possível prever aqui uma avaliação exata com segurança. Estes exemplos mostram os tipos de dados que podes comparar sem forneceres um segredo verdadeiro:
- Garden7! contém 8 caracteres e segue um padrão reconhecível de palavra seguida de um sufixo.
- copper railway tulip orbit contém 26 caracteres, incluindo espaços. Este exemplo ilustra o comprimento proporcionado por uma frase de acesso com várias palavras, embora frases publicadas como exemplo nunca devam ser usadas como palavras-passe reais.
- mQ7!vP2#zL9@ contém 12 caracteres e parece aleatória. A classificação de força exata depende do método de avaliação usado pela ferramenta.
Reutilização de palavras-passe e frases de acesso
A reutilização de palavras-passe é um risco comum, pois uma falha num único serviço pode expor credenciais que os atacantes tentam depois usar noutros sites. Esta prática automatizada chama-se credential stuffing. Se reutilizares uma palavra-passe complexa no email, em lojas online e nas redes sociais, a segurança de todas essas contas fica dependente de cada serviço onde a palavra-passe é usada.
Um gestor de palavras-passe resolve este problema ao criar e guardar uma palavra-passe aleatória diferente para cada início de sessão. Tanto os gestores integrados no navegador como as aplicações dedicadas conseguem preencher palavras-passe compridas sem que tenhas de as memorizar. Protege o próprio gestor com uma palavra-passe mestra forte e única e ativa a autenticação multifator sempre que o fornecedor a disponibilizar.
Uma frase de acesso é uma alternativa válida quando precisas de algo fácil de memorizar, como uma palavra-passe mestra. Usa várias palavras aleatórias sem relação entre si e evita citações, letras de canções, expressões famosas ou frases sobre a tua vida. Os espaços podem aumentar o comprimento, mas a conta tem de os aceitar. O Gerador de palavras-passe costuma ser a opção mais adequada para palavras-passe que não precisas de escrever de memória.
Um verificador de força pode garantir que uma palavra-passe é segura?
Não, uma classificação de força não pode garantir que uma palavra-passe é segura. A ferramenta avalia o texto introduzido segundo as suas próprias regras, mas a segurança da conta também depende de a palavra-passe ser única, do armazenamento seguro, da forma como o serviço trata as palavras-passe e da proteção contra phishing.
Um verificador pode considerar espaços, sinais de pontuação, letras acentuadas e alfabetos não latinos como caracteres da palavra-passe, mas o site onde pretendes usá-la pode aplicar regras diferentes. Os caracteres Unicode também podem ter representações subjacentes diferentes, mesmo quando parecem iguais. Confirma se o serviço em causa aceita a palavra-passe exata e se o teu gestor de palavras-passe consegue reproduzi-la corretamente.
Para um determinado comprimento, é mais fácil testar exaustivamente palavras-passe compostas apenas por números, porque usam um conjunto reduzido de caracteres. Uma palavra-passe muito comprida pode obter uma avaliação favorável, mas um formulário de início de sessão específico pode truncá-la ou rejeitá-la. Um campo vazio não contém nada que possa ser avaliado, e Sem dados é uma das classificações apresentadas por esta ferramenta.
A classificação também não confirma que uma palavra-passe nunca tenha surgido numa fuga de dados. Não há qualquer indicação de que este verificador consulte bases de dados de credenciais comprometidas, por isso não concluas que o faz só por obteres um resultado Forte.
Perguntas frequentes
Porque é que dois verificadores dão resultados diferentes?
Os verificadores podem usar modelos de pontuação, dicionários ou regras de deteção de padrões diferentes. Um pode valorizar mais a variedade de caracteres, enquanto outro dá maior importância ao comprimento ou à presença de palavras reconhecíveis. Considera as classificações como estimativas e segue as recomendações de segurança comuns a ambos, sobretudo usar uma palavra-passe única e suficientemente comprida.
Posso incluir informações pessoais numa palavra-passe comprida?
Não. O comprimento ajuda menos quando o conteúdo pode ser construído a partir do teu nome, morada, data de nascimento, entidade empregadora ou publicações acessíveis ao público. Escolhe caracteres aleatórios ou palavras sem relação entre si nem qualquer ligação pessoal.
Alterar um só carácter torna uma palavra-passe antiga novamente segura?
Regra geral, não, sobretudo se a alteração seguir um padrão óbvio. Os atacantes costumam testar mudanças de sufixo, atualizações do ano e substituições como '3' por 'e'. Se suspeitares que a palavra-passe foi comprometida, substitui-a por uma palavra-passe completamente nova e única. Altera-a também em todos os locais onde tenhas reutilizado a anterior.
Posso usar emojis numa palavra-passe?
Alguns sistemas aceitam emojis, mas pode haver problemas de compatibilidade entre formulários de início de sessão, teclados e processos de recuperação. Um emoji também pode ser composto por mais do que um ponto de código Unicode, pelo que o comprimento apresentado pode ser diferente do comprimento técnico. Regra geral, é mais fácil reproduzir de forma fiável caracteres aleatórios convencionais ou uma frase de acesso comprida.
A autenticação multifator continua a ser necessária com uma palavra-passe forte?
Sim, sempre que estiver disponível. A autenticação multifator pode limitar os danos se uma palavra-passe for roubada através de phishing, malware ou uma falha de segurança num serviço. Uma aplicação de autenticação ou uma chave de segurança evita, geralmente, os riscos associados aos códigos enviados por SMS, embora cada serviço decida os métodos que disponibiliza.
Verificações finais
- Não introduzas aqui uma palavra-passe ativa, pois o local de processamento é incerto.
- Privilegia o comprimento e a imprevisibilidade, não uma complexidade meramente superficial.
- Usa uma palavra-passe diferente em cada conta.
- Guarda as palavras-passe geradas num gestor de palavras-passe, não num ficheiro de notas desprotegido.
- Antes de guardares uma palavra-passe, confirma se o serviço onde será usada aceita os espaços, os símbolos e o respetivo número de caracteres.
Ferramentas Similares
Crie palavras-passe fortes e seguras com comprimento e configurações personalizadas usando nossa ferramenta de geração de palavras-passe.
Ferramentas Populares
Crie sua própria assinatura personalizada e faça o download facilmente com nossa ferramenta geradora de assinaturas para assinaturas eletrônicas personalizadas.
Calcule o tamanho de qualquer texto em Bytes (B), Kilobytes (KB) ou Megabytes (MB) usando nossa ferramenta de cálculo de tamanho de texto.
Use a ferramenta de pesquisa reversa de IP para encontrar o domínio ou host associado a qualquer endereço IP de forma rápida e fácil.
Gere instantaneamente a sua ligação gratuita do WhatsApp com o nosso gerador de ligações do WhatsApp. Adicione uma mensagem personalizada e inicie conversas com um clique, sem iniciar sessão nem escrever código.
Use nossa ferramenta de ping para verificar o status e o tempo de resposta de qualquer site, servidor ou porta de forma rápida e eficiente.
A ferramenta de pesquisa de IP do Digily Link fornece informações detalhadas sobre qualquer endereço IP. Use este serviço online gratuito para obter dados abrangentes de IP.