Controllo della forza della password
Assicurati che le tue password siano forti e sicure con il nostro strumento di verifica della forza delle password, che offre feedback dettagliati.
| Caratteri | |
| Forza |
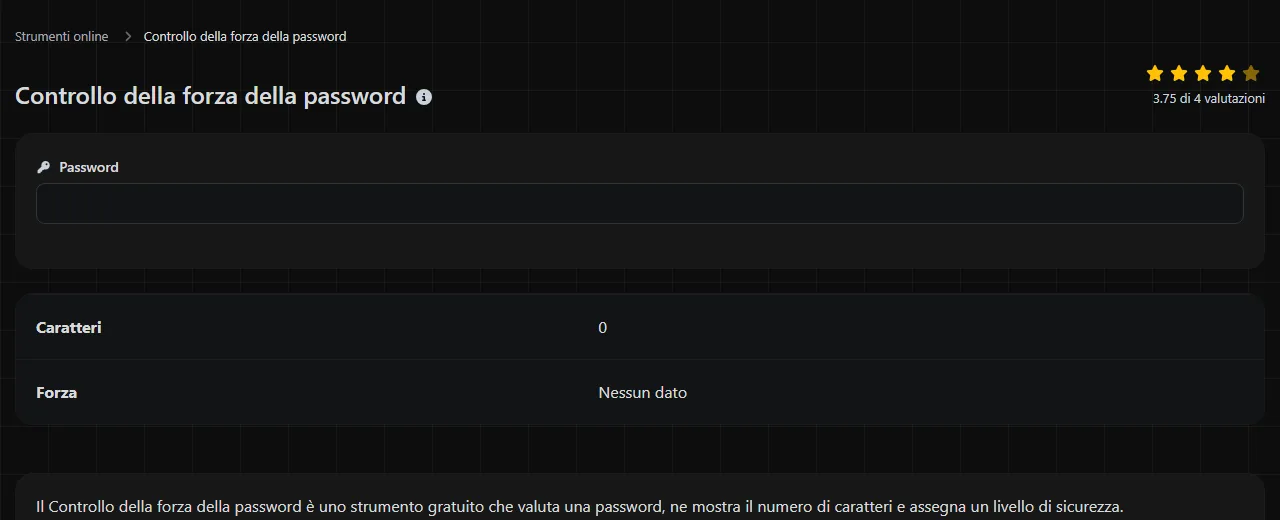
Il Controllo della forza della password è uno strumento gratuito che valuta una password, ne mostra il numero di caratteri e assegna un livello di sicurezza.
Dove viene controllata la mia password?
Non è possibile sapere con certezza dove venga elaborata la password inserita. Non dare per scontato che il controllo avvenga esclusivamente nel browser, ma non ci sono nemmeno elementi per affermare che la password venga inviata altrove.
Poiché il luogo di elaborazione non è noto, evita di inserire una password che protegge attualmente un account. Usa invece una password inventata, con lunghezza e struttura simili. Per esempio, se la password reale è una passphrase di quattro parole, prova quattro parole sostitutive non correlate anziché la frase effettiva.
Che cosa rende sicura una password?
Una password sicura è lunga, difficile da prevedere e usata per un solo account. In genere, la lunghezza conta più degli espedienti di complessità, come sostituire una 'a' con '@' o aggiungere '1!' alla fine di una parola comune.
I software per violare le password provano innanzitutto parole probabili, schemi comuni, password trapelate e varianti prevedibili, per poi passare alle combinazioni meno probabili. Una password più lunga offre un maggior numero di possibilità da verificare, soprattutto se il contenuto è casuale. Non esiste una stima unica e attendibile del tempo necessario per violare una password, perché il risultato dipende dalle risorse dell'attaccante, dal modo in cui il servizio memorizza le password e dal fatto che i tentativi avvengano online oppure su dati di password rubati.
- Se usi un gestore di password che può ricordarla al posto tuo, scegli una password generata più lunga.
- Per creare una passphrase più facile da digitare e ricordare, usa parole non correlate scelte casualmente.
- Evita nomi, compleanni, squadre di calcio, codici postali e informazioni visibili sui social media.
- Non fare affidamento su una maiuscola, un numero e un simbolo se la parola di base è prevedibile.
- Usa una password diversa per ogni account.
Simboli, numeri e combinazioni di maiuscole e minuscole possono ampliare l'insieme dei caratteri possibili, ma sono più efficaci quando vengono scelti casualmente. Non compensano una password breve o molto diffusa.
Come si usa il controllo della forza della password?
Inserisci una password di prova inventata e controlla le informazioni Caratteri e Forza. I livelli disponibili sono Nessun dato, Molto bassa, Bassa, Moderata e Forte.
- Scegli un esempio inventato che riproduca la struttura della password che stai valutando.
- Controlla il numero di caratteri.
- Considera il livello di sicurezza come un'indicazione, non come una garanzia.
- Se il risultato è debole, aumenta la lunghezza in modo significativo oppure genera una nuova password casuale. Evita di limitarti ad aggiungere una cifra prevedibile.
- Salva la password finale e univoca in un gestore di password, non in un file di appunti, in un documento o nella bozza di un'email.
Le regole e le soglie usate dallo strumento per assegnare il punteggio non sono indicate, quindi non è possibile prevedere con certezza una valutazione esatta. Questi esempi mostrano il tipo di dati che puoi confrontare senza fornire una vera credenziale segreta:
- Garden7! contiene 8 caratteri e segue uno schema riconoscibile formato da una parola e un suffisso.
- copper railway tulip orbit contiene 26 caratteri, spazi inclusi. Mostra la lunghezza che si può ottenere con una passphrase composta da più parole, anche se le frasi pubblicate come esempio non devono mai diventare password reali.
- mQ7!vP2#zL9@ contiene 12 caratteri e sembra casuale. Il livello di sicurezza esatto dipende dal metodo di valutazione usato dallo strumento.
Riutilizzo delle password e passphrase
Riutilizzare le password è un rischio comune, perché la compromissione di un solo servizio può esporre credenziali che gli attaccanti proveranno poi su altri siti web. Questa pratica automatizzata è chiamata credential stuffing. Se riutilizzi una password complessa per email, acquisti e social network, la sicurezza di tutti questi account finisce per dipendere da quella di ogni servizio in cui compare.
Un gestore di password risolve questo problema creando e conservando una password casuale diversa per ciascun accesso. Sia i gestori integrati nei browser sia le applicazioni dedicate possono compilare password lunghe senza che tu debba memorizzarle. Proteggi il gestore stesso con una password principale sicura e univoca, e attiva l'autenticazione a più fattori se il fornitore la supporta.
Una passphrase è un'alternativa valida quando ti serve qualcosa di facile da ricordare, per esempio come password principale. Usa diverse parole non correlate scelte casualmente ed evita citazioni, testi di canzoni, espressioni famose o frasi sulla tua vita. Gli spazi possono aumentare la lunghezza, ma l'account deve consentirne l'uso. Il Generatore di password è in genere la scelta più adatta per le password che non devi digitare a memoria.
Un controllo della forza può garantire che una password sia sicura?
No, la valutazione della forza non può garantire che una password sia sicura. Lo strumento esamina il testo inserito secondo le proprie regole, mentre la sicurezza dell'account dipende anche dall'unicità della password, dalla sua conservazione sicura, dal modo in cui il servizio la gestisce e dalla protezione contro il phishing.
Uno strumento di controllo può considerare spazi, punteggiatura, lettere accentate e alfabeti non latini come caratteri della password, ma il sito web di destinazione potrebbe applicare regole diverse. I caratteri Unicode possono inoltre avere rappresentazioni sottostanti differenti anche quando sembrano uguali. Verifica che il servizio desiderato accetti esattamente quella password e che il gestore di password riesca a riprodurla correttamente.
A parità di lunghezza, le password composte solo da numeri sono più facili da provare in modo esaustivo perché usano un insieme ridotto di caratteri. Un input molto lungo potrebbe ricevere una valutazione favorevole, ma uno specifico modulo di accesso potrebbe troncarlo o rifiutarlo. Un campo vuoto non contiene nulla da valutare e Nessun dato è uno degli stati mostrati dallo strumento.
La valutazione non dimostra neppure che una password non sia mai comparsa in una violazione di dati. Non viene indicato che questo strumento esegua una ricerca nelle violazioni note, quindi non dedurlo da un risultato Forte.
Domande frequenti
Perché due strumenti valutano la stessa password in modo diverso?
Strumenti diversi possono usare modelli di punteggio, dizionari o regole di riconoscimento degli schemi differenti. Uno potrebbe premiare la varietà dei caratteri, mentre un altro attribuisce maggiore importanza alla lunghezza o alle parole riconoscibili. Considera le valutazioni come stime e segui le indicazioni più prudenti condivise da entrambi, soprattutto l'unicità e una lunghezza sufficiente.
Posso inserire informazioni personali in una password lunga?
No. La lunghezza è meno utile se il contenuto può essere ricostruito usando il tuo nome, indirizzo, data di nascita, datore di lavoro o post pubblici. Scegli caratteri casuali o parole non correlate che non abbiano alcun legame personale.
Basta cambiare un carattere per rendere di nuovo sicura una vecchia password?
Di solito no, se la modifica segue uno schema ovvio. Gli attaccanti provano comunemente suffissi diversi, aggiornamenti dell'anno e sostituzioni come '3' al posto di 'e'. Se sospetti una compromissione, sostituisci la password con un valore completamente nuovo e univoco, quindi cambiala ovunque sia stata riutilizzata.
Posso usare le emoji in una password?
Alcuni sistemi accettano le emoji, ma la compatibilità può essere scarsa tra moduli di accesso, tastiere e procedure di recupero. Un'emoji può inoltre essere composta da più di un punto di codice Unicode, quindi la lunghezza visualizzata può differire da quella tecnica. In genere, caratteri casuali convenzionali o una passphrase lunga sono più facili da riprodurre in modo affidabile.
L'autenticazione a più fattori serve anche con una password sicura?
Sì, quando è disponibile. L'autenticazione a più fattori può limitare i danni se una password viene rubata tramite phishing, malware o una violazione del servizio. Un'app di autenticazione o una chiave di sicurezza evita generalmente i rischi associati ai codici inviati tramite SMS, anche se ciascun servizio decide quali metodi supportare.
Controlli finali
- Non inserire qui una password attiva, perché il luogo di elaborazione non è certo.
- Privilegia lunghezza e imprevedibilità rispetto a una complessità puramente estetica.
- Usa una password diversa per ogni account.
- Conserva le password generate in un gestore di password, non in un file di appunti privo di protezione.
- Prima di salvare una password, verifica che il servizio di destinazione ne accetti gli spazi, i simboli e la lunghezza in caratteri.
Strumenti simili
Crea password forti e sicure con lunghezza e impostazioni personalizzate utilizzando il nostro strumento generatore di password.
Strumenti popolari
Crea la tua firma personalizzata e scaricala facilmente con il nostro strumento generatore di firme per e-firme personalizzate.
Calcola la dimensione di qualsiasi testo in Byte (B), Kilobyte (KB) o Megabyte (MB) utilizzando il nostro strumento calcolatore di dimensioni del testo.
Utilizza lo strumento di ricerca inversa IP per trovare il dominio o l'host associato a qualsiasi indirizzo IP in modo rapido e semplice.
Utilizza il nostro strumento di ping per controllare rapidamente ed efficacemente lo stato e il tempo di risposta di qualsiasi sito web, server o porta.
Lo strumento di ricerca IP di Digily Link fornisce informazioni dettagliate su qualsiasi indirizzo IP. Utilizza questo servizio online gratuito per ottenere dati IP completi.
Genera subito il tuo link WhatsApp gratuito con il nostro generatore di link WhatsApp. Aggiungi un messaggio personalizzato e avvia chat con un clic, senza accesso né programmazione.