Sprawdzanie siły hasła
Upewnij się, że Twoje hasła są silne i bezpieczne dzięki naszemu narzędziu do sprawdzania siły haseł, które oferuje szczegółowe informacje zwrotne.
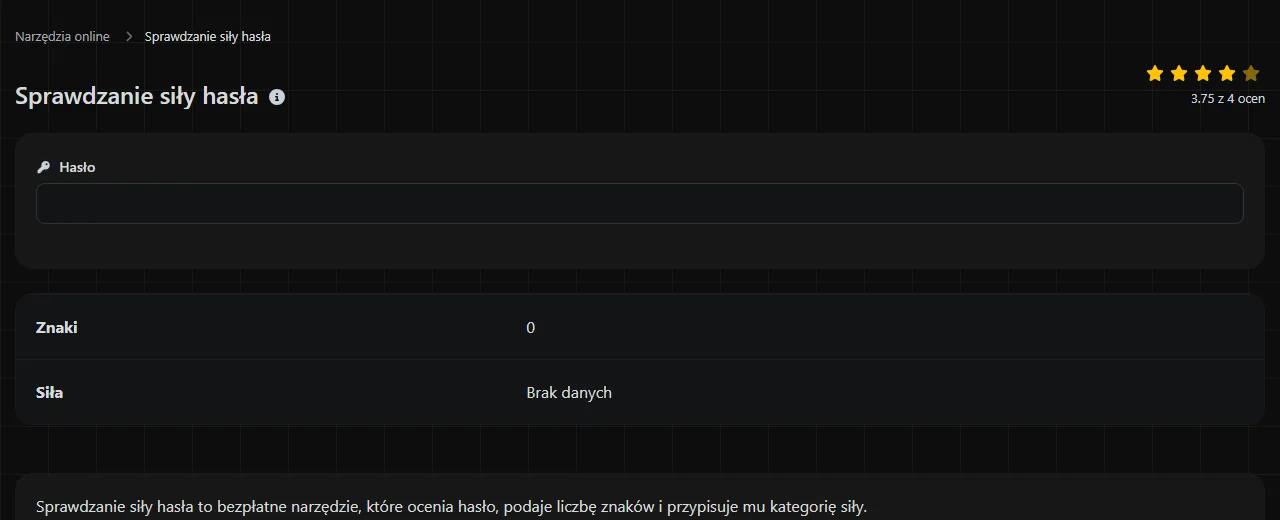
| Znaki | |
| Siła |
Sprawdzanie siły hasła to bezpłatne narzędzie, które ocenia hasło, podaje liczbę znaków i przypisuje mu kategorię siły.
Gdzie sprawdzane jest moje hasło?
Nie wiadomo, gdzie narzędzie przetwarza wpisane hasło. Nie zakładaj, że odbywa się to wyłącznie w Twojej przeglądarce. Nie ma jednak również podstaw, by twierdzić, że hasło jest gdzieś wysyłane.
Ponieważ miejsce przetwarzania danych jest nieznane, nie wpisuj hasła, które obecnie chroni jakieś konto. Zamiast niego użyj wymyślonego hasła o podobnej długości i strukturze. Jeśli na przykład Twoje prawdziwe hasło składa się z czterech słów, przetestuj cztery inne, niepowiązane ze sobą słowa.
Co sprawia, że hasło jest silne?
Silne hasło jest długie, trudne do odgadnięcia i używane tylko na jednym koncie. Długość ma zwykle większe znaczenie niż pozorne zabiegi zwiększające złożoność, takie jak zamiana 'a' na '@' czy dodanie '1!' na końcu znanego słowa.
Programy do łamania haseł najpierw sprawdzają prawdopodobne słowa, popularne schematy, hasła pochodzące z wycieków oraz przewidywalne modyfikacje. Dopiero później przechodzą do mniej prawdopodobnych kombinacji. Dłuższe hasło oznacza więcej możliwości do sprawdzenia, szczególnie gdy jego zawartość jest losowa. Nie istnieje jedna wiarygodna wartość określająca czas potrzebny na złamanie hasła. Wynik zależy od sprzętu atakującego, sposobu przechowywania haseł przez daną usługę oraz tego, czy próby odbywają się online, czy z użyciem skradzionych danych haseł.
- Jeśli menedżer haseł może zapamiętać hasło za Ciebie, wybierz dłuższe hasło wygenerowane losowo.
- Aby utworzyć łatwiejszą do wpisania i zapamiętania frazę hasłową, użyj losowo wybranych, niepowiązanych ze sobą słów.
- Unikaj imion, dat urodzenia, nazw klubów piłkarskich, kodów pocztowych i informacji widocznych w mediach społecznościowych.
- Nie polegaj wyłącznie na wielkiej literze, jednej cyfrze i jednym symbolu, jeśli podstawowe słowo jest łatwe do przewidzenia.
- Dla każdego konta ustaw inne hasło.
Symbole, cyfry oraz połączenie wielkich i małych liter mogą zwiększyć liczbę możliwych znaków, ale najlepiej sprawdzają się wtedy, gdy są wybierane losowo. Nie zrekompensują krótkiego ani powszechnie używanego hasła.
Jak sprawdzić siłę hasła?
Wpisz wymyślone hasło testowe i sprawdź informacje Liczba znaków oraz Siła. Dostępne kategorie to Brak danych, Bardzo niska, Niska, Średnia i Silna.
- Wymyśl przykład o strukturze podobnej do hasła, które rozważasz.
- Sprawdź liczbę znaków.
- Traktuj kategorię siły jako wskazówkę, a nie gwarancję bezpieczeństwa.
- Jeśli wynik jest słaby, wyraźnie wydłuż hasło albo wygeneruj nowe, losowe. Nie ograniczaj się do dopisania przewidywalnej cyfry.
- Zapisz ostateczne, unikalne hasło w menedżerze haseł, a nie w pliku z notatkami, dokumencie czy wersji roboczej wiadomości e-mail.
Zasady punktacji i progi używane przez narzędzie nie zostały podane, dlatego nie można tu wiarygodnie przewidzieć dokładnej oceny. Poniższe przykłady pokazują, jakie dane możesz porównywać bez ujawniania prawdziwego hasła:
- Garden7! zawiera 8 znaków i wykorzystuje łatwo rozpoznawalny schemat: słowo z dopisanym zakończeniem.
- copper railway tulip orbit zawiera 26 znaków, wliczając spacje. Pokazuje długość, jaką może mieć wielowyrazowa fraza hasłowa. Opublikowanych przykładowych fraz nigdy jednak nie należy używać jako prawdziwych haseł.
- mQ7!vP2#zL9@ zawiera 12 znaków i wygląda na losowe. Dokładna kategoria siły zależy od metody oceny stosowanej przez narzędzie.
Ponowne używanie haseł i frazy hasłowe
Używanie tego samego hasła w wielu miejscach jest częstym zagrożeniem. Wystarczy przejęcie jednej usługi, aby atakujący zdobyli dane logowania i wypróbowali je w innych serwisach. Tę zautomatyzowaną metodę nazywa się credential stuffing. Jeśli to samo złożone hasło chroni pocztę e-mail, konta zakupowe i profile społecznościowe, bezpieczeństwo wszystkich tych kont zależy od każdej usługi, w której go użyto.
Menedżer haseł rozwiązuje ten problem, tworząc i przechowując inne losowe hasło dla każdego konta. Zarówno menedżery wbudowane w przeglądarki, jak i osobne aplikacje mogą automatycznie uzupełniać długie hasła, których nie musisz zapamiętywać. Sam menedżer zabezpiecz silnym, unikalnym hasłem głównym i włącz uwierzytelnianie wieloskładnikowe, jeśli dostawca je obsługuje.
Fraza hasłowa jest dobrym rozwiązaniem, gdy potrzebujesz czegoś łatwego do zapamiętania, na przykład hasła głównego. Wybierz kilka losowych, niepowiązanych ze sobą słów. Unikaj cytatów, tekstów piosenek, znanych powiedzeń i zdań opisujących Twoje życie. Spacje mogą zwiększyć długość, ale konto musi je akceptować. Generator haseł jest zwykle lepszym wyborem w przypadku haseł, których nie musisz wpisywać z pamięci.
Czy sprawdzenie siły gwarantuje bezpieczeństwo hasła?
Nie. Ocena siły nie może zagwarantować, że hasło jest bezpieczne. Narzędzie analizuje wpisane znaki według własnych zasad, natomiast bezpieczeństwo konta zależy również od unikalności hasła, bezpiecznego sposobu jego przechowywania, zasad obsługi haseł przez usługę oraz ochrony przed phishingiem.
Narzędzie może traktować spacje, znaki interpunkcyjne, litery diakrytyczne i znaki spoza alfabetu łacińskiego jako znaki hasła, ale docelowy serwis może stosować inne reguły. Znaki Unicode mogą też mieć różne reprezentacje wewnętrzne, nawet jeśli wyglądają identycznie. Upewnij się, że dana usługa przyjmuje dokładnie takie hasło oraz że menedżer haseł potrafi je poprawnie odtworzyć.
Hasła złożone wyłącznie z cyfr łatwiej sprawdzić metodą wyczerpującą przy tej samej długości, ponieważ korzystają z małego zestawu znaków. Bardzo długie dane wejściowe mogą otrzymać korzystną ocenę, choć konkretny formularz logowania może je skrócić lub odrzucić. Puste pole nie zawiera niczego, co można ocenić, a Brak danych jest jednym ze stanów wyświetlanych przez to narzędzie.
Ocena nie potwierdza też, że hasło nigdy nie pojawiło się w wycieku danych. Nic nie wskazuje na to, by narzędzie sprawdzało bazy wycieków, dlatego nie wyciągaj takiego wniosku z wyniku Silna.
Najczęstsze pytania
Dlaczego różne narzędzia inaczej oceniają to samo hasło?
Poszczególne narzędzia mogą korzystać z innych modeli punktacji, słowników lub reguł wykrywania schematów. Jedno może premiować różnorodność znaków, a drugie przywiązywać większą wagę do długości lub rozpoznawalnych słów. Traktuj wyniki jako szacunki i kieruj się wspólnymi, bezpieczniejszymi zaleceniami, szczególnie dotyczącymi unikalności i odpowiedniej długości.
Czy w długim haśle można używać danych osobowych?
Nie. Długość pomaga mniej, jeśli hasło można złożyć z Twojego imienia i nazwiska, adresu, daty urodzenia, nazwy pracodawcy lub publicznych wpisów. Wybierz losowe znaki albo niepowiązane słowa, które nie mają z Tobą osobistego związku.
Czy zmiana jednego znaku sprawi, że stare hasło znów będzie bezpieczne?
Zwykle nie, jeśli zmiana odbywa się według oczywistego schematu. Atakujący często sprawdzają zmienione końcówki, zaktualizowane lata i zamiany takie jak '3' zamiast 'e'. Jeśli podejrzewasz przejęcie hasła, zastąp je zupełnie nowym, unikalnym hasłem. Zmień je też wszędzie tam, gdzie stare hasło zostało użyte ponownie.
Czy można używać emoji w haśle?
Niektóre systemy akceptują emoji, ale zgodność między formularzami logowania, klawiaturami i procedurami odzyskiwania dostępu bywa ograniczona. Emoji może też składać się z więcej niż jednego punktu kodowego Unicode, dlatego długość widoczna na ekranie może różnić się od długości technicznej. Standardowe losowe znaki lub długa fraza hasłowa są zwykle łatwiejsze do niezawodnego odtworzenia.
Czy przy silnym haśle nadal potrzebuję uwierzytelniania wieloskładnikowego?
Tak, jeśli jest dostępne. Uwierzytelnianie wieloskładnikowe może ograniczyć szkody, gdy hasło zostanie wykradzione przez phishing, złośliwe oprogramowanie lub naruszenie zabezpieczeń usługi. Aplikacja uwierzytelniająca lub klucz bezpieczeństwa zazwyczaj pozwalają uniknąć zagrożeń związanych z kodami wysyłanymi SMS-em, choć każda usługa samodzielnie określa obsługiwane metody.
Kontrola przed zapisaniem hasła
- Nie wpisuj tutaj hasła, którego obecnie używasz, ponieważ miejsce przetwarzania danych jest nieznane.
- Postaw na długość i nieprzewidywalność zamiast pozornej złożoności.
- Używaj innego hasła na każdym koncie.
- Wygenerowane hasła przechowuj w menedżerze haseł, a nie w niezabezpieczonym pliku z notatkami.
- Przed zapisaniem hasła upewnij się, że docelowa usługa akceptuje użyte spacje, symbole i długość hasła.
Podobne narzędzia
Twórz silne i bezpieczne hasła o dowolnej długości i ustawieniach za pomocą naszego narzędzia do generowania haseł.
Popularne narzędzia
Utwórz własny podpis i pobierz go łatwo za pomocą naszego narzędzia do generowania podpisów dla spersonalizowanych e-podpisów.
Oblicz rozmiar dowolnego tekstu w bajtach (B), kilobajtach (KB) lub megabajtach (MB) za pomocą naszego narzędzia do obliczania rozmiaru tekstu.
Użyj narzędzia do odwrotnego wyszukiwania IP, aby szybko i łatwo znaleźć domenę lub hosta powiązanego z dowolnym adresem IP.
Użyj naszego narzędzia ping, aby szybko i efektywnie sprawdzić status i czas odpowiedzi dowolnej strony internetowej, serwera lub portu.
Narzędzie do wyszukiwania IP Digily Link dostarcza szczegółowych informacji o dowolnym adresie IP. Skorzystaj z tej darmowej usługi online, aby uzyskać kompleksowe dane o IP.
Wygeneruj swój darmowy link WhatsApp natychmiast za pomocą naszego Generatora Linków WhatsApp. Dodaj niestandardową wiadomość i rozpocznij czaty jednym kliknięciem. Bez logowania i kodowania.