पासवर्ड की मजबूती जांचने वाला
हमारे पासवर्ड स्ट्रेंथ चेकर टूल के साथ अपने पासवर्ड को मजबूत और सुरक्षित बनाएं, जो विस्तृत प्रतिक्रिया प्रदान करता है।
| अक्षर | |
| मजबूती |
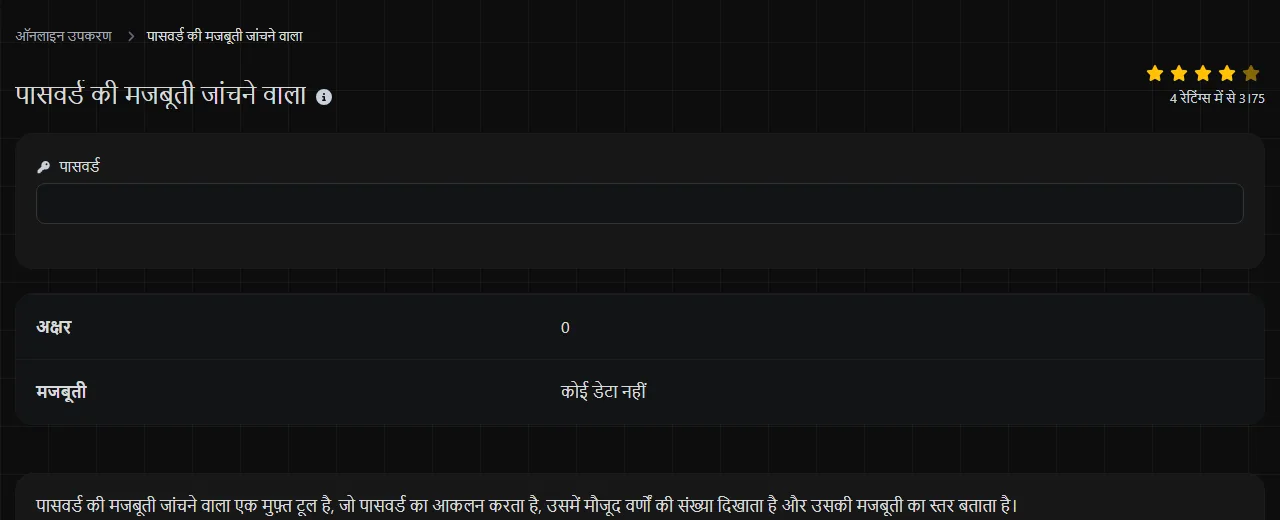
पासवर्ड की मजबूती जांचने वाला एक मुफ़्त टूल है, जो पासवर्ड का आकलन करता है, उसमें मौजूद वर्णों की संख्या दिखाता है और उसकी मजबूती का स्तर बताता है।
मेरा पासवर्ड कहां जांचा जाता है?
यह तय नहीं है कि यह टूल तुम्हारे डाले गए पासवर्ड को कहां प्रोसेस करता है। यह मत मानो कि जांच केवल तुम्हारे ब्राउज़र में होती है। वहीं, यह कहने का भी कोई आधार नहीं है कि पासवर्ड कहीं और भेजा जाता है।
प्रोसेसिंग की जगह मालूम न होने के कारण ऐसा पासवर्ड मत डालो जो फिलहाल किसी खाते को सुरक्षित रखता हो। इसके बजाय, उतनी ही लंबाई और मिलती-जुलती बनावट वाला काल्पनिक पासवर्ड इस्तेमाल करो। मसलन, अगर तुम्हारा असली पासवर्ड चार शब्दों का पासफ़्रेज़ है, तो असली वाक्यांश की जगह चार असंबंधित वैकल्पिक शब्द जांचो।
पासवर्ड मजबूत कैसे बनता है?
मजबूत पासवर्ड लंबा, अनुमान लगाना मुश्किल और केवल एक खाते के लिए इस्तेमाल किया गया होता है। आम तौर पर लंबाई, किसी 'a' को '@' से बदलने या जाने-पहचाने शब्द के आखिर में '1!' जोड़ने जैसी बनावटी जटिलताओं से ज्यादा उपयोगी होती है।
पासवर्ड क्रैक करने वाला सॉफ़्टवेयर पहले संभावित शब्द, आम पैटर्न, लीक हुए पासवर्ड और आसानी से अनुमान लगाए जा सकने वाले बदलाव आजमाता है। उसके बाद वह कम संभावित संयोजनों की ओर बढ़ता है। लंबे पासवर्ड में जांचने के लिए ज्यादा संभावनाएं होती हैं, खासकर जब उसकी सामग्री रैंडम हो। किसी पासवर्ड को क्रैक करने में लगने वाले समय का कोई एक भरोसेमंद आंकड़ा नहीं हो सकता, क्योंकि नतीजा हमलावर के उपकरण, सेवा द्वारा पासवर्ड स्टोर करने के तरीके और इस बात पर निर्भर करता है कि कोशिशें ऑनलाइन हो रही हैं या चुराए गए पासवर्ड डेटा पर।
- अगर पासवर्ड मैनेजर तुम्हारे लिए पासवर्ड याद रख सकता है, तो लंबा जनरेट किया हुआ पासवर्ड चुनो।
- ऐसा पासफ़्रेज़ बनाने के लिए रैंडम ढंग से चुने गए असंबंधित शब्द इस्तेमाल करो, जिसे टाइप करना और याद रखना आसान हो।
- नाम, जन्मतिथि, फ़ुटबॉल क्लब, पोस्टकोड और सोशल मीडिया पर दिखने वाली जानकारी से बचो।
- अगर मूल शब्द का अनुमान आसानी से लगाया जा सकता है, तो केवल एक बड़ा अक्षर, एक अंक और एक चिह्न जोड़ने पर भरोसा मत करो।
- हर खाते के लिए अलग पासवर्ड रखो।
चिह्न, अंक और बड़े-छोटे अक्षरों का मिश्रण संभावित वर्णों का दायरा बढ़ा सकता है, लेकिन इनका सबसे ज्यादा फायदा तब मिलता है जब इन्हें रैंडम तरीके से चुना जाए। ये छोटे या बहुत प्रचलित पासवर्ड की कमजोरी दूर नहीं करते।
पासवर्ड की मजबूती कैसे जांचें?
जांच के लिए कोई काल्पनिक पासवर्ड डालो और उसकी वर्ण संख्या तथा मजबूती की जानकारी देखो। मजबूती के उपलब्ध स्तर हैं: कोई डेटा नहीं, बहुत कम, कम, मध्यम और मजबूत।
- ऐसा काल्पनिक उदाहरण चुनो जिसकी बनावट उस पासवर्ड जैसी हो जिसे तुम इस्तेमाल करने पर विचार कर रहे हो।
- वर्णों की संख्या जांचो।
- मजबूती की श्रेणी को मार्गदर्शन समझो, सुरक्षा की गारंटी नहीं।
- अगर नतीजा कमजोर है, तो पासवर्ड की लंबाई उपयोगी रूप से बढ़ाओ या नया रैंडम पासवर्ड बनाओ। केवल कोई अनुमान लगाने योग्य अंक आखिर में मत जोड़ो।
- अंतिम और अनोखे पासवर्ड को नोट्स फ़ाइल, दस्तावेज़ या ईमेल ड्राफ़्ट के बजाय पासवर्ड मैनेजर में सेव करो।
टूल के स्कोर तय करने वाले नियम और सीमाएं बताई नहीं गई हैं, इसलिए यहां किसी सटीक रेटिंग का भरोसेमंद अनुमान नहीं लगाया जा सकता। नीचे दिए गए उदाहरण दिखाते हैं कि असली गोपनीय जानकारी दिए बिना किस तरह के इनपुट की तुलना की जा सकती है:
- Garden7! में 8 वर्ण हैं और यह पहचाने जा सकने वाले शब्द के बाद प्रत्यय जोड़ने के पैटर्न पर बना है।
- copper railway tulip orbit में स्पेस सहित 26 वर्ण हैं। यह दिखाता है कि कई शब्दों वाले पासफ़्रेज़ से कितनी लंबाई मिल सकती है। हालांकि, सार्वजनिक रूप से दिए गए उदाहरणों को कभी असली पासवर्ड नहीं बनाना चाहिए।
- mQ7!vP2#zL9@ में 12 वर्ण हैं और यह रैंडम दिखता है। इसकी मजबूती का सटीक स्तर टूल की आकलन विधि पर निर्भर करता है।
पासवर्ड दोबारा इस्तेमाल करना और पासफ़्रेज़
एक ही पासवर्ड को दोबारा इस्तेमाल करना रोजमर्रा का आम जोखिम है। किसी एक सेवा की सुरक्षा में सेंध लगने पर क्रेडेंशियल सामने आ सकते हैं, जिन्हें हमलावर दूसरी वेबसाइटों पर भी आजमाते हैं। इस स्वचालित तरीके को क्रेडेंशियल स्टफ़िंग कहा जाता है। ईमेल, खरीदारी और सोशल मीडिया खातों में दोबारा इस्तेमाल किया गया जटिल पासवर्ड उन सभी खातों की सुरक्षा को हर उस सेवा पर निर्भर बना देता है जहां वह इस्तेमाल हुआ है।
पासवर्ड मैनेजर हर लॉगिन के लिए अलग रैंडम पासवर्ड बनाकर और स्टोर करके इस समस्या से निपटता है। ब्राउज़र में मौजूद पासवर्ड मैनेजर और अलग से इंस्टॉल किए गए ऐप्लिकेशन, दोनों लंबे पासवर्ड भर सकते हैं और तुम्हें उन्हें याद रखने की जरूरत नहीं पड़ती। पासवर्ड मैनेजर को खुद एक मजबूत और अनोखे मास्टर पासवर्ड से सुरक्षित रखो। जहां प्रदाता इसकी सुविधा देता हो, वहां मल्टी-फ़ैक्टर ऑथेंटिकेशन भी चालू करो।
जब तुम्हें कोई याद रखने लायक पासवर्ड चाहिए, जैसे मास्टर पासवर्ड, तब पासफ़्रेज़ एक उचित विकल्प है। रैंडम तरीके से चुने गए कई असंबंधित शब्द इस्तेमाल करो। उद्धरण, गीतों के बोल, प्रसिद्ध अभिव्यक्तियां या अपनी जिंदगी से जुड़ा वाक्य मत चुनो। स्पेस से लंबाई बढ़ सकती है, लेकिन खाते में उनके इस्तेमाल की अनुमति होनी चाहिए। जिन पासवर्ड को तुम्हें याद रखकर टाइप नहीं करना है, उनके लिए आम तौर पर पासवर्ड जनरेटर ज्यादा उपयुक्त विकल्प है।
क्या मजबूती जांचने वाला टूल पासवर्ड की सुरक्षा की गारंटी देता है?
नहीं, मजबूती की रेटिंग यह गारंटी नहीं दे सकती कि पासवर्ड सुरक्षित है। टूल अपने नियमों के अनुसार डाले गए टेक्स्ट का आकलन करता है, जबकि खाते की सुरक्षा इस बात पर भी निर्भर करती है कि पासवर्ड अनोखा है या नहीं, उसे सुरक्षित तरीके से स्टोर किया गया है या नहीं, सेवा पासवर्ड को कैसे संभालती है और फ़िशिंग से कैसी सुरक्षा मिलती है।
कोई जांचने वाला टूल स्पेस, विराम चिह्न, उच्चारण चिह्न वाले अक्षरों और गैर-लैटिन लिपियों को पासवर्ड के वर्ण मान सकता है, लेकिन जिस वेबसाइट पर पासवर्ड इस्तेमाल करना है उसके नियम अलग हो सकते हैं। एक जैसे दिखने वाले Unicode वर्णों की अंदरूनी निरूपण व्यवस्था भी अलग हो सकती है। पक्का कर लो कि संबंधित सेवा उस सटीक पासवर्ड को स्वीकार करती है और तुम्हारा पासवर्ड मैनेजर उसे सही ढंग से दोबारा भर सकता है।
केवल अंकों वाले पासवर्ड में वर्णों का समूह छोटा होता है, इसलिए समान लंबाई पर उनके हर संभावित संयोजन को आजमाना आसान है। बहुत लंबे इनपुट को अच्छी रेटिंग मिल सकती है, फिर भी कोई खास लॉगिन फ़ॉर्म उसे छोटा कर सकता है या अस्वीकार कर सकता है। खाली फ़ील्ड में आकलन करने के लिए कुछ नहीं होता और कोई डेटा नहीं इस टूल में दिखने वाले स्तरों में शामिल है।
रेटिंग से यह भी साबित नहीं होता कि पासवर्ड कभी किसी डेटा उल्लंघन में सामने नहीं आया। ऐसा कोई स्पष्ट संकेत नहीं है कि यह टूल डेटा उल्लंघन में पासवर्ड खोजता है, इसलिए मजबूत नतीजे से ऐसा निष्कर्ष मत निकालो।
अक्सर पूछे जाने वाले सवाल
दो पासवर्ड जांचने वाले टूल अलग नतीजे क्यों देते हैं?
अलग-अलग टूल अलग स्कोरिंग मॉडल, शब्दकोश या पैटर्न के नियम इस्तेमाल कर सकते हैं। कोई टूल वर्णों की विविधता को ज्यादा महत्व दे सकता है, जबकि दूसरा लंबाई या पहचाने जा सकने वाले शब्दों को ज्यादा अहमियत दे सकता है। रेटिंग को अनुमान मानो और दोनों की साझा सुरक्षित सलाह पर चलो, खासकर हर पासवर्ड को अनोखा और पर्याप्त लंबा रखने की सलाह पर।
क्या लंबे पासवर्ड में निजी जानकारी डालनी चाहिए?
नहीं। अगर पासवर्ड तुम्हारे नाम, पते, जन्मतिथि, नियोक्ता या सार्वजनिक पोस्ट से बनाया जा सकता है, तो केवल लंबाई ज्यादा होने से बहुत फायदा नहीं मिलता। ऐसे रैंडम वर्ण या असंबंधित शब्द चुनो जिनका तुमसे कोई निजी संबंध न हो।
क्या एक वर्ण बदलने से पुराना पासवर्ड फिर सुरक्षित हो जाता है?
अगर बदलाव किसी साफ दिखने वाले पैटर्न पर आधारित है, तो आम तौर पर नहीं। हमलावर अक्सर आखिर में किए गए बदलाव, अपडेट किए गए वर्ष और 'e' की जगह '3' जैसे प्रतिस्थापन आजमाते हैं। पासवर्ड से समझौता होने का संदेह हो, तो उसकी जगह पूरी तरह नया और अनोखा पासवर्ड रखो। जहां-जहां पुराना पासवर्ड दोबारा इस्तेमाल हुआ था, वहां भी उसे बदलो।
क्या पासवर्ड में emoji इस्तेमाल कर सकता हूं?
कुछ सिस्टम emoji स्वीकार करते हैं, लेकिन अलग-अलग लॉगिन फ़ॉर्म, कीबोर्ड और खाता रिकवरी प्रक्रियाओं में इनके साथ अनुकूलता खराब हो सकती है। एक emoji में एक से ज्यादा Unicode कोड पॉइंट भी हो सकते हैं, इसलिए दिखाई देने वाली लंबाई और तकनीकी लंबाई अलग हो सकती है। आम तौर पर पारंपरिक रैंडम वर्ण या लंबा पासफ़्रेज़ भरोसेमंद ढंग से दोबारा इस्तेमाल करना आसान होता है।
मजबूत पासवर्ड के साथ भी मल्टी-फ़ैक्टर ऑथेंटिकेशन जरूरी है?
हां, जहां यह उपलब्ध हो। अगर फ़िशिंग, मैलवेयर या किसी सेवा में डेटा उल्लंघन के कारण पासवर्ड चोरी हो जाए, तो मल्टी-फ़ैक्टर ऑथेंटिकेशन नुकसान को सीमित कर सकता है। ऑथेंटिकेटर ऐप या सिक्योरिटी की आम तौर पर टेक्स्ट संदेश से भेजे गए कोड से जुड़े जोखिमों से बचाती है। हालांकि, कौन से तरीके उपलब्ध होंगे, यह हर सेवा खुद तय करती है।
अंतिम जांच
- यहां किसी सक्रिय पासवर्ड को मत डालो, क्योंकि प्रोसेसिंग की जगह निश्चित नहीं है।
- सिर्फ दिखावटी जटिलता के बजाय लंबाई और अप्रत्याशितता को प्राथमिकता दो।
- हर खाते के लिए अलग पासवर्ड इस्तेमाल करो।
- जनरेट किए गए पासवर्ड को असुरक्षित नोट्स फ़ाइल के बजाय पासवर्ड मैनेजर में स्टोर करो।
- पासवर्ड सेव करने से पहले पक्का कर लो कि संबंधित सेवा उसमें मौजूद स्पेस, चिह्न और वर्णों की लंबाई स्वीकार करती है।
समान उपकरण
हमारे पासवर्ड जनरेटर टूल का उपयोग करके कस्टम लंबाई और सेटिंग्स के साथ मजबूत और सुरक्षित पासवर्ड बनाएं।
लोकप्रिय उपकरण
हमारे हस्ताक्षर जनरेटर टूल के साथ अपनी खुद की कस्टम हस्ताक्षर बनाएं और आसानी से डाउनलोड करें।
हमारे टेक्स्ट साइज कैलकुलेटर टूल का उपयोग करके किसी भी टेक्स्ट का आकार बाइट्स (B), किलोबाइट्स (KB), या मेगाबाइट्स (MB) में गणना करें।
रिवर्स IP लुकअप टूल का उपयोग करके किसी भी IP पते से जुड़े डोमेन या होस्ट को जल्दी और आसानी से खोजें।
हमारे पिंग टूल का उपयोग करके किसी भी वेबसाइट, सर्वर, या पोर्ट की स्थिति और प्रतिक्रिया समय को जल्दी और कुशलता से जांचें।
डिजिली लिंक का आईपी लुकअप टूल किसी भी आईपी पते के बारे में विस्तृत जानकारी प्रदान करता है। इस मुफ्त ऑनलाइन सेवा का उपयोग करके व्यापक आईपी डेटा प्राप्त करें।
हमारे WhatsApp लिंक जनरेटर से तुरंत अपना मुफ्त WhatsApp लिंक बनाएं। एक कस्टम संदेश जोड़ें और एक क्लिक में चैट शुरू करें, लॉग इन या कोडिंग की आवश्यकता नहीं।