Генератор SHA-3/512
Створюйте хеші SHA-3/512 з будь-якого рядкового введення за допомогою нашого генератора SHA-3/512 для високого рівня безпеки даних.
Генератор SHA-3/512 є безплатним інструментом, який перетворює рядок на 512-бітний хеш за допомогою стандартної функції SHA3-512.
Що таке SHA-3/512 і наскільки він безпечний?
SHA3-512 є криптографічною хеш-функцією, яка створює дайджест фіксованої довжини 512 біт незалежно від обсягу вхідних даних.
SHA-3 базується на алгоритмі Keccak, розробленому Гвідо Бертоні, Йоаном Даменом, Міхаелем Петерсом і Жилем Ван Асше. У 2012 році Keccak переміг у конкурсі NIST на створення SHA-3, а в 2015 році NIST опублікував стандарт SHA-3.
SHA3-512 досі вважається безпечною функцією для криптографічного хешування. Немає відомостей про її злам або визнання застарілою. Її ідеальна стійкість до колізій становить 256 біт. Це означає, що пошук двох вхідних значень з однаковим дайджестом має потребувати близько 2 у степені 256 операцій. Результат містить 64 байти й зазвичай записується як 128 шістнадцяткових символів.
Як створити хеш SHA-3/512?
Введи точний рядок, який потрібно хешувати, а потім скопіюй створене значення з поля результату Хеш SHA-3/512. Обчислення виконується на сервері. Введені дані передаються на сервер через HTTPS і не зберігаються.
- Скопіюй 128-символьний шістнадцятковий дайджест із поля результату.
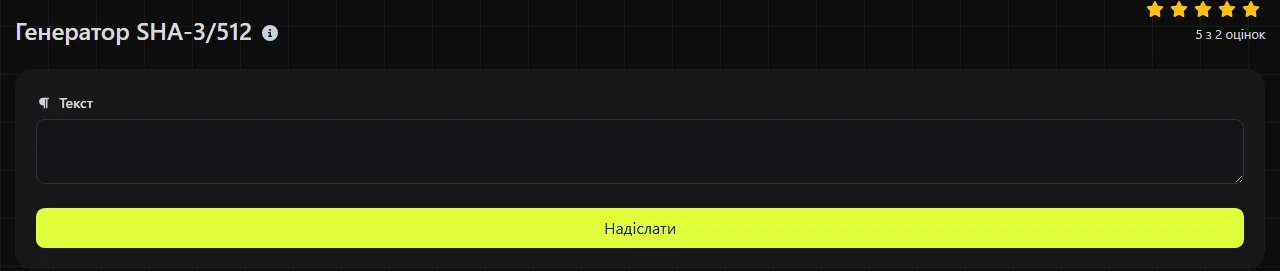
Наприклад, для вхідного значення invoice-2026-09 результат SHA-3/512 міститиме рівно 128 шістнадцяткових символів. Якщо замінити його на invoice-2026-10, утвориться інший дайджест. Неможливо визначити новий результат, просто змінивши частину попереднього.
Чи можна розшифрувати або обернути SHA-3/512?
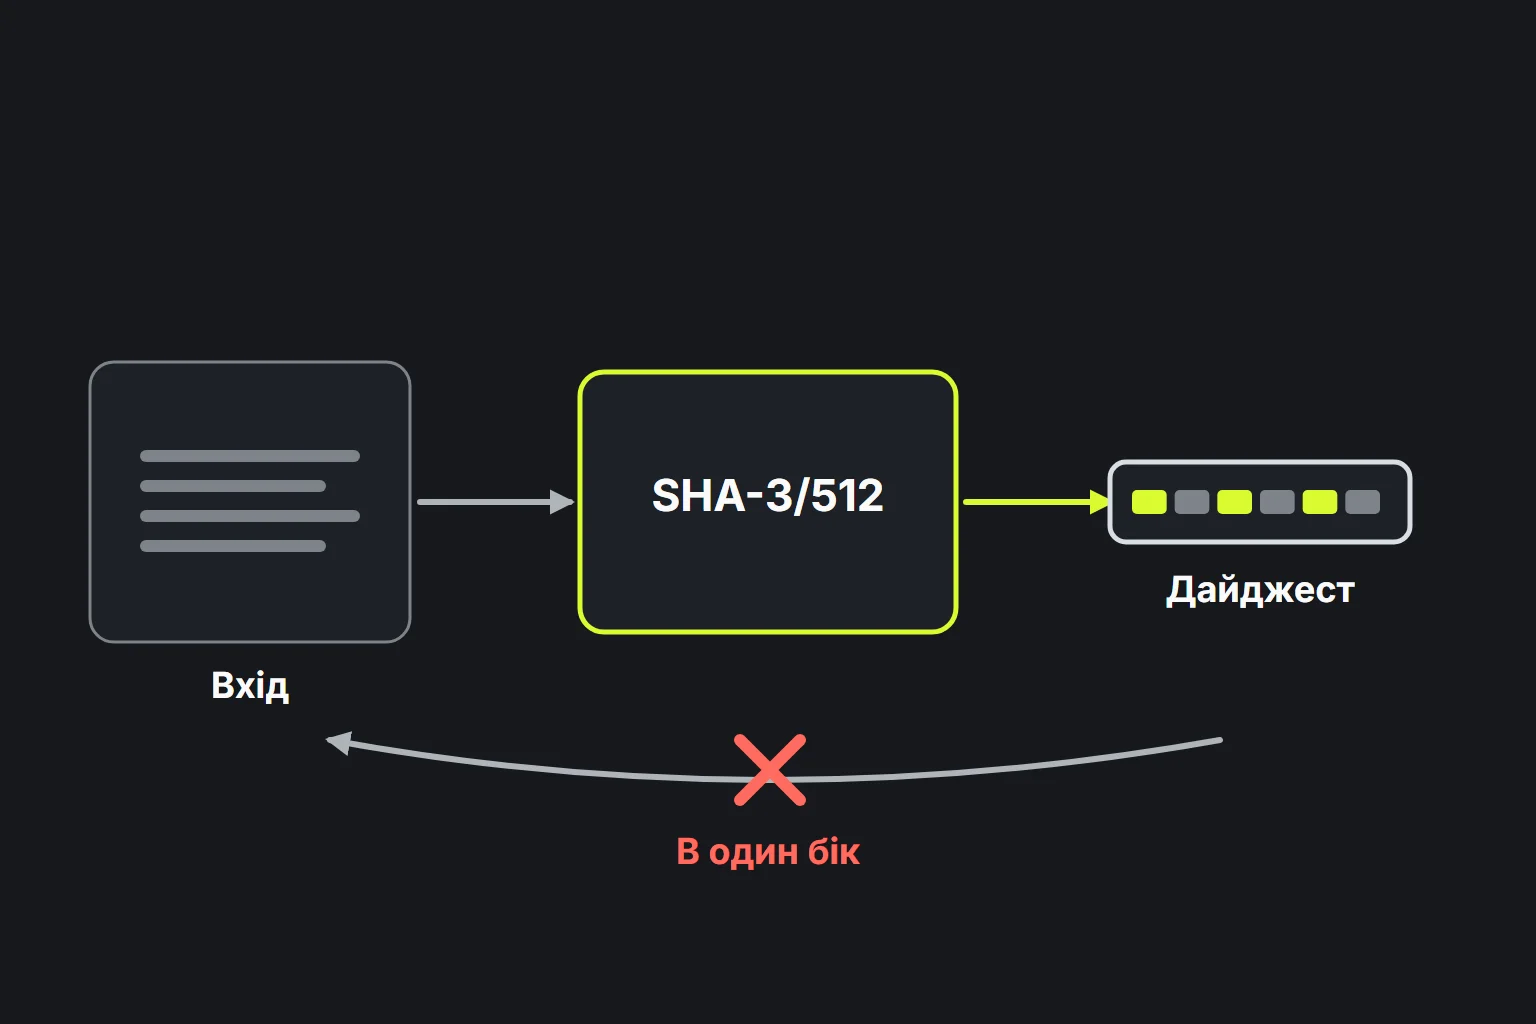
Ні, хеш SHA3-512 не можна розшифрувати, оскільки хешування не створює зашифрованих даних із ключем для розшифрування. Дайджест не містить оборотно зашифрованої копії вхідних даних.
Маючи звичайний дайджест SHA3-512, зловмисник усе одно може перебирати можливі вхідні значення, хешувати кожен варіант і порівнювати результати. Такий підхід особливо ефективний для коротких або передбачуваних значень, зокрема поширених паролів, поштових індексів чи шестизначних кодів. 512-бітний дайджест не робить слабкі вхідні дані непередбачуваними.
Тому SHA3-512 не можна використовувати безпосередньо для зберігання паролів. На відміну від звичайного дайджесту SHA3-512, для цього потрібна навмисно ресурсомістка функція хешування паролів з унікальною сіллю. Якщо тобі потрібен саме хеш пароля bcrypt, скористайся інструментом Генератор Bcrypt.
Коли варто використовувати SHA-3/512?
Використовуй SHA3-512, якщо цього вимагає специфікація, потрібен великий дайджест SHA-3 або обидві залучені системи явно підтримують той самий алгоритм. Ось кілька доречних застосувань.
- Збереження контрольних сум, щоб згодом виявляти зміни в тексті або даних.
- Виявлення дублікатів вмісту, коли випадкові колізії мають бути вкрай малоймовірними.
- Забезпечення сумісності з наявною базою даних, API або форматом архіву, у якому зберігаються значення SHA3-512.
- Створення ідентифікаторів із даних, коли розкривати оригінальний вміст не потрібно, за умови, що вхідне значення складно вгадати.
Для звичайних контрольних сум файлів SHA3-512 використовується рідше за SHA-256, тому перед вибором перевір вимоги системи, яка отримуватиме результат. Довший дайджест також потребує більше місця для зберігання та пропускної здатності. SHA3-256 створює шістнадцятковий дайджест із 64 символів, а SHA3-384 із 96 символів. Вибирай SHA3-512 лише тоді, коли його 128-символьний результат і рівень безпеки відповідають протоколу або моделі даних.
Звичайний дайджест SHA3-512 не підтверджує, хто створив повідомлення. Якщо зловмисник може змінити і дані, і опубліковану контрольну суму, він також може обчислити нову контрольну суму. Тому в застосунках з автентифікацією зазвичай використовують конструкцію з ключем, наприклад HMAC, а не звичайний дайджест SHA3-512, створений цим генератором.
Особливості вхідних даних і формат результату
SHA3-512 хешує байти, тому кожен символ, що утворює іншу послідовність байтів, впливає на результат. Пробіли, розділові знаки та великі літери мають значення. Отже, рядки Report, report і report створюють три не пов'язані між собою дайджести.
- Порожні вхідні дані мають визначений алгоритмом дайджест SHA3-512, хоча форма може вимагати ввести значення перед надсиланням.
Дайджест відображається в шістнадцятковому форматі з цифрами від 0 до 9 і літерами від a до f. Шістнадцятковий формат є способом кодування 64-байтного двійкового дайджесту, а не додатковим етапом хешування.
Поширені запитання
SHA-3/512 і SHA-512, це одне й те саме?
Ні. SHA3-512 належить до сімейства SHA-3 і використовує губчасту конструкцію Keccak, тоді як SHA-512 входить до старішого сімейства SHA-2. Обидві функції створюють 512-бітні результати, але для однакових вхідних даних дають різні дайджести, тому їхні назви не можна вживати як взаємозамінні.
Великі й малі літери в хеші означають різні значення?
Ні. У шістнадцятковому записі велика A й мала a позначають те саме чотирибітне значення. Проте система, яка порівнює текст з урахуванням регістру, може вважати їх різними рядками. Щоб уникнути хибної невідповідності, приведи обидва дайджести до одного регістру.
Чи можна цим генератором перевірити завантажений файл?
Лише якщо вдасться передати точно ті самі байти у вигляді рядка, що не підходить для більшості двійкових файлів. Для побайтової перевірки надійніше скористатися утилітою обчислення контрольних сум файлів або командою операційної системи, яка читає файл безпосередньо. Цей інструмент приймає рядок, а не байти файлу.
Чому мій хеш не збігається з результатом іншого сервісу?
Зазвичай причина полягає в іншому алгоритмі або відмінних байтах вхідних даних, а не в помилці SHA3-512. Спочатку переконайся, що інша система використовує стандартний SHA3-512, а не SHA-512 чи початковий варіант Keccak-512, який не збігається зі стандартним SHA3-512 побайтно. Перевір пробіли в кінці, завершальний символ нового рядка та відмінності в кодуванні символів. Для багаторядкових даних також перевір відмінності між завершеннями рядків у Windows і Unix. Перевіряй маркер порядку байтів Unicode лише тоді, коли він є або міг бути доданий.
Чи безпечно хешувати конфіденційний текст онлайн?
Вхідні дані надсилаються на цей сервер через HTTPS і не зберігаються, але для обробки вони все одно залишають твій пристрій. Якщо правила організації або нормативні вимоги забороняють передавати текст на зовнішній сервер, скористайся локально встановленою реалізацією SHA-3. Перш ніж покладатися на результат, перевір точні вхідні дані, назву алгоритму та очікуваний 128-символьний формат.
Популярні інструменти
Створіть свій власний підпис і легко завантажте його за допомогою нашого інструменту генератора підписів для персоналізованих електронних підписів.
Розрахуйте розмір будь-якого тексту в байтах (B), кілобайтах (KB) або мегабайтах (MB) за допомогою нашого інструменту для обчислення розміру тексту.
Використовуйте інструмент зворотного пошуку IP, щоб швидко та легко знайти домен або хост, пов'язаний з будь-якою IP-адресою.
Використовуйте наш інструмент ping, щоб швидко та ефективно перевірити статус і час відгуку будь-якого вебсайту, сервера або порту.
Інструмент перевірки IP-адреси від Digily Link надає детальну інформацію про будь-яку IP-адресу. Скористайтеся цим безкоштовним онлайн-сервісом, щоб отримати всебічні дані про IP.
Створіть своє безкоштовне посилання на WhatsApp миттєво за допомогою нашого генератора посилань WhatsApp. Додайте власне повідомлення та починайте чати в один клік. Без входу в систему або кодування.