SHA-3/512-Generator
Der SHA-3/512-Generator ist ein kostenloses Tool, das eine Zeichenfolge mit der standardisierten SHA3-512-Funktion in einen 512-Bit-Hash umwandelt.
Was ist SHA-3/512 und wie sicher ist es?
SHA3-512 ist eine kryptografische Hashfunktion, die unabhängig von der Länge der Eingabe einen Hashwert mit einer festen Länge von 512 Bit erzeugt.
SHA-3 basiert auf dem Keccak-Algorithmus, der von Guido Bertoni, Joan Daemen, Michaël Peeters und Gilles Van Assche entwickelt wurde. Keccak gewann 2012 den SHA-3-Wettbewerb des NIST. 2015 veröffentlichte das NIST den SHA-3-Standard.
SHA3-512 gilt weiterhin als sicher für kryptografisches Hashing. Es sind weder erfolgreiche Angriffe bekannt, die das Verfahren brechen, noch wurde es als veraltet eingestuft. Die ideale Kollisionsresistenz beträgt 256 Bit. Um zwei Eingaben mit demselben Hashwert zu finden, wäre demnach ein Aufwand in der Größenordnung von 2 hoch 256 Operationen erforderlich. Die Ausgabe umfasst 64 Byte und wird üblicherweise als 128 Hexadezimalzeichen dargestellt.
Wie erzeuge ich einen SHA-3/512-Hash?
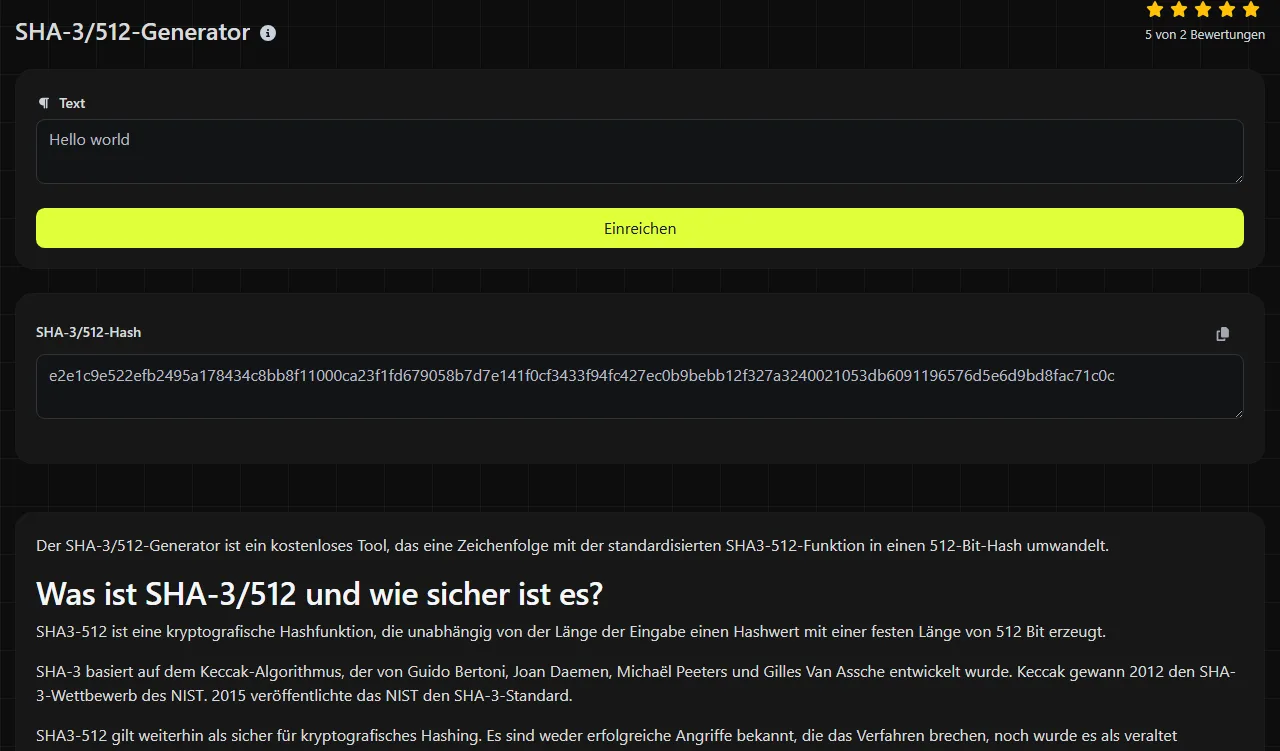
Gib genau die Zeichenfolge ein, die du hashen möchtest. Den erzeugten Wert findest du anschließend im Ergebnisfeld SHA-3/512 Hash. Die Berechnung erfolgt auf dem Server. Deine Eingabe wird über HTTPS an den Server übertragen und nicht gespeichert.
- Kopiere den aus 128 Hexadezimalzeichen bestehenden Hashwert aus dem Ergebnisfeld.
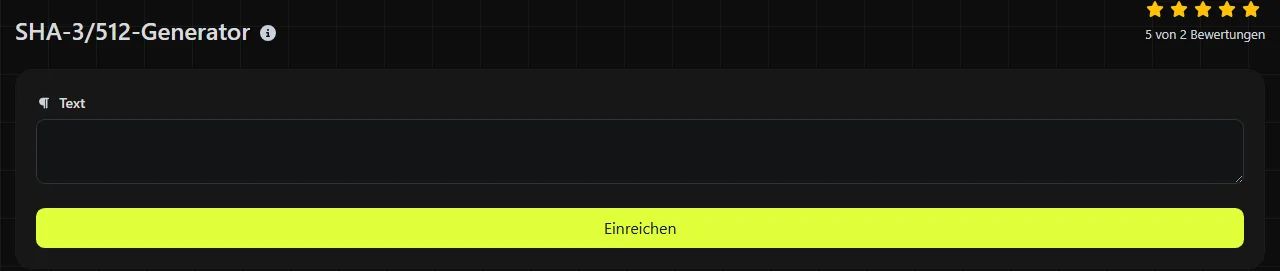
Eine Eingabe wie invoice-2026-09 erzeugt beispielsweise ein SHA-3/512-Ergebnis mit genau 128 Hexadezimalzeichen. Änderst du die Eingabe in invoice-2026-10, entsteht ein anderer Hashwert. Die neue Ausgabe lässt sich nicht ableiten, indem du einfach einen Teil des ersten Ergebnisses änderst.
Kann SHA-3/512 entschlüsselt oder zurückgerechnet werden?
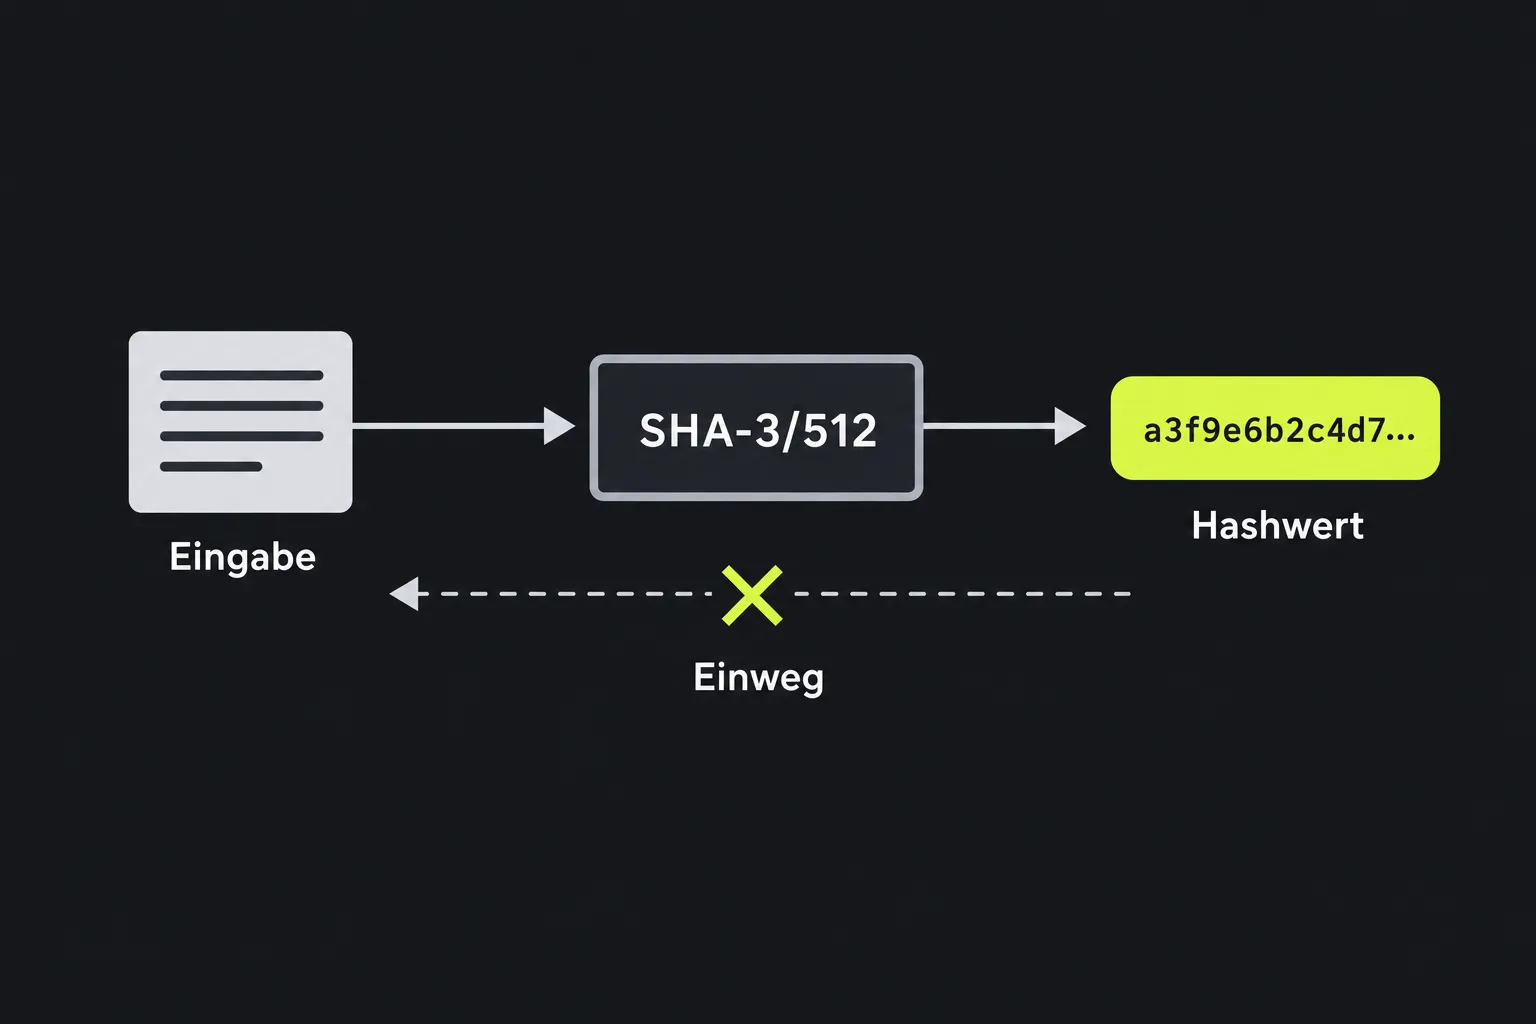
Nein. Ein SHA3-512-Hash kann nicht entschlüsselt werden, da beim Hashing keine verschlüsselten Daten mit einem passenden Entschlüsselungsschlüssel entstehen. Der Hashwert enthält keine umkehrbar verschlüsselte Kopie der Eingabe.
Bei einem einfachen SHA3-512-Hash kann ein Angreifer dennoch mögliche Eingaben ausprobieren, jede Vermutung hashen und die Ergebnisse vergleichen. Das funktioniert besonders gut bei kurzen oder vorhersehbaren Werten wie häufig verwendeten Passwörtern, Postleitzahlen oder sechsstelligen Codes. Ein 512-Bit-Hash macht eine schwache Eingabe nicht unvorhersehbar.
SHA3-512 darf deshalb nicht direkt zum Speichern von Passwörtern verwendet werden. Anders als ein einfacher SHA3-512-Hash erfordert die Passwortspeicherung eine bewusst rechenintensive Passwort-Hashfunktion mit einem individuellen Salt. Wenn du ausdrücklich einen bcrypt-Passwort-Hash benötigst, ist der Bcrypt-Generator die passende Option.
Wann sollte ich SHA-3/512 verwenden?
Verwende SHA3-512, wenn eine Spezifikation dieses Verfahren verlangt, du einen großen SHA-3-Hashwert benötigst oder beide beteiligten Systeme ausdrücklich denselben Algorithmus unterstützen. Zu den legitimen Einsatzmöglichkeiten gehören:
- Prüfsummen festhalten, um spätere Änderungen an Texten oder Daten erkennen zu können.
- Doppelte Inhalte identifizieren, wenn unbeabsichtigte Kollisionen äußerst unwahrscheinlich sein müssen.
- Kompatibilität mit einer vorhandenen Datenbank, API oder einem Archivformat gewährleisten, das SHA3-512-Werte speichert.
- Aus Daten Kennungen erzeugen, wenn der ursprüngliche Inhalt nicht offengelegt werden muss, vorausgesetzt, die Eingabe lässt sich nicht leicht erraten.
Für allgemeine Datei-Prüfsummen wird SHA3-512 weniger häufig verwendet als SHA-256. Prüfe daher zuerst, ob das empfangende System den Algorithmus unterstützt. Ein längerer Hashwert benötigt außerdem mehr Speicherplatz und Bandbreite. SHA3-256 erzeugt einen Hashwert mit 64 Hexadezimalzeichen, SHA3-384 einen mit 96 Zeichen. Wähle SHA3-512 nur, wenn die 128 Zeichen lange Ausgabe und das Sicherheitsniveau zum Protokoll oder Datenmodell passen.
Ein einfacher SHA3-512-Hash bestätigt nicht, wer eine Nachricht erstellt hat. Kann ein Angreifer sowohl die Daten als auch die veröffentlichte Prüfsumme verändern, kann er ebenfalls eine neue Prüfsumme berechnen. Anwendungen, die eine Authentifizierung erfordern, verwenden daher üblicherweise eine schlüsselbasierte Konstruktion wie HMAC statt des einfachen SHA3-512-Hashs dieses Generators.
Eingaben und Ergebnisformat
SHA3-512 verarbeitet Bytes. Daher wirkt sich jedes Zeichen, das andere Bytes erzeugt, auf das Ergebnis aus. Leerzeichen, Satzzeichen und Großbuchstaben sind relevant. Die Zeichenfolgen Report, report und report erzeugen deshalb drei voneinander unabhängige Hashwerte.
- Leere Eingabe besitzt auf Ebene des Algorithmus einen definierten SHA3-512-Hashwert. Ein Formular kann jedoch verlangen, dass vor dem Absenden ein Wert eingegeben wird.
Der angezeigte Hashwert ist hexadezimal und verwendet die Ziffern 0 bis 9 sowie die Buchstaben a bis f. Die Hexadezimaldarstellung ist lediglich eine Kodierung des 64 Byte großen binären Hashwerts und kein zusätzlicher Hashing-Schritt.
Häufig gestellte Fragen
Ist SHA-3/512 dasselbe wie SHA-512?
Nein. SHA3-512 gehört zur SHA-3-Familie und verwendet die Keccak-Sponge-Konstruktion, während SHA-512 Teil der älteren SHA-2-Familie ist. Beide erzeugen Ergebnisse mit 512 Bit, doch dieselbe Eingabe liefert unterschiedliche Hashwerte. Die Bezeichnungen sind daher nicht austauschbar.
Stellen Groß- und Kleinbuchstaben in einem Hash unterschiedliche Werte dar?
Nein. In der Hexadezimaldarstellung stehen ein großes A und ein kleines a für denselben Vier-Bit-Wert. Ein System, das Text unter Beachtung der Groß- und Kleinschreibung vergleicht, kann sie dennoch als unterschiedliche Zeichenfolgen melden. Wenn du beide Hashwerte in dieselbe Schreibweise umwandelst, vermeidest du eine fälschlich gemeldete Abweichung.
Kann ich mit diesem Generator eine heruntergeladene Datei prüfen?
Nur wenn du exakt dieselben Bytes als Zeichenfolge eingeben kannst. Für die meisten Binärdateien ist das ungeeignet. Ein Tool für Datei-Prüfsummen oder ein Betriebssystembefehl, der die Datei direkt liest, ist für eine bytegenaue Prüfung zuverlässiger, da dieser Generator Zeichenfolgen und keine Datei-Bytes verarbeitet.
Warum unterscheidet sich mein Hash von einem anderswo erzeugten Wert?
Häufig liegt es an einem anderen Algorithmus oder abweichenden Eingabe-Bytes und nicht an einem Fehler in SHA3-512. Prüfe zuerst, ob das andere System standardisiertes SHA3-512 verwendet und nicht SHA-512 oder die ursprüngliche Variante Keccak-512, die nicht Byte für Byte mit dem standardisierten SHA3-512 übereinstimmt. Achte auf nachgestellte Leerzeichen, einen abschließenden Zeilenumbruch und unterschiedliche Zeichenkodierungen. Prüfe bei mehrzeiligen Eingaben außerdem, ob Windows- oder Unix-Zeilenenden verwendet werden. Prüfe nur dann auf eine Unicode-Byte-Order-Mark, wenn eine vorhanden ist oder möglicherweise eingefügt wurde.
Kann ich vertrauliche Texte sicher online hashen?
Die Eingabe wird über HTTPS an diesen Server gesendet und nicht gespeichert. Zur Verarbeitung verlässt sie dennoch dein Gerät. Wenn Richtlinien oder Vorschriften die Übertragung des Textes an einen externen Server verbieten, solltest du stattdessen eine lokal installierte SHA-3-Implementierung verwenden. Bevor du dich auf ein Ergebnis verlässt, prüfe die genaue Eingabe, den Namen des Algorithmus und das erwartete Format mit 128 Zeichen.
Beliebte Werkzeuge
Erstellen Sie Ihre eigene benutzerdefinierte Signatur und laden Sie sie einfach mit unserem Signaturgenerator-Tool für personalisierte E-Signaturen herunter.
Berechnen Sie die Größe eines beliebigen Textes in Bytes (B), Kilobytes (KB) oder Megabytes (MB) mit unserem Textgrößenrechner.
Verwenden Sie das Reverse-IP-Lookup-Tool, um die Domain oder den Host zu finden, der mit einer IP-Adresse verknüpft ist, schnell und einfach.
Verwenden Sie unser Ping-Tool, um den Status und die Antwortzeit einer beliebigen Website, eines Servers oder Ports schnell und effizient zu überprüfen.
Das IP-Lookup-Tool von Digily Link bietet detaillierte Informationen zu jeder IP-Adresse. Nutzen Sie diesen kostenlosen Online-Dienst, um umfassende IP-Daten zu erhalten.
Erstellen Sie mit unserem WhatsApp-Link-Generator sofort Ihren kostenlosen WhatsApp-Link. Fügen Sie eine benutzerdefinierte Nachricht hinzu und starten Sie Chats mit einem Klick, ganz ohne Anmeldung oder Programmierung.