Générateur SHA-3/512
Créez des hachages SHA-3/512 à partir de n'importe quelle entrée de chaîne en utilisant notre outil générateur SHA-3/512 pour une sécurité des données de haut niveau.
Le Générateur SHA-3/512 est un outil gratuit qui convertit une chaîne de caractères en une empreinte de 512 bits à l'aide de la fonction standard SHA3-512.
Qu'est-ce que SHA-3/512 et quel est son niveau de sécurité ?
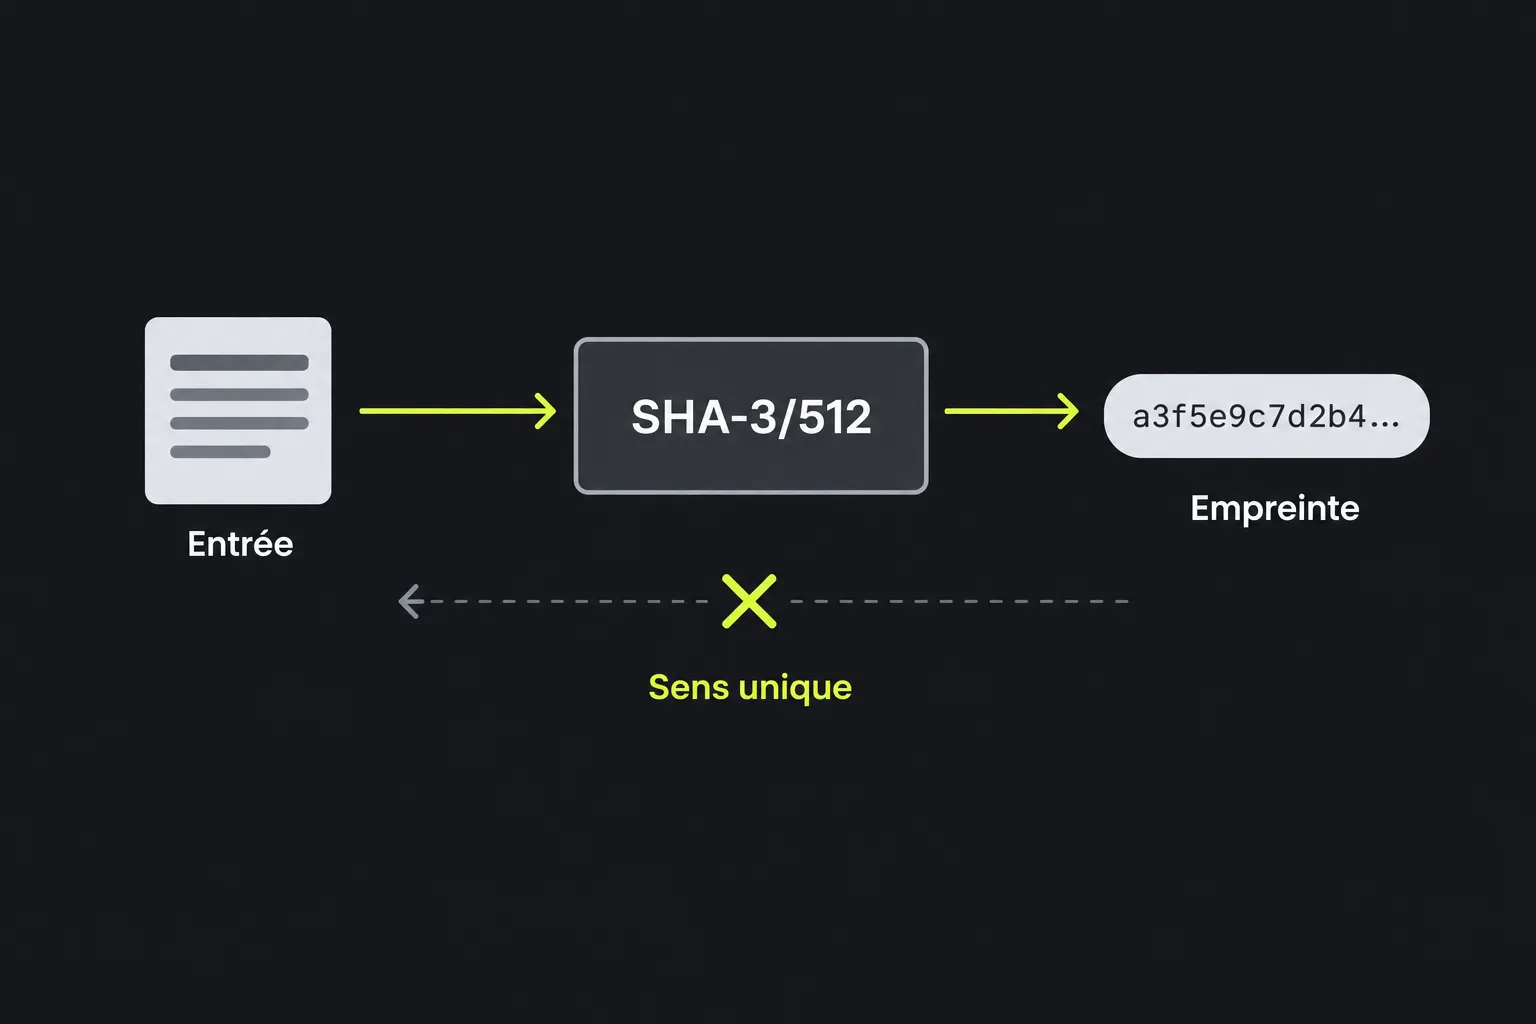
SHA3-512 est une fonction de hachage cryptographique qui produit une empreinte de longueur fixe de 512 bits, quelle que soit la quantité de données saisie.
SHA-3 repose sur l'algorithme Keccak, conçu par Guido Bertoni, Joan Daemen, Michaël Peeters et Gilles Van Assche. Keccak a remporté le concours SHA-3 du NIST en 2012, puis le NIST a publié la norme SHA-3 en 2015.
SHA3-512 est toujours considéré comme sûr pour le hachage cryptographique. Aucune compromission n'est connue et il n'est pas obsolète. Sa résistance idéale aux collisions est de 256 bits. Autrement dit, trouver deux entrées produisant la même empreinte devrait nécessiter de l'ordre de 2 puissance 256 opérations. Le résultat contient 64 octets et s'écrit généralement sous la forme de 128 caractères hexadécimaux.
Comment générer une empreinte SHA-3/512 ?
Saisis exactement la chaîne de caractères à hacher, puis consulte la valeur générée dans le champ de résultat Hachage SHA-3/512. Le calcul est effectué sur le serveur. Ton entrée est transmise au serveur via HTTPS et n'est pas stockée.
- Copie l'empreinte hexadécimale de 128 caractères affichée dans le champ de résultat.
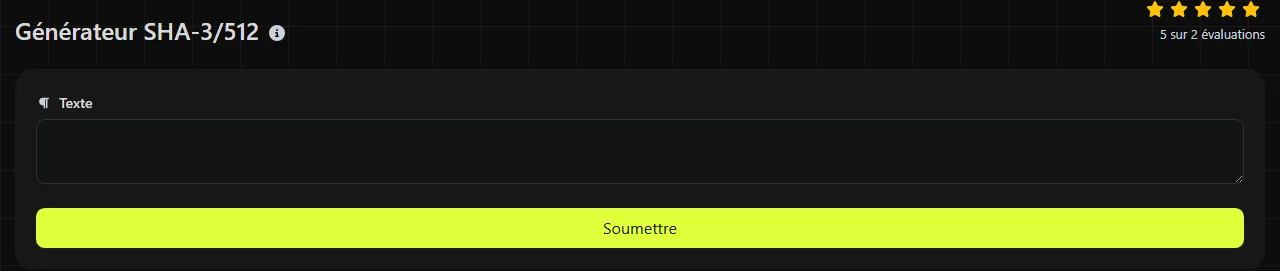
Par exemple, l'entrée invoice-2026-09 produit un résultat SHA-3/512 contenant exactement 128 caractères hexadécimaux. Si tu remplaces l'entrée par invoice-2026-10, tu obtiens une autre empreinte. Il est impossible de déduire ce nouveau résultat en modifiant une partie du premier.
Peut-on déchiffrer ou inverser SHA-3/512 ?
Non. Une empreinte SHA3-512 ne peut pas être déchiffrée, car le hachage ne crée pas de données chiffrées associées à une clé de déchiffrement. L'empreinte ne contient aucune copie réversiblement chiffrée de l'entrée.
À partir d'une simple empreinte SHA3-512, un attaquant peut néanmoins essayer des entrées possibles, hacher chaque tentative et comparer les résultats. Cette méthode fonctionne particulièrement bien avec des valeurs courtes ou prévisibles, comme des mots de passe courants, des codes postaux ou des codes à six chiffres. Une empreinte de 512 bits ne rend pas imprévisible une entrée faible.
Il ne faut donc pas utiliser directement SHA3-512 pour stocker des mots de passe. Contrairement à une simple empreinte SHA3-512, leur stockage exige une fonction de hachage de mots de passe volontairement coûteuse, associée à un sel unique. Le Générateur Bcrypt est l'option adaptée si tu as précisément besoin d'une empreinte de mot de passe bcrypt.
Dans quels cas utiliser SHA-3/512 ?
Utilise SHA3-512 lorsqu'une spécification l'impose, si tu as besoin d'une grande empreinte SHA-3 ou si les deux systèmes concernés prennent explicitement en charge le même algorithme. Voici quelques usages légitimes.
- Enregistrer des sommes de contrôle afin de détecter toute modification ultérieure d'un texte ou de données.
- Repérer les contenus en double lorsque les collisions accidentelles doivent être exceptionnellement improbables.
- Assurer la compatibilité avec une base de données, une API ou un format d'archive existant qui stocke des valeurs SHA3-512.
- Créer des identifiants à partir de données lorsqu'il n'est pas nécessaire d'exposer le contenu d'origine, à condition que l'entrée ne soit pas facile à deviner.
SHA3-512 est moins couramment utilisé que SHA-256 pour les sommes de contrôle de fichiers en général. Vérifie donc la compatibilité du système destinataire avant de le choisir. Une empreinte plus longue nécessite également davantage de stockage et de bande passante. SHA3-256 produit une empreinte hexadécimale de 64 caractères, tandis que SHA3-384 en produit une de 96 caractères. Choisis SHA3-512 uniquement si son résultat de 128 caractères et son niveau de sécurité conviennent au protocole ou au modèle de données.
Une simple empreinte SHA3-512 ne permet pas d'authentifier l'auteur d'un message. Si un attaquant peut modifier à la fois les données et la somme de contrôle publiée, il peut aussi en calculer une nouvelle. Les applications nécessitant une authentification utilisent donc généralement une construction à clé telle que HMAC, plutôt que la simple empreinte SHA3-512 produite par ce générateur.
Détails de l'entrée et format du résultat
SHA3-512 hache des octets. Tout caractère qui produit des octets différents modifie donc le résultat. Les espaces, la ponctuation et les majuscules ont une incidence. Les chaînes Report, report et report produisent ainsi trois empreintes sans rapport entre elles.
- Une entrée vide possède une empreinte SHA3-512 définie au niveau de l'algorithme, même si un formulaire peut exiger une valeur avant l'envoi.
L'empreinte affichée est en notation hexadécimale et utilise les chiffres 0 à 9 ainsi que les lettres a à f. L'hexadécimal est un encodage de l'empreinte binaire de 64 octets, pas une étape de hachage supplémentaire.
Questions fréquentes
SHA-3/512 et SHA-512, est-ce la même chose ?
Non. SHA3-512 appartient à la famille SHA-3 et utilise la construction éponge de Keccak, tandis que SHA-512 fait partie de l'ancienne famille SHA-2. Les deux produisent des résultats de 512 bits, mais une même entrée donne des empreintes différentes et leurs noms ne sont pas interchangeables.
Les lettres majuscules et minuscules d'une empreinte représentent-elles des valeurs différentes ?
Non. En notation hexadécimale, un A majuscule et un a minuscule représentent la même valeur sur quatre bits. Un système qui effectue une comparaison de texte sensible à la casse peut toutefois les considérer comme des chaînes différentes. Convertir les deux empreintes dans la même casse permet alors d'éviter une fausse différence.
Puis-je utiliser ce générateur pour vérifier un fichier téléchargé ?
Seulement si tu peux fournir exactement les mêmes octets sous forme de chaîne de caractères, ce qui ne convient pas à la plupart des fichiers binaires. Pour une vérification octet par octet, un utilitaire de somme de contrôle ou une commande du système d'exploitation qui lit directement le fichier est plus fiable, car cet outil accepte une chaîne de caractères et non les octets d'un fichier.
Pourquoi mon empreinte diffère-t-elle de celle obtenue ailleurs ?
Les causes les plus courantes sont l'emploi d'un autre algorithme ou des octets d'entrée différents, plutôt qu'un défaut de SHA3-512. Commence par vérifier que l'autre système utilise bien la version standard de SHA3-512, et non SHA-512 ou la variante Keccak-512 d'origine, qui n'est pas identique octet par octet à la norme SHA3-512. Recherche aussi les espaces en fin de chaîne, un saut de ligne final ou des encodages de caractères différents. Pour une entrée sur plusieurs lignes, vérifie également les différences entre les fins de ligne Windows et Unix. Ne recherche une marque d'ordre des octets Unicode que si elle est présente ou a pu être ajoutée.
Est-il sûr de hacher un texte confidentiel en ligne ?
L'entrée est envoyée à ce serveur via HTTPS et n'est pas stockée, mais elle quitte tout de même ton appareil pour être traitée. Si une politique ou une réglementation interdit de transmettre le texte à un serveur externe, utilise plutôt une implémentation de SHA-3 installée localement. Avant de te fier au résultat, vérifie l'entrée exacte, le nom de l'algorithme et le format attendu de 128 caractères.
Outils populaires
Créez votre propre signature personnalisée et téléchargez-la facilement avec notre outil de génération de signatures pour des signatures électroniques personnalisées.
Calculez la taille de n'importe quel texte en octets (B), kilooctets (KB) ou mégaoctets (MB) à l'aide de notre outil de calcul de taille de texte.
Utilisez l'outil de recherche inversée d'IP pour trouver rapidement et facilement le domaine ou l'hôte associé à une adresse IP.
Utilisez notre outil de ping pour vérifier rapidement et efficacement le statut et le temps de réponse de n'importe quel site web, serveur ou port.
L'outil de recherche d'IP de Digily Link fournit des informations détaillées sur toute adresse IP. Utilisez ce service en ligne gratuit pour obtenir des données IP complètes.
Générez instantanément votre lien WhatsApp gratuit avec notre générateur de liens WhatsApp. Ajoutez un message personnalisé et lancez des discussions en un clic, sans connexion ni code.