SHA-3/512 ジェネレーター
SHA-3/512ジェネレーター・ツールを使用して、任意の文字列入力からSHA-3/512ハッシュを作成し、高レベルのデータセキュリティを実現します。
SHA-3/512 ジェネレーターは、標準のSHA3-512関数を使って文字列を512ビットのハッシュに変換できる無料ツールです。
SHA-3/512とは何ですか?安全性はどの程度ですか?
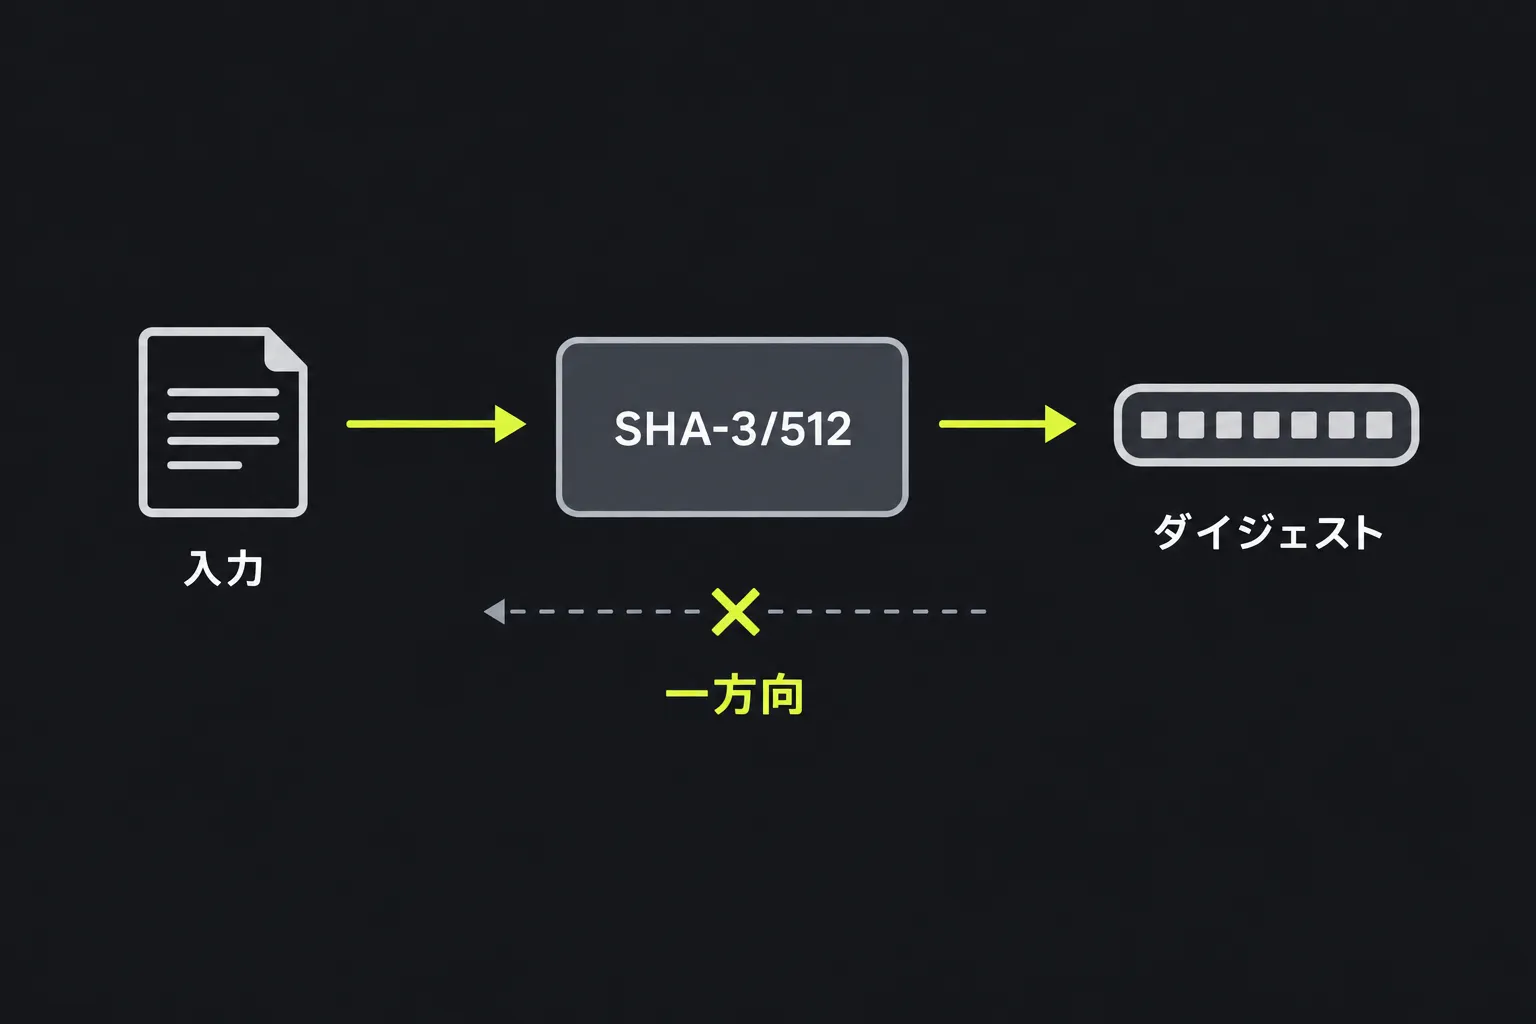
SHA3-512は、入力の量にかかわらず、固定長の512ビットダイジェストを生成する暗号学的ハッシュ関数です。
SHA-3は、Guido Bertoni、Joan Daemen、Michaël Peeters、Gilles Van Asscheが設計したKeccakアルゴリズムを基にしています。Keccakは2012年にNISTのSHA-3コンペティションで採用され、NISTは2015年にSHA-3標準を公開しました。
SHA3-512は現在も暗号学的ハッシュとして安全だと考えられています。解読された事実は知られておらず、非推奨にもなっていません。理想的な衝突耐性は256ビットです。つまり、同じダイジェストになる2つの入力を見つけるには、2の256乗程度の演算が必要になると考えられます。出力は64バイトで、通常は128文字の16進数で表記されます。
SHA-3/512ハッシュを生成するには?
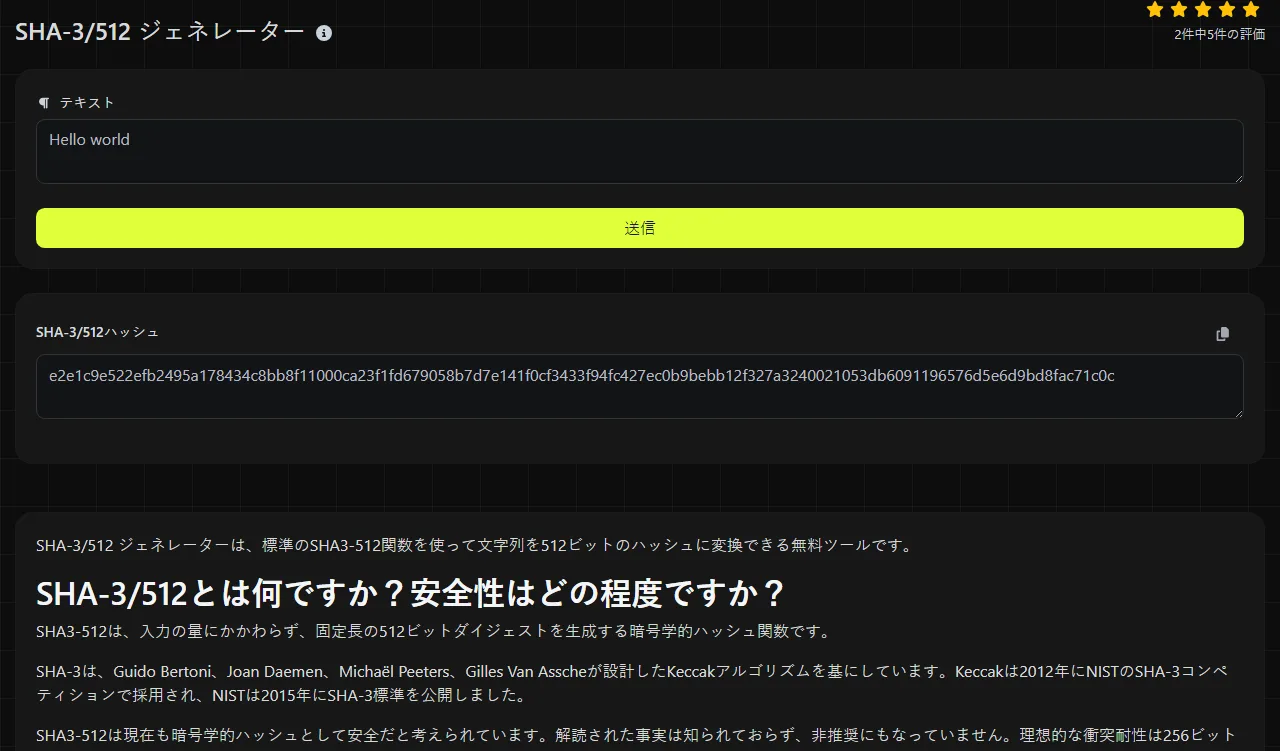
ハッシュ化したい文字列を正確に入力し、SHA-3/512ハッシュの結果欄に生成された値を確認してください。計算はサーバー上で行われます。入力内容はHTTPS経由でサーバーに送信されますが、保存されません。
- 結果欄に表示された128文字の16進ダイジェストをコピーします。
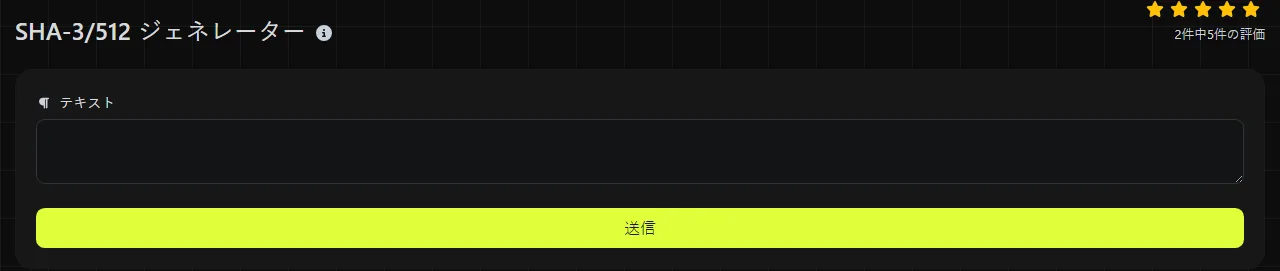
たとえば、invoice-2026-09を入力すると、SHA-3/512の結果として正確に128文字の16進数が生成されます。入力をinvoice-2026-10に変えると、異なるダイジェストになります。最初の結果の一部を書き換えて、次の出力を推測することはできません。
SHA-3/512は復号したり元に戻したりできますか?
いいえ。SHA3-512ハッシュは復号できません。ハッシュ化では、復号鍵で元に戻せる暗号化データを作成しないためです。ダイジェストには、入力を可逆的に暗号化したコピーは含まれていません。
ただし、ソルトのないSHA3-512ダイジェストに対して、攻撃者が入力候補を推測し、それぞれをハッシュ化して結果を比較することは可能です。この方法は、よく使われるパスワード、郵便番号、6桁のコードなど、短く予測しやすい値に対して特に有効です。512ビットのダイジェストを使っても、弱い入力が予測不能になるわけではありません。
そのため、パスワードの保存にSHA3-512を直接使用してはいけません。パスワードの保存には、単純なSHA3-512ダイジェストではなく、入力ごとに固有のソルトを使用し、意図的に計算負荷を高くしたパスワードハッシュ関数が必要です。bcrypt形式のパスワードハッシュが必要な場合は、Bcryptジェネレーターを使用してください。
SHA-3/512はどのような場合に使いますか?
仕様で指定されている場合、大きなSHA-3ダイジェストが必要な場合、または連携する両方のシステムが同じアルゴリズムを明示的にサポートしている場合にSHA3-512を使用します。適切な用途には、次のようなものがあります。
- テキストやデータが後から変更されたことを検出できるよう、チェックサムを記録する。
- 偶発的な衝突の可能性を極めて低く抑える必要がある場面で、重複コンテンツを識別する。
- SHA3-512値を保存する既存のデータベース、API、アーカイブ形式との互換性を維持する。
- 元の内容を公開する必要がなく、入力が容易に推測されない場合に、データから識別子を作成する。
一般的なファイルのチェックサムには、SHA3-512よりSHA-256のほうが広く使われています。選択する前に、受け取り側のシステムが対応しているか確認してください。ダイジェストが長いほど、必要なストレージ容量と通信量も増えます。SHA3-256は64文字、SHA3-384は96文字の16進ダイジェストを生成します。128文字の出力とそのセキュリティ水準がプロトコルやデータモデルに適している場合にのみ、SHA3-512を選んでください。
単純なSHA3-512ダイジェストでは、メッセージの作成者を認証できません。攻撃者がデータと公開済みのチェックサムの両方を変更できる場合、新しいチェックサムも計算できます。そのため、認証が必要な用途では通常、このジェネレーターが生成する単純なSHA3-512ダイジェストではなく、HMACのような鍵付きの方式を使用します。
入力時の注意点と結果の形式
SHA3-512がハッシュ化するのはバイトです。そのため、異なるバイト列になる文字はすべて結果に影響します。空白、句読点、大文字と小文字も区別されます。したがって、Report、report、report という3つの文字列からは、互いに関連性のない異なるダイジェストが生成されます。
- 空の入力: SHA3-512アルゴリズムでは空の入力にも定義済みのダイジェストがあります。ただし、フォーム側で送信前に値の入力を求められることがあります。
表示されるダイジェストは16進数で、0から9までの数字とaからfまでの文字を使用します。16進表記は64バイトのバイナリダイジェストを符号化したものであり、追加のハッシュ処理ではありません。
よくある質問
SHA-3/512とSHA-512は同じものですか?
いいえ。SHA3-512はSHA-3ファミリーに属し、Keccakのスポンジ構造を使用します。一方、SHA-512はより古いSHA-2ファミリーのアルゴリズムです。どちらも512ビットの結果を生成しますが、同じ入力でもダイジェストは異なり、名称を互換的に使うことはできません。
ハッシュ内の大文字と小文字は別の値ですか?
いいえ。16進表記では、大文字のAと小文字のaは同じ4ビットの値を表します。ただし、大文字と小文字を区別して文字列を比較するシステムでは、異なる文字列と判定されることがあります。両方のダイジェストで大文字か小文字のどちらかに統一すれば、誤った不一致を防げます。
ダウンロードしたファイルの確認にも使えますか?
ファイルとまったく同じバイト列を文字列として入力できる場合に限られますが、ほとんどのバイナリファイルには適していません。このツールが受け付けるのはファイルのバイト列ではなく文字列入力です。バイト単位で正確に照合するには、ファイルを直接読み取るチェックサムツールやOSのコマンドを使うほうが確実です。
ほかで生成したハッシュと一致しないのはなぜですか?
多くの場合、SHA3-512自体の不具合ではなく、アルゴリズムまたは入力バイトの違いが原因です。まず、相手側のシステムがSHA-512や元のKeccak-512ではなく、標準のSHA3-512を使用しているか確認してください。Keccak-512は、標準のSHA3-512とバイト単位では一致しません。末尾の空白、最後の改行、文字エンコーディングの違いも確認します。複数行の入力では、WindowsとUnixの改行コードの違いも調べてください。Unicodeのバイトオーダーマークは、実際に含まれている場合、または追加された可能性がある場合にのみ確認してください。
機密情報をオンラインでハッシュ化しても安全ですか?
入力内容はHTTPS経由でこのサーバーに送信され、保存されません。ただし、処理のために端末の外へ送られることに変わりはありません。社内規定や法令によってテキストを外部サーバーへ送信できない場合は、端末にインストールしたSHA-3実装を使用してください。結果を利用する前に、入力内容、アルゴリズム名、想定される128文字の形式が正確か確認してください。
人気のツール
Digily LinkのIPルックアップツールは、任意のIPアドレスに関する詳細情報を提供します。この無料オンラインサービスを利用して、包括的なIPデータを取得してください。
WhatsAppリンクジェネレーターで無料のWhatsAppリンクを即座に生成します。カスタムメッセージを追加して、ワンクリックでチャットを開始できます。ログインやコーディングは不要です。