SHA-3/512 जनरेटर
हमारे SHA-3/512 जनरेटर टूल का उपयोग करके किसी भी स्ट्रिंग इनपुट से SHA-3/512 हैश बनाएं उच्च-स्तरीय डेटा सुरक्षा के लिए।
SHA-3/512 जनरेटर एक मुफ़्त टूल है, जो मानक SHA3-512 फ़ंक्शन का इस्तेमाल करके किसी स्ट्रिंग को 512-बिट हैश में बदलता है।
SHA-3/512 क्या है और यह कितना सुरक्षित है?
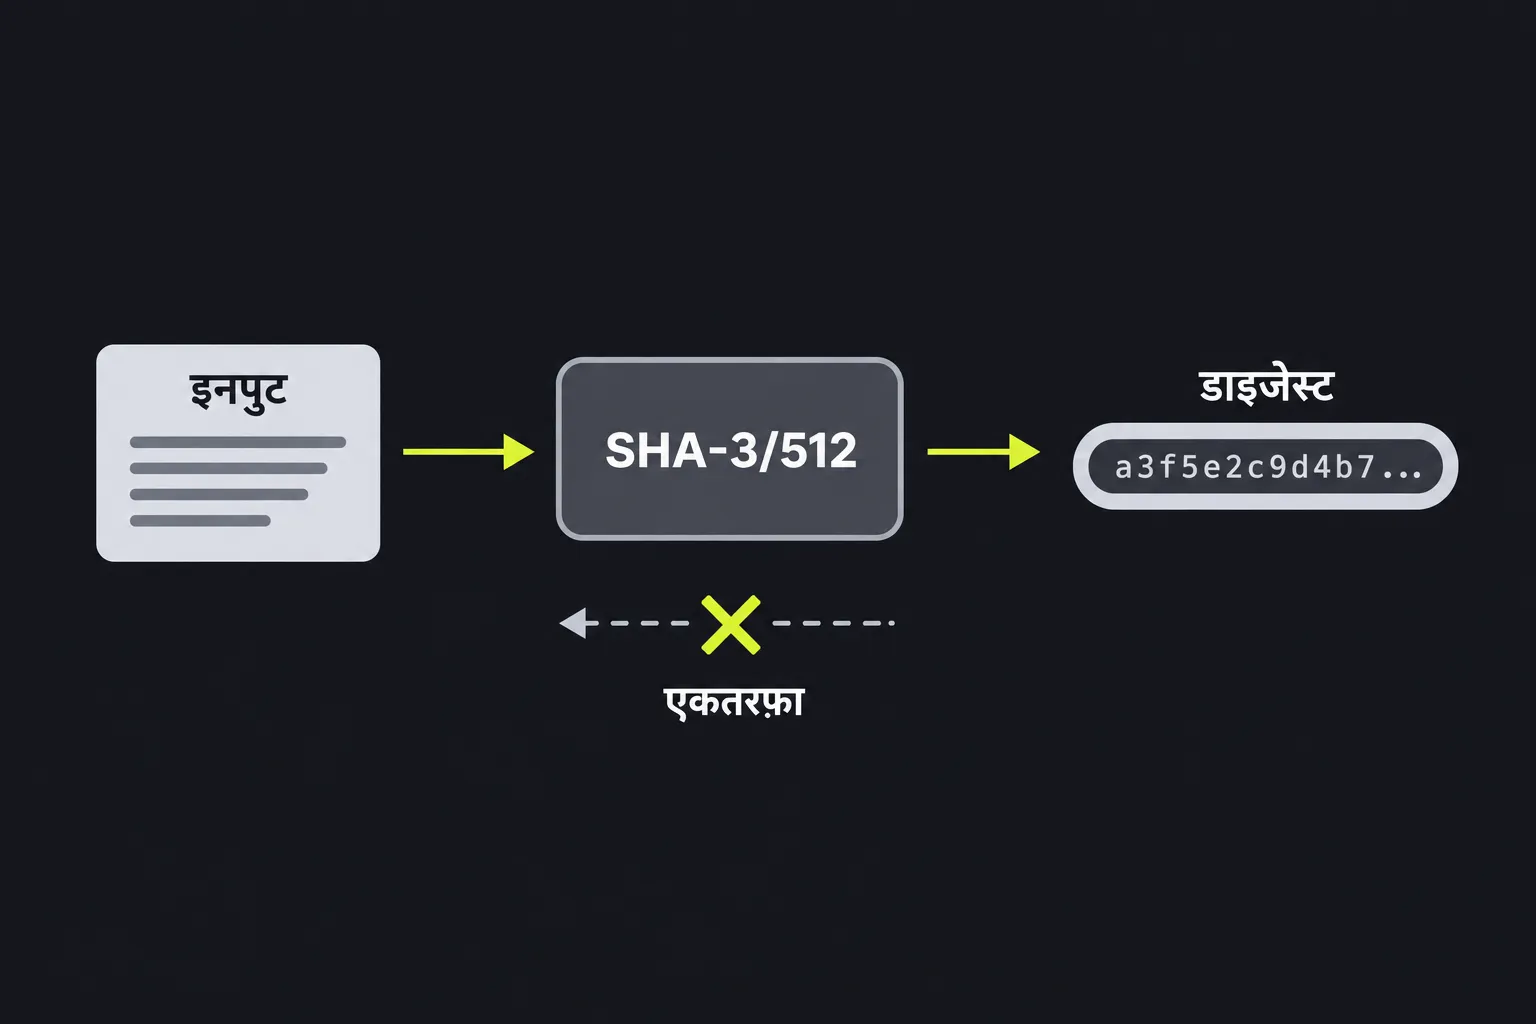
SHA3-512 एक क्रिप्टोग्राफ़िक हैश फ़ंक्शन है, जो इनपुट की मात्रा चाहे जितनी हो, हमेशा तय लंबाई का 512-बिट डाइजेस्ट बनाता है।
SHA-3, Guido Bertoni, Joan Daemen, Michaël Peeters और Gilles Van Assche के बनाए Keccak एल्गोरिदम पर आधारित है। Keccak ने 2012 में NIST की SHA-3 प्रतियोगिता जीती थी और NIST ने 2015 में SHA-3 मानक प्रकाशित किया था।
क्रिप्टोग्राफ़िक हैशिंग के लिए SHA3-512 को अब भी सुरक्षित माना जाता है। अभी तक इसे न तो असुरक्षित साबित किया गया है, न ही अप्रचलित घोषित किया गया है। इसकी आदर्श कोलिज़न रेज़िस्टेंस 256 बिट है। इसका अर्थ है कि समान डाइजेस्ट वाले दो इनपुट खोजने के लिए लगभग 2 की घात 256 ऑपरेशन जितना काम करना चाहिए। आउटपुट में 64 बाइट होते हैं और इसे आम तौर पर 128 हेक्साडेसिमल वर्णों में लिखा जाता है।
SHA-3/512 हैश कैसे बनाएं?
जिस स्ट्रिंग का हैश बनाना है, उसे बिल्कुल उसी रूप में दर्ज करें। फिर SHA-3/512 Hash परिणाम फ़ील्ड में जनरेट हुआ मान देखें। गणना सर्वर पर होती है। आपका इनपुट HTTPS के ज़रिए सर्वर तक जाता है और उसे स्टोर नहीं किया जाता।
- परिणाम फ़ील्ड से 128 वर्णों वाला हेक्साडेसिमल डाइजेस्ट कॉपी करें।
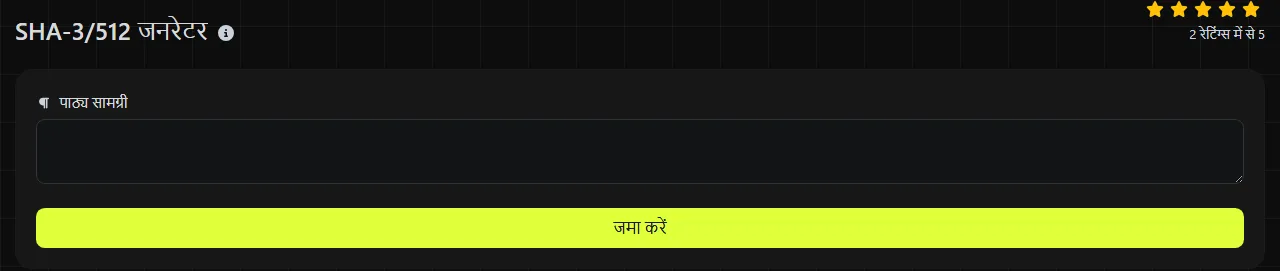
उदाहरण के लिए, invoice-2026-09 इनपुट से मिलने वाले SHA-3/512 परिणाम में ठीक 128 हेक्साडेसिमल वर्ण होते हैं। इनपुट को बदलकर invoice-2026-10 करने पर अलग डाइजेस्ट मिलता है। पहले परिणाम के किसी हिस्से को बदलकर दूसरे आउटपुट का अनुमान नहीं लगाया जा सकता।
क्या SHA-3/512 को डिक्रिप्ट या रिवर्स किया जा सकता है?
नहीं। SHA3-512 हैश को डिक्रिप्ट नहीं किया जा सकता, क्योंकि हैशिंग किसी डिक्रिप्शन कुंजी वाला एन्क्रिप्टेड डेटा नहीं बनाती। डाइजेस्ट में इनपुट की ऐसी एन्क्रिप्टेड कॉपी नहीं होती जिसे वापस मूल रूप में बदला जा सके।
फिर भी, साधारण SHA3-512 डाइजेस्ट मिलने पर हमलावर संभावित इनपुट का अनुमान लगा सकता है, हर अनुमान का हैश बनाकर परिणामों की तुलना कर सकता है। यह तरीका आम पासवर्ड, पोस्टकोड या छह अंकों वाले कोड जैसे छोटे या आसानी से अनुमान लगाए जा सकने वाले मानों पर खास तौर से प्रभावी है। 512-बिट डाइजेस्ट किसी कमज़ोर इनपुट को अप्रत्याशित नहीं बना देता।
इसी वजह से पासवर्ड स्टोर करने के लिए सीधे SHA3-512 का इस्तेमाल नहीं करना चाहिए। साधारण SHA3-512 डाइजेस्ट के उलट, पासवर्ड स्टोरेज के लिए जानबूझकर अधिक संसाधन लेने वाला पासवर्ड-हैशिंग फ़ंक्शन और हर पासवर्ड के लिए अलग साल्ट चाहिए। अगर आपको खास तौर पर bcrypt पासवर्ड हैश चाहिए, तो Bcrypt जनरेटर सही विकल्प है।
SHA-3/512 का इस्तेमाल कब करना चाहिए?
SHA3-512 का इस्तेमाल तब करें, जब किसी स्पेसिफ़िकेशन में इसकी ज़रूरत हो, आपको बड़ा SHA-3 डाइजेस्ट चाहिए या संबंधित दोनों सिस्टम स्पष्ट रूप से इसी एल्गोरिदम का समर्थन करते हों। इसके उचित उपयोगों में ये शामिल हैं।
- चेकसम दर्ज करना, ताकि टेक्स्ट या डेटा में बाद में हुए बदलावों का पता लगाया जा सके।
- डुप्लिकेट सामग्री पहचानना, जहां संयोग से कोलिज़न होने की संभावना बेहद कम रखना ज़रूरी हो।
- SHA3-512 मान स्टोर करने वाले मौजूदा डेटाबेस, API या आर्काइव फ़ॉर्मेट के साथ संगतता बनाए रखना।
- डेटा से पहचानकर्ता बनाना, जब मूल सामग्री दिखाने की ज़रूरत न हो और इनपुट का आसानी से अनुमान न लगाया जा सके।
सामान्य फ़ाइल चेकसम के लिए SHA3-512 का इस्तेमाल SHA-256 जितना व्यापक नहीं है, इसलिए इसे चुनने से पहले प्राप्तकर्ता सिस्टम की जांच करें। लंबे डाइजेस्ट को स्टोरेज और बैंडविड्थ भी अधिक चाहिए। SHA3-256 से 64 वर्णों का हेक्साडेसिमल डाइजेस्ट बनता है, जबकि SHA3-384 से 96 वर्णों का। SHA3-512 तभी चुनें, जब इसका 128 वर्णों वाला आउटपुट और सुरक्षा स्तर आपके प्रोटोकॉल या डेटा मॉडल के अनुकूल हो।
साधारण SHA3-512 डाइजेस्ट यह प्रमाणित नहीं करता कि संदेश किसने बनाया है। अगर कोई हमलावर डेटा और उसके प्रकाशित चेकसम, दोनों को बदल सकता है, तो वह नया चेकसम भी बना सकता है। इसलिए प्रमाणीकरण की ज़रूरत वाले ऐप्लिकेशन आम तौर पर इस जनरेटर के साधारण SHA3-512 डाइजेस्ट के बजाय HMAC जैसी कुंजी-आधारित संरचना का इस्तेमाल करते हैं।
इनपुट की जानकारी और परिणाम का फ़ॉर्मेट
SHA3-512 बाइट का हैश बनाता है, इसलिए अलग बाइट बनाने वाला हर वर्ण परिणाम को प्रभावित करता है। स्पेस, विराम चिह्न और बड़े अक्षर सभी मायने रखते हैं। इसलिए Report, report और report स्ट्रिंग से तीन असंबंधित डाइजेस्ट बनते हैं।
- एल्गोरिदम के स्तर पर खाली इनपुट के लिए एक निर्धारित SHA3-512 डाइजेस्ट मौजूद है, हालांकि कोई फ़ॉर्म सबमिट करने से पहले मान दर्ज करना ज़रूरी कर सकता है।
दिखाया गया डाइजेस्ट हेक्साडेसिमल फ़ॉर्मेट में होता है और इसमें 0 से 9 तक अंक तथा a से f तक अक्षर इस्तेमाल होते हैं। हेक्साडेसिमल, 64-बाइट बाइनरी डाइजेस्ट की एन्कोडिंग है। यह हैशिंग का कोई अतिरिक्त चरण नहीं है।
अक्सर पूछे जाने वाले सवाल
क्या SHA-3/512 और SHA-512 एक ही हैं?
नहीं। SHA3-512, SHA-3 परिवार का हिस्सा है और Keccak स्पंज कंस्ट्रक्शन इस्तेमाल करता है, जबकि SHA-512 पुराने SHA-2 परिवार से संबंधित है। दोनों 512-बिट परिणाम बनाते हैं, लेकिन एक ही इनपुट से अलग-अलग डाइजेस्ट मिलते हैं और इनके नामों को एक-दूसरे की जगह इस्तेमाल नहीं किया जा सकता।
क्या हैश में बड़े और छोटे अक्षर अलग मान दिखाते हैं?
नहीं। हेक्साडेसिमल नोटेशन में बड़ा A और छोटा a एक ही चार-बिट मान को दर्शाते हैं। हालांकि, अक्षरों के केस के आधार पर टेक्स्ट की तुलना करने वाला सिस्टम इन्हें अलग स्ट्रिंग बता सकता है। इसलिए दोनों डाइजेस्ट को एक ही केस में बदलने से गलत मिसमैच से बचा जा सकता है।
क्या इस जनरेटर से डाउनलोड की गई फ़ाइल जांच सकता हूं?
केवल तब, जब आप फ़ाइल के ठीक उन्हीं बाइट को स्ट्रिंग के रूप में दे सकें, जो अधिकतर बाइनरी फ़ाइलों के लिए उपयुक्त नहीं है। बाइट-दर-बाइट जांच के लिए फ़ाइल-चेकसम यूटिलिटी या फ़ाइल को सीधे पढ़ने वाली ऑपरेटिंग सिस्टम कमांड अधिक भरोसेमंद है, क्योंकि यह टूल फ़ाइल बाइट के बजाय स्ट्रिंग इनपुट लेता है।
मेरा हैश किसी दूसरी जगह मिले मान से अलग क्यों है?
आमतौर पर इसकी वजह SHA3-512 में खराबी नहीं, बल्कि अलग एल्गोरिदम या अलग इनपुट बाइट होते हैं। पहले पक्का करें कि दूसरा सिस्टम SHA-512 या मूल Keccak-512 वैरिएंट के बजाय मानक SHA3-512 इस्तेमाल करता है। मूल Keccak-512 वैरिएंट, मानक SHA3-512 के बाइट-दर-बाइट समान नहीं है। आखिर में मौजूद स्पेस, अंतिम नई लाइन और अलग कैरेक्टर एन्कोडिंग की जांच करें। मल्टीलाइन इनपुट के लिए Windows और Unix लाइन एंडिंग का अंतर भी देखें। Unicode बाइट-ऑर्डर मार्क की जांच केवल तभी करें, जब वह मौजूद हो या जोड़ा गया हो सकता हो।
क्या गोपनीय टेक्स्ट का हैश ऑनलाइन बनाना सुरक्षित है?
इनपुट HTTPS के ज़रिए इस सर्वर को भेजा जाता है और स्टोर नहीं किया जाता, लेकिन प्रोसेसिंग के लिए वह फिर भी आपके डिवाइस से बाहर जाता है। अगर किसी नीति या नियम के तहत टेक्स्ट को बाहरी सर्वर पर भेजना प्रतिबंधित है, तो इसके बजाय अपने डिवाइस पर इंस्टॉल किया हुआ SHA-3 इम्प्लीमेंटेशन इस्तेमाल करें। परिणाम पर भरोसा करने से पहले सटीक इनपुट, एल्गोरिदम का नाम और अपेक्षित 128 वर्णों वाला फ़ॉर्मेट जांच लें।
लोकप्रिय उपकरण
हमारे हस्ताक्षर जनरेटर टूल के साथ अपनी खुद की कस्टम हस्ताक्षर बनाएं और आसानी से डाउनलोड करें।
हमारे टेक्स्ट साइज कैलकुलेटर टूल का उपयोग करके किसी भी टेक्स्ट का आकार बाइट्स (B), किलोबाइट्स (KB), या मेगाबाइट्स (MB) में गणना करें।
रिवर्स IP लुकअप टूल का उपयोग करके किसी भी IP पते से जुड़े डोमेन या होस्ट को जल्दी और आसानी से खोजें।
हमारे पिंग टूल का उपयोग करके किसी भी वेबसाइट, सर्वर, या पोर्ट की स्थिति और प्रतिक्रिया समय को जल्दी और कुशलता से जांचें।
डिजिली लिंक का आईपी लुकअप टूल किसी भी आईपी पते के बारे में विस्तृत जानकारी प्रदान करता है। इस मुफ्त ऑनलाइन सेवा का उपयोग करके व्यापक आईपी डेटा प्राप्त करें।
हमारे WhatsApp लिंक जनरेटर से तुरंत अपना मुफ्त WhatsApp लिंक बनाएं। एक कस्टम संदेश जोड़ें और एक क्लिक में चैट शुरू करें, लॉग इन या कोडिंग की आवश्यकता नहीं।