Generador SHA-3/512
Genera hashes SHA-3/512 de manera rápida y precisa para cualquier cadena de texto de entrada.
El Generador SHA-3/512 es una herramienta gratuita que convierte una cadena en un hash de 512 bits mediante la función estándar SHA3-512.
¿Qué es SHA-3/512 y qué nivel de seguridad ofrece?
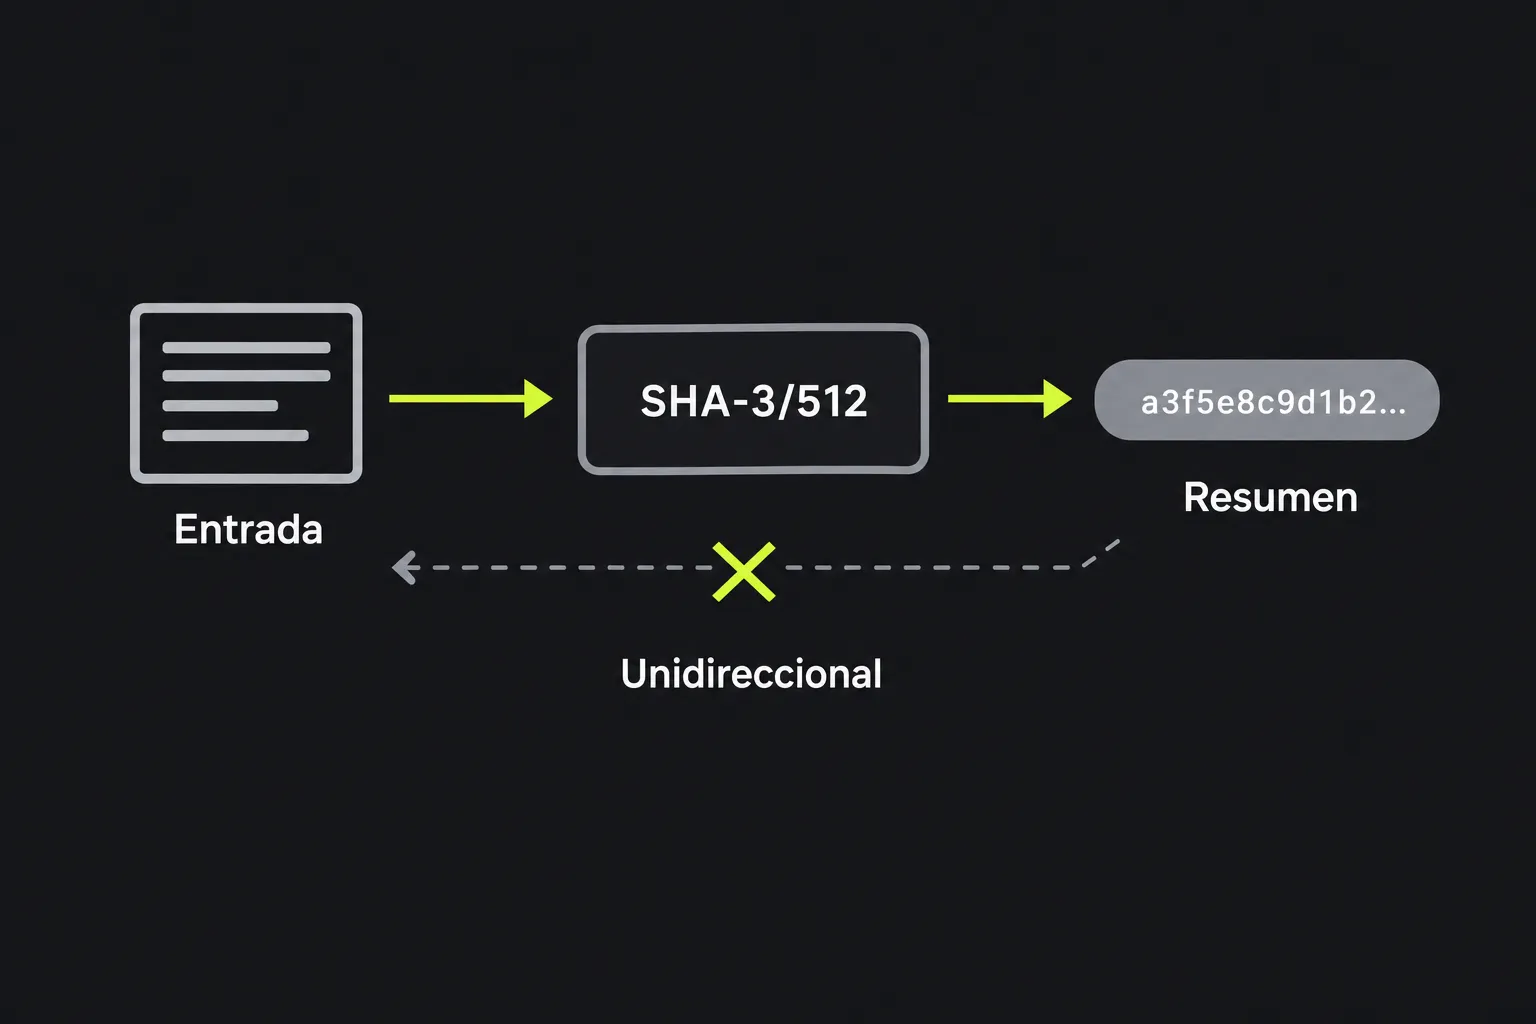
SHA3-512 es una función hash criptográfica que genera un resumen de longitud fija de 512 bits, independientemente del tamaño de los datos de entrada.
SHA-3 se basa en el algoritmo Keccak, diseñado por Guido Bertoni, Joan Daemen, Michaël Peeters y Gilles Van Assche. Keccak ganó el concurso SHA-3 del NIST en 2012 y el NIST publicó el estándar SHA-3 en 2015.
SHA3-512 sigue considerándose seguro para generar hashes criptográficos. No se tiene constancia de que haya sido vulnerado ni declarado obsoleto. Su resistencia ideal a las colisiones es de 256 bits, lo que significa que encontrar dos entradas con el mismo resumen debería requerir un trabajo del orden de 2 elevado a 256 operaciones. El resultado contiene 64 bytes y suele representarse mediante 128 caracteres hexadecimales.
¿Cómo genero un hash SHA-3/512?
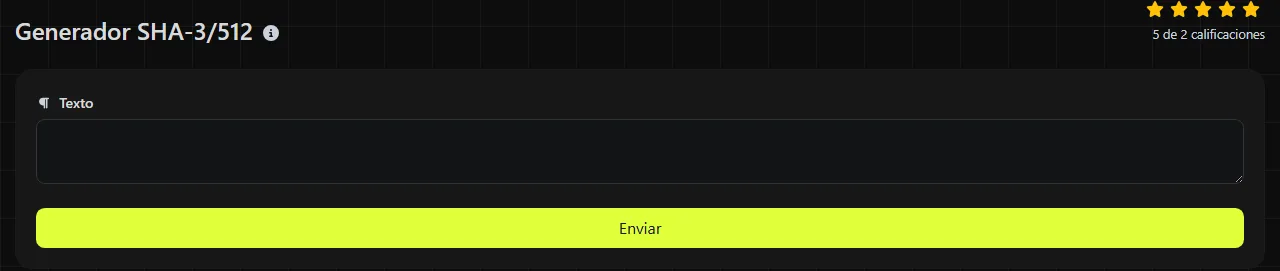
Introduce la cadena exacta cuyo hash quieres calcular y consulta el valor generado en el campo de resultado Hash SHA-3/512. El cálculo se realiza en el servidor. La entrada se envía al servidor mediante HTTPS y no se almacena.
- Copia el resumen hexadecimal de 128 caracteres del campo de resultado.
Por ejemplo, una entrada como invoice-2026-09 genera un resultado SHA-3/512 con exactamente 128 caracteres hexadecimales. Si cambias la entrada a invoice-2026-10, obtendrás un resumen diferente. No es posible deducir el nuevo resultado modificando una parte del primero.
¿Se puede descifrar o revertir SHA-3/512?
No. Un hash SHA3-512 no se puede descifrar porque el proceso de hashing no genera datos cifrados asociados a una clave de descifrado. El resumen no contiene una copia de la entrada cifrada de forma reversible.
Aun así, con un resumen SHA3-512 sin protección adicional, un atacante puede probar posibles entradas, calcular el hash de cada una y comparar los resultados. Este método resulta especialmente eficaz con valores cortos o predecibles, como contraseñas habituales, códigos postales o códigos de seis dígitos. Un resumen de 512 bits no convierte una entrada débil en impredecible.
Por ese motivo, no debes usar SHA3-512 directamente para almacenar contraseñas. A diferencia de un resumen SHA3-512 simple, el almacenamiento de contraseñas requiere una función hash para contraseñas diseñada para ser deliberadamente costosa y una sal única. El Generador de Bcrypt es la opción adecuada si necesitas específicamente un hash de contraseña bcrypt.
¿Cuándo conviene usar SHA-3/512?
Utiliza SHA3-512 cuando una especificación lo exija, cuando necesites un resumen SHA-3 de gran tamaño o cuando los dos sistemas implicados admitan explícitamente el mismo algoritmo. Estos son algunos usos legítimos.
- Registrar sumas de comprobación para detectar cambios posteriores en textos o datos.
- Identificar contenido duplicado cuando sea necesario que las colisiones accidentales resulten extremadamente improbables.
- Mantener la compatibilidad con una base de datos, API o formato de archivo existente que almacene valores SHA3-512.
- Crear identificadores a partir de datos cuando no sea necesario mostrar el contenido original, siempre que la entrada no sea fácil de adivinar.
SHA3-512 se utiliza menos que SHA-256 para las sumas de comprobación de archivos en general, así que comprueba la compatibilidad del sistema receptor antes de elegirlo. Un resumen más largo también requiere más almacenamiento y ancho de banda. SHA3-256 genera un resumen hexadecimal de 64 caracteres, mientras que SHA3-384 genera uno de 96 caracteres. Elige SHA3-512 únicamente cuando su resultado de 128 caracteres y su nivel de seguridad sean adecuados para el protocolo o el modelo de datos.
Un resumen SHA3-512 simple no autentica quién creó un mensaje. Si un atacante puede modificar tanto los datos como la suma de comprobación publicada, también podrá calcular una nueva. Por eso, las aplicaciones que necesitan autenticación suelen utilizar una construcción con clave, como HMAC, en lugar del resumen SHA3-512 simple que genera esta herramienta.
Detalles de la entrada y formato del resultado
SHA3-512 calcula hashes a partir de bytes, por lo que cualquier carácter que dé lugar a bytes distintos afecta al resultado. Los espacios, la puntuación y las mayúsculas son significativos. Por tanto, las cadenas Report, report y report generan tres resúmenes sin relación entre sí.
- La entrada vacía tiene un resumen SHA3-512 definido por el propio algoritmo, aunque el formulario puede exigir un valor antes de enviarlo.
El resumen se muestra en formato hexadecimal y utiliza los dígitos del 0 al 9 y las letras de la a a la f. El formato hexadecimal es una codificación del resumen binario de 64 bytes, no un paso adicional de hashing.
Preguntas frecuentes
¿SHA-3/512 es lo mismo que SHA-512?
No. SHA3-512 pertenece a la familia SHA-3 y utiliza la construcción de esponja Keccak, mientras que SHA-512 forma parte de la familia SHA-2, más antigua. Ambos generan resultados de 512 bits, pero una misma entrada produce resúmenes distintos y sus nombres no son intercambiables.
¿Las letras mayúsculas y minúsculas de un hash representan valores distintos?
No. En notación hexadecimal, una A mayúscula y una a minúscula representan el mismo valor de cuatro bits. Sin embargo, un sistema que compare el texto distinguiendo entre mayúsculas y minúsculas puede considerarlas cadenas diferentes. Convertir ambos resúmenes al mismo formato de mayúsculas o minúsculas puede evitar una falsa discrepancia.
¿Puedo usar este generador para comprobar un archivo descargado?
Solo si puedes proporcionar exactamente los mismos bytes en forma de cadena, algo poco adecuado para la mayoría de los archivos binarios. Para una comprobación byte por byte, es más fiable utilizar una herramienta de sumas de comprobación de archivos o un comando del sistema operativo que lea el archivo directamente, ya que esta herramienta acepta una cadena como entrada, no los bytes de un archivo.
¿Por qué mi hash no coincide con el generado en otro sitio?
Las causas habituales son el uso de otro algoritmo o diferencias en los bytes de entrada, no un fallo de SHA3-512. Comprueba primero que el otro sistema utilice el estándar SHA3-512 y no SHA-512 ni la variante Keccak-512 original, que no es idéntica byte por byte al estándar SHA3-512. Comprueba si hay espacios finales, un salto de línea al final o diferencias en la codificación de caracteres. Si la entrada ocupa varias líneas, comprueba también si se utilizan finales de línea de Windows o Unix. Comprueba si hay una marca de orden de bytes Unicode solo cuando esté presente o pueda haberse añadido.
¿Es seguro calcular online el hash de un texto confidencial?
La entrada se envía a este servidor mediante HTTPS y no se almacena, pero debe salir de tu dispositivo para procesarse. Si una política o normativa prohíbe transmitir el texto a un servidor externo, utiliza una implementación de SHA-3 instalada localmente. Antes de confiar en un resultado, verifica la entrada exacta, el nombre del algoritmo y el formato esperado de 128 caracteres.
Herramientas populares
Crea y descarga tu propia firma personalizada de manera rápida y sencilla con nuestro generador de firmas.
Calcula el tamaño de cualquier texto en Bytes, Kilobytes o Megabytes de manera precisa y rápida.
Realiza búsquedas inversas de IP para encontrar dominios o anfitriones asociados a cualquier dirección IP.
Realiza pruebas de ping para verificar la conectividad y tiempo de respuesta de sitios web, servidores o puertos.
La herramienta de consulta de IP de Digily Link ofrece información detallada sobre cualquier dirección IP. Utiliza este servicio online gratuito para obtener datos completos de la IP.
Genera al instante tu enlace gratuito de WhatsApp con nuestro generador de enlaces de WhatsApp. Añade un mensaje personalizado e inicia chats con un clic, sin iniciar sesión ni programar.