مولد SHA-3/512
إنشاء تجزئات SHA-3/512 من أي إدخال نصي باستخدام أداة مولد SHA-3/512 الخاصة بنا لأمان بيانات عالي المستوى.
مولد SHA-3/512 أداة مجانية تحوّل أي سلسلة نصية إلى تجزئة بطول 512 بت باستخدام دالة SHA3-512 القياسية.
ما SHA-3/512، وما مدى أمانه؟
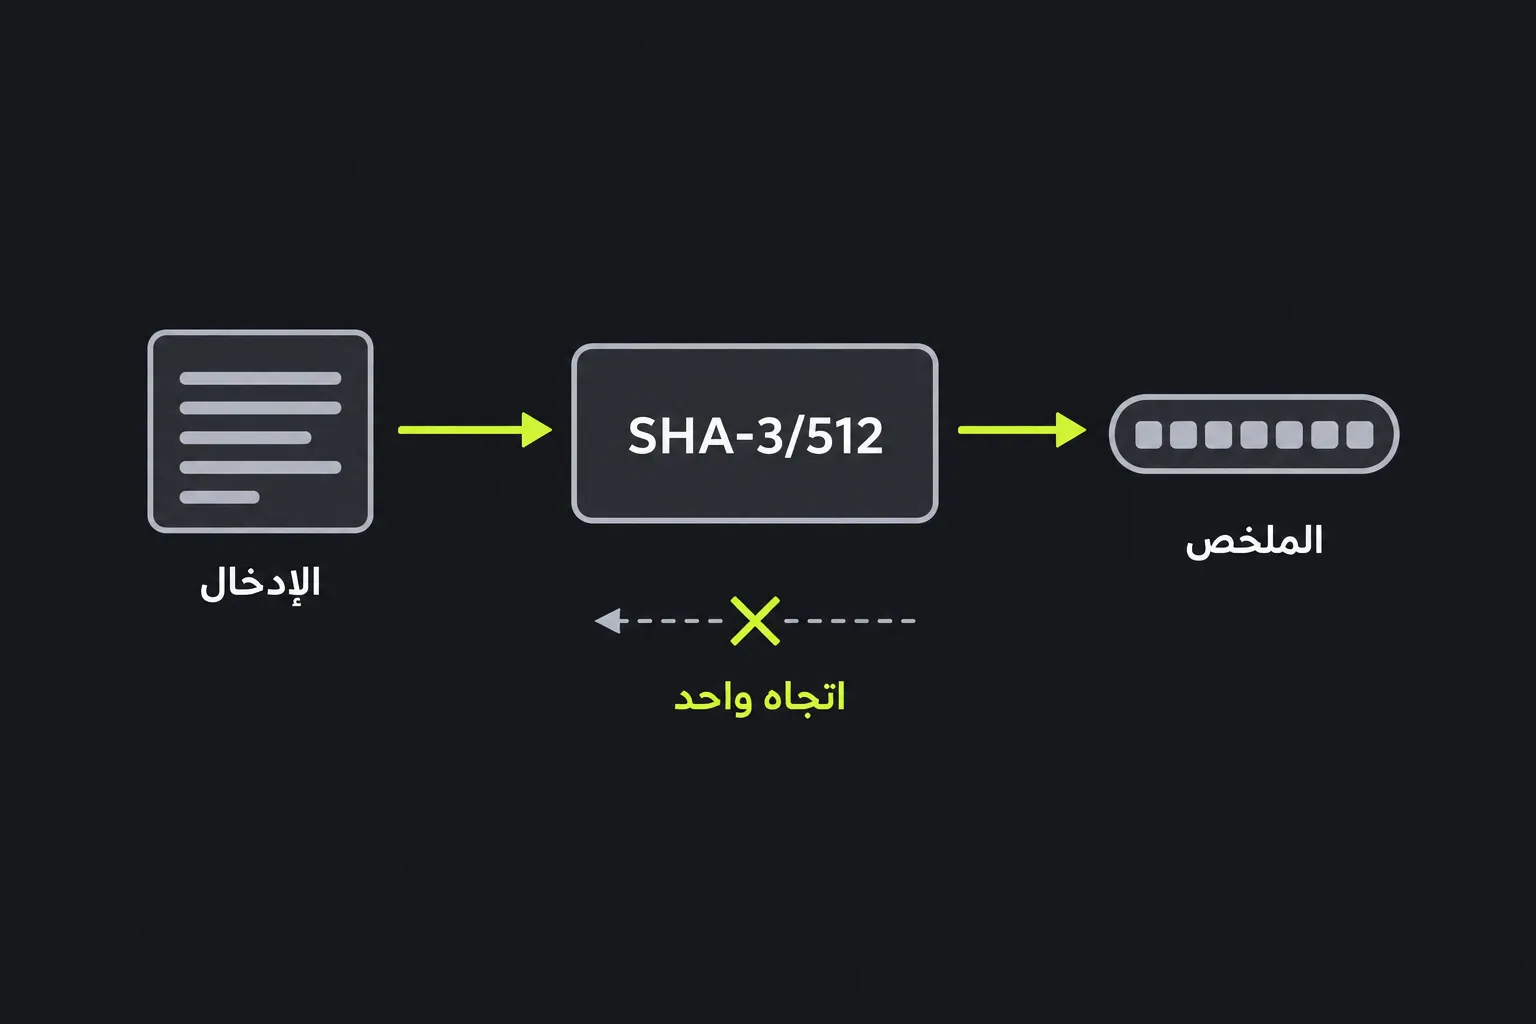
SHA3-512 دالة تجزئة تشفيرية تنتج ملخصا ثابتا بطول 512 بت، مهما كان حجم الإدخال.
يعتمد SHA-3 على خوارزمية Keccak التي صممها Guido Bertoni وJoan Daemen وMichaël Peeters وGilles Van Assche. فازت Keccak في مسابقة SHA-3 التي نظمها NIST عام 2012، ثم نشر NIST معيار SHA-3 عام 2015.
لا يزال SHA3-512 آمنا لأغراض التجزئة التشفيرية، ولا توجد ثغرة معروفة تكسره، كما أنه غير مهمل. تبلغ مقاومته المثالية للتصادم 256 بت، ما يعني أن العثور على إدخالين ينتجان الملخص نفسه يُفترض أن يتطلب عملا في حدود 2 أس 256 عملية. يتكون الناتج من 64 بايت، ويُكتب عادة في صورة 128 محرفا سداسيا عشريا.
كيف أنشئ تجزئة SHA-3/512؟
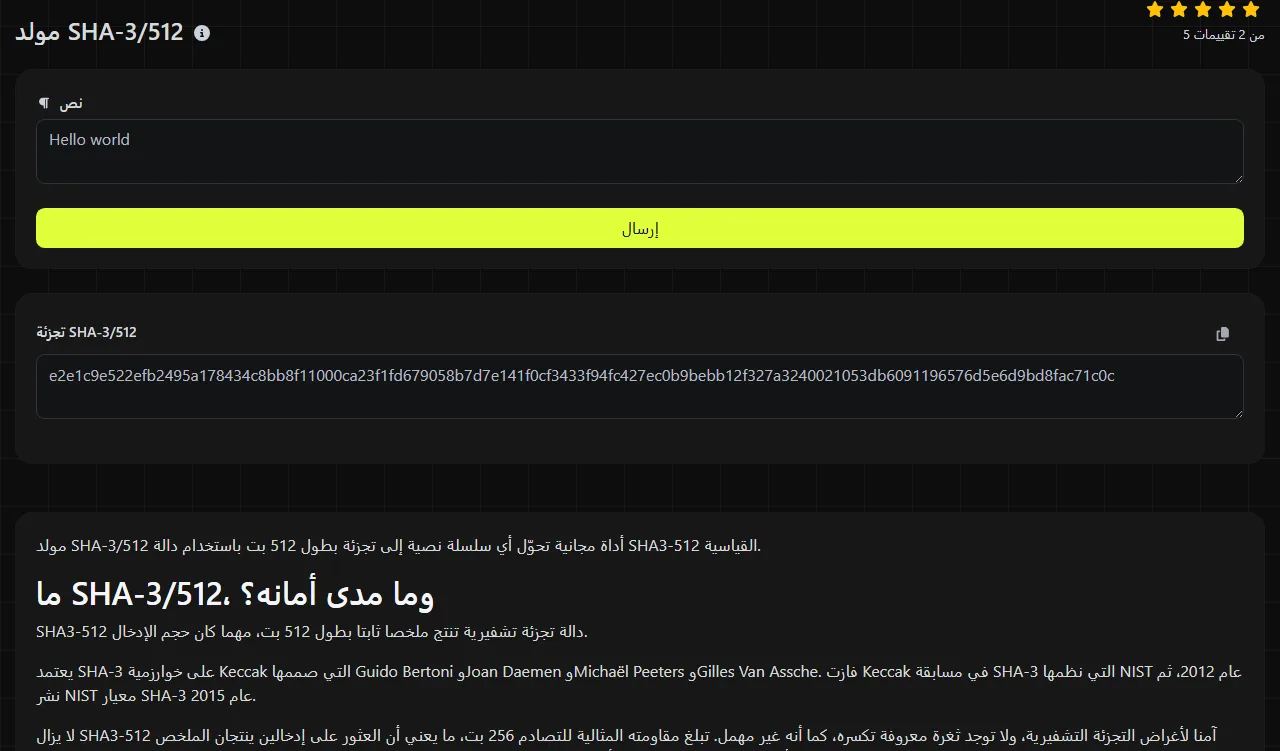
أدخل السلسلة النصية التي تريد تجزئتها كما هي تماما، ثم اقرأ القيمة الناتجة من حقل تجزئة SHA-3/512. تُجرى العملية الحسابية على الخادم. يُرسل إدخالك إلى الخادم عبر HTTPS ولا يُخزّن.
- انسخ الملخص السداسي العشري المكوّن من 128 محرفا من حقل النتيجة.
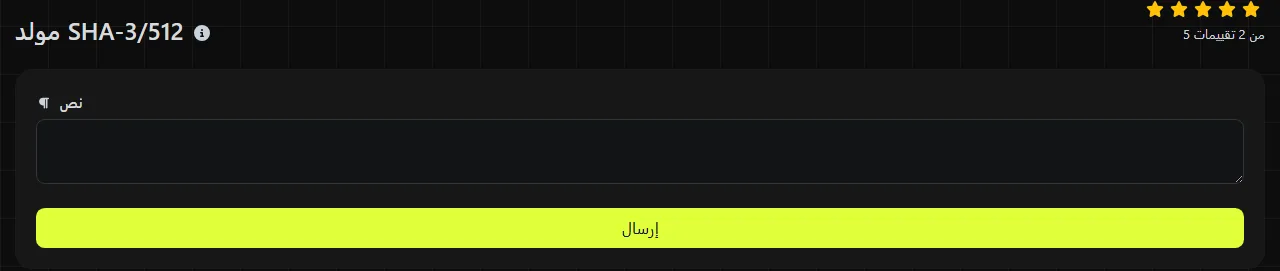
على سبيل المثال، ينتج عن الإدخال invoice-2026-09 ناتج SHA-3/512 يتكون من 128 محرفا سداسيا عشريا بالضبط. وإذا غيّرت الإدخال إلى invoice-2026-10، فستحصل على ملخص مختلف. ولا يمكن استنتاج الناتج الجديد بتعديل جزء من النتيجة الأولى.
هل يمكن فك تجزئة SHA-3/512 أو عكسها؟
لا، لا يمكن فك تجزئة SHA3-512 لأن التجزئة لا تنشئ بيانات مشفرة لها مفتاح فك تشفير. فالملخص لا يحتوي على نسخة من الإدخال مشفرة بطريقة قابلة للعكس.
مع ذلك، يستطيع المهاجم تخمين إدخالات محتملة عند امتلاكه ملخص SHA3-512 عاديا، ثم تجزئة كل تخمين ومقارنة النتائج. تنجح هذه الطريقة خصوصا مع القيم القصيرة أو المتوقعة، مثل كلمات المرور الشائعة أو الرموز البريدية أو الرموز المكوّنة من ستة أرقام. وجود ملخص بطول 512 بت لا يجعل الإدخال الضعيف غير قابل للتوقع.
لذلك، يجب عدم استخدام SHA3-512 مباشرة لتخزين كلمات المرور. فعلى خلاف ملخص SHA3-512 العادي، يتطلب تخزين كلمات المرور دالة تجزئة مصممة لتكون مكلفة حسابيا، مع قيمة ملح فريدة. استخدم مولد Bcrypt عندما تحتاج تحديدا إلى تجزئة كلمة مرور بخوارزمية bcrypt.
متى أستخدم SHA-3/512؟
استخدم SHA3-512 عندما تشترطه مواصفة ما، أو عندما تحتاج إلى ملخص كبير من عائلة SHA-3، أو إذا كان النظامان المعنيان يدعمان الخوارزمية نفسها صراحة. ومن الاستخدامات المشروعة ما يلي.
- تسجيل قيم التحقق لاكتشاف أي تغييرات لاحقة في النص أو البيانات.
- تحديد المحتوى المكرر عندما يجب أن يكون احتمال التصادم العرضي ضئيلا للغاية.
- الحفاظ على التوافق مع قاعدة بيانات أو API أو تنسيق أرشيف موجود يخزّن قيم SHA3-512.
- إنشاء معرّفات من البيانات عندما لا تكون هناك حاجة إلى كشف المحتوى الأصلي، بشرط ألا يكون الإدخال سهل التخمين.
استخدام SHA3-512 أقل شيوعا من SHA-256 في حساب قيم التحقق العامة للملفات، لذا تحقّق من النظام المستقبِل قبل اختياره. كما يحتاج الملخص الأطول إلى مساحة تخزين ونطاق ترددي أكبر. ينتج SHA3-256 ملخصا سداسي عشريا من 64 محرفا، بينما ينتج SHA3-384 ملخصا من 96 محرفا. لا تختر SHA3-512 إلا إذا كان ناتجه المكوّن من 128 محرفا ومستوى أمانه مناسبين للبروتوكول أو نموذج البيانات.
لا يثبت ملخص SHA3-512 العادي هوية منشئ الرسالة. فإذا استطاع مهاجم تعديل البيانات وقيمة التحقق المنشورة معها، أمكنه أيضا حساب قيمة تحقق جديدة. لذلك تستخدم التطبيقات الموثّقة عادة بنية تعتمد على مفتاح، مثل HMAC، بدلا من ملخص SHA3-512 العادي الذي ينشئه هذا المولد.
تفاصيل الإدخال وتنسيق النتيجة
يعالج SHA3-512 وحدات البايت، لذلك يؤثر في النتيجة كل محرف ينتج وحدات بايت مختلفة. للمسافات وعلامات الترقيم والأحرف الكبيرة أهمية. ولهذا تنتج السلاسل Report وreport وreport ثلاثة ملخصات غير مترابطة.
- الإدخال الفارغ له ملخص SHA3-512 محدد على مستوى الخوارزمية، مع أن النموذج قد يطلب إدخال قيمة قبل الإرسال.
يُعرض الملخص بالصيغة السداسية العشرية، باستخدام الأرقام من 0 إلى 9 والأحرف من a إلى f. وهذه الصيغة ترميز للملخص الثنائي المكوّن من 64 بايت، وليست خطوة تجزئة إضافية.
الأسئلة الشائعة
هل SHA-3/512 هو نفسه SHA-512؟
لا. ينتمي SHA3-512 إلى عائلة SHA-3 ويستخدم بنية الإسفنجة Keccak، بينما ينتمي SHA-512 إلى عائلة SHA-2 الأقدم. تنتج كلتا الخوارزميتين قيما بطول 512 بت، لكن الإدخال نفسه يعطي ملخصين مختلفين، ولا يمكن استخدام الاسمين بالتبادل.
هل تختلف قيمة التجزئة إذا كُتبت أحرفها بحالة كبيرة أو صغيرة؟
لا. في التدوين السداسي العشري، يمثّل الحرف الكبير A والحرف الصغير a القيمة نفسها المكوّنة من أربع بتات. ومع ذلك، قد يعتبرهما النظام سلسلتين مختلفتين إذا أجرى مقارنة نصية تراعي حالة الأحرف. لذا يمكن منع ظهور عدم تطابق زائف بتحويل الملخصين إلى حالة أحرف واحدة.
هل يمكنني استخدام هذا المولد للتحقق من ملف نزّلته؟
نعم، ولكن فقط إذا أمكنك تقديم وحدات البايت نفسها تماما في صورة سلسلة، وهذا غير مناسب لمعظم الملفات الثنائية. للتحقق الدقيق بايتا ببايت، تكون أداة مخصصة لحساب قيمة تحقق الملفات أو أمر في نظام التشغيل يقرأ الملف مباشرة أكثر موثوقية، لأن هذه الأداة تقبل سلسلة نصية لا وحدات بايت الملف.
لماذا تختلف التجزئة لدي عن القيمة الناتجة في مكان آخر؟
غالبا ما يكون السبب استخدام خوارزمية مختلفة أو اختلاف وحدات بايت الإدخال، وليس وجود خلل في SHA3-512. تأكد أولا من أن النظام الآخر يستخدم SHA3-512 القياسي، لا SHA-512 ولا إصدار Keccak-512 الأصلي، إذ لا يتطابق الأخير بايتا ببايت مع SHA3-512 القياسي. تحقّق أيضا من المسافات اللاحقة، ووجود سطر جديد في النهاية، واختلاف ترميزات المحارف. وإذا كان الإدخال متعدد الأسطر، فتحقّق من اختلاف نهايات الأسطر بين Windows وUnix. ولا تتحقق من علامة ترتيب بايتات Unicode إلا إذا كانت موجودة أو كان من المحتمل أنها أُضيفت.
هل من الآمن تجزئة نص سري عبر الإنترنت؟
يُرسل الإدخال إلى هذا الخادم عبر HTTPS ولا يُخزّن، لكنه يغادر جهازك لمعالجته. إذا كانت سياسة الجهة أو اللوائح تمنع إرسال النص إلى خادم خارجي، فاستخدم تطبيقا محليا لخوارزمية SHA-3 بدلا من ذلك. وقبل الاعتماد على النتيجة، تحقّق من الإدخال بدقة، واسم الخوارزمية، والتنسيق المتوقع المكوّن من 128 محرفا.
الأدوات الشائعة
أنشئ توقيعك الخاص وقم بتنزيله بسهولة باستخدام أداة إنشاء التوقيعات الخاصة بنا للتوقيعات الإلكترونية المخصصة.
احسب حجم أي نص بالبايت (B) أو الكيلوبايت (KB) أو الميجابايت (MB) باستخدام أداة حساب حجم النص لدينا.
استخدم أداة البحث العكسي عن IP للعثور على النطاق أو المضيف المرتبط بأي عنوان IP بسرعة وسهولة.
استخدم أداة البينج الخاصة بنا للتحقق من حالة ووقت استجابة أي موقع ويب أو خادم أو منفذ بسرعة وكفاءة.
أداة البحث عن عنوان IP من Digily Link توفر معلومات مفصلة عن أي عنوان IP. استخدم هذه الخدمة المجانية عبر الإنترنت للحصول على بيانات شاملة عن IP.
أنشئ رابط WhatsApp المجاني فورًا باستخدام أداة إنشاء روابط WhatsApp. أضف رسالة مخصصة وابدأ المحادثات بنقرة واحدة، دون تسجيل دخول أو برمجة.