Generator SHA-3/512
Utwórz hashe SHA-3/512 z dowolnego ciągu znaków za pomocą naszego narzędzia do generowania SHA-3/512 dla wysokiego poziomu bezpieczeństwa danych.
Generator SHA-3/512 to bezpłatne narzędzie, które przekształca ciąg znaków w 512-bitowy skrót za pomocą standardowej funkcji SHA3-512.
Czym jest SHA-3/512 i czy jest bezpieczny?
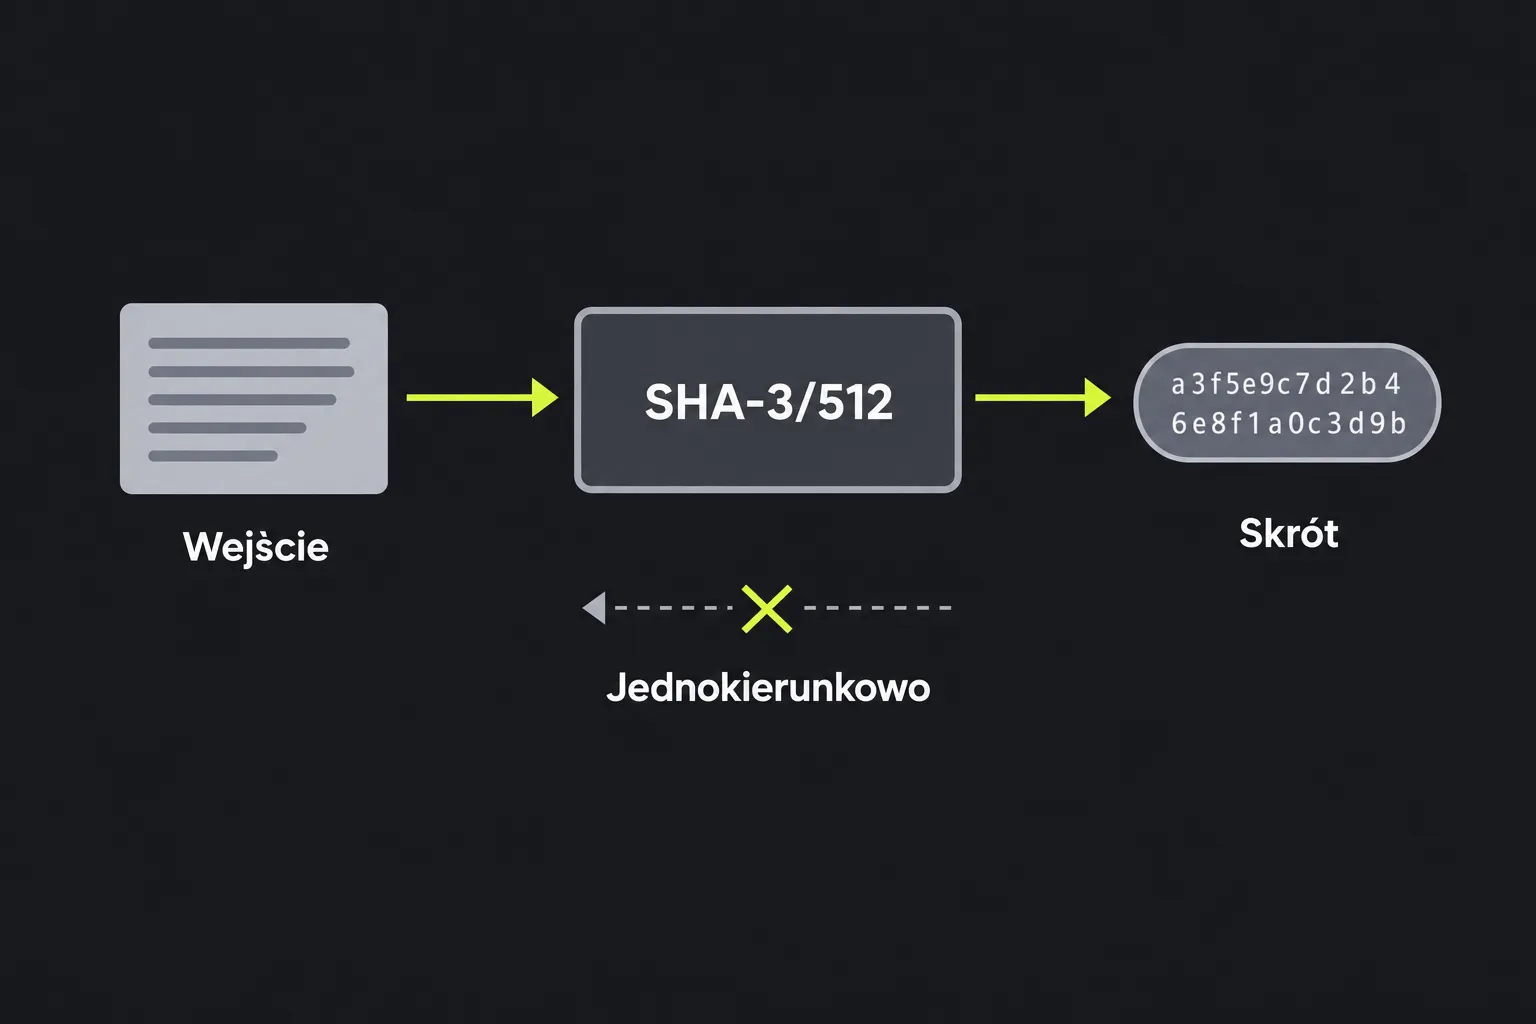
SHA3-512 to kryptograficzna funkcja skrótu, która zawsze tworzy 512-bitowy skrót, niezależnie od ilości danych wejściowych.
SHA-3 opiera się na algorytmie Keccak opracowanym przez Guido Bertoniego, Joan Daemen, Michaëla Peetersa i Gilles'a Van Assche. Keccak wygrał konkurs NIST na standard SHA-3 w 2012 roku, a sam standard został opublikowany przez NIST w 2015 roku.
SHA3-512 nadal jest uznawany za bezpieczną kryptograficzną funkcję skrótu. Nie są znane skuteczne metody jego złamania i algorytm nie został wycofany. Jego idealna odporność na kolizje wynosi 256 bitów, co oznacza, że znalezienie dwóch danych wejściowych dających ten sam skrót powinno wymagać liczby operacji rzędu 2 do potęgi 256. Wynik ma 64 bajty i zwykle zapisuje się go jako 128 znaków szesnastkowych.
Jak wygenerować skrót SHA-3/512?
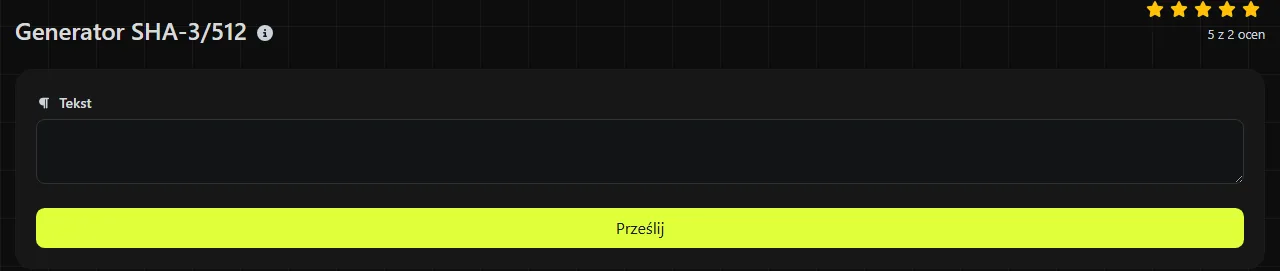
Wprowadź dokładnie taki ciąg znaków, dla którego chcesz obliczyć skrót, a następnie odczytaj wygenerowaną wartość w polu wyniku Skrót SHA-3/512. Obliczenia są wykonywane na serwerze. Wprowadzone dane są przesyłane do niego przez HTTPS i nie są przechowywane.
- Skopiuj 128-znakowy skrót szesnastkowy z pola wyniku.
Na przykład dla danych wejściowych invoice-2026-09 otrzymasz wynik SHA-3/512 zawierający dokładnie 128 znaków szesnastkowych. Po zmianie danych na invoice-2026-10 powstanie inny skrót. Nie da się go wywnioskować przez zmodyfikowanie części pierwszego wyniku.
Czy skrót SHA-3/512 można odszyfrować lub odwrócić?
Nie. Skrótu SHA3-512 nie można odszyfrować, ponieważ funkcja skrótu nie tworzy zaszyfrowanych danych, które można odczytać za pomocą klucza. Skrót nie zawiera odwracalnie zaszyfrowanej kopii danych wejściowych.
Atakujący może jednak zgadywać możliwe dane wejściowe, obliczać skrót dla każdej próby i porównywać wyniki ze zwykłym skrótem SHA3-512. Jest to szczególnie skuteczne w przypadku krótkich lub przewidywalnych wartości, takich jak popularne hasła, kody pocztowe czy kody sześciocyfrowe. Skrót 512-bitowy nie sprawia, że słabe dane wejściowe stają się nieprzewidywalne.
Dlatego SHA3-512 nie wolno używać bezpośrednio do przechowywania haseł. W przeciwieństwie do zwykłego skrótu SHA3-512 przechowywanie haseł wymaga celowo kosztownej obliczeniowo funkcji haszującej oraz unikalnej soli. Jeśli potrzebujesz skrótu hasła w formacie bcrypt, właściwym narzędziem jest Generator Bcrypt.
Kiedy warto używać SHA-3/512?
Użyj SHA3-512, gdy wymaga tego specyfikacja, potrzebujesz długiego skrótu z rodziny SHA-3 albo oba współpracujące systemy wyraźnie obsługują ten sam algorytm. Do prawidłowych zastosowań należą:
- Zapisywanie sum kontrolnych, aby można było później wykryć zmiany w tekście lub danych.
- Wykrywanie zduplikowanej zawartości, gdy przypadkowe kolizje muszą być wyjątkowo mało prawdopodobne.
- Zachowanie zgodności z istniejącą bazą danych, API lub formatem archiwum przechowującym wartości SHA3-512.
- Tworzenie identyfikatorów na podstawie danych, gdy ujawnianie pierwotnej zawartości nie jest konieczne, pod warunkiem że danych wejściowych nie można łatwo odgadnąć.
SHA3-512 jest rzadziej używany do obliczania ogólnych sum kontrolnych plików niż SHA-256, dlatego przed jego wyborem sprawdź wymagania systemu odbierającego. Dłuższy skrót zajmuje też więcej miejsca i wymaga przesłania większej ilości danych. SHA3-256 tworzy 64-znakowy skrót szesnastkowy, natomiast SHA3-384 tworzy skrót 96-znakowy. Wybierz SHA3-512 tylko wtedy, gdy jego 128-znakowy wynik i poziom bezpieczeństwa pasują do używanego protokołu lub modelu danych.
Zwykły skrót SHA3-512 nie potwierdza, kto utworzył wiadomość. Jeśli atakujący może zmienić zarówno dane, jak i opublikowaną sumę kontrolną, może również obliczyć nową sumę. Dlatego aplikacje wymagające uwierzytelniania zwykle korzystają z konstrukcji z kluczem, takiej jak HMAC, zamiast zwykłego skrótu SHA3-512 generowanego przez to narzędzie.
Dane wejściowe i format wyniku
SHA3-512 oblicza skrót z bajtów, dlatego każdy znak, który powoduje zmianę bajtów, wpływa na wynik. Spacje, znaki interpunkcyjne i wielkie litery mają znaczenie. Ciągi Report, report i report tworzą więc trzy niezależne skróty.
- Puste dane wejściowe mają zdefiniowany skrót SHA3-512 na poziomie algorytmu, choć formularz może wymagać podania wartości przed wysłaniem.
Wyświetlany skrót ma postać szesnastkową i składa się z cyfr od 0 do 9 oraz liter od a do f. Zapis szesnastkowy jest sposobem kodowania 64-bajtowego skrótu binarnego, a nie dodatkowym etapem haszowania.
Najczęściej zadawane pytania
Czy SHA-3/512 i SHA-512 to ten sam algorytm?
Nie. SHA3-512 należy do rodziny SHA-3 i wykorzystuje konstrukcję gąbki Keccak, natomiast SHA-512 jest częścią starszej rodziny SHA-2. Oba algorytmy tworzą wyniki 512-bitowe, ale dla tych samych danych wejściowych zwracają różne skróty, a ich nazw nie można stosować zamiennie.
Czy wielkie i małe litery w skrócie oznaczają różne wartości?
Nie. W zapisie szesnastkowym wielka litera A i mała litera a oznaczają tę samą czterobitową wartość. System porównujący tekst z uwzględnieniem wielkości liter może jednak uznać takie ciągi za różne. Zamiana liter w obu skrótach na ten sam format pozwala uniknąć fałszywej niezgodności.
Czy tym generatorem mogę sprawdzić pobrany plik?
Tylko jeśli możesz przekazać dokładnie te same bajty jako ciąg znaków, co nie jest odpowiednie dla większości plików binarnych. Do porównania bajt po bajcie bardziej niezawodne jest narzędzie do obliczania sum kontrolnych plików albo polecenie systemu operacyjnego, które odczytuje plik bezpośrednio. Ten generator przyjmuje ciąg znaków, a nie bajty pliku.
Dlaczego mój skrót różni się od wyniku uzyskanego gdzie indziej?
Najczęstszą przyczyną jest użycie innego algorytmu albo innych bajtów wejściowych, a nie błąd w SHA3-512. Najpierw upewnij się, że drugi system korzysta ze standardowego SHA3-512, a nie z SHA-512 lub pierwotnego wariantu Keccak-512, który nie jest identyczny bajt po bajcie ze standardowym SHA3-512. Sprawdź końcowe spacje, znak nowego wiersza na końcu oraz różnice w kodowaniu znaków. W przypadku danych wielowierszowych porównaj także zakończenia wierszy stosowane w systemach Windows i Unix. Sprawdź znacznik kolejności bajtów Unicode tylko wtedy, gdy występuje lub mógł zostać dodany.
Czy haszowanie poufnego tekstu online jest bezpieczne?
Dane wejściowe są wysyłane do tego serwera przez HTTPS i nie są przechowywane, ale na czas przetwarzania opuszczają Twoje urządzenie. Jeśli zasady organizacji lub przepisy zabraniają przesyłania tekstu na zewnętrzny serwer, skorzystaj z lokalnie zainstalowanej implementacji SHA-3. Zanim użyjesz wyniku, sprawdź dokładne dane wejściowe, nazwę algorytmu oraz oczekiwany format składający się ze 128 znaków.
Popularne narzędzia
Utwórz własny podpis i pobierz go łatwo za pomocą naszego narzędzia do generowania podpisów dla spersonalizowanych e-podpisów.
Oblicz rozmiar dowolnego tekstu w bajtach (B), kilobajtach (KB) lub megabajtach (MB) za pomocą naszego narzędzia do obliczania rozmiaru tekstu.
Użyj narzędzia do odwrotnego wyszukiwania IP, aby szybko i łatwo znaleźć domenę lub hosta powiązanego z dowolnym adresem IP.
Użyj naszego narzędzia ping, aby szybko i efektywnie sprawdzić status i czas odpowiedzi dowolnej strony internetowej, serwera lub portu.
Narzędzie do wyszukiwania IP Digily Link dostarcza szczegółowych informacji o dowolnym adresie IP. Skorzystaj z tej darmowej usługi online, aby uzyskać kompleksowe dane o IP.
Wygeneruj swój darmowy link WhatsApp natychmiast za pomocą naszego Generatora Linków WhatsApp. Dodaj niestandardową wiadomość i rozpocznij czaty jednym kliknięciem. Bez logowania i kodowania.