Генератор SHA-3/512
Създайте SHA-3/512 хешове от всякакъв входен низ, използвайки нашия инструмент за генериране на SHA-3/512 за високо ниво на сигурност на данните.
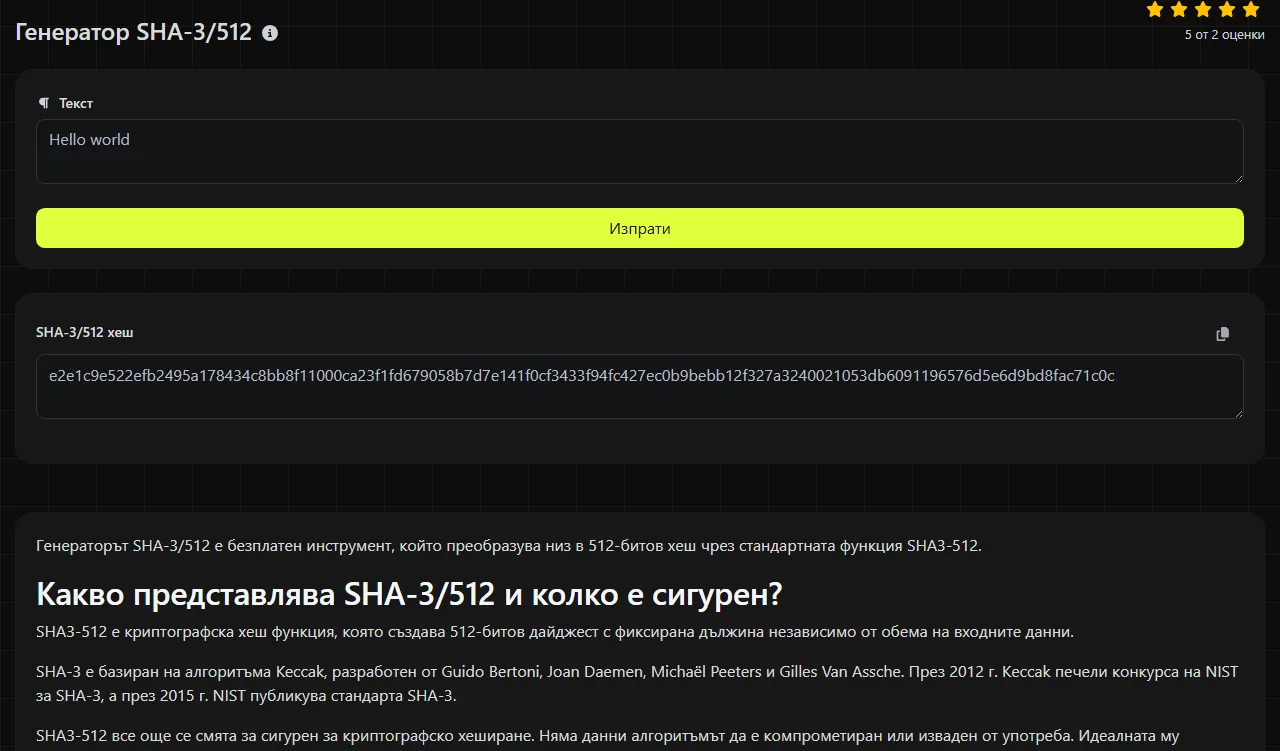
Генераторът SHA-3/512 е безплатен инструмент, който преобразува низ в 512-битов хеш чрез стандартната функция SHA3-512.
Какво представлява SHA-3/512 и колко е сигурен?
SHA3-512 е криптографска хеш функция, която създава 512-битов дайджест с фиксирана дължина независимо от обема на входните данни.
SHA-3 е базиран на алгоритъма Keccak, разработен от Guido Bertoni, Joan Daemen, Michaël Peeters и Gilles Van Assche. През 2012 г. Keccak печели конкурса на NIST за SHA-3, а през 2015 г. NIST публикува стандарта SHA-3.
SHA3-512 все още се смята за сигурен за криптографско хеширане. Няма данни алгоритъмът да е компрометиран или изваден от употреба. Идеалната му устойчивост срещу колизии е 256 бита. Това означава, че намирането на две входни стойности с еднакъв дайджест би трябвало да изисква от порядъка на 2 на степен 256 операции. Резултатът съдържа 64 байта и обикновено се изписва като 128 шестнадесетични знака.
Как да генерирам SHA-3/512 хеш?
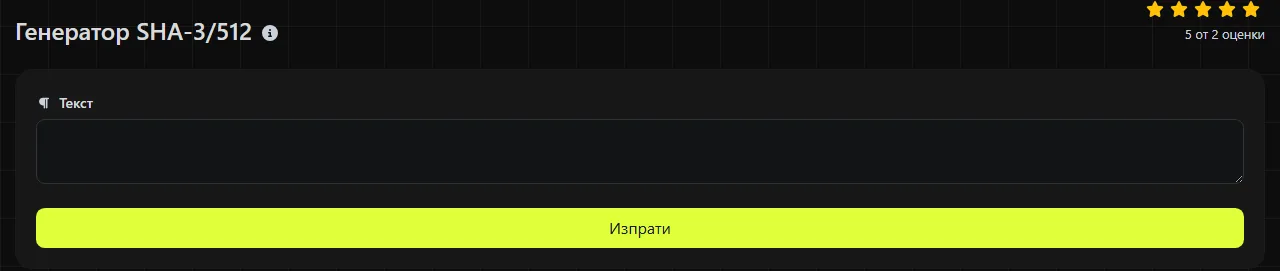
Въведи точния низ, който искаш да хешираш, след което вземи генерираната стойност от полето SHA-3/512 хеш. Изчислението се извършва на сървъра. Въведените данни се изпращат до него през HTTPS и не се съхраняват.
- Копирай 128-знаковия шестнадесетичен дайджест от полето с резултата.
Например входна стойност като invoice-2026-09 дава SHA-3/512 резултат с точно 128 шестнадесетични знака. Ако я промениш на invoice-2026-10, ще получиш различен дайджест. Новият резултат не може да бъде изведен чрез промяна на част от първия.
Може ли SHA-3/512 да бъде декриптиран или обърнат?
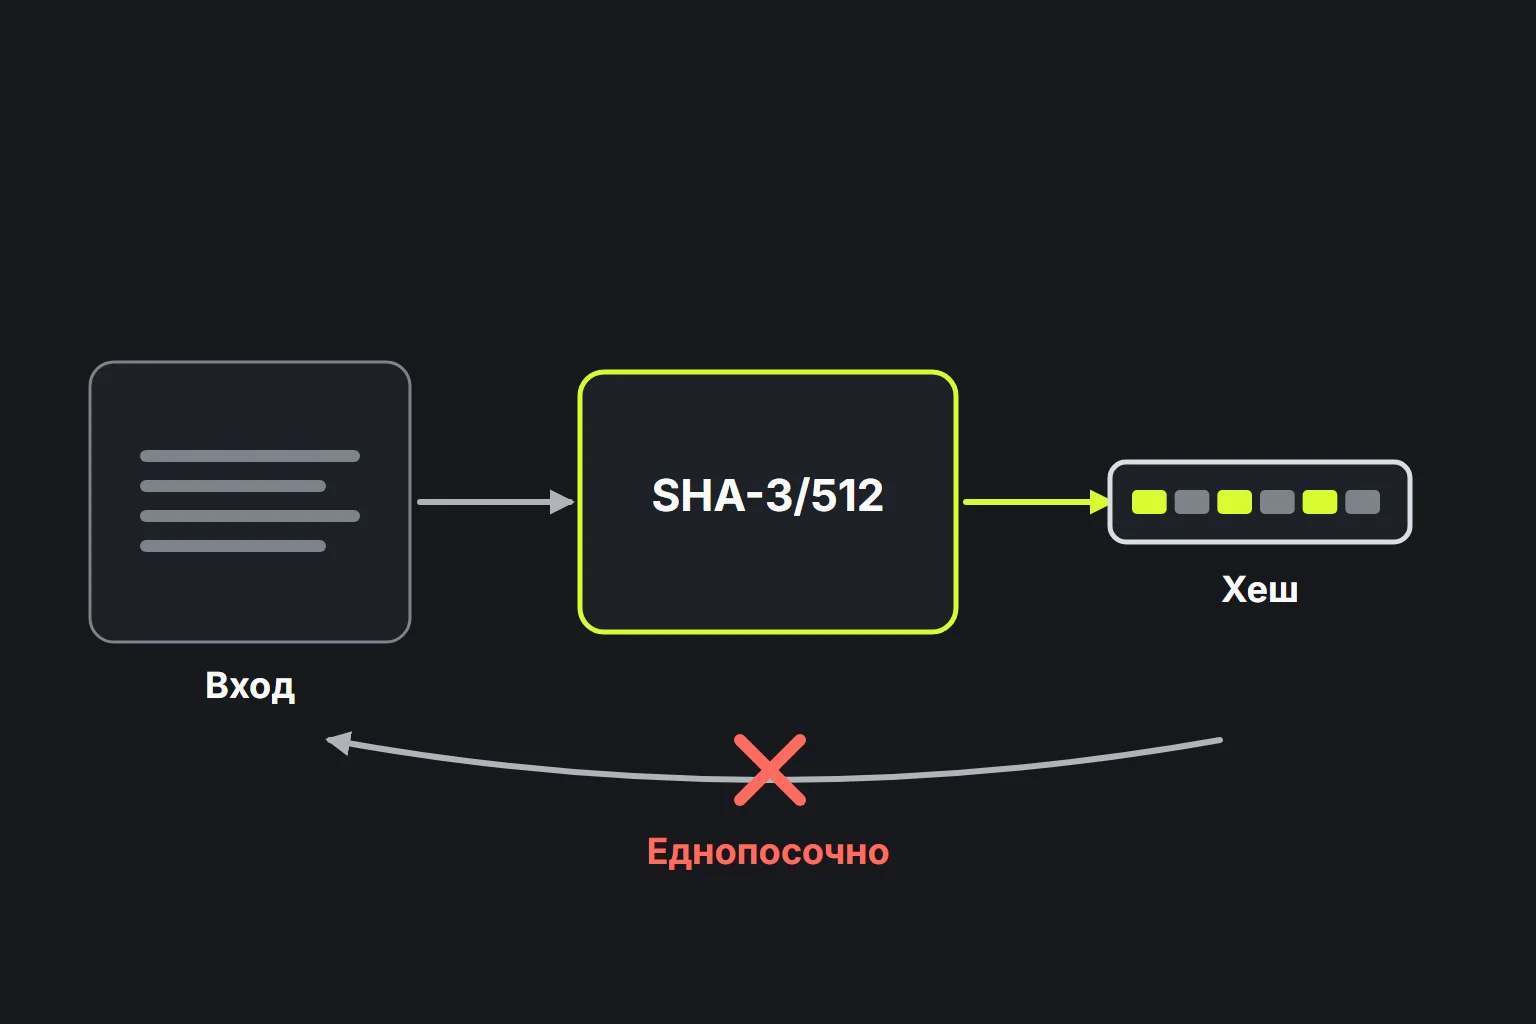
Не. SHA3-512 хешът не може да бъде декриптиран, защото хеширането не създава шифровани данни с ключ за декриптиране. Дайджестът не съдържа обратимо шифровано копие на входната стойност.
При обикновен SHA3-512 дайджест нападателят все пак може да отгатва възможни входни стойности, да хешира всяко предположение и да сравнява резултатите. Това е особено ефективно при кратки или предвидими стойности, като често използвани пароли, пощенски кодове или шестцифрени кодове. 512-битовият дайджест не прави слабата входна стойност непредвидима.
Затова SHA3-512 не трябва да се използва директно за съхраняване на пароли. За разлика от обикновения SHA3-512 дайджест, съхраняването на пароли изисква умишлено ресурсоемка хеш функция за пароли и уникална сол. Ако ти трябва конкретно bcrypt хеш на парола, използвай Bcrypt генератор.
Кога да използвам SHA-3/512?
Използвай SHA3-512, когато дадена спецификация го изисква, когато ти трябва голям SHA-3 дайджест или когато и двете участващи системи изрично поддържат един и същ алгоритъм. Подходящите приложения включват следните случаи.
- Записване на контролни суми, за да могат да се откриват последващи промени в текст или данни.
- Откриване на дублирано съдържание, когато случайната колизия трябва да е изключително малко вероятна.
- Поддържане на съвместимост със съществуваща база данни, API или архивен формат, който съхранява SHA3-512 стойности.
- Създаване на идентификатори от данни, когато не е необходимо оригиналното съдържание да бъде разкривано, при условие че входната стойност не може лесно да бъде отгатната.
SHA3-512 се използва по-рядко от SHA-256 за контролни суми на файлове, затова провери приемащата система, преди да го избереш. По-дългият дайджест изисква и повече място за съхранение и мрежов трафик. SHA3-256 създава шестнадесетичен дайджест от 64 знака, а SHA3-384 от 96 знака. Избери SHA3-512 само когато неговият 128-знаков резултат и нивото му на сигурност са подходящи за протокола или модела на данните.
Обикновеният SHA3-512 дайджест не удостоверява кой е създал дадено съобщение. Ако нападател може да промени както данните, така и публикуваната им контролна сума, той може да изчисли и нова контролна сума. Затова приложенията, които изискват удостоверяване, обикновено използват конструкция с ключ, като HMAC, вместо обикновения SHA3-512 дайджест от този генератор.
Входни данни и формат на резултата
SHA3-512 хешира байтове, затова всеки знак, който води до различни байтове, променя резултата. Интервалите, пунктуацията и главните букви имат значение. Следователно низовете Report, report и report създават три несвързани дайджеста.
- Празната входна стойност има определен SHA3-512 дайджест на ниво алгоритъм, макар че даден формуляр може да изисква стойност преди изпращане.
Показваният дайджест е в шестнадесетичен формат и използва цифрите от 0 до 9 и буквите от a до f. Шестнадесетичният запис е начин за кодиране на 64-байтовия двоичен дайджест, а не допълнителна стъпка на хеширане.
Често задавани въпроси
SHA-3/512 и SHA-512 едно и също ли са?
Не. SHA3-512 принадлежи към семейството SHA-3 и използва гъбовата конструкция Keccak, а SHA-512 е част от по-старото семейство SHA-2. И двата алгоритъма дават 512-битови резултати, но една и съща входна стойност създава различни дайджести. Имената не са взаимозаменяеми.
Главните и малките букви в хеша означават ли различни стойности?
Не. В шестнадесетичния запис главната буква A и малката буква a представят една и съща четирибитова стойност. Система, която сравнява текст с отчитане на регистъра, все пак може да ги приеме за различни низове. Преобразуването на двата дайджеста към един и същ регистър предотвратява такова погрешно несъответствие.
Мога ли да проверя изтеглен файл с този генератор?
Само ако можеш да подадеш абсолютно същите байтове като низ, което не е подходящо за повечето двоични файлове. За побайтово сравнение е по-надеждно да използваш програма за файлови контролни суми или команда на операционната система, която чете файла директно. Този инструмент приема низ, а не байтовете на файл.
Защо моят хеш се различава от резултата на друга система?
Обикновено причината е различен алгоритъм или различни входни байтове, а не проблем в SHA3-512. Първо се увери, че другата система използва стандартния SHA3-512, а не SHA-512 или оригиналния вариант Keccak-512, който не е побайтово идентичен със стандартния SHA3-512. Провери за интервали в края, последен знак за нов ред и различно кодиране на знаците. При многоредови входни данни провери и дали окончанията на редовете са във формат за Windows или Unix. Проверявай за маркер за реда на байтовете в Unicode само когато такъв присъства или е възможно да е бил добавен.
Безопасно ли е да хеширам поверителен текст онлайн?
Входните данни се изпращат до този сървър през HTTPS и не се съхраняват, но все пак напускат устройството ти, за да бъдат обработени. Ако вътрешни правила или нормативни изисквания забраняват изпращането на текста до външен сървър, използвай локално инсталирана реализация на SHA-3. Преди да разчиташ на резултата, провери точната входна стойност, името на алгоритъма и очаквания формат от 128 знака.
Популярни инструменти
Създайте свой собствен подпис и го изтеглете лесно с нашия инструмент за генериране на подписи за персонализирани електронни подписи.
Изчислете размера на всеки текст в байтове (B), килобайти (KB) или мегабайти (MB) с помощта на нашия инструмент за изчисляване на размера на текста.
Използвайте инструмента за обратна IP проверка, за да намерите домейна или хоста, свързан с всеки IP адрес бързо и лесно.
Използвайте нашия инструмент за пинг, за да проверите състоянието и времето за отговор на всеки уебсайт, сървър или порт бързо и ефективно.
Инструментът за търсене на IP на Digily Link предоставя подробна информация за всеки IP адрес. Използвайте тази безплатна онлайн услуга, за да получите изчерпателни данни за IP.
Генерирайте своя безплатен WhatsApp линк мигновено с нашия генератор на WhatsApp линкове. Добавете персонализирано съобщение и започнете чатове с едно кликване. Без нужда от вход или програмиране.