Генератор Bcrypt
Генератор Bcrypt, це безплатний інструмент, який створює bcrypt-хеш пароля з будь-якого введеного рядка для безпечного зберігання паролів.
Що таке bcrypt і чи він досі безпечний?
Bcrypt, це алгоритм хешування паролів, який за належного коефіцієнта складності й досі вважається прийнятним для їх зберігання, хоча в новіших системах часто віддають перевагу Argon2id. Нільс Провос і Девід Мазьєр розробили bcrypt у 1999 році. Вони використали механізм розгортання ключа шифру Blowfish, щоб навмисно зробити кожну спробу вгадати пароль ресурсомісткою.
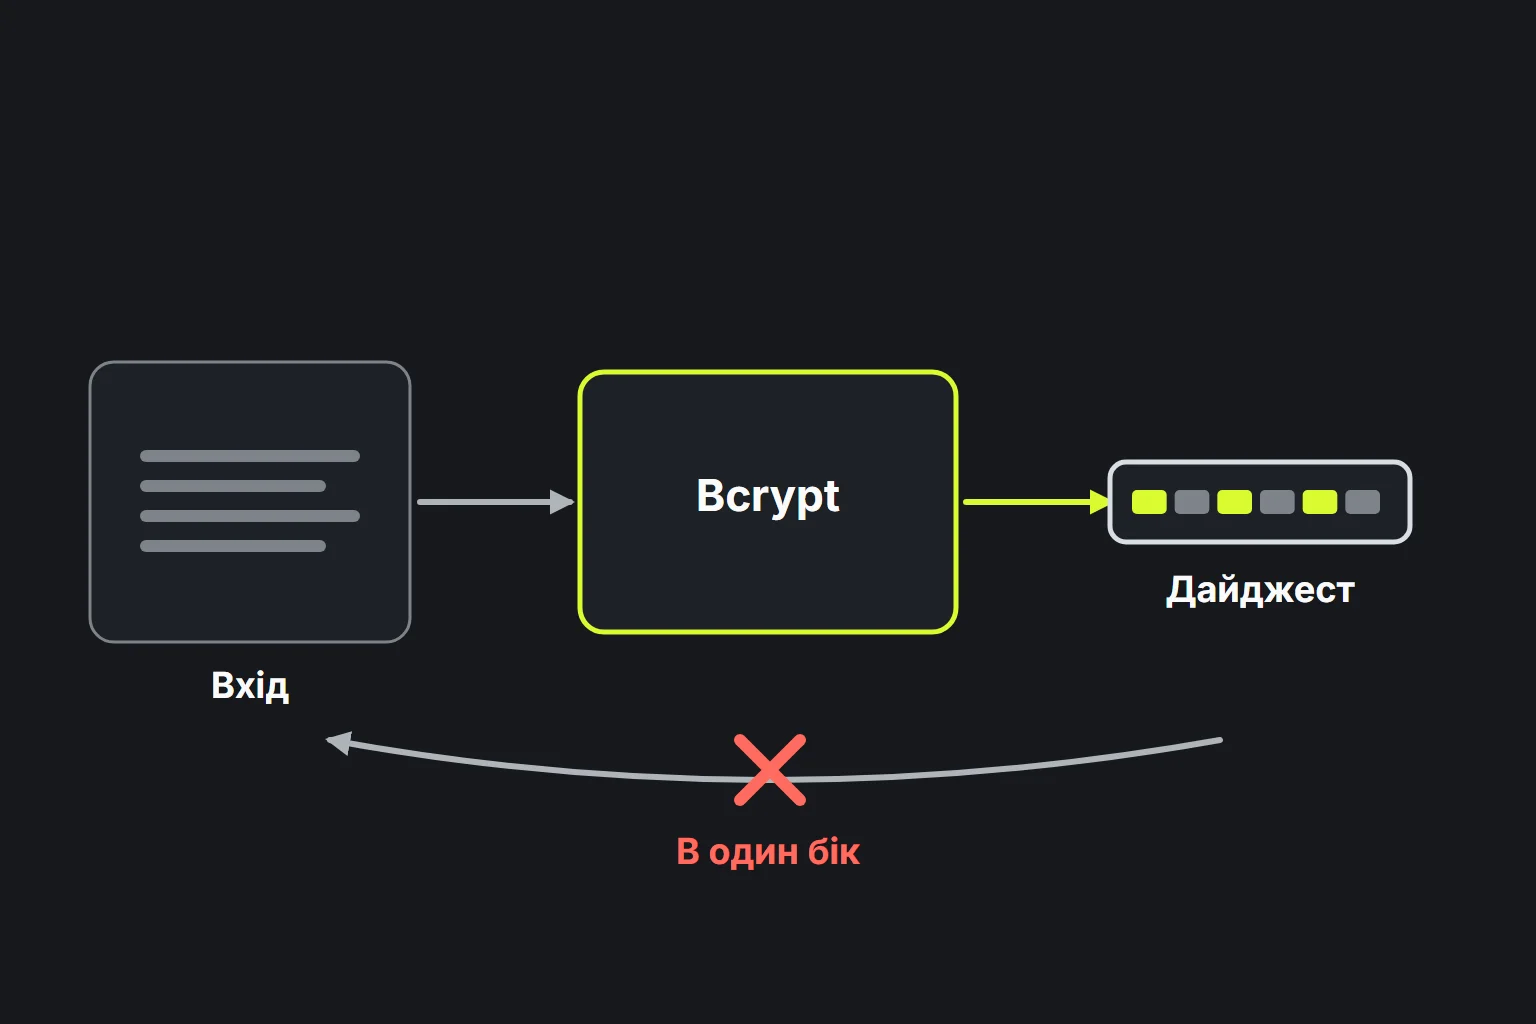
Хешування є одностороннім процесом. Щоб перевірити пароль, застосунок хешує введений варіант із параметрами збереженого запису, а не відновлює оригінал. На відміну від алгоритмів загального призначення, як-от SHA-3, bcrypt створює самодостатній кодований запис фіксованої довжини, що містить версію, коефіцієнт складності, сіль і контрольну суму.
Стандартний запис bcrypt має довжину 60 символів ASCII. Його контрольна сума відповідає 184 бітам і займає 31 символ у власному кодуванні bcrypt, подібному до Base64. Bcrypt не вважається криптографічно зламаним, але має пов'язане з віком обмеження: традиційні реалізації обробляють не більше ніж 72 байти вхідних даних. Argon2id також забезпечує захист завдяки високим вимогам до пам'яті, якого немає в bcrypt.
Як користуватися генератором Bcrypt?
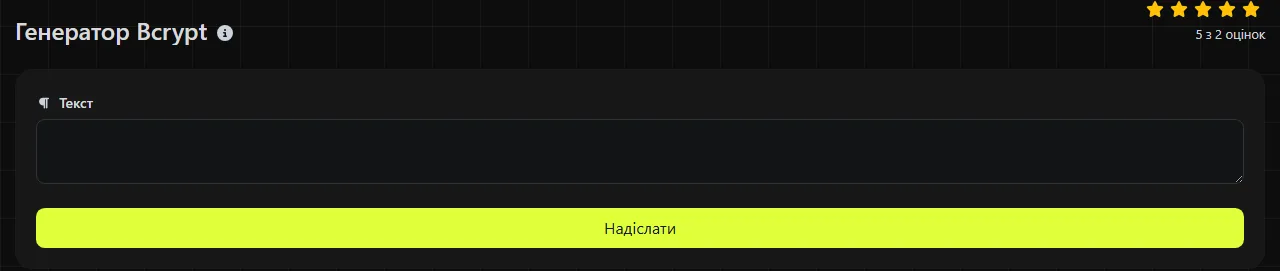
Введи рядок, який потрібно хешувати, запусти генератор і скопіюй значення з поля результату Хеш Bcrypt. Зберігай результат повністю, а не лише кінцеву контрольну суму.
- Введи пароль або тестовий рядок без змін, зберігши регістр літер, пробіли та розділові знаки.
- Згенеруй результат bcrypt.
- Скопіюй усі 60 символів, зокрема початковий маркер версії та коефіцієнт складності.
- Збережи результат у стовпці хешів паролів своєї бази даних.
- Під час входу використовуй функцію перевірки bcrypt, передбачену твоєю платформою. Не створюй новий хеш для прямого текстового порівняння.
Зазвичай bcrypt використовує нову випадкову сіль для кожного хешу. Тому два хешування однакових вхідних даних можуть дати різні записи, кожен із яких успішно пройде перевірку для цих даних. Це нормальна поведінка, яка не дозволяє однаковим паролям мати однакові збережені значення.
Обробка виконується на сервері. Введені дані передаються на сервер через HTTPS і не зберігаються. Перш ніж вводити справжній пароль від робочої системи в будь-який сторонній онлайн-сервіс, перевір, чи відповідає це політиці безпеки твоєї організації.
Чи можна розшифрувати або відновити bcrypt-хеш?
Ні, bcrypt-хеш неможливо розшифрувати, оскільки це не зашифровані дані й він не містить ключа дешифрування. На практиці атакувальник може лише перебирати можливі паролі та перевіряти кожен варіант за збереженим хешем.
Bcrypt уповільнює такий перебір завдяки регульованому коефіцієнту складності. Однак він не зробить безпечним короткий, поширений або раніше скомпрометований пароль, тому наполегливий зловмисник усе одно може підібрати слабкі вхідні дані. Сіль не дає повторно використовувати одну попередньо обчислену таблицю для багатьох облікових записів, але вона не є секретною та входить до збереженого запису.
Як читати результат bcrypt
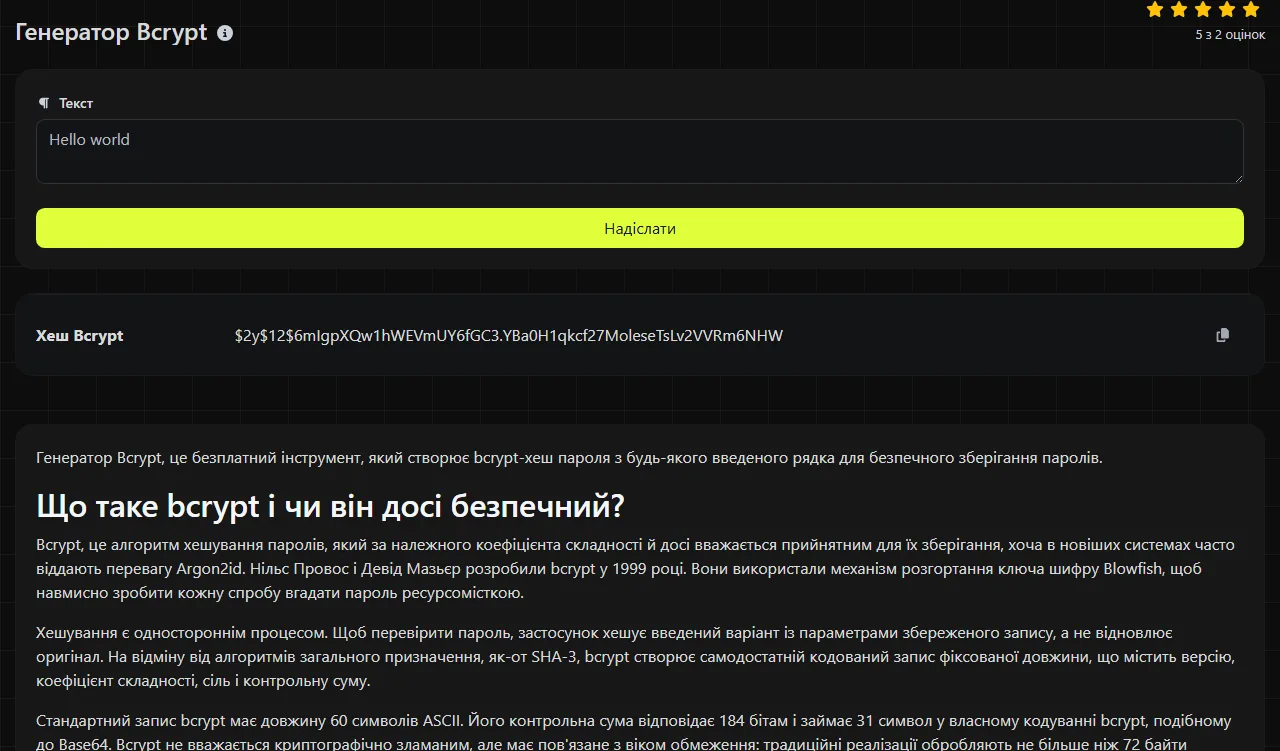
Результат bcrypt зазвичай відповідає модульному формату crypt. Типова структура має вигляд $2y$12$[22-character salt][31-character checksum]. Це лише ілюстрація формату, а не хеш певного вказаного пароля.
| Частина | Типова довжина | Призначення |
|---|---|---|
| Маркер версії | 4 символи | Позначає варіант bcrypt, наприклад $2y$ або $2b$. |
| Коефіцієнт складності | 3 символи | Містить двозначний коефіцієнт складності та роздільник після нього. |
| Сіль | 22 символи | Кодує 128-бітну випадкову сіль. |
| Контрольна сума | 31 символ | Кодує 184-бітну контрольну суму bcrypt. |
Зберігай усі ці частини разом. Зміна одного символу, обрізання значення або його збереження в надто короткому стовпці зазвичай призводить до помилки перевірки. У сумісних бібліотеках маркер версії може відрізнятися, тому застосункам варто використовувати перевірені API для роботи з паролями, а не самостійно розбирати й повторно складати запис.
Коли варто використовувати bcrypt?
Bcrypt варто використовувати для хешування паролів у системах, які вже його підтримують, особливо коли важлива сумісність із наявною базою даних або фреймворком. Алгоритм навмисно працює повільно та використовує сіль, тому не підходить як звичайна контрольна сума файлу або ідентифікатор для дедуплікації.
- Доречне застосування: паролі застосунків, тестування міграції, перевірка розмірів полів бази даних і відтворення середовища розробки, сумісного з bcrypt.
- Натомість використовуй Argon2id: для нової системи паролів, якщо платформа його підтримує, а параметри використання пам'яті можна належно налаштувати.
- Натомість використовуй SHA-3: для перевірки цілісності файлів, створення відбитків вмісту або дедуплікації. Генератор SHA-3/384 і Генератор SHA-3/512 створюють дайджести загального призначення, а не записи паролів.
- Не використовуй bcrypt: для цифрових підписів, автентифікації повідомлень, шифрування або зберігання даних, які згодом потрібно відновити.
Пробіли, розділові знаки та цифри обробляються як вхідні дані, а не ігноруються. Перед роботою bcrypt символи з діакритичними знаками та символи нелатинських абеток кодуються в байти. Тому обидві системи мають створювати однакові байти, зокрема завдяки узгодженому кодуванню символів і нормалізації Unicode. Обмеження у 72 байти тут особливо важливе, оскільки один символ Unicode може займати більше ніж один байт. Технічно можна хешувати й порожні вхідні дані, але порожній пароль не забезпечує практичного захисту від перебору.
Поширені запитання
Скільки місця в базі даних потрібно для bcrypt-хешу?
Для звичайного запису bcrypt передбач щонайменше 60 символів ASCII. Трохи ширше поле може спростити майбутній перехід на інший алгоритм хешування паролів, а двійковий стовпець для стандартної кодованої форми не потрібен.
Чи можна перенести наявні SHA-хеші паролів у bcrypt?
Перетворити наявний дайджест SHA на bcrypt-хеш оригінального пароля неможливо, якщо сам пароль невідомий. Поширений спосіб міграції полягає в тому, щоб під час наступного входу користувача перевірити старий хеш, потім хешувати введений пароль за допомогою bcrypt або Argon2id і замінити старий запис.
Перед збереженням результату переконайся, що скопійовано повне значення з 60 символів, поле бази даних його не обрізає, а застосунок, який отримує запис, підтримує вказаний у ньому маркер версії.
Популярні інструменти
Створіть свій власний підпис і легко завантажте його за допомогою нашого інструменту генератора підписів для персоналізованих електронних підписів.
Розрахуйте розмір будь-якого тексту в байтах (B), кілобайтах (KB) або мегабайтах (MB) за допомогою нашого інструменту для обчислення розміру тексту.
Використовуйте інструмент зворотного пошуку IP, щоб швидко та легко знайти домен або хост, пов'язаний з будь-якою IP-адресою.
Використовуйте наш інструмент ping, щоб швидко та ефективно перевірити статус і час відгуку будь-якого вебсайту, сервера або порту.
Інструмент перевірки IP-адреси від Digily Link надає детальну інформацію про будь-яку IP-адресу. Скористайтеся цим безкоштовним онлайн-сервісом, щоб отримати всебічні дані про IP.
Створіть своє безкоштовне посилання на WhatsApp миттєво за допомогою нашого генератора посилань WhatsApp. Додайте власне повідомлення та починайте чати в один клік. Без входу в систему або кодування.