Bcrypt generator
Bcrypt generator is een gratis tool die van elke ingevoerde tekenreeks een bcrypt-hash maakt, zodat je wachtwoorden veilig kunt opslaan.
Wat is bcrypt en is het nog steeds veilig?
Bcrypt is een algoritme voor het hashen van wachtwoorden. Met een geschikte cost-instelling is het nog steeds acceptabel voor wachtwoordopslag, al gaat bij nieuwere systemen vaak de voorkeur uit naar Argon2id. Niels Provos en David Mazières ontwierpen bcrypt in 1999. Ze gebruikten het sleutelplanningsproces van het Blowfish-versleutelingsalgoritme om elke poging tot het raden van een wachtwoord bewust veel rekenkracht te laten kosten.
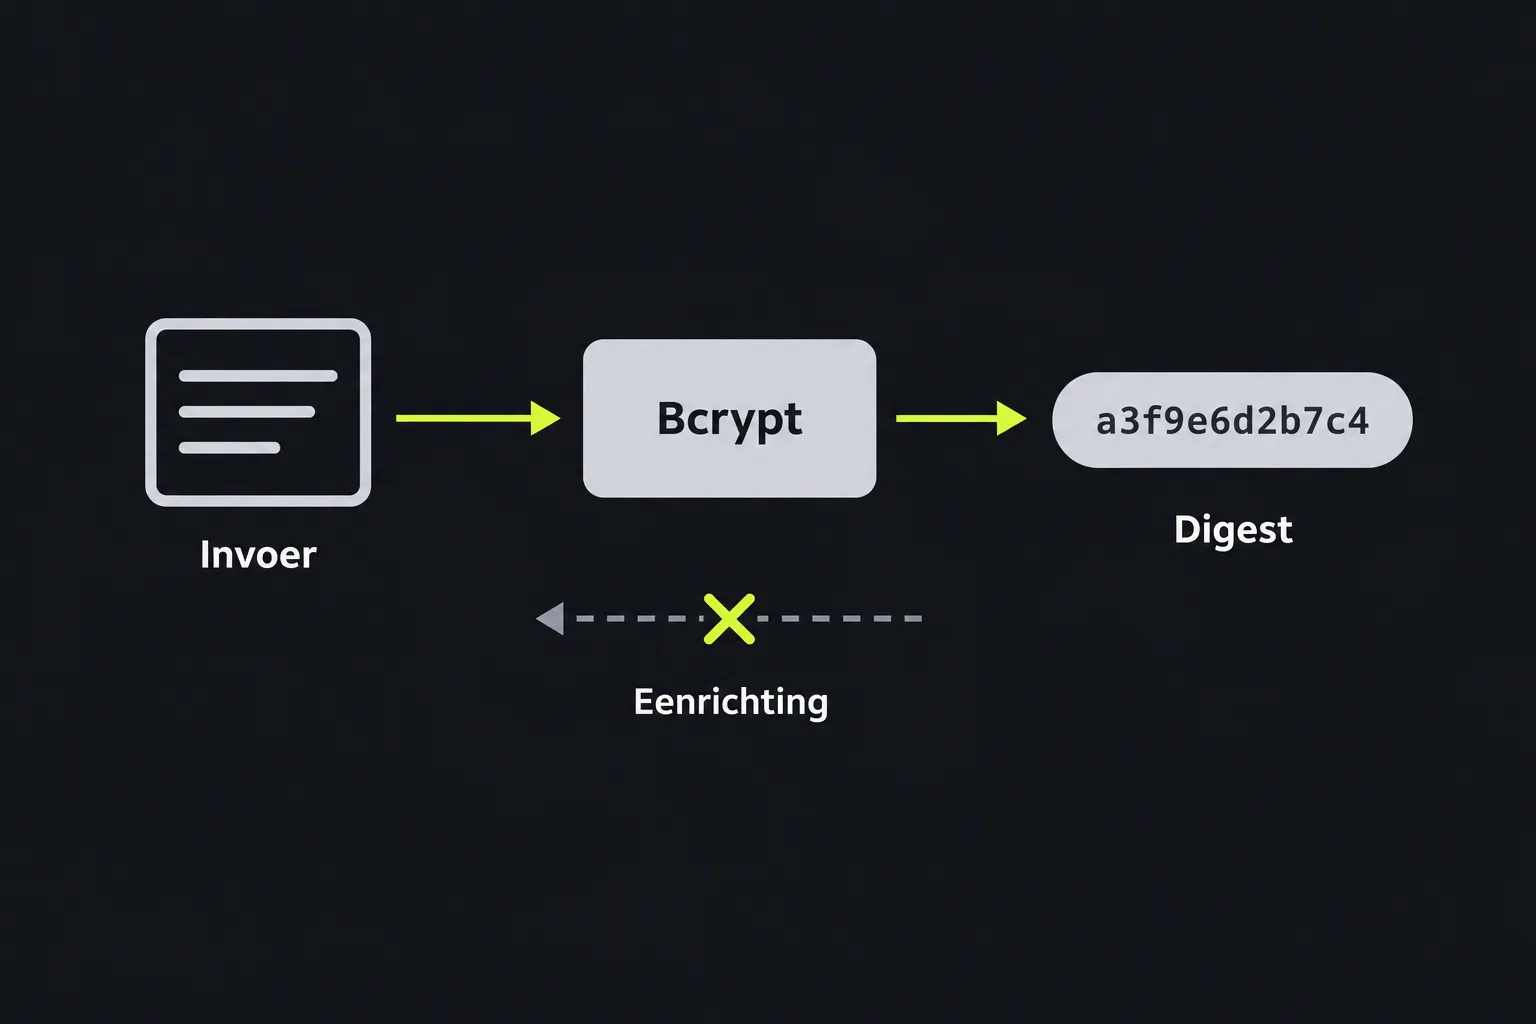
Hashen werkt maar in één richting. Een toepassing controleert een wachtwoord daarom door een kandidaat met de opgeslagen parameters te hashen, niet door het origineel terug te halen. Anders dan algemene algoritmen zoals SHA-3 produceert bcrypt een zelfstandig gecodeerd record met een vaste lengte. Dit bevat de versie, cost, salt en checksum.
Een standaard bcrypt-record bestaat uit 60 ASCII-tekens. De checksum vertegenwoordigt 184 bits en wordt weergegeven als 31 tekens in bcrypts eigen Base64-achtige codering. Bcrypt geldt niet als cryptografisch gekraakt, maar kent door zijn leeftijd wel een beperking: traditionele implementaties verwerken niet meer dan 72 invoerbytes. Argon2id biedt daarnaast geheugenintensieve bescherming die bcrypt niet heeft.
Hoe gebruik ik de Bcrypt generator?
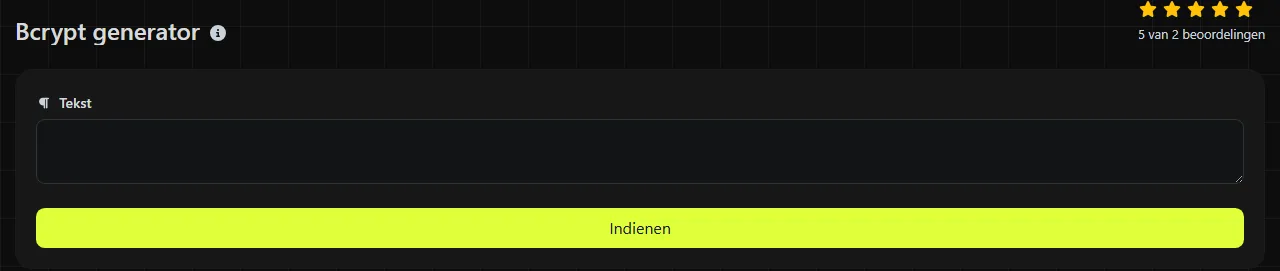
Voer de tekenreeks in die je wilt hashen, start de generator en kopieer de waarde uit het resultaatveld Bcrypt-hash. Sla het volledige resultaat op, niet alleen de checksum aan het einde.
- Gebruik exact het juiste wachtwoord of de juiste testreeks, inclusief hoofdletters, spaties en leestekens.
- Genereer het bcrypt-resultaat.
- Kopieer alle 60 tekens, inclusief de versieaanduiding en cost aan het begin.
- Sla het resultaat op in de kolom voor wachtwoordhashes in je database.
- Gebruik bij het aanmelden de bcrypt-verificatiefunctie van je platform. Genereer niet zelf een hash om de tekstwaarden rechtstreeks te vergelijken.
Bcrypt gebruikt normaal gesproken voor elke hash een nieuwe, willekeurige salt. Als je dezelfde invoer twee keer hasht, kunnen er daarom twee verschillende records ontstaan die allebei met die invoer kunnen worden geverifieerd. Dit is normaal en voorkomt dat identieke wachtwoorden dezelfde opgeslagen waarde krijgen.
De verwerking vindt plaats op de server. Je invoer wordt via HTTPS naar de server verstuurd en niet opgeslagen. Wil je een echt productiewachtwoord gebruiken, ga dan eerst na of het invoeren daarvan bij een externe onlinedienst past binnen het beveiligingsbeleid van je organisatie.
Kun je een bcrypt-hash ontsleutelen of terugdraaien?
Nee, een bcrypt-hash kan niet worden ontsleuteld. Het gaat namelijk niet om versleutelde gegevens en er is geen sleutel om de oorspronkelijke waarde terug te halen. In de praktijk kan een aanvaller alleen mogelijke wachtwoorden raden en elke poging met de opgeslagen hash vergelijken.
Bcrypt vertraagt dit raadproces met een instelbare cost. Het kan een kort, veelgebruikt of eerder uitgelekt wachtwoord niet veilig maken, en een vastberaden aanvaller kan zwakke invoer nog steeds achterhalen. De salt voorkomt dat een aanvaller één vooraf berekende tabel voor veel accounts kan hergebruiken. De salt is echter niet geheim en staat in het opgeslagen record.
Een bcrypt-resultaat lezen
Een bcrypt-resultaat gebruikt meestal de modular crypt-indeling. Een representatieve vorm is $2y$12$[22-character salt][31-character checksum]. Dit laat alleen de indeling zien en is niet de hash van een specifiek genoemd wachtwoord.
| Onderdeel | Gebruikelijke lengte | Functie |
|---|---|---|
| Versieaanduiding | 4 tekens | Geeft de bcrypt-variant aan, zoals $2y$ of $2b$. |
| Cost | 3 tekens | Bevat de tweecijferige cost, gevolgd door een scheidingsteken. |
| Salt | 22 tekens | Codeert een willekeurige salt van 128 bits. |
| Checksum | 31 tekens | Codeert de bcrypt-checksum van 184 bits. |
Houd deze onderdelen bij elkaar. Als je een teken wijzigt, de waarde inkort of deze opslaat in een te korte kolom, zal de verificatie meestal mislukken. De versieaanduiding kan verschillen tussen compatibele bibliotheken. Toepassingen kunnen daarom beter gevestigde wachtwoord-API's gebruiken dan het record zelf te ontleden en opnieuw op te bouwen.
Wanneer gebruik je bcrypt?
Gebruik bcrypt voor het hashen van wachtwoorden in systemen die het al ondersteunen, vooral als compatibiliteit met een bestaande database of een bestaand framework belangrijk is. Bcrypt is bewust traag en gebruikt een salt. Daardoor is het niet geschikt als algemene checksum voor bestanden of als identificatiecode voor deduplicatie.
- Geschikte toepassingen zijn onder meer wachtwoorden voor applicaties, migratietests, het controleren van de grootte van databasevelden en het nabootsen van een bcrypt-compatibele ontwikkelomgeving.
- Gebruik in plaats daarvan Argon2id voor een nieuw wachtwoordsysteem als het platform dit ondersteunt en de geheugeninstellingen goed kunnen worden beheerd.
- Gebruik in plaats daarvan SHA-3 voor bestandsintegriteit, inhoudsvingerafdrukken of deduplicatie. De SHA-3/384 generator en SHA-3/512 generator maken algemene digests, geen wachtwoordrecords.
- Gebruik bcrypt niet voor digitale handtekeningen, berichtauthenticatie, versleuteling of het opslaan van gegevens die later moeten worden teruggehaald.
Spaties, leestekens en cijfers worden als invoergegevens verwerkt en niet genegeerd. Tekens met accenten en niet-Latijnse tekens worden naar bytes gecodeerd voordat bcrypt ze verwerkt. Beide systemen moeten daarom exact dezelfde bytes produceren, onder meer door dezelfde tekencodering en Unicode-normalisatie te gebruiken. De grens van 72 bytes is hierbij extra belangrijk, omdat één Unicode-teken meer dan één byte kan innemen. Lege invoer kan technisch gezien worden gehasht, maar een leeg wachtwoord biedt geen betekenisvolle bescherming tegen raadpogingen.
Veelgestelde vragen
Hoeveel databaseruimte heeft een bcrypt-hash nodig?
Reserveer voor een conventioneel bcrypt-record minimaal 60 ASCII-tekens. Een iets breder veld kan handig zijn voor toekomstige migraties naar andere wachtwoordalgoritmen. Voor de standaard gecodeerde vorm is een binaire kolom niet nodig.
Kan ik bestaande SHA-wachtwoordhashes naar bcrypt migreren?
Je kunt een bestaande SHA-digest niet omzetten in de bcrypt-hash van het oorspronkelijke wachtwoord als je dat wachtwoord niet kent. Een gebruikelijke migratiemethode is om de oude hash te verifiëren wanneer de gebruiker zich opnieuw aanmeldt. Vervolgens hash je het ingevoerde wachtwoord met bcrypt of Argon2id en vervang je het oude record.
Controleer voordat je een resultaat opslaat of de volledige waarde van 60 tekens is gekopieerd, het databaseveld deze niet afkapt en de ontvangende toepassing de versieaanduiding in het record ondersteunt.
Populaire tools
Maak je eigen aangepaste handtekening en download deze eenvoudig met onze handtekeninggenerator voor gepersonaliseerde e-handtekeningen.
Bereken de grootte van elke tekst in Bytes (B), Kilobytes (KB) of Megabytes (MB) met behulp van onze tekstgrootte-calculator.
Gebruik de reverse IP lookup tool om snel en eenvoudig het domein of de host te vinden die aan een IP-adres is gekoppeld.
Gebruik onze ping-tool om de status en responstijd van elke website, server of poort snel en efficiënt te controleren.
De IP-opzoektool van Digily Link biedt gedetailleerde informatie over elk IP-adres. Gebruik deze gratis online service om uitgebreide IP-gegevens te verkrijgen.
Genereer direct je gratis WhatsApp-link met onze WhatsApp Link Generator. Voeg een aangepast bericht toe en start chats met één klik. Geen login of codering vereist.