Gerador de Bcrypt
O Gerador de Bcrypt é uma ferramenta gratuita que cria um hash de senha bcrypt a partir de qualquer texto, permitindo armazenar senhas com segurança.
O que é bcrypt e ele ainda é seguro?
Bcrypt é um algoritmo de hash de senhas que continua sendo aceitável para armazená-las quando configurado com um custo adequado, embora sistemas mais recentes muitas vezes prefiram Argon2id. Niels Provos e David Mazières desenvolveram o bcrypt em 1999, usando o processo de geração de chaves da cifra Blowfish para tornar cada tentativa de adivinhar uma senha intencionalmente custosa.
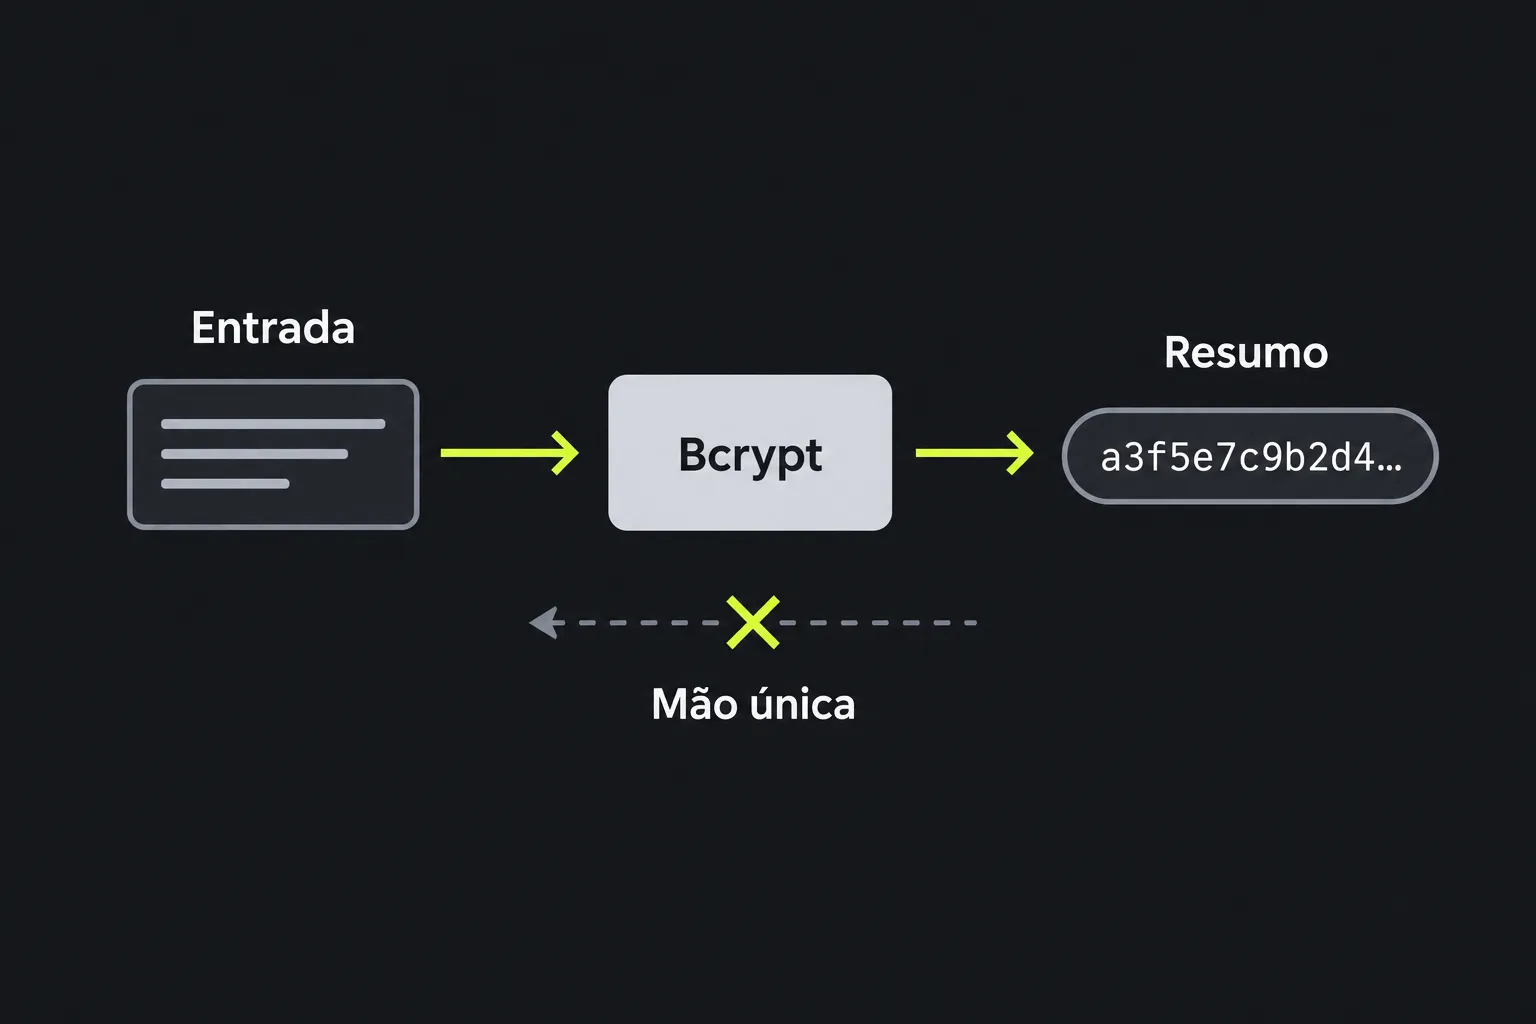
O hash é unidirecional. Por isso, uma aplicação verifica uma senha calculando o hash de uma tentativa com os parâmetros armazenados, em vez de recuperar o valor original. Ao contrário de algoritmos de uso geral, como SHA-3, o bcrypt gera um registro codificado, autocontido e de tamanho fixo, que inclui versão, custo, salt e soma de verificação.
Um registro bcrypt padrão tem 60 caracteres ASCII. Sua soma de verificação representa 184 bits e aparece como 31 caracteres na codificação própria do bcrypt, semelhante a Base64. O bcrypt não é considerado criptograficamente comprometido, mas apresenta uma limitação relacionada à sua idade: implementações tradicionais processam no máximo 72 bytes de entrada. O Argon2id também oferece proteção baseada em uso intensivo de memória, algo que o bcrypt não oferece.
Como usar o Gerador de Bcrypt?
Digite o texto para o qual deseja gerar o hash, execute o gerador e copie o valor exibido no campo de resultado Hash Bcrypt. Armazene o resultado completo, em vez de extrair apenas a soma de verificação final.
- Use exatamente a senha ou o texto de teste desejado, respeitando maiúsculas, minúsculas, espaços e pontuação.
- Gere o resultado bcrypt.
- Copie todos os 60 caracteres, incluindo o marcador de versão e o custo no início.
- Salve o resultado na coluna de hashes de senha do banco de dados.
- Durante o login, use a função de verificação bcrypt da sua plataforma, em vez de gerar outro hash e comparar os textos diretamente.
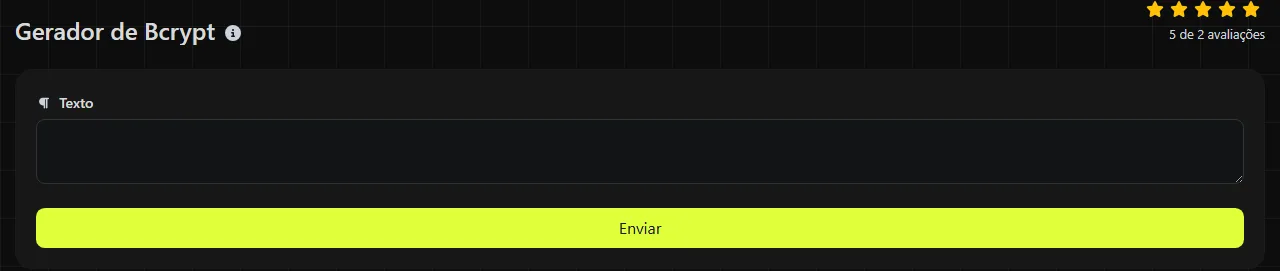
Normalmente, o bcrypt usa um novo salt aleatório para cada hash. Portanto, gerar o hash da mesma entrada duas vezes pode produzir dois registros diferentes, e ambos serão válidos para essa entrada. Esse comportamento é esperado e impede que senhas idênticas tenham os mesmos valores armazenados.
O processamento é feito no servidor. Sua entrada é enviada ao servidor por HTTPS e não é armazenada. Antes de inserir uma senha real de produção em qualquer serviço online de terceiros, avalie se isso está de acordo com a política de segurança da sua organização.
É possível descriptografar ou reverter um hash bcrypt?
Não. Um hash bcrypt não pode ser descriptografado, pois não é um dado criptografado e não contém uma chave de descriptografia. Na prática, a forma de atacá-lo é testar possíveis senhas e verificar cada tentativa em relação ao hash armazenado.
O bcrypt torna esse processo de tentativa mais lento por meio de seu custo configurável. Ele não consegue tornar segura uma senha curta, comum ou já vazada, e um invasor determinado ainda pode descobrir entradas fracas. O salt impede que invasores reutilizem uma única tabela pré-calculada em várias contas, mas não é secreto e fica incluído no registro armazenado.
Como interpretar um resultado bcrypt
Um resultado bcrypt geralmente segue o formato modular crypt. Um exemplo de sua estrutura é $2y$12$[22-character salt][31-character checksum]. Isso apenas ilustra o formato, não é o hash de uma senha específica.
| Parte | Tamanho típico | Finalidade |
|---|---|---|
| Marcador de versão | 4 caracteres | Identifica uma variante do bcrypt, como $2y$ ou $2b$. |
| Custo | 3 caracteres | Registra o custo de dois dígitos seguido por um separador. |
| Salt | 22 caracteres | Codifica um salt aleatório de 128 bits. |
| Soma de verificação | 31 caracteres | Codifica a soma de verificação bcrypt de 184 bits. |
Mantenha todas essas partes juntas. Alterar um caractere, cortar o valor ou armazená-lo em uma coluna curta demais normalmente fará a verificação falhar. O marcador de versão pode variar entre bibliotecas compatíveis. Por isso, as aplicações devem usar APIs de senha consolidadas, em vez de interpretar e reconstruir o registro por conta própria.
Quando usar bcrypt?
Use bcrypt para gerar hashes de senha em sistemas que já ofereçam suporte a ele, especialmente quando a compatibilidade com um banco de dados ou framework existente for importante. O algoritmo é intencionalmente lento e usa salt, o que o torna inadequado como soma de verificação de arquivos de uso geral ou identificador de desduplicação.
- Usos adequados incluem senhas de aplicações, testes de migração, verificação do tamanho de campos no banco de dados e reprodução de um ambiente de desenvolvimento compatível com bcrypt.
- Prefira Argon2id em um novo sistema de senhas quando a plataforma oferecer suporte a ele e suas configurações de memória puderem ser administradas corretamente.
- Use SHA-3 para verificar a integridade de arquivos, criar impressões digitais de conteúdo ou fazer desduplicação. O Gerador SHA-3/384 e o Gerador de SHA-3/512 produzem resumos de uso geral, não registros de senha.
- Não use bcrypt para assinaturas digitais, autenticação de mensagens, criptografia ou armazenamento de dados que precisem ser recuperados posteriormente.
Espaços, pontuação e números são processados como parte dos dados de entrada, não ignorados. Caracteres acentuados e não latinos são codificados em bytes antes de o bcrypt processá-los. Portanto, os dois sistemas precisam produzir os mesmos bytes, inclusive usando a mesma codificação de caracteres e a mesma normalização Unicode. O limite de 72 bytes é especialmente relevante nesse caso, pois um caractere Unicode pode ocupar mais de um byte. Tecnicamente, é possível gerar um hash para uma entrada vazia, mas uma senha vazia não oferece resistência significativa a tentativas de adivinhação.
Perguntas frequentes
Quanto espaço um hash bcrypt ocupa no banco de dados?
Reserve pelo menos 60 caracteres ASCII para um registro bcrypt convencional. Um campo um pouco maior pode facilitar futuras migrações para outros algoritmos de senha, enquanto uma coluna binária é desnecessária para o formato codificado padrão.
Posso migrar hashes de senha SHA existentes para bcrypt?
Não é possível converter um resumo SHA existente no hash bcrypt da senha original sem conhecer essa senha. Um método comum de migração verifica o hash antigo no próximo login do usuário, gera um hash da senha fornecida usando bcrypt ou Argon2id e substitui o registro anterior.
Antes de salvar o resultado, confirme se o valor completo de 60 caracteres foi copiado, se o campo do banco de dados não o trunca e se a aplicação que o receberá oferece suporte ao marcador de versão presente no registro.
Ferramentas populares
Gere facilmente sua própria assinatura personalizada e faça o download com facilidade.
Obtenha o tamanho de um texto em Bytes (B), Kilobytes (KB) ou Megabytes (MB).
Use a ferramenta de consulta reversa de IP para encontrar de forma rápida e fácil o domínio ou host associado a qualquer endereço IP.
Use nossa ferramenta de ping para verificar de forma rápida e eficiente o status e o tempo de resposta de qualquer site, servidor ou porta.
A ferramenta de consulta de IP do Digily Link fornece informações detalhadas sobre qualquer endereço IP. Use este serviço online gratuito para obter dados completos de IP.
Gere instantaneamente seu link gratuito do WhatsApp com nosso gerador de links. Adicione uma mensagem personalizada e inicie conversas com um clique, sem login nem programação.