Gerador SHA-3/384
O Gerador SHA-3/384 é uma ferramenta gratuita que converte qualquer string em um hash criptográfico SHA3-384 de tamanho fixo.
O que é SHA3-384 e ele ainda é seguro?
SHA3-384 é uma função hash criptográfica atual, com um resumo de 384 bits, e não há nenhuma forma prática conhecida de quebrar o algoritmo. A saída contém 48 bytes, normalmente representados por 96 caracteres hexadecimais.
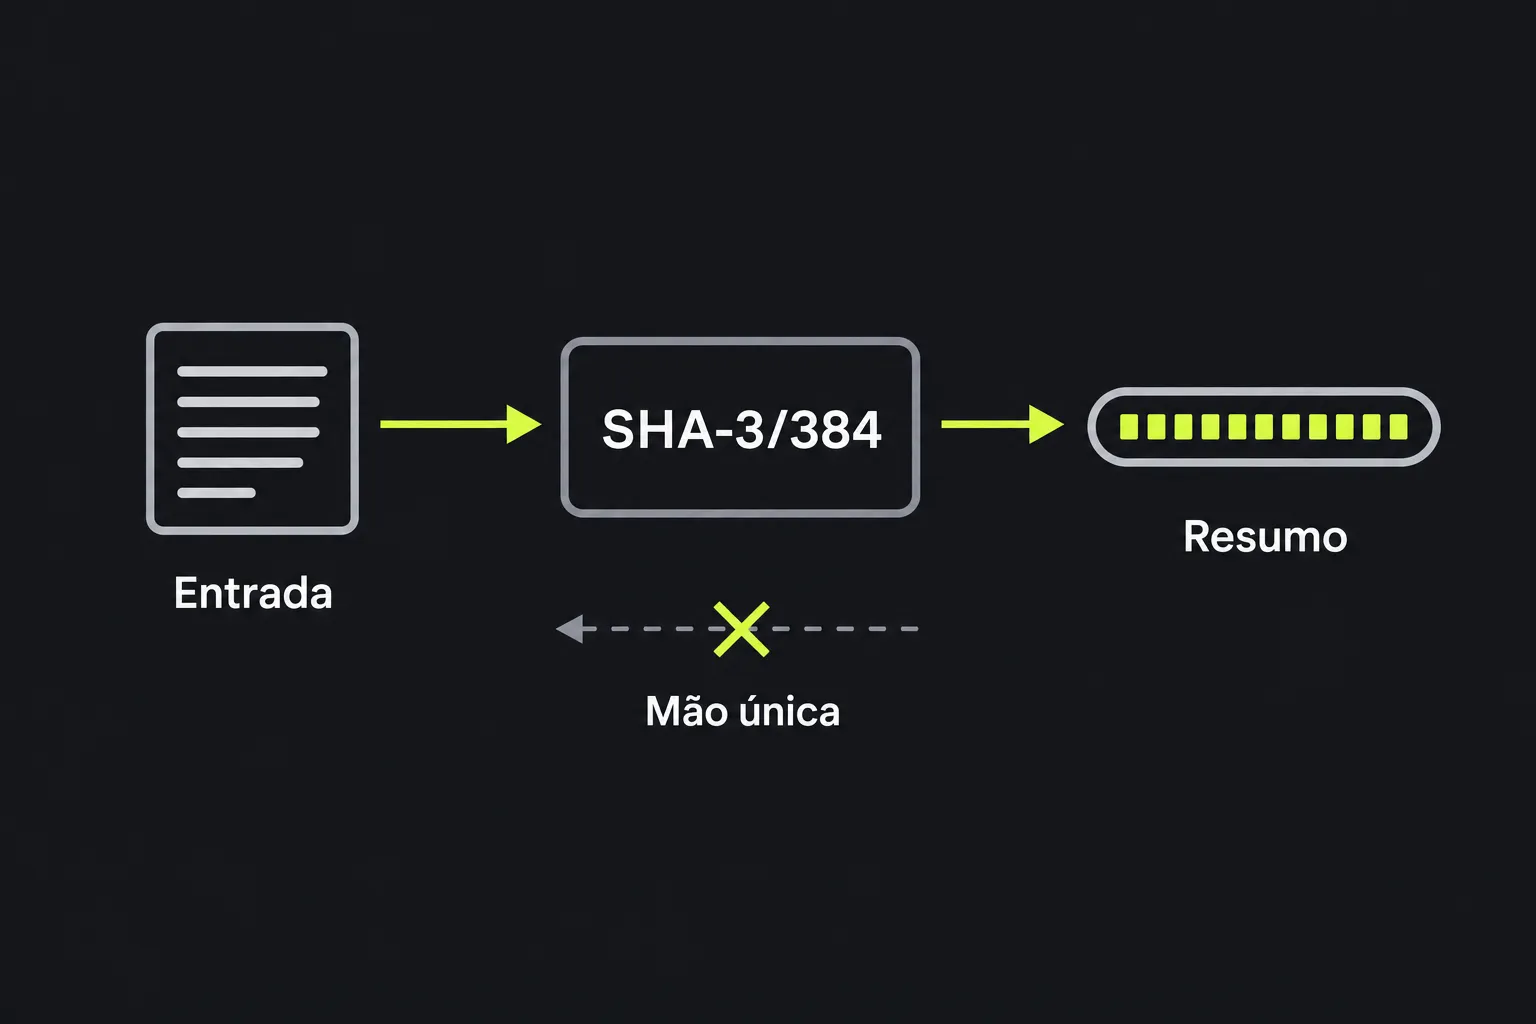
O SHA3-384 aceita entradas de qualquer tamanho, gera um resultado de tamanho fixo e foi projetado para oferecer resistência à pré-imagem, tornando computacionalmente inviável recuperar uma entrada a partir de seu resumo. Neste gerador, os mesmos bytes de entrada sempre produzem o mesmo resumo, enquanto até uma pequena alteração na entrada deve gerar um resultado significativamente diferente.
A função SHA3-384 usada por este gerador faz parte do SHA-3, padronizado pelo Instituto Nacional de Padrões e Tecnologia dos Estados Unidos em 2015 como FIPS 202. Ela se baseia no Keccak, desenvolvido por Guido Bertoni, Joan Daemen, Michaël Peeters e Gilles Van Assche, que o NIST escolheu como vencedor de sua competição SHA-3 em 2012.
O SHA3-384 usa a construção esponja do Keccak, com taxa de 832 bits e capacidade de 768 bits. Essa construção é diferente da estrutura interna usada pelo SHA-2. Sua resistência genérica esperada a colisões é de 192 bits, o que significa que encontrar duas entradas com o mesmo resumo exigiria um esforço computacional inviável com os métodos conhecidos.
Como gerar um hash SHA3-384?
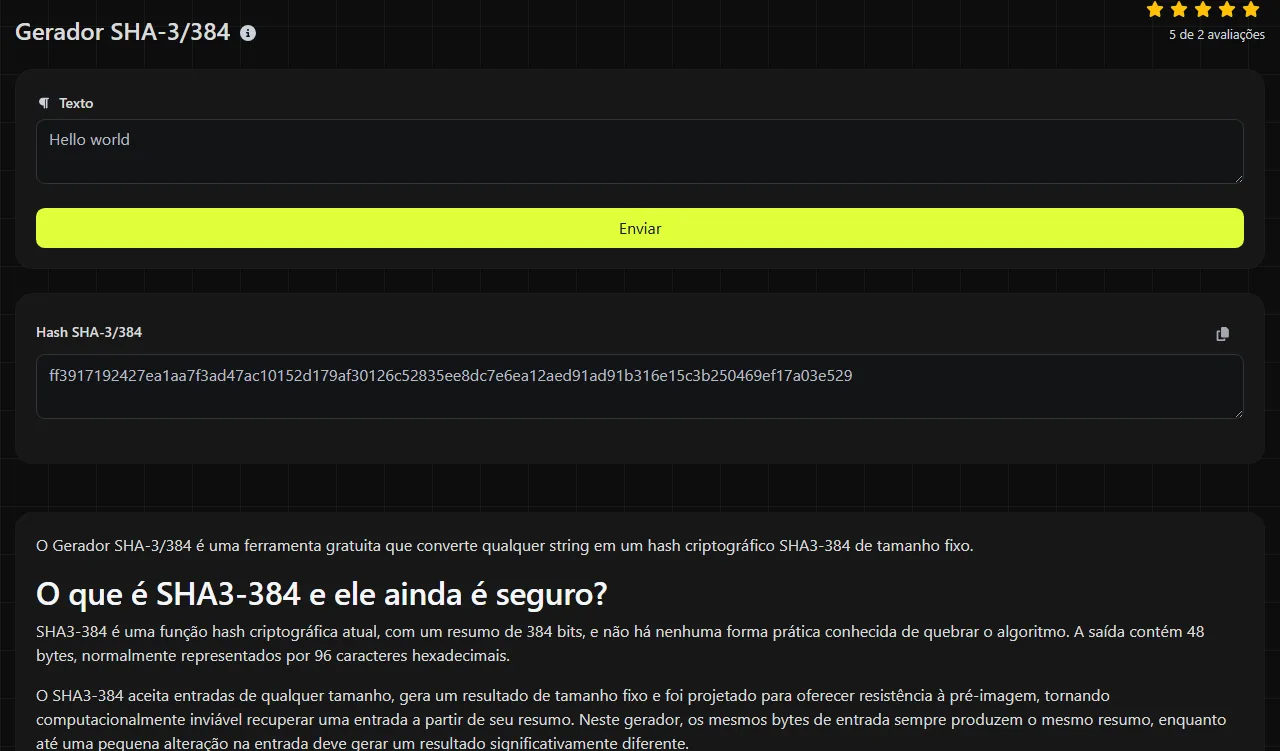
Digite exatamente a string que deseja processar e use o valor exibido no campo Hash SHA-3/384. O resultado será uma string hexadecimal de 96 caracteres, formada pelos dígitos de 0 a 9 e pelas letras de a a f.
Por exemplo, uma entrada como invoice-2026-09.pdf produz um único resumo de 384 bits. Trocar a primeira letra por uma maiúscula, adicionar um espaço ao final ou inserir uma quebra de linha gera outro resumo. Em todos os casos, a saída continua tendo 96 caracteres hexadecimais.
O processamento é feito no servidor. Sua entrada é enviada ao servidor por HTTPS e não é armazenada.
É possível descriptografar ou reverter um hash SHA3-384?
Não. Um hash SHA3-384 não pode ser descriptografado, pois hash não é criptografia e não existe uma chave de descriptografia. O algoritmo descarta informações intencionalmente ao gerar sua impressão digital de tamanho fixo.
Mesmo assim, um invasor pode testar possíveis entradas neste gerador, calcular o resumo SHA3-384 de cada uma e comparar os resultados. Isso é viável quando o valor original pertence a um conjunto pequeno ou previsível, como senhas comuns, PINs curtos ou números de referência conhecidos. O resumo de 384 bits do SHA3-384 não torna uma entrada fraca imprevisível.
Por esse motivo, o SHA3-384 não deve ser usado sozinho para armazenar senhas. O armazenamento de senhas exige uma função hash com salt e deliberadamente cara em termos computacionais, como Argon2id, scrypt, bcrypt ou PBKDF2, com parâmetros definidos de acordo com o sistema responsável pelas contas.
Usos atuais do SHA3-384
O SHA3-384 é adequado quando um sistema exige especificamente um resumo SHA-3 de 384 bits ou quando um projeto mais recente dá preferência à construção esponja do SHA-3. Entre os usos legítimos estão:
- verificar se um arquivo baixado ou transferido ainda corresponde a uma soma de verificação SHA3-384 publicada;
- identificar conteúdo duplicado comparando resumos, com a confirmação das correspondências suspeitas antes de excluir dados;
- criar identificadores de conteúdo em sistemas padronizados para usar SHA3-384;
- manter a compatibilidade com APIs, arquivos ou protocolos criptográficos que especificam exatamente esse algoritmo;
- aplicar hash aos dados antes de uma operação de assinatura digital, quando o esquema de assinatura correspondente permite SHA3-384.
O resumo SHA3-384 sem chave retornado por este gerador não comprova quem criou uma mensagem. Qualquer pessoa que tenha a mensagem pode calcular o mesmo valor. Quando for necessário garantir a autenticidade, use HMAC-SHA3-384 ou uma assinatura digital, em vez do valor retornado aqui.
O SHA3-256 gera um resumo hexadecimal mais curto, com 64 caracteres, e costuma ser suficiente quando o SHA-3 é necessário, mas não há exigência de uma saída de 384 bits. O SHA3-512 gera 128 caracteres hexadecimais e pode ser necessário em protocolos que especificam um resumo de 512 bits. Escolha a variante exigida pelo sistema de destino, em vez de alterar arbitrariamente o tamanho do resumo.
Como lidar com espaços, Unicode e entradas vazias?
Para reproduzir em outro sistema um valor deste gerador, aplique o hash exatamente à sequência de bytes esperada, incluindo espaços, pontuação, codificação de caracteres e quebras de linha. O SHA3-384 processa bytes, portanto textos visualmente semelhantes podem gerar resultados diferentes quando suas representações internas não são iguais.
- Report 7 e report 7 são diferentes porque o uso de maiúsculas e minúsculas altera a entrada.
- Um espaço no final ou uma quebra de linha invisível faz parte da entrada e altera o resumo.
- Números digitados como texto são processados como bytes de caracteres. O texto 007 é diferente de 7.
- Caracteres acentuados e não latinos são entradas válidas, mas os dois lados devem usar a mesma codificação de caracteres e a mesma normalização Unicode.
- Uma entrada vazia também tem um resumo SHA3-384 definido. Isso não equivale a um resultado ausente nem a um erro.
- Mesmo uma entrada muito longa gera uma saída de 48 bytes, embora o tempo de processamento dependa da quantidade de dados inseridos.
Ao comparar resultados, verifique o resumo inteiro, não apenas um prefixo curto. Confirme também se o algoritmo esperado é realmente SHA3-384, pois um resumo SHA-384 da família SHA-2 tem o mesmo tamanho exibido, mas um valor diferente.
Perguntas frequentes
SHA3-384 e SHA-384 são a mesma coisa?
Não. O SHA-384 pertence à família SHA-2, enquanto o SHA3-384 usa a construção esponja do Keccak padronizada no SHA-3. Ambos geram resumos de 384 bits, mas suas saídas são incompatíveis.
SHA3-384 é igual a Keccak-384?
Não. O padrão SHA-3 e a proposta original do Keccak usam preenchimentos diferentes para separação de domínio. Por isso, SHA3-384 e Keccak-384 geram resumos diferentes para a mesma entrada. Antes de comparar valores, verifique qual nome aparece na especificação.
Posso usar SHA3-384 em um HMAC?
Sim. HMAC-SHA3-384 é uma construção com chave definida, mas exige uma mensagem e uma chave secreta. Este gerador retorna um resumo SHA3-384 sem chave e, portanto, não substitui o HMAC.
O SHA-3 é vulnerável a ataques de extensão de comprimento?
O SHA-3 não é vulnerável ao ataque clássico de extensão de comprimento que afeta hashes Merkle-Damgård sem chave. Isso não transforma o resumo SHA3-384 deste gerador em uma etiqueta de autenticação segura. Para mensagens autenticadas, use HMAC-SHA3-384 ou um esquema de assinatura aprovado.
Posso usar este gerador para calcular a soma de verificação de um arquivo?
Esta ferramenta foi especificada para receber strings, portanto não se deve presumir que ela leia um arquivo como bytes brutos. Para calcular a soma de verificação de um arquivo, use um utilitário SHA3-384 próprio para arquivos e compare todos os 96 caracteres hexadecimais com o valor fornecido pelo publicador.
Ferramentas populares
Gere facilmente sua própria assinatura personalizada e faça o download com facilidade.
Obtenha o tamanho de um texto em Bytes (B), Kilobytes (KB) ou Megabytes (MB).
Use a ferramenta de consulta reversa de IP para encontrar de forma rápida e fácil o domínio ou host associado a qualquer endereço IP.
Use nossa ferramenta de ping para verificar de forma rápida e eficiente o status e o tempo de resposta de qualquer site, servidor ou porta.
A ferramenta de consulta de IP do Digily Link fornece informações detalhadas sobre qualquer endereço IP. Use este serviço online gratuito para obter dados completos de IP.
Gere instantaneamente seu link gratuito do WhatsApp com nosso gerador de links. Adicione uma mensagem personalizada e inicie conversas com um clique, sem login nem programação.