Generator SHA-3/384
Generuj hashe SHA-3/384 z dowolnego ciągu znaków za pomocą naszego narzędzia do generowania SHA-3/384 dla bezpiecznego szyfrowania danych.
Generator SHA-3/384 to bezpłatne narzędzie, które przekształca dowolny ciąg znaków w kryptograficzny skrót SHA3-384 o stałej długości.
Czym jest SHA3-384 i czy nadal jest bezpieczny?
SHA3-384 to współczesna kryptograficzna funkcja skrótu generująca 384-bitowy skrót. Nie jest znana żadna praktyczna metoda złamania tego algorytmu. Wynik ma 48 bajtów i zwykle jest zapisywany jako 96 znaków szesnastkowych.
SHA3-384 przyjmuje dane wejściowe o dowolnej długości i zawsze zwraca wynik o stałej długości. Funkcja została zaprojektowana z myślą o odporności na odtworzenie pierwotnych danych na podstawie skrótu, co czyni takie odtworzenie niewykonalnym obliczeniowo. W tym generatorze te same bajty wejściowe zawsze dają ten sam skrót, natomiast nawet niewielka zmiana danych powinna spowodować powstanie wyraźnie innego wyniku.
Funkcja SHA3-384 używana przez generator należy do rodziny SHA-3, którą amerykański Narodowy Instytut Standaryzacji i Technologii ustandaryzował w 2015 roku jako FIPS 202. Opiera się ona na algorytmie Keccak opracowanym przez Guido Bertoniego, Joan Daemen, Michaëla Peetersa i Gillesa Van Assche. W 2012 roku NIST wybrał go jako zwycięzcę konkursu SHA-3.
SHA3-384 korzysta z konstrukcji gąbki Keccak o przepustowości 832 bitów i pojemności 768 bitów. Konstrukcja ta różni się od wewnętrznej konstrukcji stosowanej w SHA-2. Oczekiwana ogólna odporność na kolizje wynosi 192 bity, co oznacza, że znalezienie dwóch danych wejściowych dających ten sam skrót wymagałoby, przy użyciu znanych metod, niewykonalnego nakładu obliczeniowego.
Jak wygenerować skrót SHA3-384?
Wpisz dokładny ciąg znaków, dla którego chcesz obliczyć skrót, a następnie skopiuj wartość zwróconą w polu Skrót SHA-3/384. Wynikiem będzie 96-znakowy ciąg szesnastkowy zawierający cyfry od 0 do 9 oraz litery od a do f.
Na przykład dane wejściowe invoice-2026-09.pdf dają jeden konkretny skrót 384-bitowy. Zmiana pierwszej litery na wielką, dodanie spacji na końcu lub wstawienie znaku końca wiersza spowoduje wygenerowanie innego skrótu. W każdym przypadku wynik nadal będzie miał 96 znaków szesnastkowych.
Obliczenia są wykonywane na serwerze. Dane wejściowe są przesyłane do niego przez HTTPS i nie są przechowywane.
Czy skrót SHA3-384 można odszyfrować lub odwrócić?
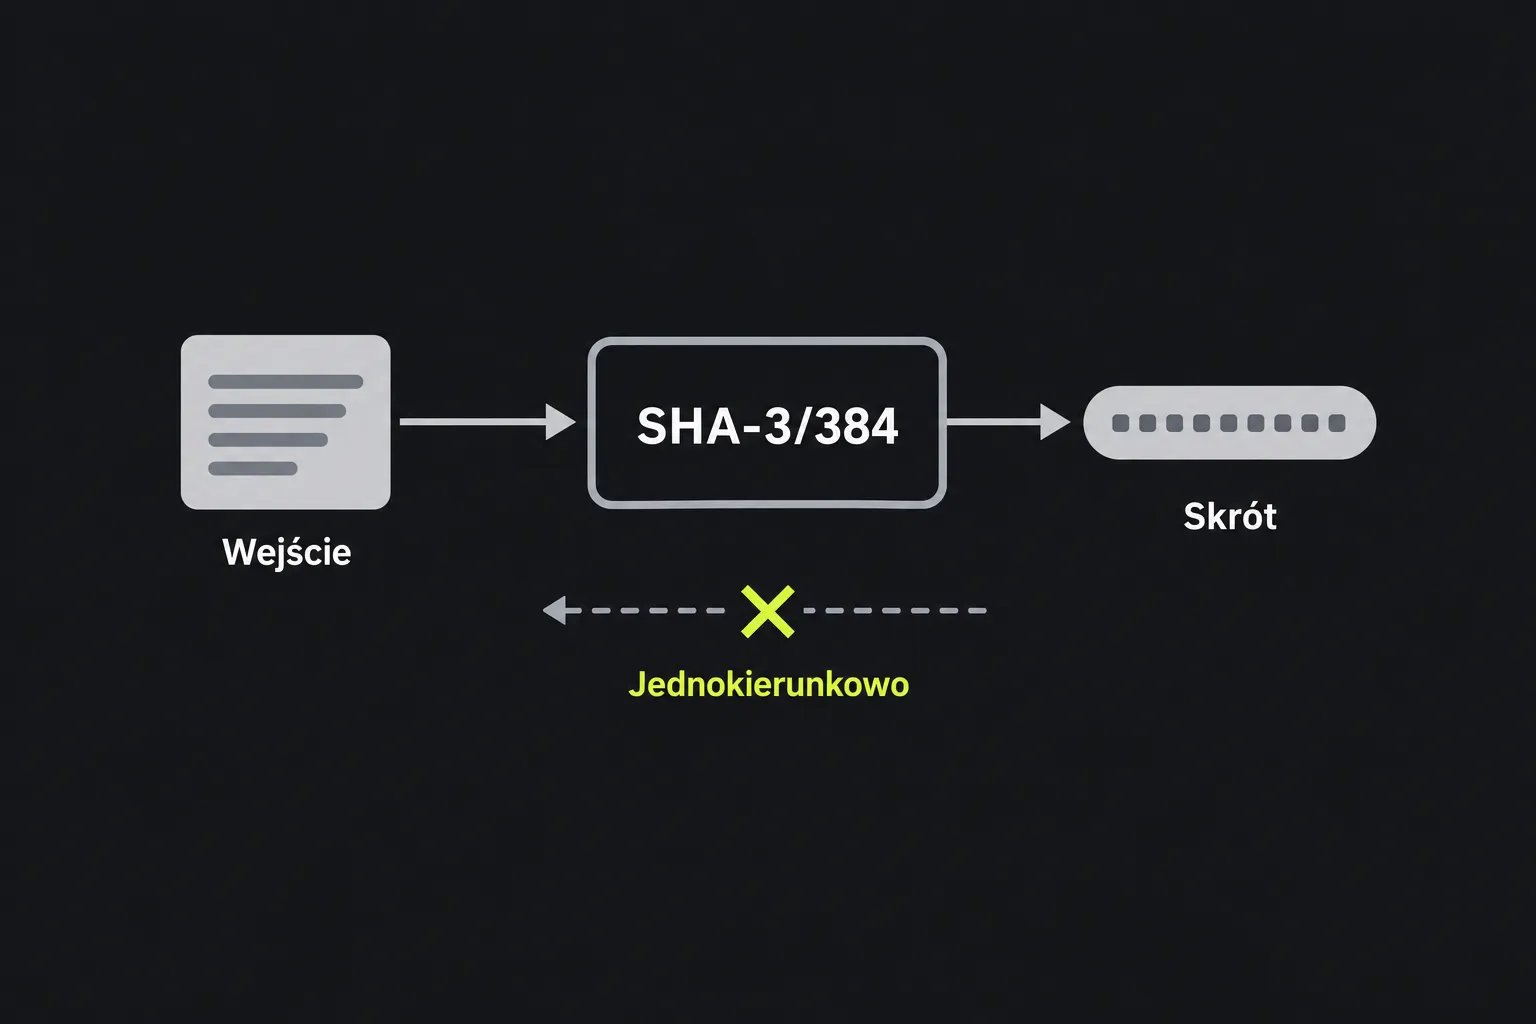
Nie. Skrótu SHA3-384 nie można odszyfrować, ponieważ haszowanie nie jest szyfrowaniem i nie istnieje klucz deszyfrujący. Podczas tworzenia odcisku o stałej długości algorytm celowo odrzuca część informacji.
Atakujący może jednak odgadywać możliwe dane wejściowe, obliczać dla nich skróty SHA3-384 i porównywać wyniki. Jest to wykonalne, gdy pierwotna wartość pochodzi z małego lub przewidywalnego zbioru, na przykład popularnych haseł, krótkich kodów PIN albo znanych numerów referencyjnych. Skrót SHA3-384 o długości 384 bitów nie sprawia, że słabe dane wejściowe stają się nieprzewidywalne.
Dlatego samego SHA3-384 nie wolno używać do przechowywania haseł. Do tego celu potrzebna jest funkcja skrótu z solą, celowo wymagająca dużych zasobów obliczeniowych, taka jak Argon2id, scrypt, bcrypt lub PBKDF2. Jej parametry należy dobrać do systemu obsługującego konta.
Współczesne zastosowania SHA3-384
SHA3-384 sprawdza się, gdy system wymaga konkretnie 384-bitowego skrótu SHA-3 albo gdy nowszy projekt korzysta z konstrukcji gąbki SHA-3. Prawidłowe zastosowania obejmują:
- sprawdzanie, czy pobrany lub przesłany plik nadal odpowiada opublikowanej sumie kontrolnej SHA3-384;
- wykrywanie zduplikowanej zawartości przez porównywanie skrótów, z dodatkowym potwierdzeniem podejrzewanych duplikatów przed usunięciem danych;
- tworzenie identyfikatorów treści w systemach, które przyjęły standard SHA3-384;
- zachowanie zgodności z interfejsami API, archiwami lub protokołami kryptograficznymi wymagającymi dokładnie tego algorytmu;
- haszowanie danych przed operacją podpisu cyfrowego, jeśli dany schemat podpisu dopuszcza SHA3-384.
Niezabezpieczony kluczem skrót SHA3-384 zwracany przez ten generator nie potwierdza, kto utworzył wiadomość. Każda osoba mająca dostęp do wiadomości może obliczyć tę samą wartość. Jeśli trzeba potwierdzić autentyczność, zamiast wyniku zwracanego tutaj użyj HMAC-SHA3-384 lub podpisu cyfrowego.
SHA3-256 generuje krótszy, 64-znakowy skrót szesnastkowy i często wystarcza, gdy wymagany jest algorytm SHA-3, ale nie ma wymogu uzyskania wyniku 384-bitowego. SHA3-512 generuje 128 znaków szesnastkowych i może być potrzebny w protokole wymagającym skrótu 512-bitowego. Wybierz wariant wymagany przez system odbierający dane, zamiast dowolnie zmieniać długość skrótu.
Jak traktować spacje, Unicode i puste dane wejściowe?
Aby odtworzyć wynik z tego generatora w innym systemie, oblicz skrót dokładnie z oczekiwanej sekwencji bajtów, uwzględniając spacje, interpunkcję, kodowanie znaków i znaki końca wiersza. SHA3-384 przetwarza bajty, dlatego teksty wyglądające tak samo mogą dawać różne wyniki, jeśli różnią się ich wewnętrzne reprezentacje.
- Report 7 i report 7 to różne dane wejściowe, ponieważ wielkość liter ma znaczenie.
- Spacja na końcu lub niewidoczny znak nowego wiersza jest częścią danych wejściowych i zmienia skrót.
- Liczby wpisane jako tekst są haszowane jako bajty znaków. Tekst 007 różni się od 7.
- Znaki diakrytyczne i znaki spoza alfabetu łacińskiego są prawidłowymi danymi wejściowymi, ale obie strony muszą używać tego samego kodowania znaków i tej samej normalizacji Unicode.
- Puste dane wejściowe również mają określony skrót SHA3-384. Nie jest on tym samym co brak wyniku ani błąd.
- Nawet bardzo długie dane wejściowe dają wynik o długości 48 bajtów, choć czas przetwarzania zależy od ilości danych.
Porównując wyniki, sprawdź cały skrót, a nie tylko jego krótki początek. Upewnij się również, że oczekiwanym algorytmem rzeczywiście jest SHA3-384. Skrót SHA-384 z rodziny SHA-2 ma taką samą długość zapisu, ale inną wartość.
Najczęściej zadawane pytania
Czy SHA3-384 i SHA-384 to ten sam algorytm?
Nie. SHA-384 należy do rodziny SHA-2, natomiast SHA3-384 korzysta z konstrukcji gąbki Keccak ustandaryzowanej w ramach SHA-3. Oba algorytmy generują skróty 384-bitowe, ale ich wyniki nie są ze sobą zgodne.
Czy SHA3-384 jest tym samym co Keccak-384?
Nie. Standard SHA-3 i pierwotna wersja Keccak używają innego dopełnienia rozdzielającego domeny, dlatego SHA3-384 i Keccak-384 generują różne skróty dla tych samych danych wejściowych. Przed porównaniem wartości sprawdź, której nazwy używa specyfikacja.
Czy SHA3-384 można stosować w HMAC?
Tak. HMAC-SHA3-384 jest zdefiniowaną konstrukcją z kluczem, ale wymaga zarówno wiadomości, jak i tajnego klucza. Ten generator zwraca skrót SHA3-384 bez klucza, dlatego nie zastępuje HMAC.
Czy SHA-3 jest podatny na ataki rozszerzające długość?
SHA-3 nie jest podatny na klasyczny atak rozszerzający długość, który dotyczy funkcji skrótu bez klucza opartych na konstrukcji Merkle'a-Damgårda. Nie oznacza to jednak, że skrót SHA3-384 z tego generatora jest bezpiecznym znacznikiem uwierzytelniającym. Do uwierzytelniania wiadomości użyj HMAC-SHA3-384 lub zatwierdzonego schematu podpisu.
Czy tym generatorem można obliczyć sumę kontrolną pliku?
To narzędzie przyjmuje ciągi znaków, więc nie należy zakładać, że odczytuje plik jako surowe bajty. Aby obliczyć sumę kontrolną pliku, użyj narzędzia SHA3-384 przeznaczonego do obsługi plików i porównaj wszystkie 96 znaków szesnastkowych z wartością podaną przez wydawcę.
Popularne narzędzia
Utwórz własny podpis i pobierz go łatwo za pomocą naszego narzędzia do generowania podpisów dla spersonalizowanych e-podpisów.
Oblicz rozmiar dowolnego tekstu w bajtach (B), kilobajtach (KB) lub megabajtach (MB) za pomocą naszego narzędzia do obliczania rozmiaru tekstu.
Użyj narzędzia do odwrotnego wyszukiwania IP, aby szybko i łatwo znaleźć domenę lub hosta powiązanego z dowolnym adresem IP.
Użyj naszego narzędzia ping, aby szybko i efektywnie sprawdzić status i czas odpowiedzi dowolnej strony internetowej, serwera lub portu.
Narzędzie do wyszukiwania IP Digily Link dostarcza szczegółowych informacji o dowolnym adresie IP. Skorzystaj z tej darmowej usługi online, aby uzyskać kompleksowe dane o IP.
Wygeneruj swój darmowy link WhatsApp natychmiast za pomocą naszego Generatora Linków WhatsApp. Dodaj niestandardową wiadomość i rozpocznij czaty jednym kliknięciem. Bez logowania i kodowania.