SHA-3/384 ジェネレーター
SHA-3/384ジェネレーター・ツールを使用して、任意の文字列入力からSHA-3/384ハッシュを生成し、安全なデータ暗号化を実現します。
SHA-3/384 ジェネレーターは、任意の文字列を固定長のSHA3-384暗号学的ハッシュに変換できる無料ツールです。
SHA3-384とは何ですか? 今も安全ですか?
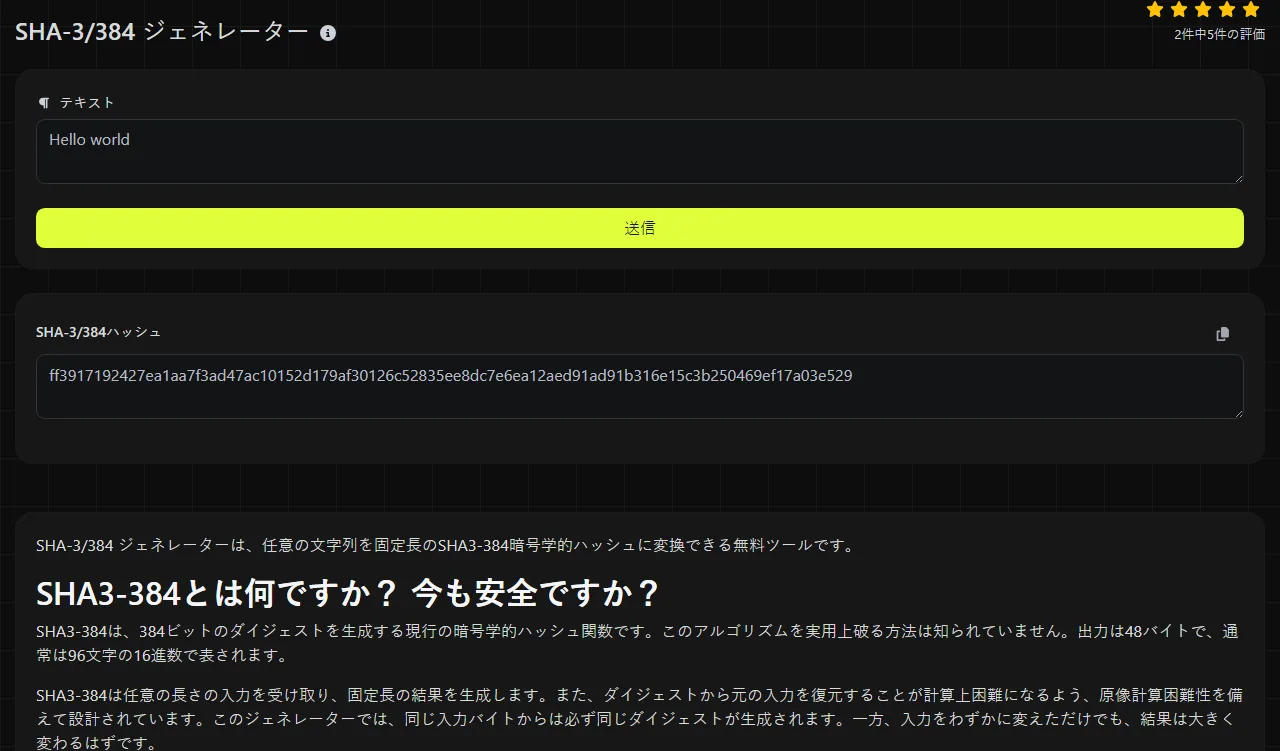
SHA3-384は、384ビットのダイジェストを生成する現行の暗号学的ハッシュ関数です。このアルゴリズムを実用上破る方法は知られていません。出力は48バイトで、通常は96文字の16進数で表されます。
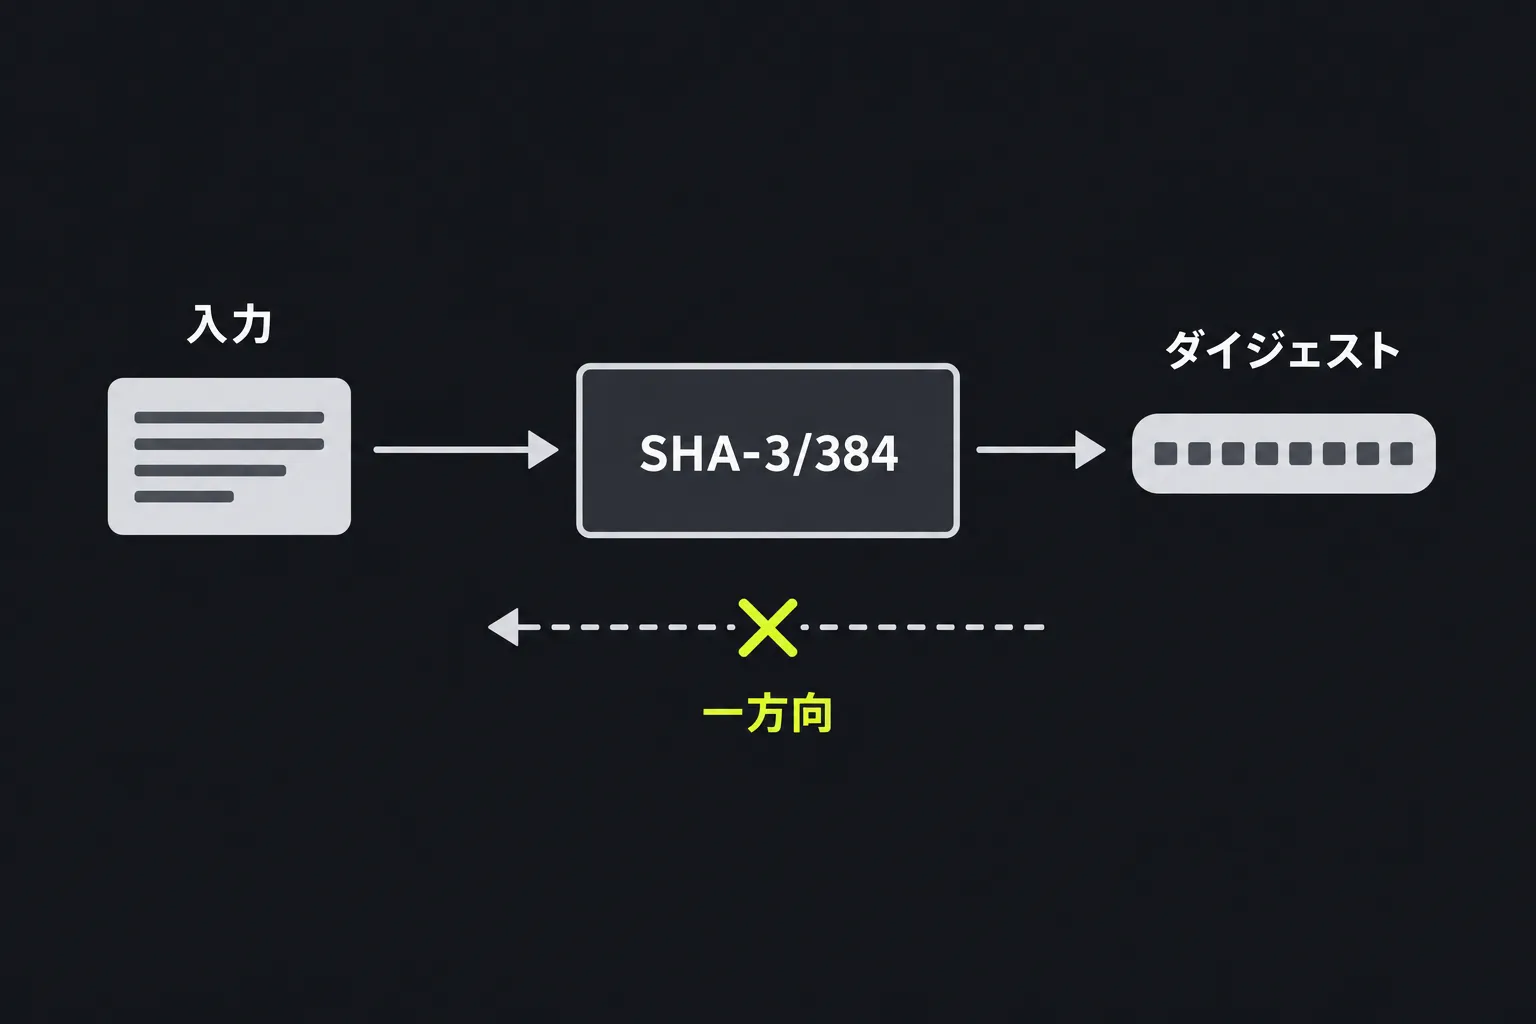
SHA3-384は任意の長さの入力を受け取り、固定長の結果を生成します。また、ダイジェストから元の入力を復元することが計算上困難になるよう、原像計算困難性を備えて設計されています。このジェネレーターでは、同じ入力バイトからは必ず同じダイジェストが生成されます。一方、入力をわずかに変えただけでも、結果は大きく変わるはずです。
このジェネレーターで使用しているSHA3-384関数は、米国国立標準技術研究所が2015年にFIPS 202として標準化したSHA-3の一部です。基になったKeccakはGuido Bertoni、Joan Daemen、Michaël Peeters、Gilles Van Asscheによって設計され、2012年にNISTのSHA-3コンペティションで採用されました。
SHA3-384は、レート832ビット、キャパシティ768ビットのKeccakスポンジ構造を使用します。このスポンジ構造は、SHA-2で使われる内部構造とは異なります。一般的な衝突耐性は192ビットと見込まれており、既知の手法で同じダイジェストを持つ2つの入力を見つけるには、実行不可能なほどの計算量が必要です。
SHA3-384ハッシュを生成するには?
ハッシュ化したい文字列を正確に入力し、SHA-3/384ハッシュ欄に返された値を使用してください。結果は96文字の16進数で、0から9までの数字とaからfまでの英字で構成されます。
たとえば、invoice-2026-09.pdfという入力からは、1つの384ビットダイジェストが生成されます。先頭の文字を大文字にする、末尾に空白を追加する、改行を挿入するといった変更を加えると、別のダイジェストになります。どの場合も、出力は96文字の16進数です。
処理はサーバー上で行われます。入力内容はHTTPS経由でサーバーに送信され、保存されません。
SHA3-384は復号や逆算ができますか?
できません。ハッシュ化は暗号化ではなく、復号鍵も存在しないため、SHA3-384ハッシュを復号することはできません。このアルゴリズムは、固定長のフィンガープリントを生成する過程で意図的に情報を失わせます。
ただし、攻撃者が元の入力候補を推測し、このジェネレーターで各候補のSHA3-384ダイジェストを計算して結果を照合することは可能です。一般的なパスワード、短いPIN、既知の参照番号など、元の値が小さく予測しやすい集合に含まれる場合、この方法は現実的です。SHA3-384のダイジェストが384ビットであっても、脆弱な入力が予測不能になるわけではありません。
そのため、パスワードの保存にSHA3-384を単独で使用してはいけません。パスワードの保存には、ソルトを付加し、意図的に計算コストを高くしたArgon2id、scrypt、bcrypt、PBKDF2などのパスワードハッシュ関数が必要です。パラメーターは、アカウントを扱うシステムに合わせて設定してください。
現在のSHA3-384の用途
SHA3-384は、システムで384ビットのSHA-3ダイジェストが明示的に必要な場合や、新しい設計でSHA-3のスポンジ構造を採用する場合に適しています。正当な用途には次のようなものがあります。
- ダウンロードまたは転送したファイルが、公開されているSHA3-384チェックサムと引き続き一致するか確認する。
- ダイジェストを比較して重複コンテンツを特定し、データを削除する前に一致が疑われる内容を確認する。
- SHA3-384を標準として採用しているシステムで、コンテンツ識別子を作成する。
- このアルゴリズムを明示しているAPI、アーカイブ、暗号プロトコルとの互換性を維持する。
- 対応する署名方式でSHA3-384が許可されている場合に、デジタル署名処理の前にデータをハッシュ化する。
このジェネレーターが返す鍵なしのSHA3-384ダイジェストでは、メッセージの作成者を証明できません。メッセージを持っていれば、誰でも同じ値を計算できます。真正性の確認が必要な場合は、ここで返される値ではなく、HMAC-SHA3-384またはデジタル署名を使用してください。
SHA3-256は、より短い64文字の16進ダイジェストを生成します。384ビット出力が必須ではなく、SHA-3だけが求められる場合は、多くの場合これで十分です。SHA3-512は128文字の16進数を生成し、512ビットダイジェストを指定するプロトコルでは必要になることがあります。ダイジェストのサイズを任意に変更せず、受信側システムが求める種類を選んでください。
空白、Unicode、空の入力はどう扱えばよいですか?
このジェネレーターの値を別のシステムで再現するには、空白、句読点、文字エンコーディング、改行コードを含め、想定されたバイト列を正確にハッシュ化してください。SHA3-384が処理するのはバイトです。見た目がよく似たテキストでも、内部表現が異なれば結果も変わることがあります。
- Report 7とreport 7は、大文字と小文字によって入力が変わるため、別の値として扱われます。
- 末尾の空白や目に見えない改行も入力の一部であり、ダイジェストを変化させます。
- テキストとして入力した数字は、文字を表すバイトとしてハッシュ化されます。007というテキストは7とは異なります。
- アクセント記号付き文字やラテン文字以外の文字も入力できますが、比較する双方で同じ文字エンコーディングとUnicode正規化を使用する必要があります。
- 空の入力にも、定義されたSHA3-384ダイジェストがあります。結果がない状態やエラーとは異なります。
- 非常に長い入力でも出力は48バイトですが、処理時間は入力の量によって変わります。
結果を比較するときは、短い先頭部分だけでなく、ダイジェスト全体を確認してください。また、想定されているアルゴリズムが本当にSHA3-384かどうかも確認しましょう。SHA-2ファミリーのSHA-384ダイジェストは表示上の長さが同じですが、値は異なります。
よくある質問
SHA3-384とSHA-384は同じですか?
いいえ。SHA-384はSHA-2ファミリーに属しますが、SHA3-384はSHA-3で標準化されたKeccakスポンジ構造を使用します。どちらも384ビットのダイジェストを生成しますが、出力に互換性はありません。
SHA3-384とKeccak-384は同じですか?
いいえ。標準版SHA-3と当初提出されたKeccakでは、ドメイン分離用のパディングが異なります。そのため、同じ入力でもSHA3-384とKeccak-384は異なるダイジェストを生成します。値を比較する前に、仕様でどちらの名称が使われているか確認してください。
SHA3-384はHMACで使えますか?
はい。HMAC-SHA3-384は定義済みの鍵付き構成ですが、メッセージと秘密鍵の両方が必要です。このジェネレーターが返すのは鍵なしのSHA3-384ダイジェストなので、HMACの代わりにはなりません。
SHA-3は長さ拡張攻撃の影響を受けますか?
SHA-3は、鍵なしのMerkle–Damgårdハッシュに影響する古典的な長さ拡張攻撃に対して脆弱ではありません。ただし、このジェネレーターのSHA3-384ダイジェストが安全な認証タグになるわけではありません。認証が必要なメッセージには、HMAC-SHA3-384または承認された署名方式を使用してください。
このジェネレーターでファイルのチェックサムを計算できますか?
このツールは文字列入力を対象としているため、ファイルをそのままのバイト列として読み込むとは想定しないでください。ファイルのチェックサムには、ファイルを扱えるSHA3-384ユーティリティーを使い、96文字の16進数すべてを公開元から提示された値と比較してください。
人気のツール
Digily LinkのIPルックアップツールは、任意のIPアドレスに関する詳細情報を提供します。この無料オンラインサービスを利用して、包括的なIPデータを取得してください。
WhatsAppリンクジェネレーターで無料のWhatsAppリンクを即座に生成します。カスタムメッセージを追加して、ワンクリックでチャットを開始できます。ログインやコーディングは不要です。