Генератор SHA-3/384
Генератор SHA-3/384 представляет собой бесплатный инструмент, который преобразует любую строку в криптографический хеш SHA3-384 фиксированной длины.
Что такое SHA3-384 и безопасен ли он сегодня?
SHA3-384 представляет собой современную криптографическую хеш-функцию с 384-битным дайджестом, для которой не известно практических способов взлома. Результат занимает 48 байт и обычно записывается в виде 96 шестнадцатеричных символов.
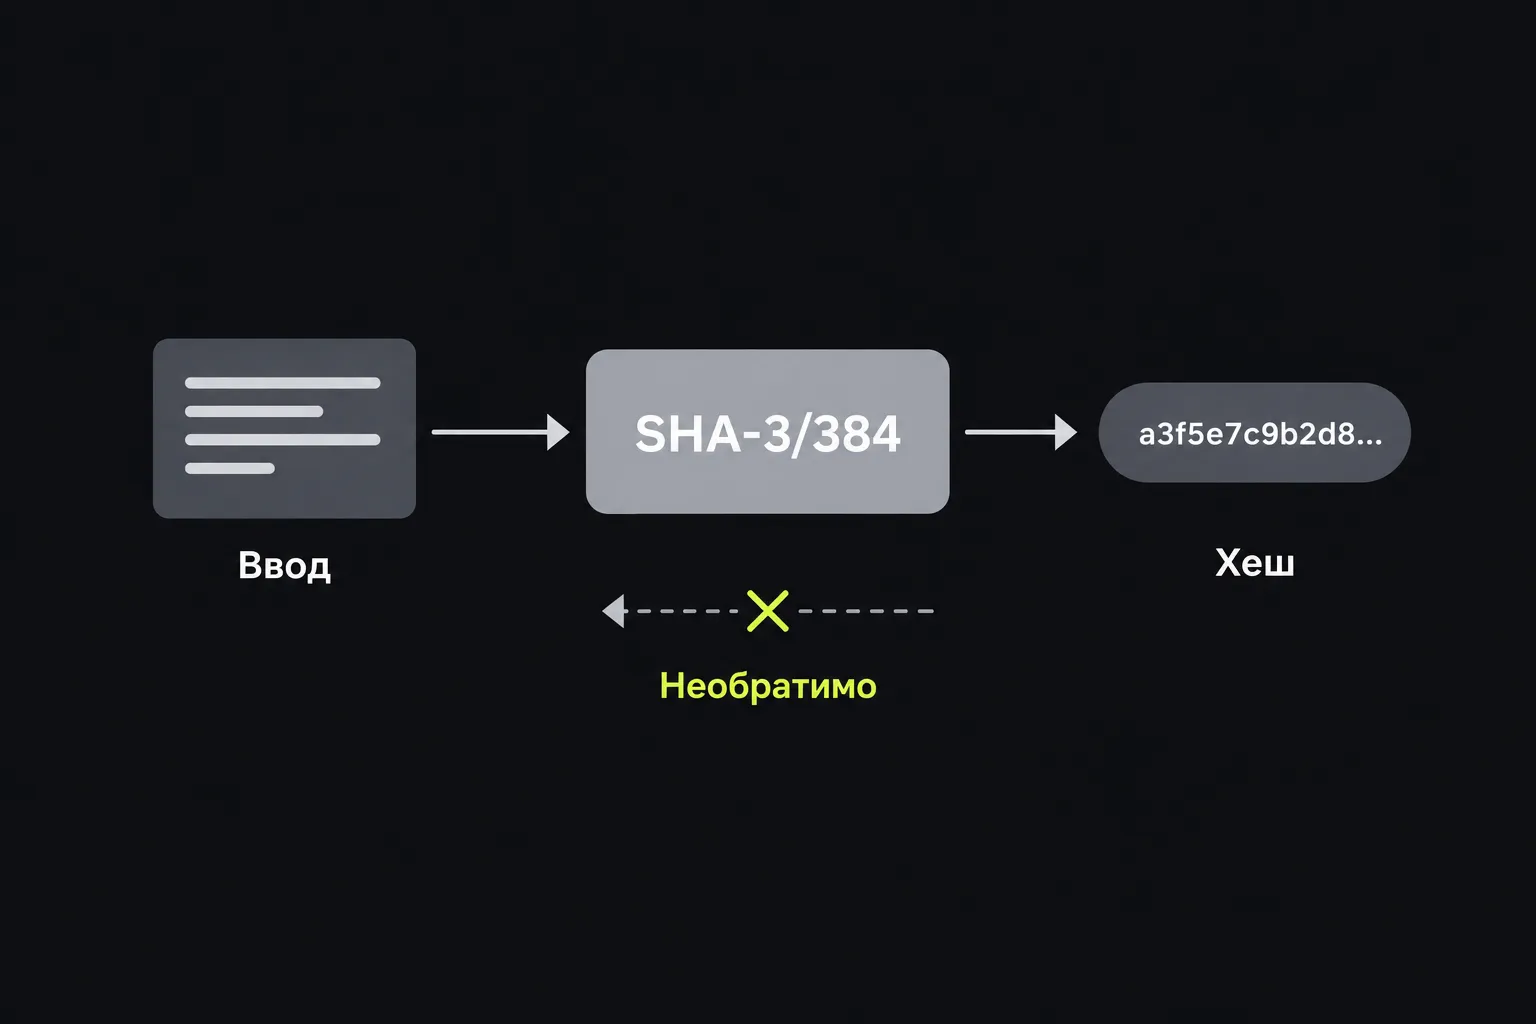
SHA3-384 принимает данные любой длины и выдаёт результат фиксированного размера. Алгоритм разработан так, чтобы обеспечить стойкость к нахождению прообраза, поэтому восстановить исходные данные по дайджесту вычислительно неосуществимо. В этом генераторе одинаковая последовательность входных байтов всегда даёт один и тот же дайджест, а даже небольшое изменение исходных данных должно существенно изменить результат.
Используемая в этом генераторе функция SHA3-384 входит в семейство SHA-3. В 2015 году Национальный институт стандартов и технологий США стандартизировал её в документе FIPS 202. В основе функции лежит алгоритм Keccak, разработанный Гвидо Бертони, Йоаном Даменом, Михаэлем Петерсом и Жилем Ван Асше. В 2012 году NIST выбрал его победителем конкурса SHA-3.
SHA3-384 использует губчатую конструкцию Keccak с параметром rate 832 бита и ёмкостью 768 бит. Губчатая конструкция SHA3-384 отличается от внутренней конструкции SHA-2. Ожидаемая общая стойкость к коллизиям составляет 192 бита. Это означает, что поиск двух входных значений с одинаковым дайджестом известными методами потребовал бы вычислительно неосуществимых затрат.
Как получить хеш SHA3-384?
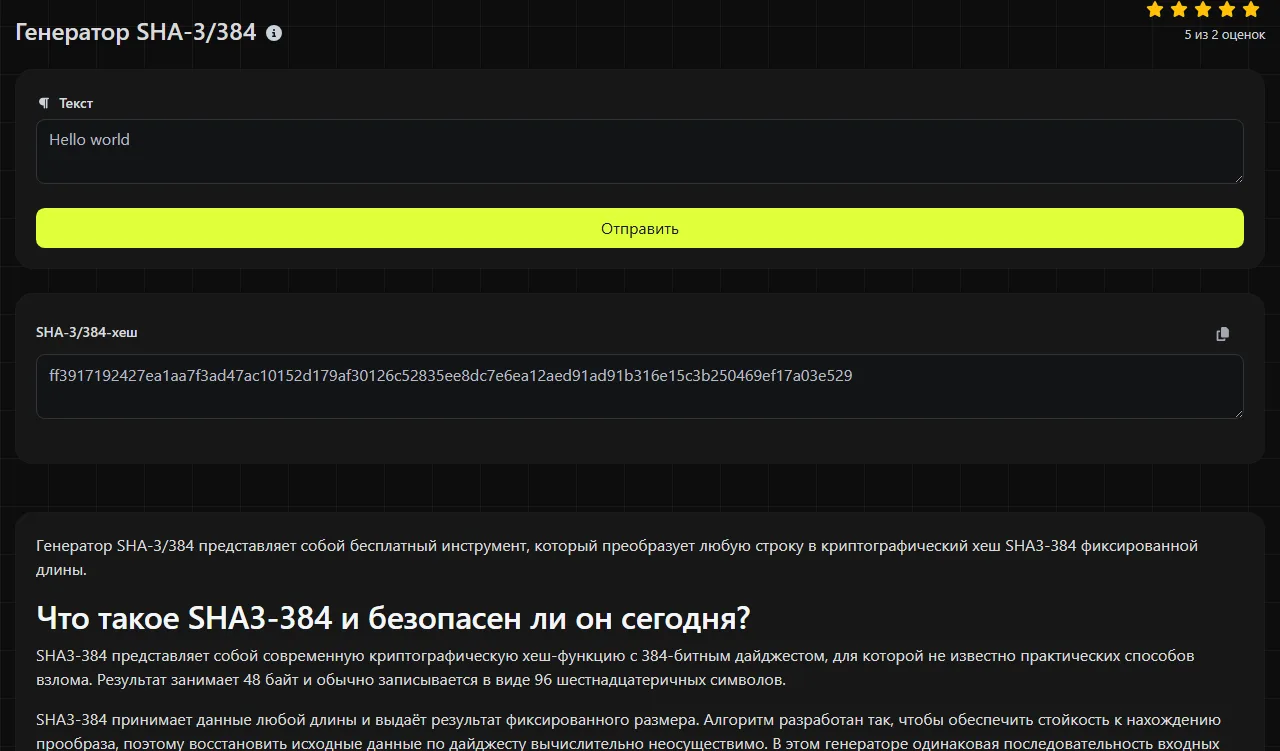
Введи точную строку, для которой нужно вычислить хеш, затем используй значение из поля SHA-3/384-хеш. Результатом будет шестнадцатеричная строка из 96 символов, состоящая из цифр от 0 до 9 и букв от a до f.
Например, для строки invoice-2026-09.pdf будет создан один 384-битный дайджест. Если заменить первую букву на заглавную, добавить пробел в конце или вставить перенос строки, дайджест изменится. При этом результат в любом случае будет состоять из 96 шестнадцатеричных символов.
Вычисления выполняются на сервере. Введённые данные передаются на него по HTTPS и не сохраняются.
Можно ли расшифровать или обратить SHA3-384?
Нет, хеш SHA3-384 нельзя расшифровать, поскольку хеширование не является шифрованием и ключа для расшифровки не существует. При создании отпечатка фиксированной длины алгоритм намеренно отбрасывает информацию.
Однако злоумышленник может перебирать возможные входные значения, вычислять для каждого дайджест SHA3-384 и сравнивать результаты. Такой подход применим, если исходное значение входит в небольшой или предсказуемый набор, например в набор распространённых паролей, коротких PIN-кодов или известных справочных номеров. Дайджест SHA3-384 длиной 384 бита не делает слабые входные данные непредсказуемыми.
Поэтому SHA3-384 нельзя использовать сам по себе для хранения паролей. Для этого нужна хеш-функция с солью, намеренно требующая значительных вычислительных ресурсов, например Argon2id, scrypt, bcrypt или PBKDF2. Её параметры следует подбирать с учётом системы, в которой обрабатываются учётные записи.
Где сегодня применяется SHA3-384?
SHA3-384 подходит, когда системе требуется именно 384-битный дайджест SHA-3 или когда в более новой архитектуре предпочтительна губчатая конструкция SHA-3. К допустимым сценариям относятся:
- проверка соответствия скачанного или переданного файла опубликованной контрольной сумме SHA3-384;
- поиск дубликатов по дайджестам с дополнительной проверкой предполагаемых совпадений перед удалением данных;
- создание идентификаторов содержимого в системах, стандартизированных на SHA3-384;
- обеспечение совместимости с API, архивами или криптографическими протоколами, в которых указан именно этот алгоритм;
- хеширование данных перед созданием цифровой подписи, если соответствующая схема подписи допускает SHA3-384.
Неключевой дайджест SHA3-384, созданный этим генератором, не подтверждает, кто создал сообщение. Любой, у кого есть это сообщение, может вычислить такое же значение. Если нужно подтвердить подлинность, используй HMAC-SHA3-384 или цифровую подпись, а не полученный здесь результат.
SHA3-256 создаёт более короткий шестнадцатеричный дайджест из 64 символов. Этого часто достаточно, если требуется SHA-3, но нет требования к 384-битному результату. SHA3-512 выдаёт 128 шестнадцатеричных символов и может потребоваться для протокола, в котором указан 512-битный дайджест. Выбирай вариант, необходимый принимающей системе, и не меняй размер дайджеста произвольно.
Как обрабатывать пробелы, Unicode и пустой ввод?
Чтобы воспроизвести полученное здесь значение в другой системе, хешируй точную последовательность ожидаемых байтов с учётом пробелов, знаков препинания, кодировки символов и переводов строк. SHA3-384 обрабатывает байты, поэтому визуально похожий текст может давать разные результаты, если отличается его внутреннее представление.
- Report 7 и report 7 дают разные результаты, поскольку регистр букв меняет входные данные.
- Пробел в конце или невидимый перевод строки является частью входных данных и изменяет дайджест.
- Числа, введённые как текст, хешируются как байты символов. Текст 007 отличается от 7.
- Символы с диакритическими знаками и символы нелатинских алфавитов допустимы, но обе стороны должны использовать одинаковую кодировку и нормализацию Unicode.
- Для пустых входных данных также определён дайджест SHA3-384. Это не то же самое, что отсутствие результата или ошибка.
- Даже для очень длинных входных данных результат занимает 48 байт, хотя время обработки зависит от объёма этих данных.
При сравнении проверяй весь дайджест, а не только его короткий префикс. Кроме того, убедись, что ожидается именно алгоритм SHA3-384. Дайджест SHA-384 из семейства SHA-2 имеет такую же отображаемую длину, но другое значение.
Частые вопросы
SHA3-384 и SHA-384 представляют собой одно и то же?
Нет. SHA-384 относится к семейству SHA-2, а SHA3-384 использует стандартизированную в SHA-3 губчатую конструкцию Keccak. Оба алгоритма создают 384-битные дайджесты, но их результаты несовместимы.
SHA3-384 и Keccak-384 дают одинаковый результат?
Нет. Стандарт SHA-3 и исходная заявка Keccak используют разные дополнения для разделения доменов, поэтому SHA3-384 и Keccak-384 создают разные дайджесты для одних и тех же входных данных. Перед сравнением значений проверь, какое название указано в спецификации.
Можно ли использовать SHA3-384 в HMAC?
Да, HMAC-SHA3-384 представляет собой определённую ключевую конструкцию, но для неё нужны и сообщение, и секретный ключ. Этот генератор создаёт неключевой дайджест SHA3-384, поэтому не заменяет HMAC.
Подвержен ли SHA-3 атакам удлинением сообщения?
Нет, SHA-3 не уязвим для классической атаки удлинением сообщения, которой подвержены неключевые хеш-функции с конструкцией Меркла-Дамгора. Однако это не делает дайджест SHA3-384 из этого генератора безопасным тегом аутентификации. Для аутентифицированных сообщений используй HMAC-SHA3-384 или утверждённую схему цифровой подписи.
Можно ли вычислить контрольную сумму файла в этом генераторе?
Не следует считать, что этот генератор считывает файл как необработанную последовательность байтов, поскольку он предназначен для ввода строк. Для вычисления контрольной суммы файла используй утилиту SHA3-384, которая работает с файлами, и сравни все 96 шестнадцатеричных символов со значением, предоставленным издателем.
Популярные инструменты
Создайте свою собственную подпись и легко скачайте её с помощью нашего инструмента для генерации персонализированных электронных подписей.
Рассчитайте размер любого текста в байтах (B), килобайтах (KB) или мегабайтах (MB) с помощью нашего инструмента калькулятора размера текста.
Используйте инструмент обратного поиска IP, чтобы быстро и легко найти домен или хост, связанный с любым IP-адресом.
Используйте наш инструмент ping, чтобы быстро и эффективно проверить статус и время отклика любого веб-сайта, сервера или порта.
Инструмент поиска IP-адресов от Digily Link предоставляет подробную информацию о любом IP-адресе. Используйте этот бесплатный онлайн-сервис, чтобы получить полные данные об IP.
Мгновенно создайте бесплатную ссылку WhatsApp с помощью нашего генератора. Добавьте собственное сообщение и начинайте чаты одним нажатием без входа в систему и программирования.