SHA-3/384 generator
SHA-3/384 generator er et gratis værktøj, der omdanner en vilkårlig tegnstreng til en kryptografisk SHA3-384-hash med fast længde.
Hvad er SHA3-384, og er algoritmen stadig sikker?
SHA3-384 er en moderne kryptografisk hashfunktion med en digest på 384 bit, og der kendes ingen praktisk metode til at bryde algoritmen. Outputtet består af 48 byte og skrives normalt som 96 hexadecimale tegn.
SHA3-384 kan behandle input af enhver længde og giver altid et resultat med fast længde. Funktionen er udviklet til at beskytte mod preimage-angreb, så det i praksis er beregningsmæssigt umuligt at udlede et input fra dets digest. I denne generator giver de samme inputbyte altid den samme digest, mens selv en lille ændring i inputtet bør give et markant anderledes resultat.
Den SHA3-384-funktion, som generatoren bruger, er en del af SHA-3. Den blev standardiseret af det amerikanske National Institute of Standards and Technology i 2015 som FIPS 202. Funktionen bygger på Keccak, der er udviklet af Guido Bertoni, Joan Daemen, Michaël Peeters og Gilles Van Assche, og som NIST i 2012 valgte som vinder af sin SHA-3-konkurrence.
SHA3-384 bruger Keccaks sponge-konstruktion med en rate på 832 bit og en kapacitet på 768 bit. Denne konstruktion adskiller sig fra den interne konstruktion i SHA-2. Den forventede generiske kollisionsresistens er 192 bit. Det betyder, at det med kendte metoder ville kræve en uoverkommelig beregningsindsats at finde to input, der giver samme digest.
Hvordan genererer jeg en SHA3-384-hash?
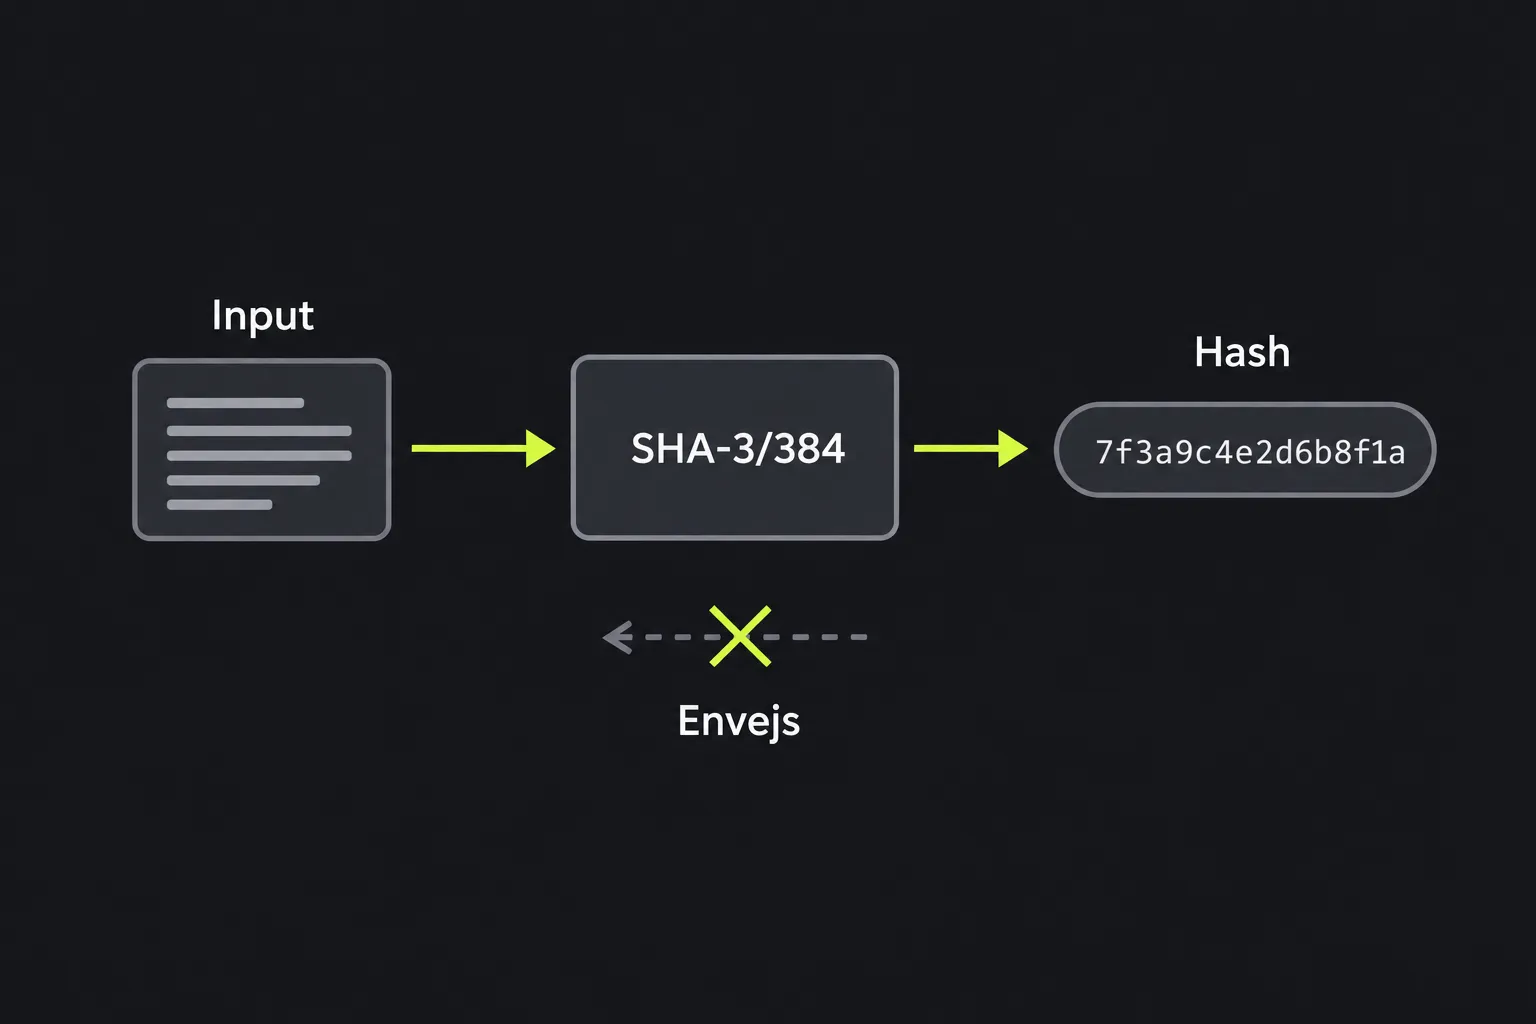
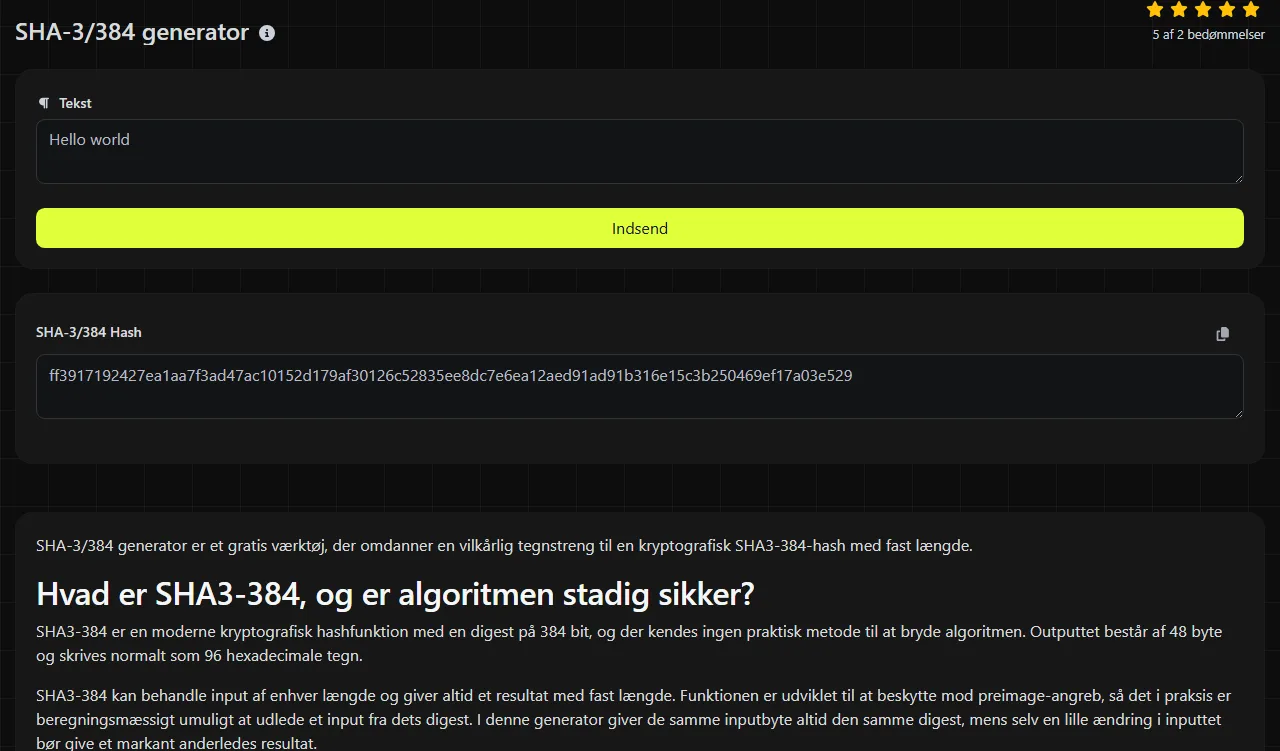
Indtast præcis den tegnstreng, du vil hashe, og brug derefter værdien i feltet SHA-3/384 Hash. Resultatet er en hexadecimal tegnstreng på 96 tegn, som består af cifrene 0 til 9 og bogstaverne a til f.
Et input som invoice-2026-09.pdf giver eksempelvis én bestemt digest på 384 bit. Hvis du ændrer det første bogstav til stort, tilføjer et mellemrum til sidst eller indsætter et linjeskift, får du en anden digest. Outputtet består i alle tilfælde af 96 hexadecimale tegn.
Behandlingen foregår på serveren. Dit input sendes til serveren via HTTPS og bliver ikke gemt.
Kan en SHA3-384-hash dekrypteres eller føres tilbage?
Nej, en SHA3-384-hash kan ikke dekrypteres, fordi hashing ikke er kryptering, og der ikke findes nogen dekrypteringsnøgle. Algoritmen kasserer bevidst oplysninger, når den danner sit fingeraftryk med fast længde.
En angriber kan dog gætte mulige input til generatoren, beregne en SHA3-384-digest for hvert input og sammenligne resultaterne. Det er praktisk muligt, når den oprindelige værdi kommer fra et lille eller forudsigeligt sæt, for eksempel almindelige adgangskoder, korte pinkoder eller kendte referencenumre. En SHA3-384-digest på 384 bit gør ikke et svagt input uforudsigeligt.
Derfor må SHA3-384 ikke bruges alene til lagring af adgangskoder. Det kræver en saltet adgangskodehashfunktion, der bevidst er beregningstung, for eksempel Argon2id, scrypt, bcrypt eller PBKDF2. Parametrene skal vælges ud fra det system, der håndterer kontiene.
Hvad bruges SHA3-384 til i dag?
SHA3-384 er velegnet, når et system specifikt kræver en SHA-3-digest på 384 bit, eller når et nyere design foretrækker SHA-3's sponge-konstruktion. Relevante anvendelser omfatter:
- at kontrollere, om en downloadet eller overført fil stadig matcher en offentliggjort SHA3-384-kontrolsum;
- at finde identisk indhold ved at sammenligne digests, samtidig med at formodede dubletter bekræftes, før data slettes;
- at oprette indholdsidentifikatorer i systemer, der har standardiseret på SHA3-384;
- at bevare kompatibilitet med API'er, arkiver eller kryptografiske protokoller, som angiver netop denne algoritme;
- at hashe data før en digital signering, når den relevante signaturalgoritme tillader SHA3-384.
Den SHA3-384-digest uden nøgle, som generatoren returnerer, beviser ikke, hvem der har oprettet en meddelelse. Alle, der har meddelelsen, kan beregne den samme værdi. Når ægthed er vigtig, skal du bruge HMAC-SHA3-384 eller en digital signatur i stedet for den værdi, du får her.
SHA3-256 giver en kortere hexadecimal digest på 64 tegn og er ofte tilstrækkelig, når SHA-3 er påkrævet, men der ikke er krav om et output på 384 bit. SHA3-512 giver 128 hexadecimale tegn og kan være nødvendig i en protokol, der kræver en digest på 512 bit. Vælg den variant, som det modtagende system kræver, i stedet for vilkårligt at ændre digestens størrelse.
Hvordan håndteres mellemrum, Unicode og tomt input?
Hvis du vil genskabe en værdi fra generatoren i et andet system, skal du hashe præcis den forventede sekvens af byte, herunder mellemrum, tegnsætning, tegnkodning og linjeafslutninger. SHA3-384 behandler byte, så tekst, der ser ens ud, kan give forskellige resultater, hvis den underliggende repræsentation er forskellig.
- Report 7 og report 7 er forskellige, fordi forskellen på store og små bogstaver ændrer inputtet.
- Et afsluttende mellemrum eller et usynligt linjeskift er en del af inputtet og ændrer digesten.
- Tal, der indtastes som tekst, hashes som de byte, tegnene repræsenteres med. Teksten 007 er forskellig fra 7.
- Tegn med accenter og tegn fra ikke-latinske alfabeter er gyldigt input, men begge parter skal bruge samme tegnkodning og Unicode-normalisering.
- Et tomt input har også en defineret SHA3-384-digest. Det er ikke det samme som et manglende resultat eller en fejl.
- Selv meget lange input giver stadig et output på 48 byte, men behandlingstiden afhænger af inputmængden.
Når du sammenligner resultater, skal du kontrollere hele digesten og ikke kun et kort præfiks. Bekræft også, at den forventede algoritme faktisk er SHA3-384. En SHA-384-digest fra SHA-2-familien har samme viste længde, men en anden værdi.
Ofte stillede spørgsmål
Er SHA3-384 det samme som SHA-384?
Nej. SHA-384 tilhører SHA-2-familien, mens SHA3-384 bruger Keccaks sponge-konstruktion, som er standardiseret i SHA-3. Begge giver digests på 384 bit, men deres output er ikke kompatible.
Er SHA3-384 identisk med Keccak-384?
Nej. Standardudgaven af SHA-3 og det oprindelige Keccak-forslag bruger forskellig padding til domæneadskillelse. Derfor giver SHA3-384 og Keccak-384 forskellige digests for samme input. Kontrollér, hvilket navn specifikationen bruger, før du sammenligner værdier.
Kan SHA3-384 bruges i en HMAC?
Ja, HMAC-SHA3-384 er en defineret konstruktion med nøgle, men den kræver både en meddelelse og en hemmelig nøgle. Generatoren returnerer en SHA3-384-digest uden nøgle og kan derfor ikke erstatte HMAC.
Er SHA-3 sårbar over for length extension-angreb?
SHA-3 er ikke sårbar over for det klassiske length extension-angreb, som påvirker Merkle-Damgård-hashfunktioner uden nøgle. Det gør dog ikke SHA3-384-digesten fra generatoren til et sikkert autentificeringstag. Brug derfor HMAC-SHA3-384 eller en godkendt signaturalgoritme til autentificerede meddelelser.
Kan jeg bruge generatoren til at beregne en kontrolsum for en fil?
Værktøjet er beregnet til input i form af tegnstrenge, så du bør ikke gå ud fra, at det læser en fil som rå byte. Brug et SHA3-384-værktøj, der er beregnet til filer, og sammenlign alle 96 hexadecimale tegn med den værdi, som udgiveren har angivet.
Populære værktøjer
Opret din egen tilpassede signatur og download den nemt med vores signaturgeneratorværktøj til personlige e-signaturer.
Beregn størrelsen af enhver tekst i Bytes (B), Kilobytes (KB) eller Megabytes (MB) ved hjælp af vores tekststørrelsesberegner.
Brug værktøjet til reverse IP-opslag for hurtigt og nemt at finde det domæne eller den vært, der er knyttet til en IP-adresse.
Brug vores ping-værktøj til hurtigt og effektivt at tjekke status og svartid for enhver hjemmeside, server eller port.
Digily Links IP-opslagsværktøj giver detaljerede oplysninger om enhver IP-adresse. Brug denne gratis online tjeneste til at få omfattende IP-data.
Generer dit gratis WhatsApp-link øjeblikkeligt med vores WhatsApp Link Generator. Tilføj en tilpasset besked og start chats med ét klik. Ingen login eller kodning krævet.