Генератор SHA-3/384
Генеруйте хеші SHA-3/384 з будь-якого рядкового вводу за допомогою нашого інструменту генерації SHA-3/384 для безпечного шифрування даних.
Генератор SHA-3/384, це безкоштовний інструмент, який перетворює будь-який рядок на криптографічний хеш SHA3-384 фіксованої довжини.
Що таке SHA3-384 і чи залишається він безпечним?
SHA3-384, це сучасна криптографічна хеш-функція з 384-бітним дайджестом. Наразі не відомо жодного практичного способу зламати цей алгоритм. Результат містить 48 байтів і зазвичай записується як 96 шістнадцяткових символів.
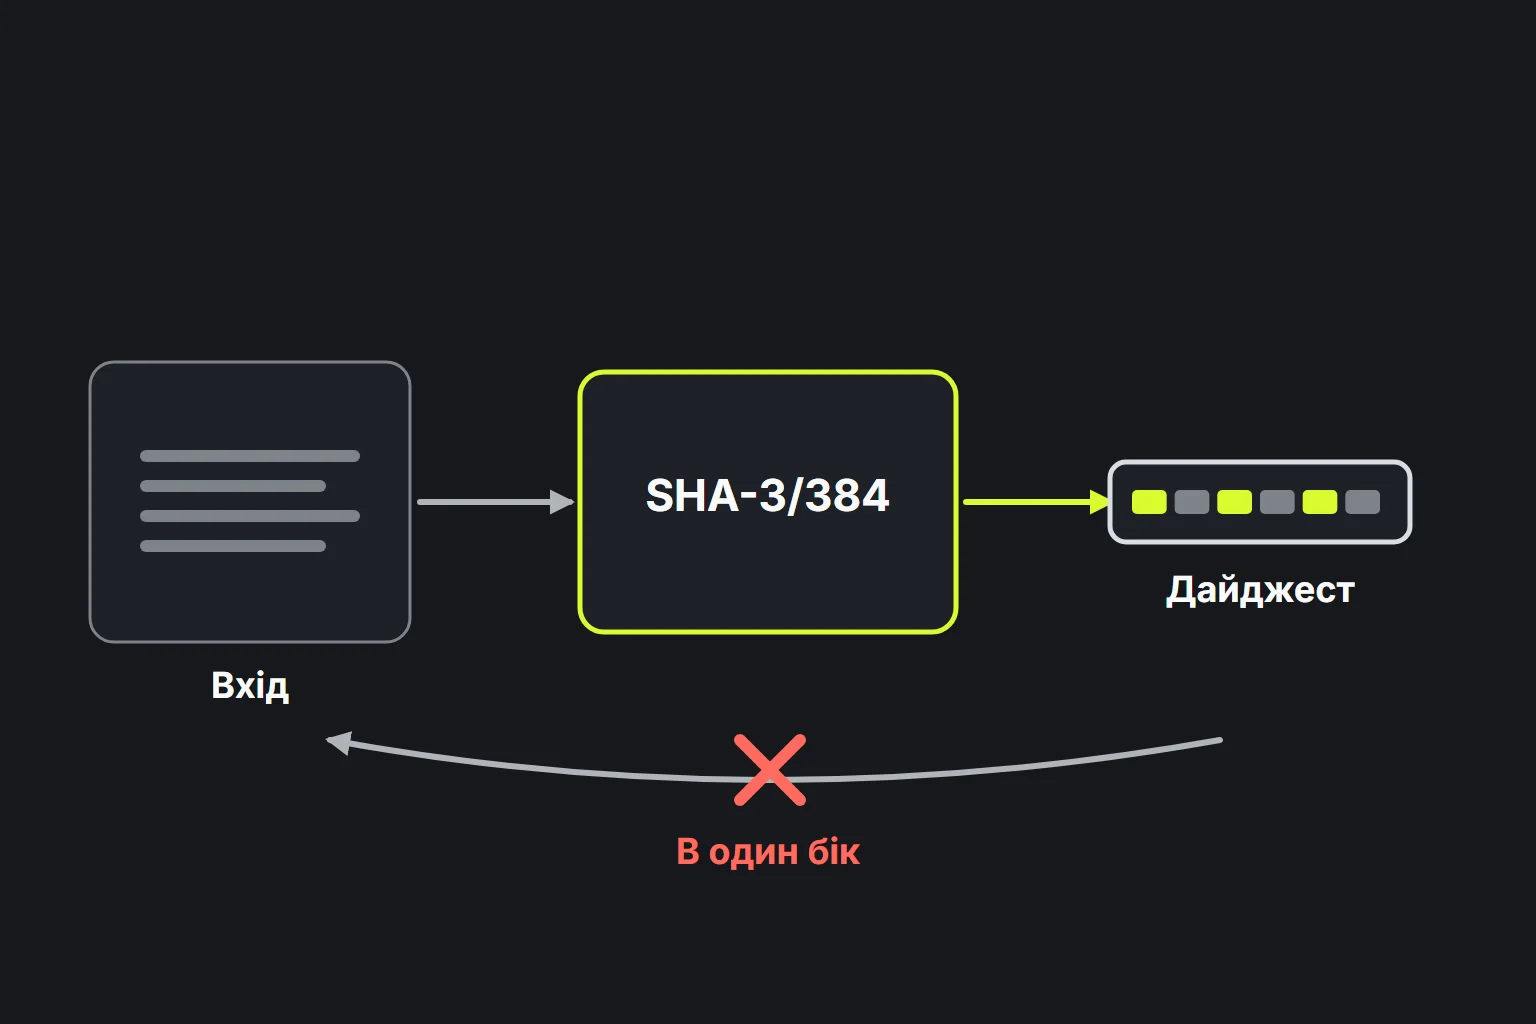
SHA3-384 приймає вхідні дані будь-якої довжини й повертає результат фіксованого розміру. Алгоритм має стійкість до знаходження прообразу, тому відновити вхідні дані за їхнім дайджестом обчислювально нездійсненно. У цьому генераторі однакові вхідні байти завжди дають той самий дайджест, а навіть невелика зміна вхідних даних має суттєво змінити результат.
Функція SHA3-384, яку використовує цей генератор, належить до сімейства SHA-3. Національний інститут стандартів і технологій США стандартизував її у 2015 році як FIPS 202. Вона базується на Keccak, розробленому Guido Bertoni, Joan Daemen, Michaël Peeters і Gilles Van Assche. У 2012 році NIST обрав Keccak переможцем конкурсу SHA-3.
SHA3-384 використовує губчасту конструкцію Keccak зі швидкістю 832 біти та місткістю 768 бітів. Ця конструкція відрізняється від внутрішньої будови SHA-2. Очікувана загальна стійкість SHA3-384 до колізій становить 192 біти. Це означає, що пошук двох наборів вхідних даних з однаковим дайджестом відомими методами потребував би практично нездійсненних обчислювальних витрат.
Як згенерувати хеш SHA3-384?
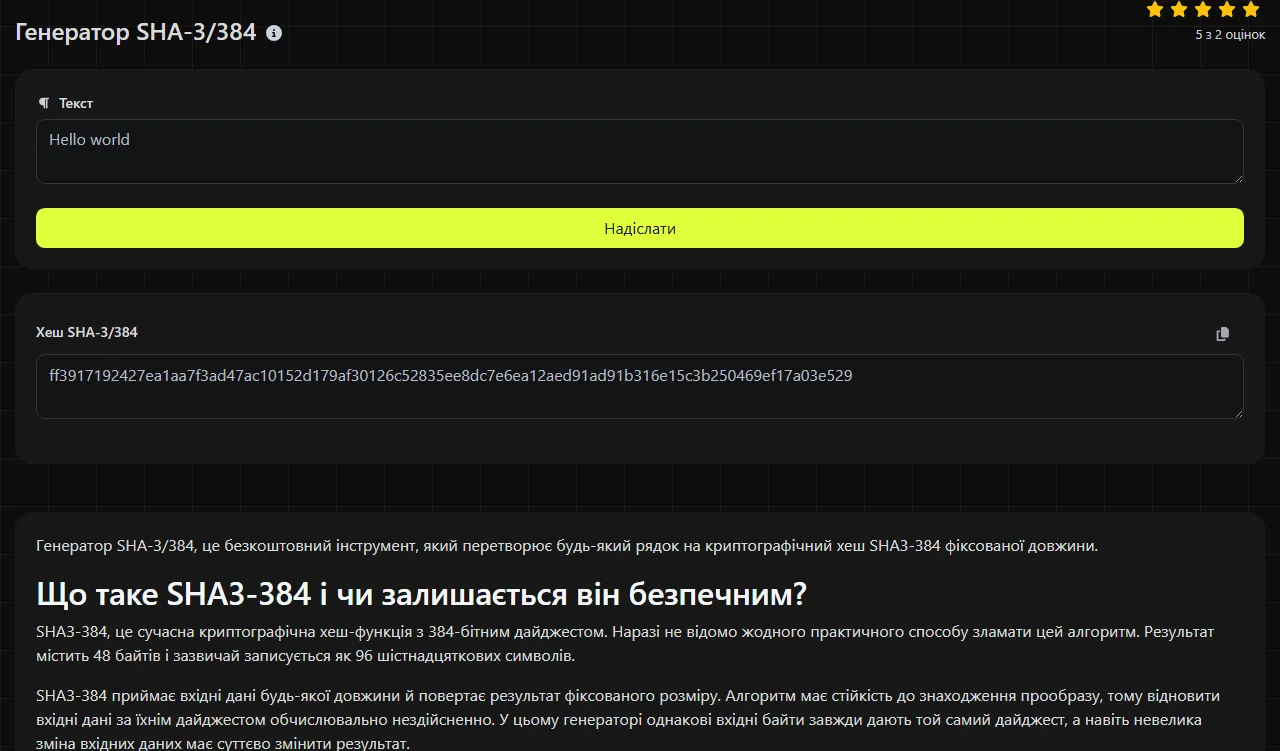
Введи точний рядок, для якого потрібно обчислити хеш, а потім скористайся значенням із поля Хеш SHA-3/384. Результатом буде шістнадцятковий рядок із 96 символів, що містить цифри від 0 до 9 і літери від a до f.
Наприклад, для вхідного значення invoice-2026-09.pdf буде створено один 384-бітний дайджест. Якщо написати першу літеру великою, додати пробіл у кінці або вставити розрив рядка, дайджест зміниться. У кожному випадку результат і далі міститиме 96 шістнадцяткових символів.
Обчислення виконується на сервері. Введені дані передаються на сервер через HTTPS і не зберігаються.
Чи можна розшифрувати або обернути SHA3-384?
Ні, хеш SHA3-384 не можна розшифрувати, оскільки хешування не є шифруванням і ключа для розшифрування не існує. Створюючи відбиток фіксованої довжини, алгоритм навмисно відкидає частину інформації.
Однак зловмисник може перебирати ймовірні вхідні значення, обчислювати для кожного з них дайджест SHA3-384 і порівнювати результати. Це цілком можливо, якщо початкове значення належить до невеликого або передбачуваного набору, наприклад це поширений пароль, короткий PIN-код чи відомий довідковий номер. 384-бітний дайджест SHA3-384 не робить слабкі вхідні дані непередбачуваними.
Тому SHA3-384 не можна використовувати окремо для зберігання паролів. Для цього потрібна хеш-функція з сіллю та навмисно високою обчислювальною вартістю, наприклад Argon2id, scrypt, bcrypt або PBKDF2. Її параметри слід підбирати для системи, яка обслуговує облікові записи.
Сучасні сфери застосування SHA3-384
SHA3-384 підходить для систем, яким потрібен саме 384-бітний дайджест SHA-3, а також для новіших архітектур, у яких перевагу віддано губчастій конструкції SHA-3. До належних способів застосування належать:
- перевірка, чи завантажений або переданий файл досі відповідає опублікованій контрольній сумі SHA3-384;
- пошук дублікатів вмісту шляхом порівняння дайджестів із підтвердженням імовірних збігів перед видаленням даних;
- створення ідентифікаторів вмісту в системах, стандартизованих на SHA3-384;
- забезпечення сумісності з API, архівами або криптографічними протоколами, які вимагають саме цей алгоритм;
- хешування даних перед операцією цифрового підпису, якщо відповідна схема підпису допускає SHA3-384.
Дайджест SHA3-384 без ключа, який повертає цей генератор, не підтверджує авторство повідомлення. Будь-хто, хто має повідомлення, може обчислити таке саме значення. Якщо важлива автентичність, замість отриманого тут значення використовуй HMAC-SHA3-384 або цифровий підпис.
SHA3-256 створює коротший шістнадцятковий дайджест із 64 символів. Його часто достатньо, якщо потрібен SHA-3, але немає вимоги щодо 384-бітного результату. SHA3-512 створює 128 шістнадцяткових символів і може знадобитися для протоколу, який вимагає 512-бітний дайджест. Обирай варіант, якого потребує система-одержувач, а не змінюй розмір дайджесту довільно.
Як обробляти пробіли, Unicode і порожні вхідні дані?
Щоб відтворити значення з цього генератора в іншій системі, хешуй саме очікувану послідовність байтів, включно з пробілами, розділовими знаками, кодуванням символів і закінченнями рядків. SHA3-384 обробляє байти, тому візуально схожий текст може давати різні результати, якщо відрізняється його внутрішнє представлення.
- Report 7 і report 7 відрізняються, оскільки регістр літер змінює вхідні дані.
- Пробіл у кінці або невидимий символ нового рядка є частиною вхідних даних і змінює дайджест.
- Числа, введені як текст, хешуються як байти символів. Текст 007 відрізняється від 7.
- Символи з діакритичними знаками та символи нелатинських абеток є допустимими вхідними даними, але обидві сторони мають використовувати однакове кодування символів і нормалізацію Unicode.
- Для порожніх вхідних даних також визначено дайджест SHA3-384. Це не те саме, що відсутній результат або помилка.
- Навіть дуже довгі вхідні дані дають 48 байтів результату, хоча час обробки залежить від їхнього обсягу.
Порівнюй дайджести повністю, а не лише за коротким префіксом. Також переконайся, що очікуваний алгоритм справді є SHA3-384, адже дайджест SHA-384 із сімейства SHA-2 має таку саму відображувану довжину, але інше значення.
Поширені запитання
SHA3-384 і SHA-384, це те саме?
Ні. SHA-384 належить до сімейства SHA-2, а SHA3-384 використовує губчасту конструкцію Keccak, стандартизовану в SHA-3. Обидва алгоритми створюють 384-бітні дайджести, але їхні результати несумісні.
SHA3-384 ідентичний Keccak-384?
Ні. Стандарт SHA-3 та оригінальна заявка Keccak використовують різне доповнення для розділення доменів, тому SHA3-384 і Keccak-384 створюють різні дайджести для однакових вхідних даних. Перш ніж порівнювати значення, перевір назву алгоритму в специфікації.
Чи можна використовувати SHA3-384 у HMAC?
Так, HMAC-SHA3-384 є визначеною конструкцією з ключем, але для неї потрібні і повідомлення, і секретний ключ. Цей генератор повертає дайджест SHA3-384 без ключа, тому не може замінити HMAC.
Чи вразливий SHA-3 до атак подовження довжини?
SHA-3 не вразливий до класичної атаки подовження довжини, яка діє проти хешів без ключа на основі конструкції Merkle-Damgård. Однак це не робить дайджест SHA3-384 із цього генератора безпечним тегом автентифікації. Для автентифікованих повідомлень використовуй HMAC-SHA3-384 або схвалену схему цифрового підпису.
Чи можна обчислити контрольну суму файлу цим генератором?
Цей інструмент призначений для введення рядків, тому не варто вважати, що він зчитує файл як необроблені байти. Для контрольної суми файлу скористайся утилітою SHA3-384, яка працює з файлами, і порівняй усі 96 шістнадцяткових символів зі значенням, наданим видавцем.
Популярні інструменти
Створіть свій власний підпис і легко завантажте його за допомогою нашого інструменту генератора підписів для персоналізованих електронних підписів.
Розрахуйте розмір будь-якого тексту в байтах (B), кілобайтах (KB) або мегабайтах (MB) за допомогою нашого інструменту для обчислення розміру тексту.
Використовуйте інструмент зворотного пошуку IP, щоб швидко та легко знайти домен або хост, пов'язаний з будь-якою IP-адресою.
Використовуйте наш інструмент ping, щоб швидко та ефективно перевірити статус і час відгуку будь-якого вебсайту, сервера або порту.
Інструмент перевірки IP-адреси від Digily Link надає детальну інформацію про будь-яку IP-адресу. Скористайтеся цим безкоштовним онлайн-сервісом, щоб отримати всебічні дані про IP.
Створіть своє безкоштовне посилання на WhatsApp миттєво за допомогою нашого генератора посилань WhatsApp. Додайте власне повідомлення та починайте чати в один клік. Без входу в систему або кодування.