SHA-3/384 जनरेटर
हमारे SHA-3/384 जनरेटर टूल से किसी भी स्ट्रिंग इनपुट से SHA-3/384 हैश उत्पन्न करें सुरक्षित डेटा एन्क्रिप्शन के लिए।
SHA-3/384 जनरेटर एक मुफ़्त टूल है, जो किसी भी स्ट्रिंग को तय लंबाई वाले SHA3-384 क्रिप्टोग्राफ़िक हैश में बदलता है।
SHA3-384 क्या है, और क्या यह अब भी सुरक्षित है?
SHA3-384 एक मौजूदा क्रिप्टोग्राफ़िक हैश फ़ंक्शन है, जिसका डाइजेस्ट 384 बिट का होता है। इस एल्गोरिदम को व्यावहारिक रूप से तोड़ने का कोई ज्ञात तरीका नहीं है। इसका आउटपुट 48 बाइट का होता है, जिसे आम तौर पर 96 हेक्साडेसिमल वर्णों में लिखा जाता है।
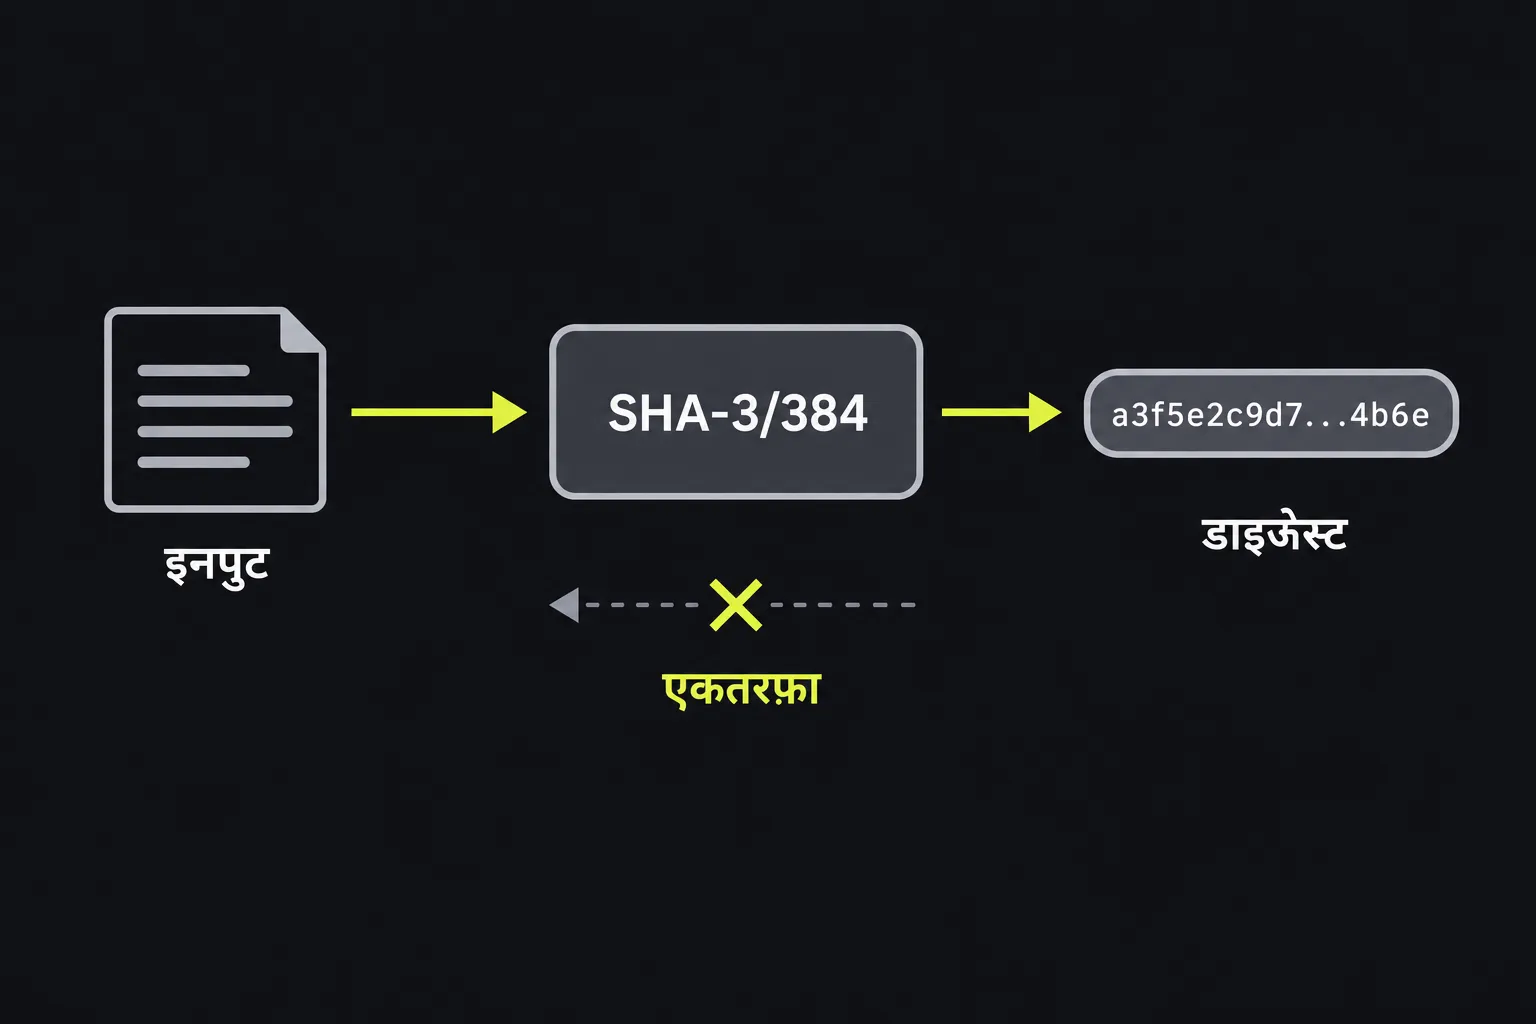
SHA3-384 किसी भी लंबाई का इनपुट स्वीकार करता है और तय लंबाई का परिणाम देता है। इसे प्रीइमेज रेज़िस्टेंस के लिए बनाया गया है, इसलिए डाइजेस्ट से मूल इनपुट निकालना गणनात्मक रूप से अव्यावहारिक होता है। इस जनरेटर में इनपुट के समान बाइट हमेशा वही डाइजेस्ट देते हैं, जबकि इनपुट में छोटा-सा बदलाव भी काफ़ी अलग परिणाम देना चाहिए।
इस जनरेटर में इस्तेमाल होने वाला SHA3-384 फ़ंक्शन SHA-3 का हिस्सा है। अमेरिका के National Institute of Standards and Technology ने 2015 में इसे FIPS 202 के रूप में मानकीकृत किया था। यह Guido Bertoni, Joan Daemen, Michaël Peeters और Gilles Van Assche द्वारा डिज़ाइन किए गए Keccak पर आधारित है, जिसे NIST ने 2012 में अपनी SHA-3 प्रतियोगिता का विजेता चुना था।
SHA3-384 में Keccak स्पंज कंस्ट्रक्शन इस्तेमाल होता है, जिसकी रेट 832 बिट और कैपेसिटी 768 बिट है। SHA3-384 का स्पंज कंस्ट्रक्शन, SHA-2 में इस्तेमाल होने वाले आंतरिक कंस्ट्रक्शन से अलग है। इसकी अपेक्षित सामान्य कोलिज़न रेज़िस्टेंस 192 बिट है। इसका अर्थ है कि ज्ञात तरीकों से एक ही डाइजेस्ट देने वाले दो इनपुट खोजने के लिए अव्यावहारिक स्तर की कंप्यूटिंग शक्ति चाहिए होगी।
SHA3-384 हैश कैसे बनाएं?
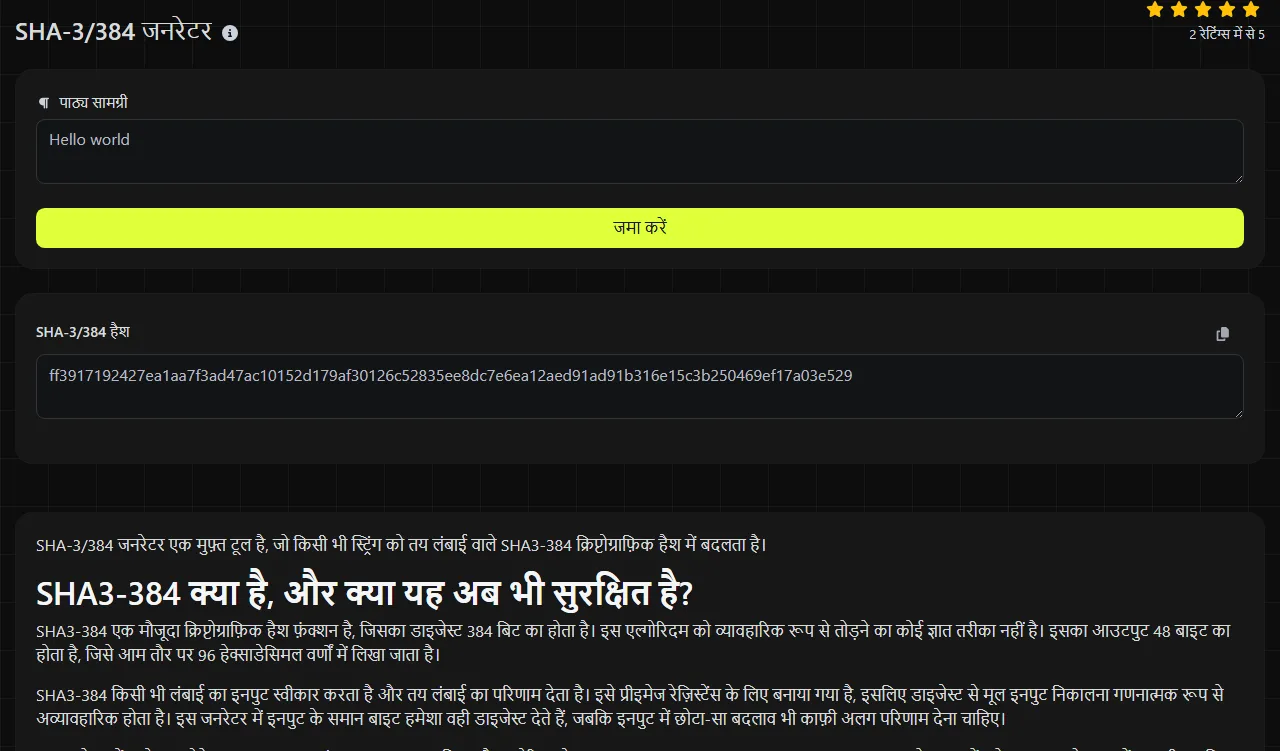
जिस स्ट्रिंग का हैश बनाना है, उसे बिल्कुल सही रूप में दर्ज करें। फिर SHA-3/384 हैश फ़ील्ड में मिला मान इस्तेमाल करें। परिणाम 96 वर्णों की हेक्साडेसिमल स्ट्रिंग होगा, जिसमें 0 से 9 तक के अंक और a से f तक के अक्षर होंगे।
उदाहरण के लिए, invoice-2026-09.pdf इनपुट एक 384-बिट डाइजेस्ट बनाता है। पहले अक्षर को कैपिटल करने, आखिर में स्पेस जोड़ने या लाइन ब्रेक डालने पर अलग डाइजेस्ट मिलेगा। हर स्थिति में आउटपुट 96 हेक्साडेसिमल वर्णों का ही रहता है।
प्रोसेसिंग सर्वर पर होती है। आपका इनपुट HTTPS के ज़रिए सर्वर तक जाता है और उसे स्टोर नहीं किया जाता।
क्या SHA3-384 को डिक्रिप्ट या रिवर्स किया जा सकता है?
नहीं, SHA3-384 हैश को डिक्रिप्ट नहीं किया जा सकता, क्योंकि हैशिंग एन्क्रिप्शन नहीं है और इसमें कोई डिक्रिप्शन कुंजी नहीं होती। तय लंबाई का फ़िंगरप्रिंट बनाते समय एल्गोरिदम जानबूझकर कुछ जानकारी हटा देता है।
फिर भी, कोई हमलावर इस जनरेटर के संभावित इनपुट का अनुमान लगाकर हर इनपुट का SHA3-384 डाइजेस्ट निकाल सकता है और परिणामों की तुलना कर सकता है। अगर मूल मान सीमित या अनुमान लगाने योग्य विकल्पों में से हो, जैसे आम पासवर्ड, छोटे PIN या ज्ञात रेफ़रेंस नंबर, तो ऐसा करना व्यावहारिक हो सकता है। SHA3-384 का 384-बिट डाइजेस्ट कमज़ोर इनपुट को अप्रत्याशित नहीं बनाता।
इसी वजह से पासवर्ड स्टोर करने के लिए केवल SHA3-384 का इस्तेमाल नहीं करना चाहिए। पासवर्ड स्टोरेज के लिए Argon2id, scrypt, bcrypt या PBKDF2 जैसे सॉल्ट वाले और जानबूझकर अधिक कंप्यूटिंग समय लेने वाले पासवर्ड-हैशिंग फ़ंक्शन की ज़रूरत होती है। उसके पैरामीटर अकाउंट संभालने वाले सिस्टम के हिसाब से चुने जाने चाहिए।
आज SHA3-384 का इस्तेमाल कहां होता है?
SHA3-384 उन स्थितियों के लिए उपयुक्त है, जहां किसी सिस्टम को विशेष रूप से 384-बिट SHA-3 डाइजेस्ट चाहिए या कोई नया डिज़ाइन SHA-3 स्पंज कंस्ट्रक्शन को प्राथमिकता देता है। इसके उचित इस्तेमाल में ये शामिल हैं:
- यह जांचना कि डाउनलोड या ट्रांसफ़र की गई फ़ाइल अब भी प्रकाशित SHA3-384 चेकसम से मेल खाती है या नहीं;
- डाइजेस्ट की तुलना करके डुप्लिकेट सामग्री पहचानना, लेकिन डेटा मिटाने से पहले संभावित मिलान की पुष्टि करना;
- उन सिस्टम में सामग्री पहचानकर्ता बनाना, जिन्होंने SHA3-384 को मानक बनाया है;
- ऐसे APIs, आर्काइव या क्रिप्टोग्राफ़िक प्रोटोकॉल के साथ संगतता बनाए रखना, जिनमें यही एल्गोरिदम निर्धारित है;
- डिजिटल सिग्नेचर की प्रक्रिया से पहले डेटा को हैश करना, जब संबंधित सिग्नेचर स्कीम SHA3-384 की अनुमति देती हो।
इस जनरेटर से मिलने वाला बिना कुंजी का SHA3-384 डाइजेस्ट यह साबित नहीं करता कि संदेश किसने बनाया। जिसके पास भी संदेश है, वह यही मान निकाल सकता है। प्रामाणिकता ज़रूरी हो, तो यहां मिले मान के बजाय HMAC-SHA3-384 या डिजिटल सिग्नेचर का इस्तेमाल करें।
SHA3-256 छोटा, 64 हेक्साडेसिमल वर्णों वाला डाइजेस्ट बनाता है। जब SHA-3 की ज़रूरत हो, लेकिन 384-बिट आउटपुट अनिवार्य न हो, तो यह अक्सर पर्याप्त होता है। SHA3-512 से 128 हेक्साडेसिमल वर्ण मिलते हैं और 512-बिट डाइजेस्ट निर्धारित करने वाले प्रोटोकॉल में इसकी ज़रूरत पड़ सकती है। डाइजेस्ट का आकार मनमाने ढंग से बदलने के बजाय वही वेरिएंट चुनें, जिसकी प्राप्तकर्ता सिस्टम को ज़रूरत है।
स्पेस, Unicode और खाली इनपुट को कैसे संभालें?
इस जनरेटर से मिले मान को किसी दूसरे सिस्टम में दोबारा बनाने के लिए ठीक उसी अपेक्षित बाइट क्रम का हैश बनाएं। इसमें स्पेस, विराम चिह्न, कैरेक्टर एन्कोडिंग और लाइन एंडिंग भी शामिल हैं। SHA3-384 बाइट को प्रोसेस करता है, इसलिए दिखने में एक जैसा टेक्स्ट भी अलग परिणाम दे सकता है, अगर उसका आंतरिक निरूपण अलग हो।
- Report 7 और report 7 अलग हैं, क्योंकि अक्षरों का केस बदलने से इनपुट बदल जाता है।
- अंत में मौजूद स्पेस या दिखाई न देने वाली नई लाइन भी इनपुट का हिस्सा है और डाइजेस्ट बदल देती है।
- टेक्स्ट के रूप में दर्ज संख्याओं को कैरेक्टर बाइट के रूप में हैश किया जाता है। टेक्स्ट 007, 7 से अलग है।
- उच्चारण चिह्न वाले और गैर-लैटिन वर्ण भी मान्य इनपुट हैं, लेकिन दोनों तरफ समान कैरेक्टर एन्कोडिंग और Unicode नॉर्मलाइज़ेशन इस्तेमाल होना चाहिए।
- खाली इनपुट का भी एक निर्धारित SHA3-384 डाइजेस्ट होता है। यह परिणाम न मिलने या किसी त्रुटि के समान नहीं है।
- बहुत लंबा इनपुट भी 48 बाइट का आउटपुट देता है, हालांकि प्रोसेसिंग में लगने वाला समय इनपुट की मात्रा पर निर्भर करता है।
परिणामों की तुलना करते समय किसी छोटे प्रीफ़िक्स के बजाय पूरे डाइजेस्ट की जांच करें। यह भी पक्का करें कि अपेक्षित एल्गोरिदम वास्तव में SHA3-384 ही है, क्योंकि SHA-2 परिवार के SHA-384 डाइजेस्ट की दिखाई देने वाली लंबाई समान होती है, लेकिन उसका मान अलग होता है।
अक्सर पूछे जाने वाले सवाल
क्या SHA3-384 और SHA-384 एक ही हैं?
नहीं। SHA-384, SHA-2 परिवार का हिस्सा है, जबकि SHA3-384 में SHA-3 के तहत मानकीकृत Keccak स्पंज कंस्ट्रक्शन इस्तेमाल होता है। दोनों 384-बिट डाइजेस्ट बनाते हैं, लेकिन उनके आउटपुट एक-दूसरे के अनुकूल नहीं हैं।
क्या SHA3-384 और Keccak-384 बिल्कुल एक जैसे हैं?
नहीं। मानक SHA-3 और मूल Keccak सबमिशन में अलग डोमेन-सेपरेशन पैडिंग इस्तेमाल होती है। इसलिए एक ही इनपुट के लिए SHA3-384 और Keccak-384 अलग डाइजेस्ट बनाते हैं। मानों की तुलना करने से पहले जांचें कि स्पेसिफ़िकेशन में कौन-सा नाम इस्तेमाल हुआ है।
क्या SHA3-384 को HMAC में इस्तेमाल कर सकते हैं?
हां, HMAC-SHA3-384 एक परिभाषित कुंजी-आधारित कंस्ट्रक्शन है, लेकिन इसके लिए संदेश और गुप्त कुंजी, दोनों चाहिए। यह जनरेटर बिना कुंजी वाला SHA3-384 डाइजेस्ट देता है, इसलिए यह HMAC का विकल्प नहीं है।
क्या SHA-3 पर लेंथ-एक्सटेंशन अटैक हो सकता है?
SHA-3 उस क्लासिक लेंथ-एक्सटेंशन अटैक के प्रति असुरक्षित नहीं है, जो बिना कुंजी वाले Merkle–Damgård हैश को प्रभावित करता है। फिर भी, इससे इस जनरेटर का SHA3-384 डाइजेस्ट सुरक्षित ऑथेंटिकेशन टैग नहीं बन जाता। प्रमाणित संदेशों के लिए HMAC-SHA3-384 या स्वीकृत सिग्नेचर स्कीम का इस्तेमाल करें।
क्या इस जनरेटर से फ़ाइल चेकसम निकाल सकते हैं?
यह टूल स्ट्रिंग इनपुट के लिए बनाया गया है, इसलिए यह मानकर न चलें कि यह फ़ाइल को रॉ बाइट के रूप में पढ़ता है। फ़ाइल चेकसम के लिए ऐसा SHA3-384 टूल इस्तेमाल करें जो फ़ाइल पढ़ सकता हो, और सभी 96 हेक्साडेसिमल वर्णों की प्रकाशक द्वारा दिए गए मान से तुलना करें।
लोकप्रिय उपकरण
हमारे हस्ताक्षर जनरेटर टूल के साथ अपनी खुद की कस्टम हस्ताक्षर बनाएं और आसानी से डाउनलोड करें।
हमारे टेक्स्ट साइज कैलकुलेटर टूल का उपयोग करके किसी भी टेक्स्ट का आकार बाइट्स (B), किलोबाइट्स (KB), या मेगाबाइट्स (MB) में गणना करें।
रिवर्स IP लुकअप टूल का उपयोग करके किसी भी IP पते से जुड़े डोमेन या होस्ट को जल्दी और आसानी से खोजें।
हमारे पिंग टूल का उपयोग करके किसी भी वेबसाइट, सर्वर, या पोर्ट की स्थिति और प्रतिक्रिया समय को जल्दी और कुशलता से जांचें।
डिजिली लिंक का आईपी लुकअप टूल किसी भी आईपी पते के बारे में विस्तृत जानकारी प्रदान करता है। इस मुफ्त ऑनलाइन सेवा का उपयोग करके व्यापक आईपी डेटा प्राप्त करें।
हमारे WhatsApp लिंक जनरेटर से तुरंत अपना मुफ्त WhatsApp लिंक बनाएं। एक कस्टम संदेश जोड़ें और एक क्लिक में चैट शुरू करें, लॉग इन या कोडिंग की आवश्यकता नहीं।