Generator SHA-3/384
Hasilkan hash SHA-3/384 dari input string apa pun dengan alat pembuat SHA-3/384 kami untuk enkripsi data yang aman.
Generator SHA-3/384 adalah alat gratis yang mengubah string apa pun menjadi hash kriptografis SHA3-384 dengan panjang tetap.
Apa itu SHA3-384, dan apakah masih aman?
SHA3-384 adalah fungsi hash kriptografis modern dengan digest 384 bit, dan hingga kini belum diketahui adanya serangan praktis yang dapat memecahkan algoritma tersebut. Outputnya berukuran 48 byte dan biasanya ditulis sebagai 96 karakter heksadesimal.
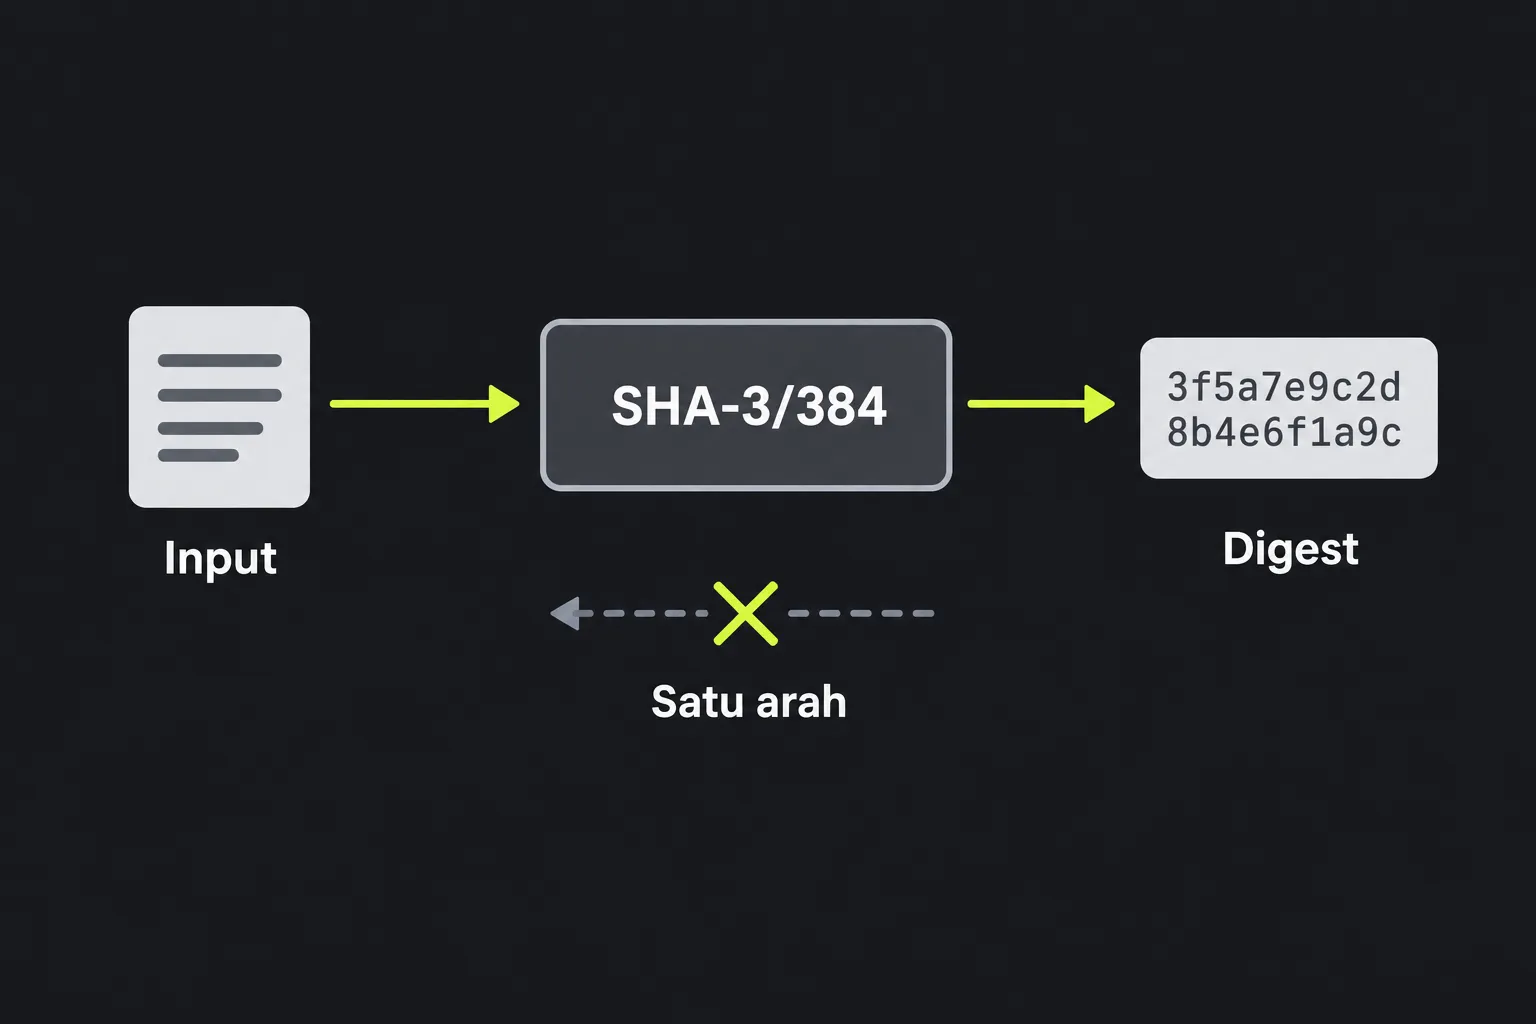
SHA3-384 menerima input sepanjang apa pun dan menghasilkan nilai dengan panjang tetap. Fungsi ini dirancang agar tahan terhadap serangan preimage, sehingga secara komputasi tidak praktis untuk memulihkan input dari digest-nya. Di generator ini, byte input yang sama selalu menghasilkan digest yang sama, sedangkan perubahan kecil pada input seharusnya menghasilkan nilai yang jauh berbeda.
Fungsi SHA3-384 yang digunakan generator ini merupakan bagian dari SHA-3, yang distandardisasi oleh Institut Standar dan Teknologi Nasional Amerika Serikat pada 2015 sebagai FIPS 202. Fungsi tersebut didasarkan pada Keccak, rancangan Guido Bertoni, Joan Daemen, Michaël Peeters, dan Gilles Van Assche, yang dipilih NIST sebagai pemenang kompetisi SHA-3 pada 2012.
SHA3-384 menggunakan konstruksi sponge Keccak dengan rate 832 bit dan capacity 768 bit. Konstruksi sponge SHA3-384 berbeda dari konstruksi internal yang digunakan SHA-2. Ketahanan generiknya terhadap collision diperkirakan sebesar 192 bit. Artinya, dengan metode yang saat ini diketahui, menemukan dua input yang menghasilkan digest sama akan memerlukan upaya komputasi yang tidak praktis.
Bagaimana cara membuat hash SHA3-384?
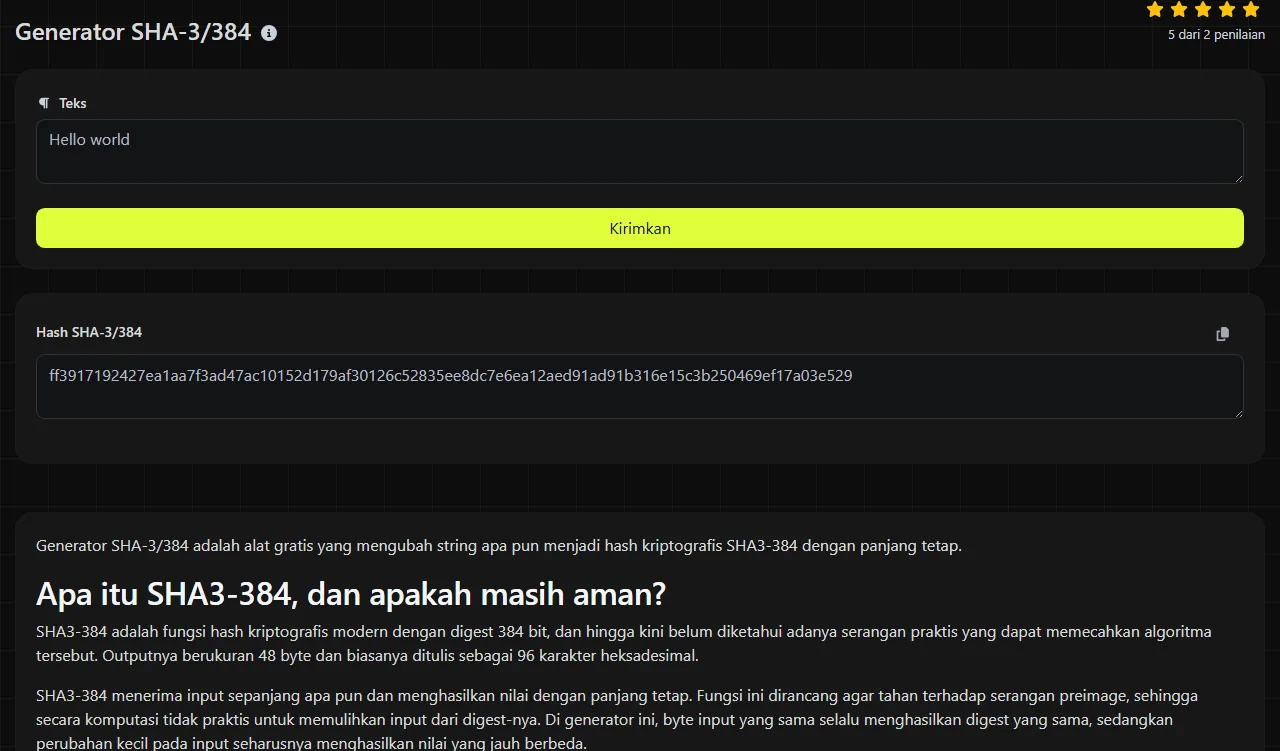
Masukkan string yang ingin di-hash secara persis, lalu gunakan nilai yang ditampilkan pada kolom Hash SHA-3/384. Hasilnya berupa string heksadesimal sepanjang 96 karakter, yang menggunakan angka 0 sampai 9 serta huruf a sampai f.
Misalnya, input invoice-2026-09.pdf menghasilkan satu digest 384 bit. Mengubah huruf pertama menjadi huruf kapital, menambahkan spasi di akhir, atau menyisipkan baris baru akan menghasilkan digest yang berbeda. Dalam semua kasus, panjang output tetap 96 karakter heksadesimal.
Proses dilakukan di server. Input dikirim ke server melalui HTTPS dan tidak disimpan.
Apakah SHA3-384 bisa didekripsi atau dikembalikan ke input semula?
Tidak. Hash SHA3-384 tidak dapat didekripsi karena hashing bukan enkripsi dan tidak memiliki kunci dekripsi. Algoritma ini memang membuang sebagian informasi ketika menghasilkan sidik jari dengan panjang tetap.
Namun, penyerang masih dapat menebak berbagai kemungkinan input untuk generator ini, menghitung digest SHA3-384 masing-masing, lalu membandingkan hasilnya. Cara ini praktis jika nilai aslinya berasal dari kumpulan kecil atau mudah ditebak, seperti kata sandi umum, PIN pendek, atau nomor referensi yang sudah diketahui. Digest 384 bit milik SHA3-384 tidak membuat input yang lemah menjadi sulit ditebak.
Karena itu, jangan gunakan SHA3-384 saja untuk menyimpan kata sandi. Penyimpanan kata sandi memerlukan fungsi hashing kata sandi yang menggunakan salt dan sengaja dirancang agar mahal secara komputasi, seperti Argon2id, scrypt, bcrypt, atau PBKDF2, dengan parameter yang disesuaikan untuk sistem pengelola akun tersebut.
Penggunaan SHA3-384 saat ini
SHA3-384 cocok digunakan jika suatu sistem secara khusus memerlukan digest SHA-3 384 bit, atau jika rancangan yang lebih baru memilih konstruksi sponge SHA-3. Penggunaan yang tepat antara lain:
- memeriksa apakah file yang diunduh atau ditransfer masih cocok dengan checksum SHA3-384 yang dipublikasikan;
- mengidentifikasi konten duplikat dengan membandingkan digest, sambil tetap memastikan kecocokan yang dicurigai sebelum menghapus data;
- membuat pengenal konten dalam sistem yang telah menetapkan SHA3-384 sebagai standar;
- menjaga kompatibilitas dengan API, arsip, atau protokol kriptografis yang menetapkan algoritma ini secara khusus;
- melakukan hashing data sebelum proses tanda tangan digital jika skema tanda tangan terkait mengizinkan SHA3-384.
Digest SHA3-384 tanpa kunci yang dihasilkan generator ini tidak membuktikan siapa pembuat pesan. Siapa pun yang memiliki pesan tersebut dapat menghitung nilai yang sama. Jika keaslian perlu dibuktikan, gunakan HMAC-SHA3-384 atau tanda tangan digital, bukan nilai yang dihasilkan di sini.
SHA3-256 menghasilkan digest heksadesimal yang lebih pendek, yaitu 64 karakter, dan sering kali memadai jika SHA-3 diperlukan tanpa ketentuan output 384 bit. SHA3-512 menghasilkan 128 karakter heksadesimal dan mungkin diperlukan oleh protokol yang menetapkan digest 512 bit. Pilih varian yang diwajibkan oleh sistem penerima, jangan mengubah ukuran digest secara sembarangan.
Bagaimana menangani spasi, Unicode, dan input kosong?
Untuk menghasilkan kembali nilai dari generator ini di sistem lain, lakukan hashing terhadap urutan byte yang sama persis, termasuk spasi, tanda baca, pengodean karakter, dan penanda akhir baris. SHA3-384 memproses byte, sehingga teks yang tampak serupa dapat memberikan hasil berbeda jika representasi dasarnya tidak sama.
- Report 7 dan report 7 berbeda karena kapitalisasi huruf mengubah input.
- Spasi di akhir atau karakter baris baru yang tidak terlihat merupakan bagian dari input dan akan mengubah digest.
- Angka yang dimasukkan sebagai teks di-hash sebagai byte karakter. Teks 007 berbeda dari 7.
- Karakter beraksen dan karakter non-Latin dapat digunakan sebagai input, tetapi kedua sistem harus memakai pengodean karakter dan normalisasi Unicode yang sama.
- Input kosong juga memiliki digest SHA3-384 yang sudah ditentukan. Nilai tersebut tidak sama dengan hasil yang tidak tersedia atau pesan kesalahan.
- Input yang sangat panjang tetap menghasilkan output sebesar 48 byte, meskipun waktu pemrosesannya bergantung pada jumlah input.
Saat membandingkan hasil, periksa seluruh digest, bukan hanya awalan pendeknya. Pastikan juga algoritma yang dimaksud memang SHA3-384, karena digest SHA-384 dari keluarga SHA-2 memiliki panjang tampilan yang sama, tetapi nilainya berbeda.
Pertanyaan umum
Apakah SHA3-384 sama dengan SHA-384?
Tidak. SHA-384 termasuk dalam keluarga SHA-2, sedangkan SHA3-384 menggunakan konstruksi sponge Keccak yang distandardisasi dalam SHA-3. Keduanya menghasilkan digest 384 bit, tetapi outputnya tidak kompatibel.
Apakah SHA3-384 identik dengan Keccak-384?
Tidak. Standar SHA-3 dan pengajuan asli Keccak menggunakan padding pemisahan domain yang berbeda. Akibatnya, SHA3-384 dan Keccak-384 menghasilkan digest berbeda untuk input yang sama. Sebelum membandingkan nilai, periksa nama yang digunakan dalam spesifikasi.
Apakah SHA3-384 bisa digunakan dalam HMAC?
Ya. HMAC-SHA3-384 adalah konstruksi berkunci yang telah ditetapkan, tetapi memerlukan pesan dan kunci rahasia. Generator ini menghasilkan digest SHA3-384 tanpa kunci, sehingga tidak dapat menggantikan HMAC.
Apakah SHA-3 rentan terhadap serangan length extension?
SHA-3 tidak rentan terhadap serangan length extension klasik yang memengaruhi hash Merkle-Damgård tanpa kunci. Namun, hal itu tidak membuat digest SHA3-384 dari generator ini menjadi tag autentikasi yang aman. Untuk pesan yang perlu diautentikasi, gunakan HMAC-SHA3-384 atau skema tanda tangan yang disetujui.
Bisakah generator ini digunakan untuk menghitung checksum file?
Alat ini dirancang untuk input berupa string, jadi jangan berasumsi bahwa alat ini membaca file sebagai byte mentah. Untuk checksum file, gunakan utilitas SHA3-384 yang dapat memproses file, lalu bandingkan seluruh 96 karakter heksadesimal dengan nilai yang diberikan penerbit.
Alat Populer
Buat tanda tangan kustom Anda sendiri dan unduh dengan mudah menggunakan alat pembuat tanda tangan kami untuk e-tanda tangan yang dipersonalisasi.
Hitung ukuran teks apa pun dalam Byte (B), Kilobyte (KB), atau Megabyte (MB) menggunakan alat kalkulator ukuran teks kami.
Gunakan alat pencarian IP terbalik untuk menemukan domain atau host yang terkait dengan alamat IP dengan cepat dan mudah.
Gunakan alat ping kami untuk memeriksa status dan waktu respons dari situs web, server, atau port dengan cepat dan efisien.
Alat pencarian IP dari Digily Link menyediakan informasi terperinci tentang alamat IP mana pun. Gunakan layanan online gratis ini untuk mendapatkan data IP yang komprehensif.
Buat tautan WhatsApp gratis Anda secara instan dengan Pembuat Tautan WhatsApp kami. Tambahkan pesan khusus dan mulai obrolan dengan satu klik. Tidak perlu login atau pengkodean.