Générateur SHA-1
Générez des hachages SHA-1 à partir de n'importe quelle entrée de chaîne avec notre outil de génération SHA-1 pour un hachage de données sécurisé.
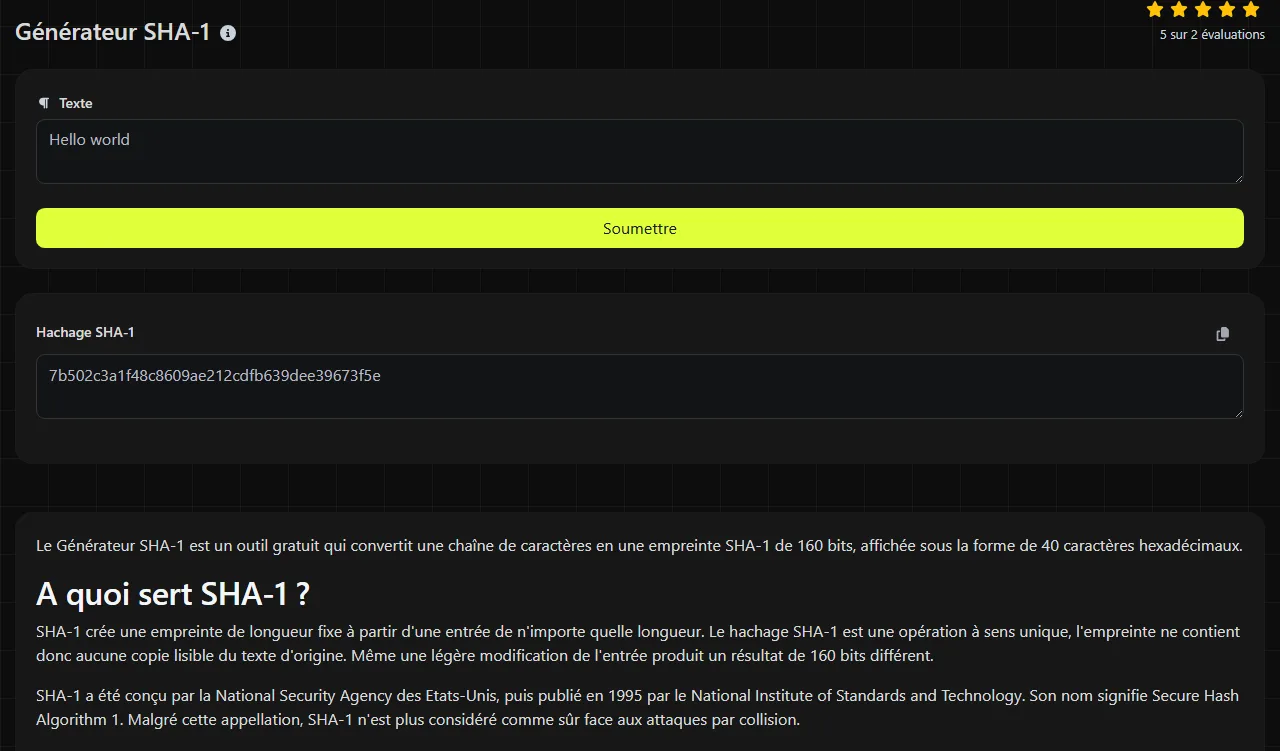
Le Générateur SHA-1 est un outil gratuit qui convertit une chaîne de caractères en une empreinte SHA-1 de 160 bits, affichée sous la forme de 40 caractères hexadécimaux.
A quoi sert SHA-1 ?
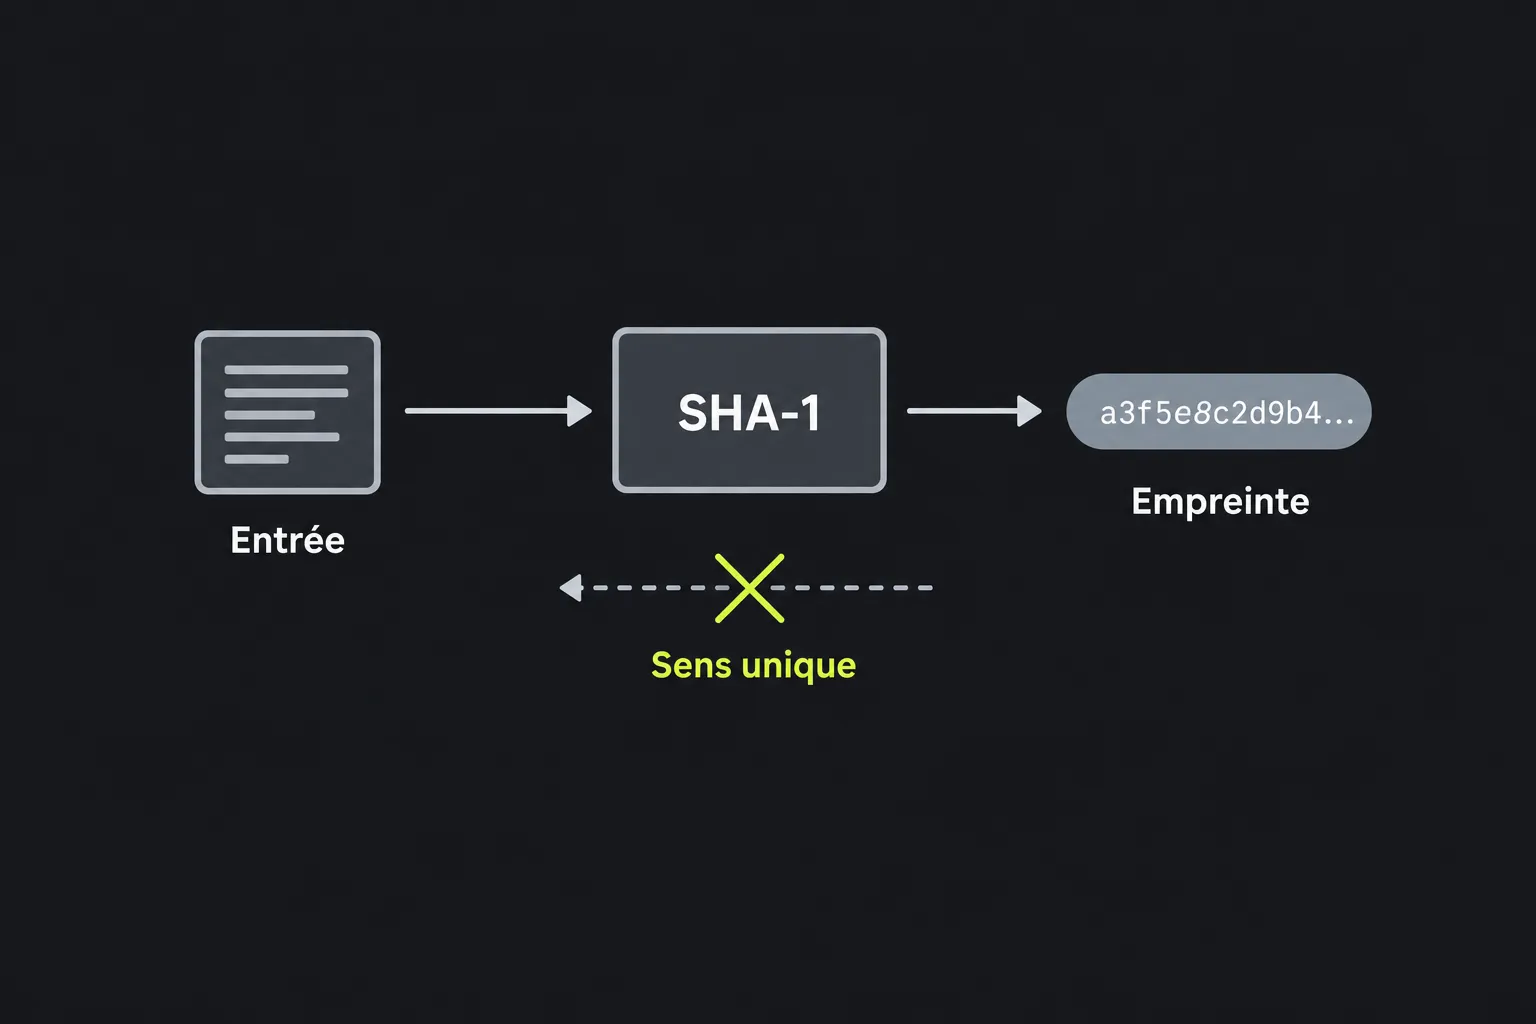
SHA-1 crée une empreinte de longueur fixe à partir d'une entrée de n'importe quelle longueur. Le hachage SHA-1 est une opération à sens unique, l'empreinte ne contient donc aucune copie lisible du texte d'origine. Même une légère modification de l'entrée produit un résultat de 160 bits différent.
SHA-1 a été conçu par la National Security Agency des Etats-Unis, puis publié en 1995 par le National Institute of Standards and Technology. Son nom signifie Secure Hash Algorithm 1. Malgré cette appellation, SHA-1 n'est plus considéré comme sûr face aux attaques par collision.
Une collision SHA-1 se produit lorsque deux entrées différentes génèrent la même empreinte. Des chercheurs ont démontré qu'il était possible de créer des collisions SHA-1 en pratique. L'algorithme est donc déconseillé pour les signatures numériques, les certificats et toute autre situation dans laquelle un attaquant pourrait modifier volontairement le contenu.
Comment générer une empreinte SHA-1 ?
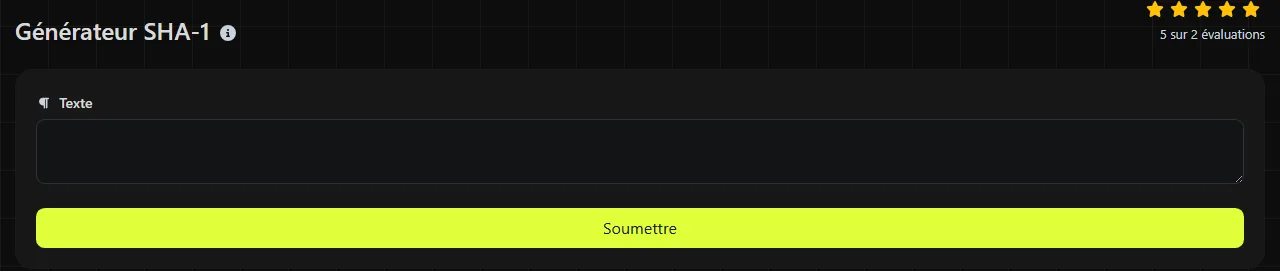
Saisissez exactement la chaîne de caractères à hacher, puis consultez la valeur hexadécimale de 40 caractères dans le champ de résultat Hachage SHA-1. Le traitement est effectué sur le serveur. Votre saisie est transmise au serveur via HTTPS et n'est pas stockée.
Ces exemples standard montrent le format attendu et l'influence de l'entrée sur le résultat :
- L'entrée abc produit a9993e364706816aba3e25717850c26c9cd0d89d.
- Une chaîne d'octets vide produit da39a3ee5e6b4b0d3255bfef95601890afd80709.
- L'entrée abc , avec une espace finale, produit une empreinte différente de celle de abc.
SHA-1 traite des octets, et non des caractères tels qu'ils sont lus par une personne. Les espaces, la ponctuation, les majuscules et les fins de ligne sont tous pris en compte. Ce Générateur SHA-1 hache les nombres saisis dans le champ de texte comme des caractères. Ainsi, 123 correspond aux trois caractères 1, 2 et 3.
Pour SHA-1, les caractères accentués et non latins doivent d'abord être encodés en octets. Deux systèmes peuvent produire des empreintes différentes pour des textes visuellement identiques s'ils n'utilisent pas le même encodage de caractères ou la même normalisation Unicode. Pour comparer le résultat SHA-1 de ce générateur avec celui d'un autre système, vérifiez que les deux utilisent le même encodage, généralement UTF-8, ainsi que la même convention de fin de ligne.
Peut-on déchiffrer ou inverser SHA-1 ?
Non, une empreinte SHA-1 ne peut pas être déchiffrée, car le hachage n'est pas un chiffrement et il n'existe aucune clé de déchiffrement. En règle générale, retrouver une entrée d'origine arbitraire à partir de son empreinte reste irréalisable en pratique sur le plan informatique.
Le cas des entrées prévisibles est différent. Un attaquant peut calculer les empreintes SHA-1 de valeurs probables provenant d'un dictionnaire ou d'une liste générée, jusqu'à trouver une correspondance. C'est pourquoi SHA-1 ne doit pas servir à stocker des mots de passe, même si l'empreinte elle-même ne peut pas être simplement inversée.
Une attaque par collision ne déchiffre pas non plus une empreinte. Elle consiste à trouver deux entrées différentes produisant la même empreinte, ce qui suffit à compromettre les signatures et les contrôles d'intégrité dans un environnement hostile.
Dans quels cas SHA-1 est-il encore utilisé ?
SHA-1 reste présent dans les sommes de contrôle employées hors contexte hostile, la détection des doublons et les systèmes qui doivent rester compatibles avec un ancien format. Sa représentation hexadécimale de 40 caractères se retrouve également dans d'anciens identifiants de gestion de code source et dans des archives de logiciels.
- Sommes de contrôle : SHA-1 peut détecter des modifications accidentelles lorsque l'empreinte attendue provient d'une source fiable. Il ne peut pas garantir l'intégrité si un attaquant est en mesure de remplacer à la fois le fichier et son empreinte publiée.
- Déduplication : SHA-1 peut aider à repérer des enregistrements ou des fichiers apparemment identiques lorsque la création volontaire de collisions ne fait pas partie du modèle de menace. Les systèmes utilisant SHA-1 qui ne peuvent tolérer aucune collision doivent également comparer les données sous-jacentes.
- Compatibilité avec les anciens systèmes : certaines bases de données, API et certains formats de fichiers exigent une valeur SHA-1 existante. Respecter cette exigence est légitime, mais les nouvelles conceptions doivent employer un algorithme actuel.
N'utilisez pas SHA-1 seul pour les mots de passe, les signatures numériques, la création ou la signature de certificats, la génération de jetons de sécurité, l'authentification ou les archives de documents devant résister aux altérations.
Sécurité de SHA-1 et solutions de remplacement
La résistance aux collisions de SHA-1 est compromise sur le plan cryptographique, et l'algorithme est déconseillé pour tout nouveau projet sensible en matière de sécurité. Son empreinte de 160 bits est plus courte que celles produites par les variantes courantes de SHA-2 et SHA-3, mais sa longueur n'est pas, à elle seule, la raison de son abandon. Les attaques par collision démontrées sont le facteur décisif.
Utilisez SHA-256 ou SHA-512 pour les sommes de contrôle dont les valeurs attendues proviennent d'une source fiable, sauf si une spécification impose un autre algorithme. Une intégrité authentifiée nécessite un MAC approprié ou un mécanisme de signature numérique. SHA-3 constitue une autre famille actuelle. Si une empreinte SHA-2 de 224 bits est expressément requise, le Générateur SHA-224 produit ce format. Pour les mots de passe, remplacez SHA-1 par une fonction de hachage spécialement conçue à cet effet, comme Argon2id, scrypt ou bcrypt.
Questions fréquentes sur SHA-1
Une empreinte SHA-1 en majuscules est-elle différente de la même empreinte en minuscules ?
Non, les lettres hexadécimales en majuscules et en minuscules peuvent représenter la même valeur de 160 bits. Toutefois, un système qui compare le texte en tenant compte de la casse peut considérer les deux chaînes comme différentes. Conservez donc le format attendu par ce système.
Puis-je calculer l'empreinte SHA-1 d'un fichier avec cet outil ?
Cet outil hache des chaînes de caractères et ne permet pas d'importer un fichier. Pour calculer la somme de contrôle d'un fichier, utilisez un utilitaire local tel que sha1sum sous Linux, ou une commande équivalente qui lit directement les octets du fichier. Ne collez pas le contenu binaire d'un fichier dans le champ de texte de ce Générateur SHA-1, car une modification de l'encodage ou des fins de ligne peut changer le résultat.
HMAC-SHA-1 est-il lui aussi compromis ?
Les attaques par collision publiées contre SHA-1 ne compromettent pas directement HMAC-SHA-1 de la même manière, car HMAC utilise une clé secrète et une construction distincte. Malgré cela, les nouveaux protocoles privilégient généralement HMAC-SHA-256 ou une autre solution actuelle afin d'éviter les dépendances anciennes et les restrictions imposées par certaines politiques.
L'ajout d'un sel rend-il SHA-1 sûr pour les mots de passe ?
Non. Un sel empêche deux mots de passe identiques de produire la même empreinte SHA-1 stockée et limite l'efficacité des tables précalculées, mais SHA-1 reste beaucoup trop rapide pour le stockage des mots de passe. Utilisez une fonction de hachage de mots de passe avec un facteur de travail configurable et un sel aléatoire unique.
Dernières vérifications
Avant de comparer le résultat SHA-1 de ce générateur avec une autre empreinte, recherchez les espaces invisibles, une fin de ligne finale, les différences d'encodage de caractères et les changements de casse dans l'entrée. N'utilisez SHA-1 que si un système existant l'exige ou si la résistance aux collisions ne fait pas partie des exigences de sécurité. Pour toute nouvelle conception, choisissez une fonction de hachage actuelle résistante aux collisions pour les sommes de contrôle fiables, un MAC avec clé pour l'authentification des messages ou un mécanisme de signature numérique approprié.
Outils populaires
Créez votre propre signature personnalisée et téléchargez-la facilement avec notre outil de génération de signatures pour des signatures électroniques personnalisées.
Calculez la taille de n'importe quel texte en octets (B), kilooctets (KB) ou mégaoctets (MB) à l'aide de notre outil de calcul de taille de texte.
Utilisez l'outil de recherche inversée d'IP pour trouver rapidement et facilement le domaine ou l'hôte associé à une adresse IP.
Utilisez notre outil de ping pour vérifier rapidement et efficacement le statut et le temps de réponse de n'importe quel site web, serveur ou port.
L'outil de recherche d'IP de Digily Link fournit des informations détaillées sur toute adresse IP. Utilisez ce service en ligne gratuit pour obtenir des données IP complètes.
Générez instantanément votre lien WhatsApp gratuit avec notre générateur de liens WhatsApp. Ajoutez un message personnalisé et lancez des discussions en un clic, sans connexion ni code.