SHA-1 생성기
SHA-1 생성기 도구를 사용하여 안전한 데이터 해싱을 위해 문자열 입력에서 SHA-1 해시를 생성하세요.
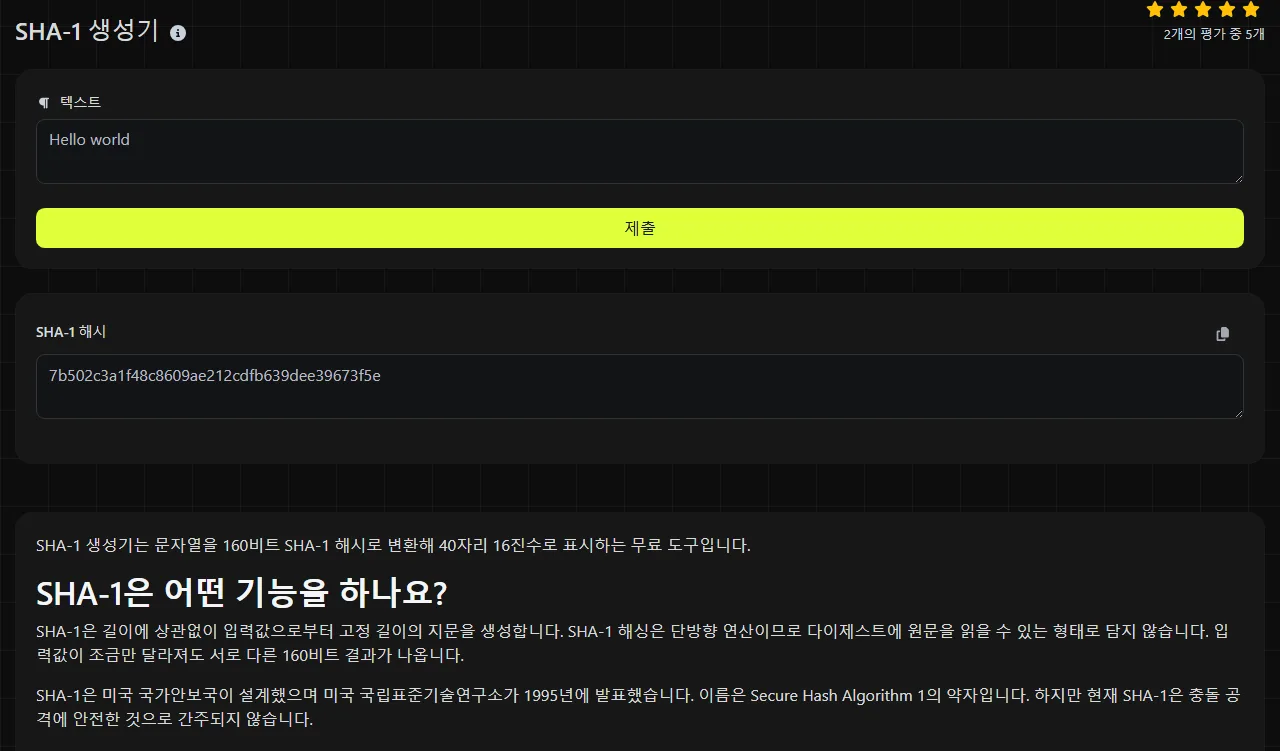
SHA-1 생성기는 문자열을 160비트 SHA-1 해시로 변환해 40자리 16진수로 표시하는 무료 도구입니다.
SHA-1은 어떤 기능을 하나요?
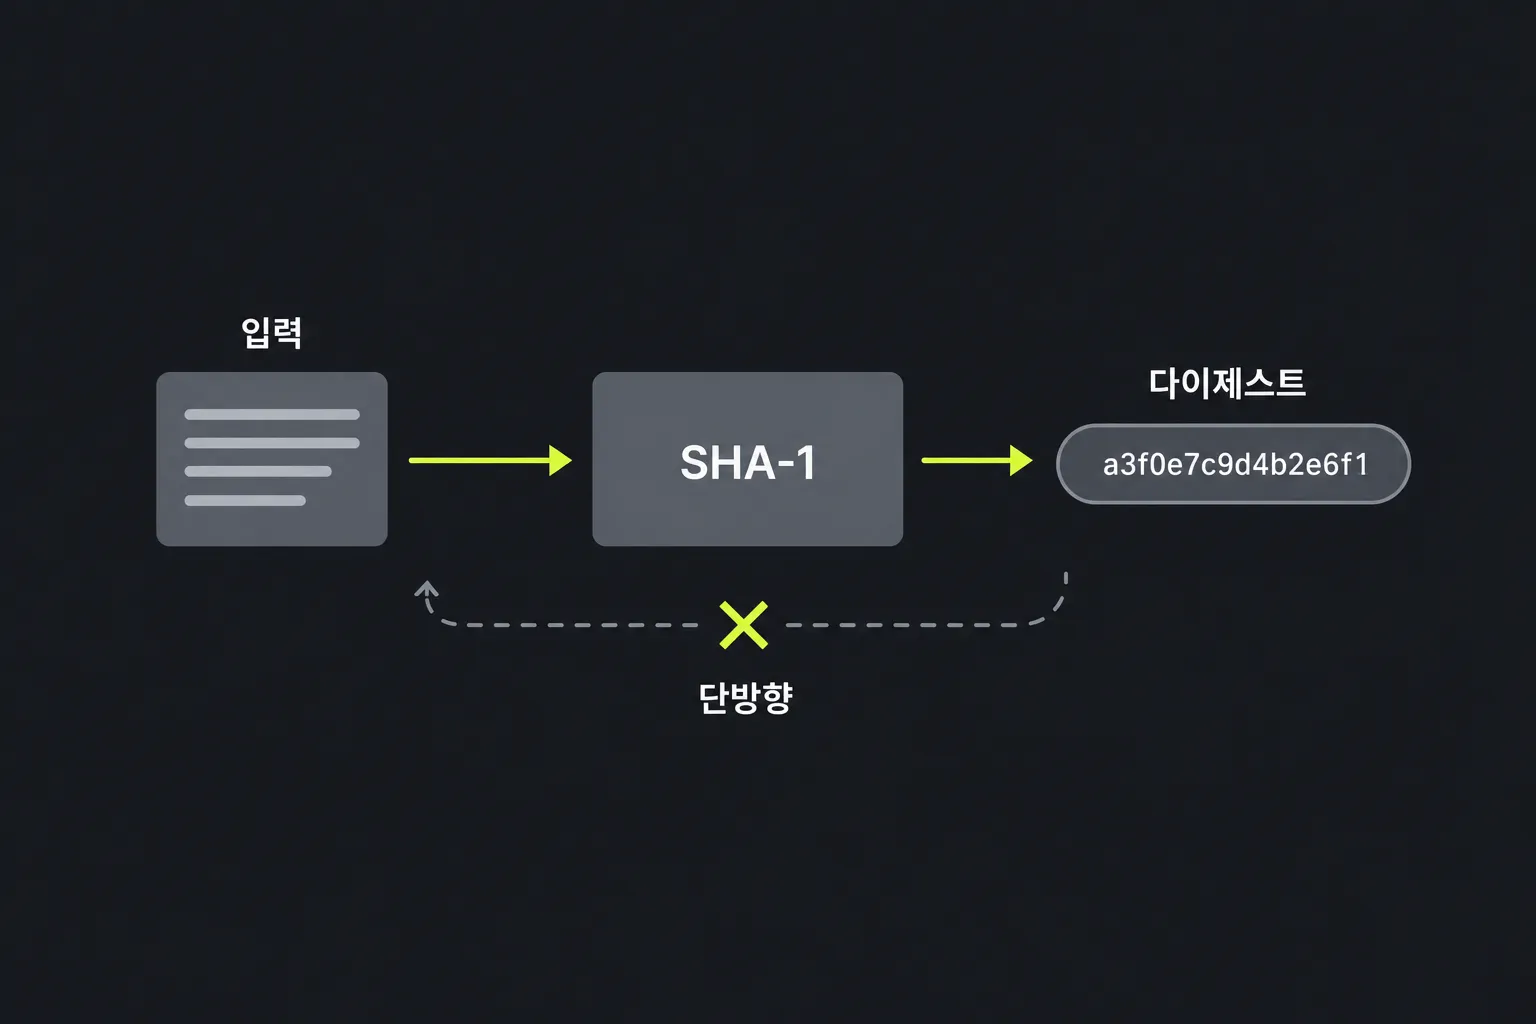
SHA-1은 길이에 상관없이 입력값으로부터 고정 길이의 지문을 생성합니다. SHA-1 해싱은 단방향 연산이므로 다이제스트에 원문을 읽을 수 있는 형태로 담지 않습니다. 입력값이 조금만 달라져도 서로 다른 160비트 결과가 나옵니다.
SHA-1은 미국 국가안보국이 설계했으며 미국 국립표준기술연구소가 1995년에 발표했습니다. 이름은 Secure Hash Algorithm 1의 약자입니다. 하지만 현재 SHA-1은 충돌 공격에 안전한 것으로 간주되지 않습니다.
SHA-1 충돌은 서로 다른 두 입력값에서 같은 다이제스트가 나오는 현상입니다. 실제로 실행 가능한 SHA-1 충돌 공격이 연구를 통해 입증됐으므로, 공격자가 의도적으로 콘텐츠를 변경할 수 있는 디지털 서명, 인증서 등의 용도로는 더 이상 사용하지 않습니다.
SHA-1 해시는 어떻게 생성하나요?
해싱할 문자열을 정확히 입력한 다음 SHA-1 해시 결과 필드에서 40자리 16진수 값을 확인하세요. 처리는 서버에서 이루어집니다. 입력값은 HTTPS를 통해 서버로 전송되며 저장되지 않습니다.
다음 표준 예시에서 결과 형식과 입력값에 따른 차이를 확인할 수 있습니다.
- 입력값 abc의 결과는 a9993e364706816aba3e25717850c26c9cd0d89d입니다.
- 빈 바이트 문자열의 결과는 da39a3ee5e6b4b0d3255bfef95601890afd80709입니다.
- 끝에 공백이 있는 입력값 abc 는 abc와 다른 해시를 생성합니다.
SHA-1은 사람이 읽는 문자가 아니라 바이트를 처리합니다. 공백, 문장 부호, 대문자, 줄바꿈 방식도 모두 결과에 영향을 줍니다. 이 SHA-1 생성기는 텍스트 필드에 입력한 숫자를 문자로 해싱하므로, 123은 문자 1, 2, 3을 의미합니다.
SHA-1에서 악센트 문자와 비라틴 문자는 먼저 바이트로 인코딩해야 합니다. 문자 인코딩이나 유니코드 정규화 방식이 다르면 겉보기에 같은 텍스트라도 두 시스템에서 서로 다른 해시가 나올 수 있습니다. 이 생성기의 SHA-1 결과를 다른 시스템과 대조할 때는 양쪽이 같은 인코딩, 일반적으로 UTF-8을 사용하고 줄바꿈 규칙도 같은지 확인하세요.
SHA-1을 복호화하거나 되돌릴 수 있나요?
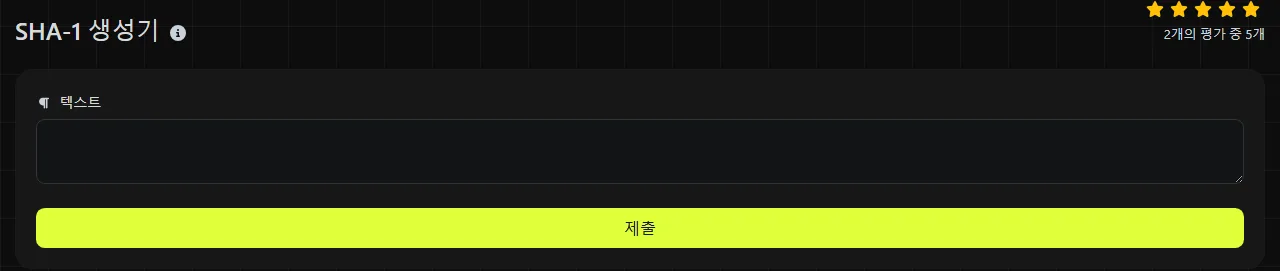
아니요. 해싱은 암호화가 아니며 복호화 키도 없으므로 SHA-1 해시는 복호화할 수 없습니다. 일반적으로 다이제스트만으로 임의의 원본 입력값을 복원하는 것은 계산상 현실적이지 않습니다.
하지만 예측 가능한 입력값은 다릅니다. 공격자는 사전이나 자동 생성 목록에서 가능성이 높은 값을 골라 SHA-1 해시를 계산하고, 일치하는 값이 나올 때까지 반복할 수 있습니다. 다이제스트 자체를 단순히 역산할 수 없더라도 SHA-1을 비밀번호 저장에 사용해서는 안 되는 이유입니다.
충돌 공격 역시 해시를 복호화하는 것은 아닙니다. 같은 다이제스트를 만드는 서로 다른 두 입력값을 찾는 공격이며, 이것만으로도 적대적인 환경에서 서명과 무결성 검사를 무력화할 수 있습니다.
SHA-1은 아직 어디에 사용되나요?
SHA-1은 공격을 고려할 필요가 없는 체크섬, 중복 탐지, 이전 형식과의 호환성이 필요한 시스템에서 여전히 사용됩니다. 40자리 16진수 표현은 과거 소스 관리 식별자와 보관된 소프트웨어 기록에서도 볼 수 있습니다.
- 체크섬: 예상 다이제스트를 신뢰할 수 있는 출처에서 받았다면 SHA-1으로 우발적인 변경을 탐지할 수 있습니다. 공격자가 파일과 공개된 해시를 모두 바꿀 수 있다면 무결성을 증명할 수 없습니다.
- 중복 제거: 의도적인 충돌 생성이 위협 모델에 포함되지 않는 환경에서는 겉보기에 동일한 레코드나 파일을 식별하는 데 도움이 될 수 있습니다. 충돌을 조금도 허용할 수 없는 SHA-1 기반 시스템이라면 원본 데이터도 함께 비교해야 합니다.
- 레거시 호환성: 일부 데이터베이스, API, 파일 형식은 기존 SHA-1 값을 요구합니다. 이런 요구사항을 맞추기 위한 사용은 타당하지만, 새로 설계하는 시스템에서는 최신 알고리즘을 사용해야 합니다.
일반 SHA-1을 비밀번호, 디지털 서명, 인증서 생성 또는 서명, 보안 토큰 생성이나 인증, 변조 방지 문서 기록에 사용하지 마세요.
SHA-1의 보안 상태와 대체 알고리즘
SHA-1의 충돌 저항성은 암호학적으로 무너졌으며 보안에 민감한 새로운 작업에는 더 이상 권장되지 않습니다. 160비트 다이제스트는 일반적인 SHA-2 및 SHA-3 변형의 다이제스트보다 짧지만, 길이만으로 SHA-1을 폐기하는 것은 아닙니다. 실제 충돌 공격이 입증됐다는 점이 결정적인 이유입니다.
별도 규격에서 다른 알고리즘을 요구하지 않는다면, 신뢰할 수 있는 출처에서 예상 값을 받는 체크섬에는 SHA-256이나 SHA-512를 사용하세요. 인증된 무결성이 필요하다면 적절한 MAC 또는 디지털 서명 방식을 사용해야 합니다. SHA-3도 현재 사용되는 알고리즘 계열입니다. 224비트 SHA-2 다이제스트가 반드시 필요하다면 SHA-224 생성기에서 해당 형식을 만들 수 있습니다. 비밀번호에는 SHA-1 대신 Argon2id, scrypt, bcrypt 같은 전용 비밀번호 해싱 함수를 사용해야 합니다.
SHA-1에 관해 자주 묻는 질문
SHA-1 해시의 16진수 대문자와 소문자는 서로 다른 값인가요?
아니요. 16진수 문자가 대문자든 소문자든 같은 160비트 값을 나타낼 수 있습니다. 다만 대소문자를 구분해 텍스트를 비교하는 시스템에서는 두 문자열을 서로 다르게 처리할 수 있으므로, 해당 시스템이 요구하는 형식을 유지하세요.
이 도구로 파일의 SHA-1을 계산할 수 있나요?
이 도구는 문자열 입력을 해싱하며 파일 업로드 기능은 제공하지 않습니다. 파일 체크섬은 Linux의 sha1sum처럼 파일 바이트를 직접 읽는 로컬 유틸리티나 이에 해당하는 명령으로 계산하세요. 인코딩이나 줄바꿈이 바뀌면 결과도 달라질 수 있으므로 바이너리 파일 내용을 이 SHA-1 생성기의 텍스트 필드에 붙여 넣지 마세요.
HMAC-SHA-1도 이미 안전하지 않은가요?
공개된 SHA-1 충돌 공격이 HMAC-SHA-1을 같은 방식으로 직접 무력화하지는 않습니다. HMAC은 비밀 키와 별도의 구성 방식을 사용하기 때문입니다. 그래도 새로운 프로토콜에서는 레거시 의존성과 정책상 제한을 피하기 위해 일반적으로 HMAC-SHA-256이나 다른 최신 방식을 선택합니다.
솔트를 추가하면 SHA-1로 비밀번호를 안전하게 저장할 수 있나요?
아니요. 솔트를 사용하면 같은 비밀번호가 동일한 SHA-1 다이제스트로 저장되는 것을 막고 사전 계산된 테이블을 이용한 공격을 어렵게 할 수 있습니다. 하지만 SHA-1은 비밀번호 저장에 사용하기에는 여전히 지나치게 빠릅니다. 작업 계수를 조정할 수 있고 고유한 무작위 솔트를 사용하는 비밀번호 해싱 함수를 선택하세요.
마지막으로 확인할 사항
이 생성기의 SHA-1 결과를 다른 해시와 비교하기 전에 숨은 공백, 마지막 줄바꿈, 문자 인코딩 차이, 입력값의 대소문자 변경 여부를 확인하세요. 기존 시스템에서 요구하거나 충돌 저항성이 보안 요건에 포함되지 않을 때만 SHA-1을 사용하세요. 새로 설계하는 시스템에서는 신뢰할 수 있는 체크섬에 최신 충돌 저항성 해시를, 메시지 인증에 키 기반 MAC을, 디지털 서명에는 용도에 맞는 서명 방식을 선택하세요.
인기 도구
Digily Link의 IP 조회 도구는 모든 IP 주소에 대한 자세한 정보를 제공합니다. 이 무료 온라인 서비스를 사용하여 포괄적인 IP 데이터를 얻으세요.
WhatsApp 링크 생성기로 즉시 무료 WhatsApp 링크를 생성하세요. 맞춤 메시지를 추가하고 로그인이나 코딩 없이 한 번의 클릭으로 채팅을 시작하세요.