Генератор SHA-1
Генератор SHA-1 представляет собой бесплатный инструмент, который преобразует строку в 160-битный хеш SHA-1 из 40 шестнадцатеричных символов.
Как работает SHA-1?
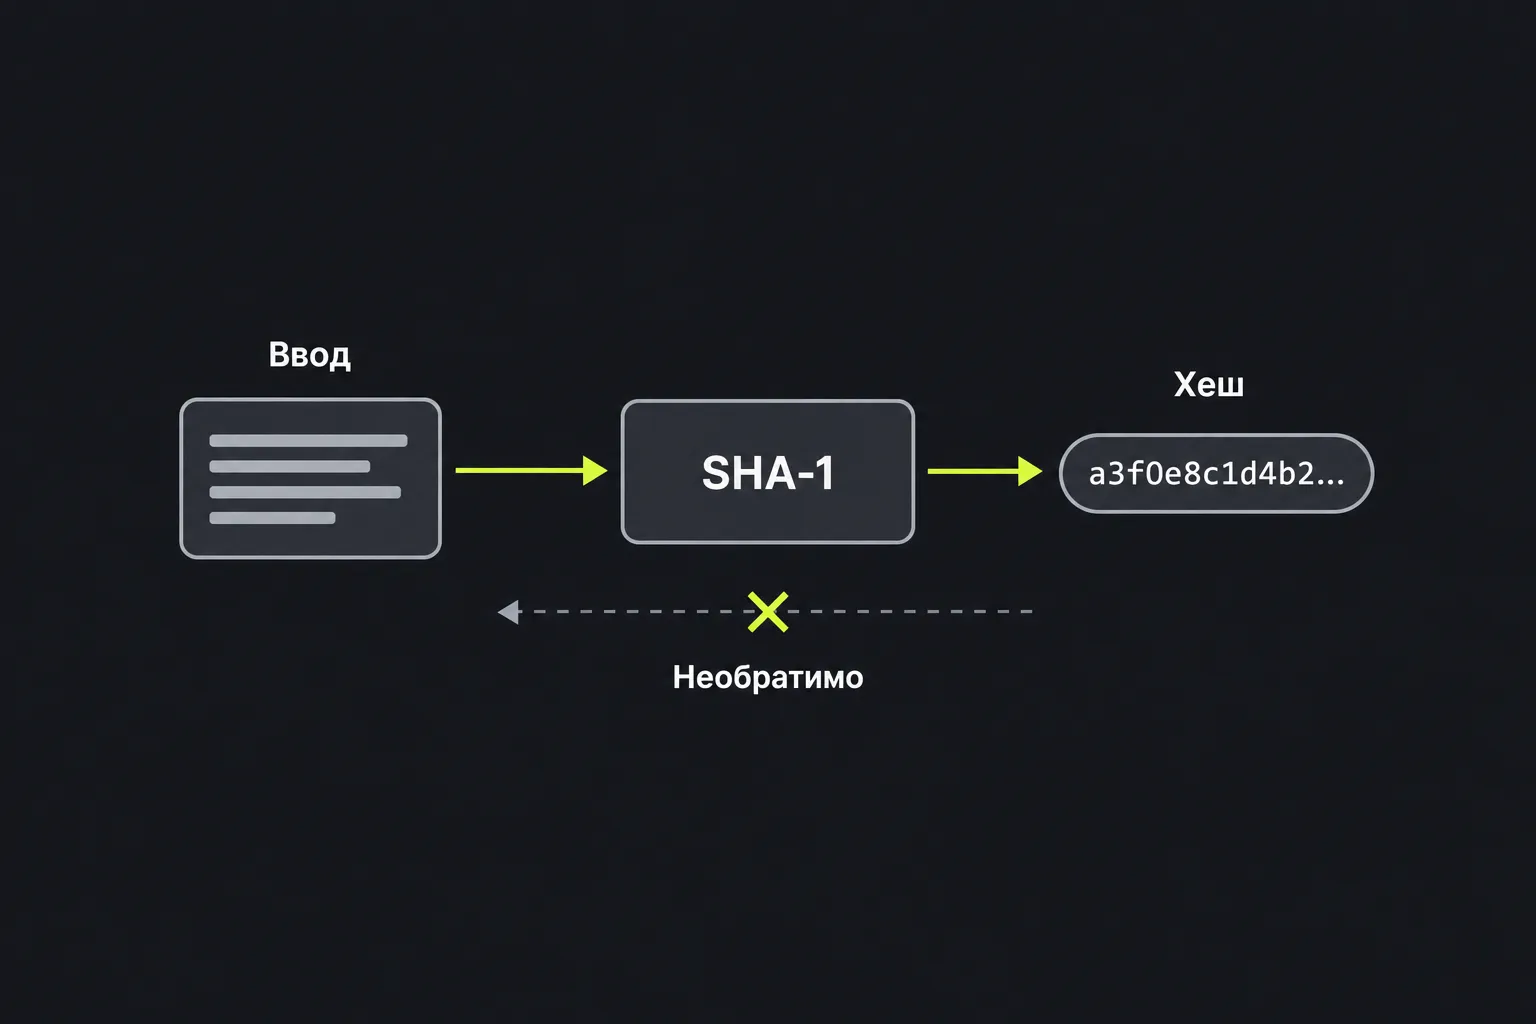
SHA-1 создаёт отпечаток фиксированной длины для входных данных любого объёма. Хеширование SHA-1 является односторонней операцией, поэтому хеш не содержит читаемой копии исходного текста. Даже небольшое изменение входных данных приводит к другому 160-битному результату.
SHA-1 был разработан Агентством национальной безопасности США и опубликован Национальным институтом стандартов и технологий в 1995 году. Название расшифровывается как Secure Hash Algorithm 1. Несмотря на него, SHA-1 больше не считается защищённым от атак на основе коллизий.
Коллизия SHA-1 возникает, когда разные входные данные дают одинаковый хеш. Исследователи продемонстрировали практические коллизии SHA-1, поэтому алгоритм больше не рекомендуется использовать для цифровых подписей, сертификатов и в других ситуациях, где злоумышленник может намеренно изменить содержимое.
Как получить хеш SHA-1?
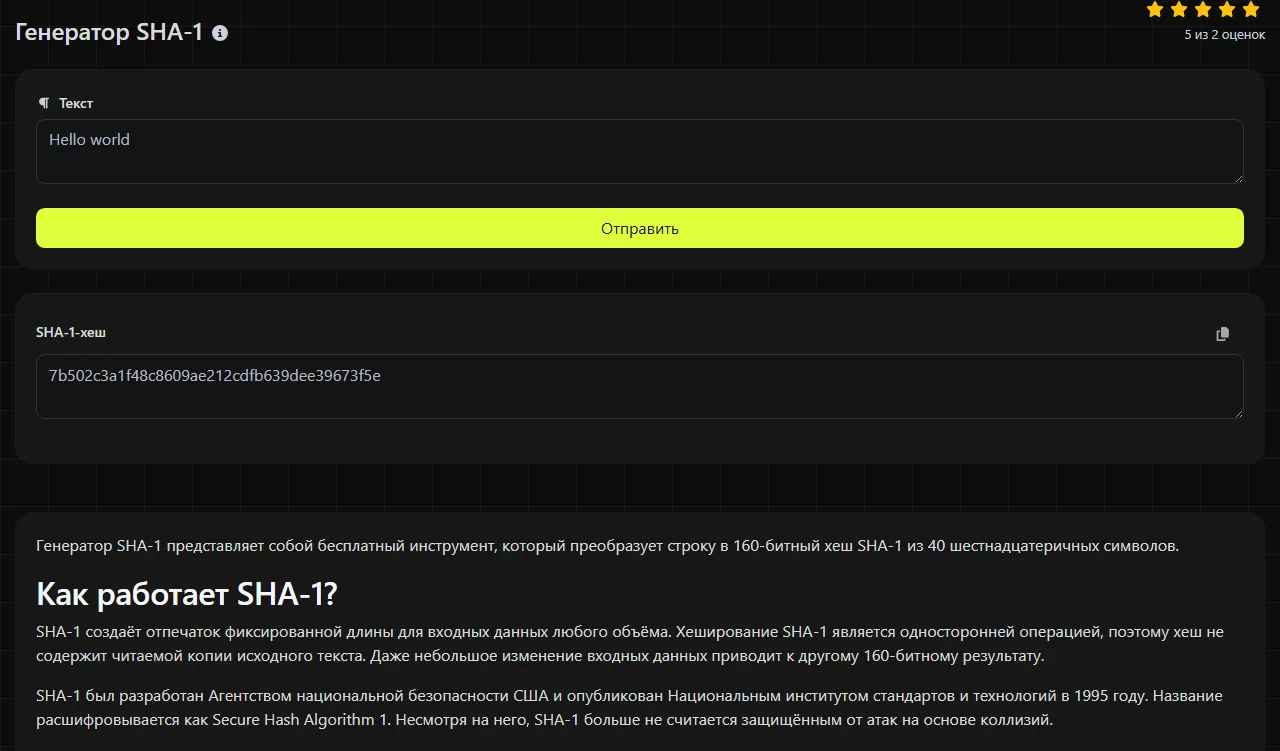
Введи точную строку, которую нужно хешировать, и посмотри шестнадцатеричное значение из 40 символов в поле результата SHA-1-хеш. Обработка выполняется на сервере. Введённые данные передаются на сервер по HTTPS и не сохраняются.
Эти стандартные примеры показывают ожидаемый формат и влияние входных данных на результат:
- Для строки abc получится a9993e364706816aba3e25717850c26c9cd0d89d.
- Для пустой последовательности байтов получится da39a3ee5e6b4b0d3255bfef95601890afd80709.
- Строка abc с пробелом в конце даст другой хеш, чем abc.
SHA-1 обрабатывает байты, а не символы в привычном для человека представлении. Учитываются пробелы, знаки препинания, прописные буквы и окончания строк. Генератор SHA-1 хеширует числа, введённые в текстовое поле, как символы. Поэтому 123 означает три символа: 1, 2 и 3.
Перед обработкой в SHA-1 символы с диакритическими знаками и символы нелатинских алфавитов необходимо преобразовать в байты. Две системы могут выдавать разные хеши для визуально одинакового текста, если используют разные кодировки или способы нормализации Unicode. Сравнивая результат SHA-1 этого генератора с результатом другой системы, убедись, что обе стороны используют одну и ту же кодировку, обычно UTF-8, и одинаковый формат окончаний строк.
Можно ли расшифровать SHA-1 или восстановить исходные данные?
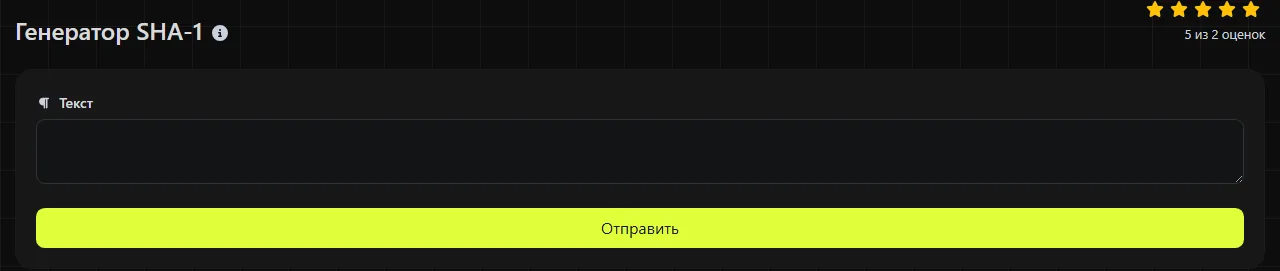
Нет, хеш SHA-1 нельзя расшифровать, поскольку хеширование не является шифрованием и ключа для расшифровки не существует. В общем случае восстановление произвольных исходных данных по их хешу остаётся практически невозможным с точки зрения вычислительных затрат.
С предсказуемыми входными данными ситуация иная. Злоумышленник может вычислять хеши SHA-1 для вероятных значений из словаря или сгенерированного списка, пока не найдёт совпадение. Поэтому SHA-1 нельзя использовать для хранения паролей, даже если сам хеш невозможно просто обратить.
Атака на основе коллизий также не расшифровывает хеш. Она позволяет найти два разных набора входных данных с одинаковым хешем. Этого достаточно, чтобы нарушить надёжность подписей и проверок целостности в условиях атак.
Где SHA-1 используется до сих пор?
SHA-1 по-прежнему встречается в контрольных суммах, не рассчитанных на противодействие злоумышленникам, при поиске дубликатов и в системах, которым нужна совместимость со старыми форматами. Его шестнадцатеричное представление из 40 символов также встречается в исторических идентификаторах систем управления версиями и архивных записях о программном обеспечении.
- Контрольные суммы: SHA-1 позволяет обнаружить случайные изменения, если ожидаемый хеш получен из доверенного источника. Но он не подтверждает целостность, если злоумышленник может заменить и файл, и опубликованный для него хеш.
- Дедупликация: алгоритм помогает находить предположительно одинаковые записи или файлы, если намеренное создание коллизии не входит в модель угроз. Если система с SHA-1 не допускает даже минимального риска коллизии, следует также сравнивать сами данные.
- Совместимость с устаревшими системами: некоторым базам данных, API и форматам файлов требуется существующее значение SHA-1. Выполнять такое требование допустимо, но в новых разработках следует применять современный алгоритм.
Не используй обычный SHA-1 для паролей, цифровых подписей, создания или подписания сертификатов, генерации токенов безопасности, аутентификации и защищённых от подделки записей документов.
Безопасность SHA-1 и современные альтернативы
Криптографическая стойкость SHA-1 к коллизиям нарушена, поэтому алгоритм больше не рекомендуется для новых задач, связанных с безопасностью. Его 160-битный хеш короче хешей распространённых вариантов SHA-2 и SHA-3, но от алгоритма отказываются не только из-за длины. Главная причина заключается в доказанной практической возможности атак на основе коллизий.
Используй SHA-256 или SHA-512 для контрольных сумм, ожидаемые значения которых получены из доверенного источника, если спецификация не требует другого алгоритма. Для аутентифицированной проверки целостности нужен подходящий алгоритм MAC или цифровой подписи. SHA-3 также относится к современным семействам алгоритмов. Если требуется именно 224-битный хеш SHA-2, нужный формат создаёт Генератор SHA-224. Для паролей вместо SHA-1 следует применять специализированную функцию хеширования, например Argon2id, scrypt или bcrypt.
Частые вопросы о SHA-1
Отличаются ли хеши SHA-1 в верхнем и нижнем регистре?
Нет, прописные и строчные шестнадцатеричные буквы могут представлять одно и то же 160-битное значение. Однако система, которая сравнивает текст с учётом регистра, может считать такие строки разными. Поэтому сохраняй формат, который ожидает эта система.
Можно ли вычислить SHA-1 для файла?
Этот инструмент хеширует строки и не поддерживает загрузку файлов. Чтобы получить контрольную сумму файла, используй локальную утилиту, например sha1sum в Linux, или аналогичную команду, которая считывает байты файла напрямую. Не вставляй двоичное содержимое файла в текстовое поле Генератора SHA-1, поскольку изменения кодировки или окончаний строк могут повлиять на результат.
HMAC-SHA-1 тоже взломан?
Опубликованные атаки на SHA-1 с поиском коллизий не взламывают HMAC-SHA-1 напрямую тем же способом, поскольку HMAC использует секретный ключ и отдельную конструкцию. Тем не менее для новых протоколов обычно выбирают HMAC-SHA-256 или другой современный вариант, чтобы избежать устаревших зависимостей и ограничений, установленных политиками безопасности.
Сделает ли соль SHA-1 безопасным для хранения паролей?
Нет. Соль не позволяет одинаковым паролям иметь один и тот же сохранённый хеш SHA-1 и затрудняет применение заранее вычисленных таблиц, но SHA-1 всё равно работает слишком быстро для безопасного хранения паролей. Используй функцию хеширования паролей с настраиваемой вычислительной сложностью и уникальной случайной солью.
Что проверить в конце
Прежде чем сравнивать результат SHA-1 этого генератора с другим хешем, проверь наличие скрытых пробелов и завершающего перевода строки, различия в кодировке символов и изменение регистра букв во входных данных. Используй SHA-1 только тогда, когда его требует существующая система или когда стойкость к коллизиям не входит в требования безопасности. Для новых разработок выбирай современный стойкий к коллизиям хеш для доверенных контрольных сумм, MAC с ключом для аутентификации сообщений или подходящую схему цифровой подписи.
Популярные инструменты
Создайте свою собственную подпись и легко скачайте её с помощью нашего инструмента для генерации персонализированных электронных подписей.
Рассчитайте размер любого текста в байтах (B), килобайтах (KB) или мегабайтах (MB) с помощью нашего инструмента калькулятора размера текста.
Используйте инструмент обратного поиска IP, чтобы быстро и легко найти домен или хост, связанный с любым IP-адресом.
Используйте наш инструмент ping, чтобы быстро и эффективно проверить статус и время отклика любого веб-сайта, сервера или порта.
Инструмент поиска IP-адресов от Digily Link предоставляет подробную информацию о любом IP-адресе. Используйте этот бесплатный онлайн-сервис, чтобы получить полные данные об IP.
Мгновенно создайте бесплатную ссылку WhatsApp с помощью нашего генератора. Добавьте собственное сообщение и начинайте чаты одним нажатием без входа в систему и программирования.