SHA-1-Generator
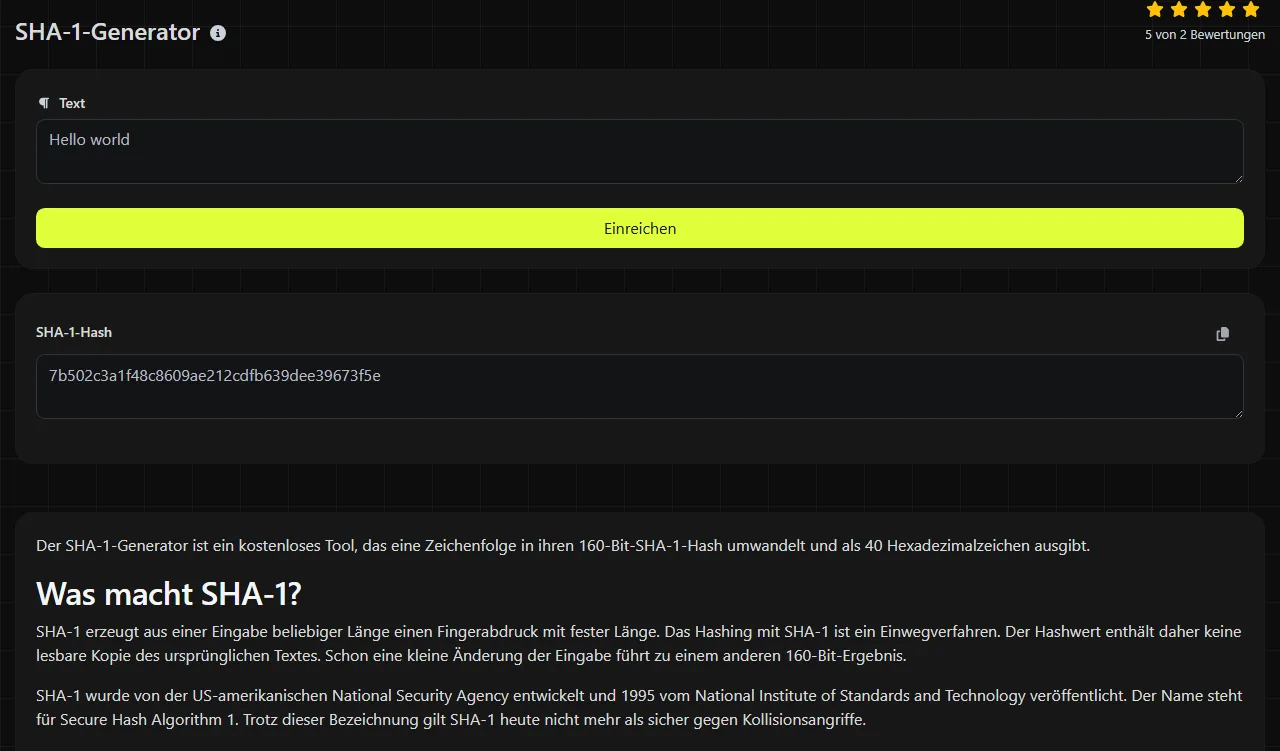
Der SHA-1-Generator ist ein kostenloses Tool, das eine Zeichenfolge in ihren 160-Bit-SHA-1-Hash umwandelt und als 40 Hexadezimalzeichen ausgibt.
Was macht SHA-1?
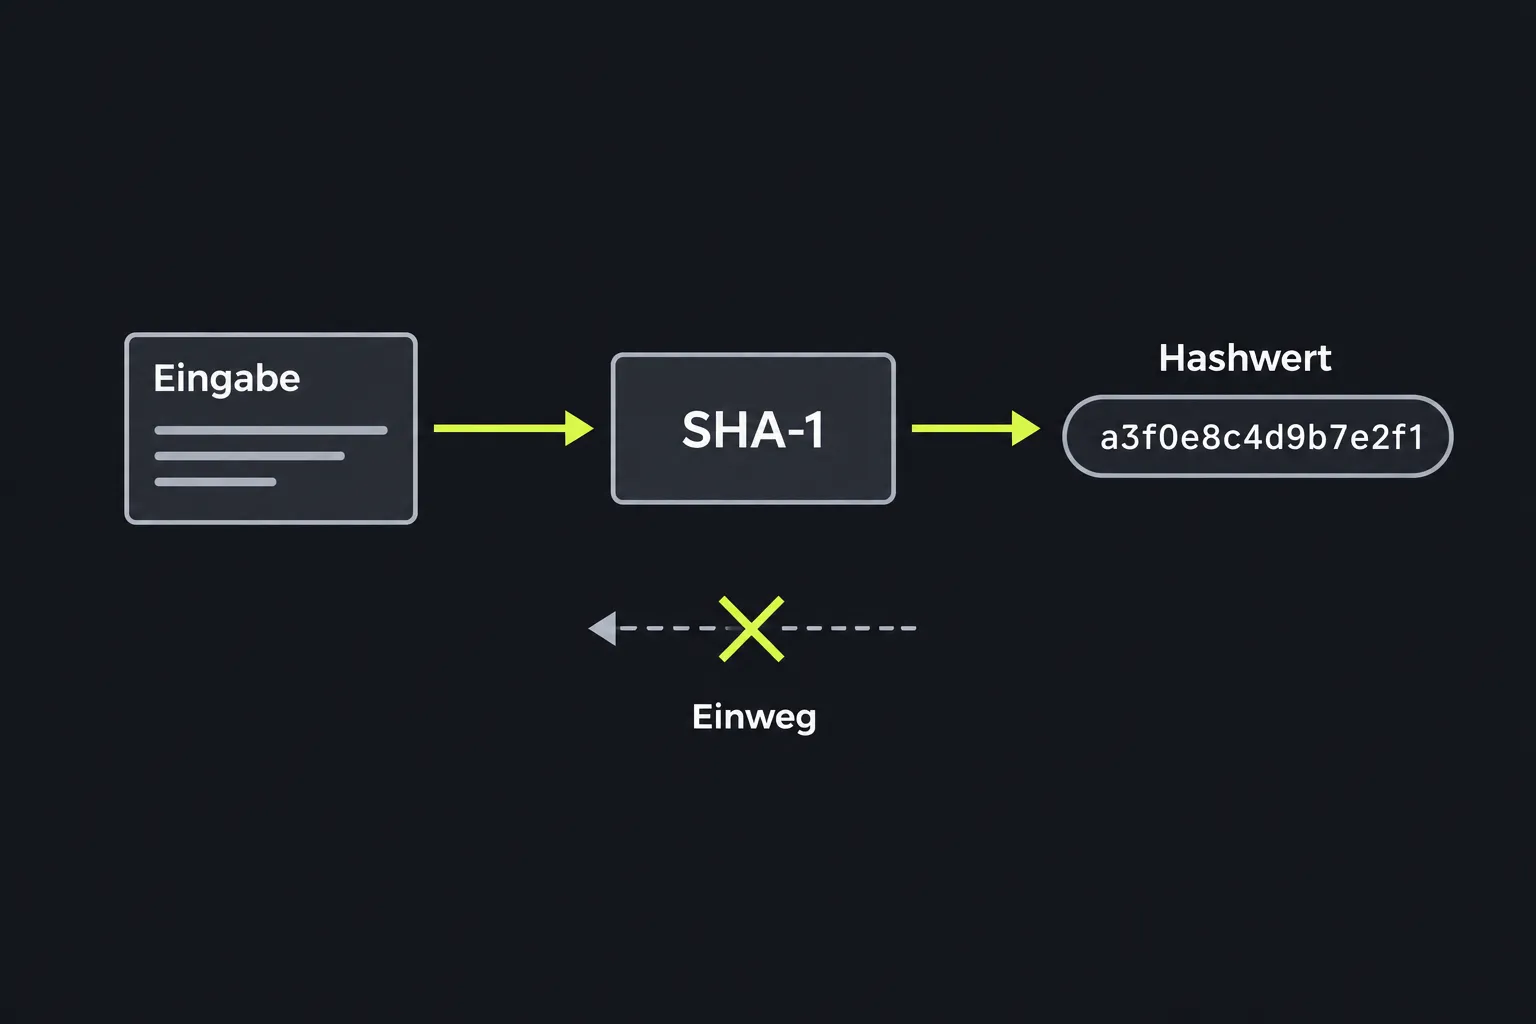
SHA-1 erzeugt aus einer Eingabe beliebiger Länge einen Fingerabdruck mit fester Länge. Das Hashing mit SHA-1 ist ein Einwegverfahren. Der Hashwert enthält daher keine lesbare Kopie des ursprünglichen Textes. Schon eine kleine Änderung der Eingabe führt zu einem anderen 160-Bit-Ergebnis.
SHA-1 wurde von der US-amerikanischen National Security Agency entwickelt und 1995 vom National Institute of Standards and Technology veröffentlicht. Der Name steht für Secure Hash Algorithm 1. Trotz dieser Bezeichnung gilt SHA-1 heute nicht mehr als sicher gegen Kollisionsangriffe.
Eine SHA-1-Kollision liegt vor, wenn zwei unterschiedliche Eingaben denselben Hashwert ergeben. Forschende haben praktisch durchführbare SHA-1-Kollisionen demonstriert. Deshalb gilt der Algorithmus für digitale Signaturen, Zertifikate und andere Anwendungsfälle als veraltet, in denen Angreifer Inhalte gezielt verändern könnten.
Wie erzeuge ich einen SHA-1-Hash?
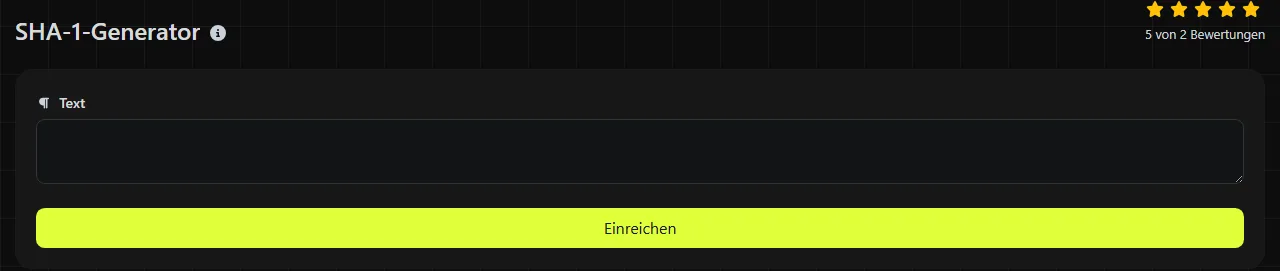
Gib die gewünschte Zeichenfolge exakt ein und lies den aus 40 Hexadezimalzeichen bestehenden Wert im Ergebnisfeld SHA-1-Hash ab. Die Verarbeitung erfolgt auf dem Server. Deine Eingabe wird über HTTPS an den Server übertragen und nicht gespeichert.
Diese Standardbeispiele zeigen das erwartete Format und verdeutlichen, wie sich die Eingabe auf das Ergebnis auswirkt:
- Die Eingabe abc ergibt a9993e364706816aba3e25717850c26c9cd0d89d.
- Eine leere Bytefolge ergibt da39a3ee5e6b4b0d3255bfef95601890afd80709.
- Die Eingabe abc mit einem Leerzeichen am Ende ergibt einen anderen Hash als abc.
SHA-1 verarbeitet Bytes und nicht Zeichen als solche. Leerzeichen, Satzzeichen, Großbuchstaben und Zeilenenden werden alle berücksichtigt. Dieser SHA-1-Generator hasht Zahlen, die du in das Textfeld eingibst, als Zeichen. 123 steht also für die drei Zeichen 1, 2 und 3.
Für SHA-1 müssen akzentuierte und nichtlateinische Zeichen zunächst als Bytes codiert werden. Zwei Systeme können für optisch identischen Text unterschiedliche Hashwerte erzeugen, wenn sie verschiedene Zeichencodierungen oder Unicode-Normalisierungen verwenden. Wenn du das SHA-1-Ergebnis dieses Generators mit dem eines anderen Systems vergleichst, stelle sicher, dass beide dieselbe Codierung, üblicherweise UTF-8, und dieselbe Konvention für Zeilenenden verwenden.
Lässt sich SHA-1 entschlüsseln oder umkehren?
Nein, ein SHA-1-Hash lässt sich nicht entschlüsseln, da Hashing keine Verschlüsselung ist und es keinen Schlüssel zum Entschlüsseln gibt. Eine beliebige ursprüngliche Eingabe aus ihrem Hashwert wiederherzustellen, ist im Allgemeinen rechnerisch weiterhin nicht praktikabel.
Bei vorhersehbaren Eingaben sieht es anders aus. Angreifer können die SHA-1-Hashwerte wahrscheinlicher Werte aus einem Wörterbuch oder einer generierten Liste berechnen, bis sie eine Übereinstimmung finden. Deshalb darf SHA-1 nicht zum Speichern von Passwörtern verwendet werden, auch wenn sich der Hashwert selbst nicht einfach umkehren lässt.
Auch ein Kollisionsangriff entschlüsselt keinen Hash. Er findet zwei unterschiedliche Eingaben mit demselben Hashwert. Das reicht aus, um Signaturen und Integritätsprüfungen in Szenarien mit gezielten Angriffen zu untergraben.
Wo wird SHA-1 noch verwendet?
SHA-1 kommt weiterhin bei Prüfsummen ohne gezielte Angriffsgefahr, bei der Duplikaterkennung und in Systemen zum Einsatz, die mit einem älteren Format kompatibel sein müssen. Die Darstellung mit 40 Hexadezimalzeichen findet sich außerdem in historischen Kennungen von Versionsverwaltungssystemen und in archivierten Softwaredatensätzen.
- Prüfsummen: SHA-1 kann unbeabsichtigte Änderungen erkennen, wenn der erwartete Hashwert aus einer vertrauenswürdigen Quelle stammt. Die Integrität lässt sich damit nicht belegen, wenn Angreifer sowohl die Datei als auch den veröffentlichten Hash ersetzen können.
- Deduplizierung: SHA-1 kann dabei helfen, offenbar identische Datensätze oder Dateien zu erkennen, sofern die absichtliche Erzeugung von Kollisionen nicht zum Bedrohungsmodell gehört. Systeme, die SHA-1 verwenden und keinerlei Kollision tolerieren können, sollten zusätzlich die zugrunde liegenden Daten vergleichen.
- Kompatibilität mit Altsystemen: Manche Datenbanken, APIs und Dateiformate verlangen einen vorhandenen SHA-1-Wert. Diese Anforderung zu erfüllen ist legitim, für neue Lösungen sollte jedoch ein aktueller Algorithmus verwendet werden.
Verwende einfaches SHA-1 nicht für Passwörter, digitale Signaturen, das Erstellen oder Signieren von Zertifikaten, die Erzeugung von Sicherheitstoken, die Authentifizierung oder manipulationssichere Dokumentdatensätze.
Sicherheitsstatus von SHA-1 und geeignete Alternativen
Die Kollisionsresistenz von SHA-1 ist kryptografisch gebrochen, und für neue sicherheitskritische Anwendungen gilt der Algorithmus als veraltet. Sein 160-Bit-Hashwert ist kürzer als die Hashwerte gängiger SHA-2- und SHA-3-Varianten. Die Länge allein ist jedoch nicht der Grund, SHA-1 nicht mehr einzusetzen. Ausschlaggebend sind die nachgewiesenen Kollisionsangriffe.
Verwende SHA-256 oder SHA-512 für Prüfsummen, deren erwartete Werte aus einer vertrauenswürdigen Quelle stammen, sofern keine Spezifikation einen anderen Algorithmus vorschreibt. Für authentifizierte Integrität ist ein geeignetes MAC- oder digitales Signaturverfahren erforderlich. SHA-3 ist eine weitere aktuelle Familie. Wenn ausdrücklich ein 224-Bit-Hashwert aus der SHA-2-Familie benötigt wird, erzeugt der SHA-224-Generator dieses Format. Passwörter benötigen statt SHA-1 eine spezielle Passwort-Hashfunktion wie Argon2id, scrypt oder bcrypt.
Häufig gestellte Fragen zu SHA-1
Unterscheiden sich hexadezimale SHA-1-Darstellungen mit Groß- und Kleinbuchstaben?
Nein, hexadezimale Buchstaben in Groß- oder Kleinschreibung können denselben 160-Bit-Wert darstellen. Ein System mit einer Textprüfung, die zwischen Groß- und Kleinschreibung unterscheidet, kann die beiden Zeichenfolgen dennoch als unterschiedlich behandeln. Behalte deshalb das von diesem System erwartete Format bei.
Kann ich mit diesem Tool den SHA-1-Hash einer Datei berechnen?
Nein, dieses Tool hasht Zeichenfolgen und bietet keinen Datei-Upload. Verwende für die Prüfsumme einer Datei ein lokales Dienstprogramm wie sha1sum unter Linux oder einen vergleichbaren Befehl, der die Bytes der Datei direkt einliest. Füge keine binären Dateiinhalte in das Textfeld dieses SHA-1-Generators ein, da Änderungen an der Codierung oder den Zeilenenden das Ergebnis verändern können.
Ist HMAC-SHA-1 ebenfalls gebrochen?
Nein, die veröffentlichten SHA-1-Kollisionsangriffe brechen HMAC-SHA-1 nicht auf dieselbe direkte Weise, da HMAC einen geheimen Schlüssel und eine eigene Konstruktion verwendet. Dennoch setzen neue Protokolle in der Regel auf HMAC-SHA-256 oder eine andere aktuelle Option, um Abhängigkeiten von veralteten Verfahren und Einschränkungen durch Sicherheitsrichtlinien zu vermeiden.
Macht ein Salt SHA-1 für Passwörter sicher?
Nein. Ein Salt verhindert, dass identische Passwörter denselben gespeicherten SHA-1-Hashwert haben, und erschwert den Einsatz vorberechneter Tabellen. SHA-1 ist für die Passwortspeicherung jedoch weiterhin viel zu schnell. Verwende eine Passwort-Hashfunktion mit konfigurierbarem Arbeitsfaktor und einem eindeutigen, zufälligen Salt.
Abschließende Prüfungen
Bevor du das SHA-1-Ergebnis dieses Generators mit einem anderen Hash vergleichst, prüfe die Eingabe auf unsichtbare Leerzeichen, einen abschließenden Zeilenumbruch, Unterschiede bei der Zeichencodierung und eine veränderte Groß- oder Kleinschreibung. Verwende SHA-1 nur, wenn ein vorhandenes System dies verlangt oder Kollisionsresistenz nicht zu den Sicherheitsanforderungen gehört. Entscheide dich bei neuen Lösungen für einen aktuellen kollisionsresistenten Hash für vertrauenswürdige Prüfsummen, einen schlüsselbasierten MAC zur Nachrichtenauthentifizierung oder ein geeignetes digitales Signaturverfahren.
Beliebte Werkzeuge
Erstellen Sie Ihre eigene benutzerdefinierte Signatur und laden Sie sie einfach mit unserem Signaturgenerator-Tool für personalisierte E-Signaturen herunter.
Berechnen Sie die Größe eines beliebigen Textes in Bytes (B), Kilobytes (KB) oder Megabytes (MB) mit unserem Textgrößenrechner.
Verwenden Sie das Reverse-IP-Lookup-Tool, um die Domain oder den Host zu finden, der mit einer IP-Adresse verknüpft ist, schnell und einfach.
Verwenden Sie unser Ping-Tool, um den Status und die Antwortzeit einer beliebigen Website, eines Servers oder Ports schnell und effizient zu überprüfen.
Das IP-Lookup-Tool von Digily Link bietet detaillierte Informationen zu jeder IP-Adresse. Nutzen Sie diesen kostenlosen Online-Dienst, um umfassende IP-Daten zu erhalten.
Erstellen Sie mit unserem WhatsApp-Link-Generator sofort Ihren kostenlosen WhatsApp-Link. Fügen Sie eine benutzerdefinierte Nachricht hinzu und starten Sie Chats mit einem Klick, ganz ohne Anmeldung oder Programmierung.