Генератор SHA-1
Генеруйте SHA-1 хеші з будь-якого рядкового вводу за допомогою нашого інструменту генерації SHA-1 для безпечного хешування даних.
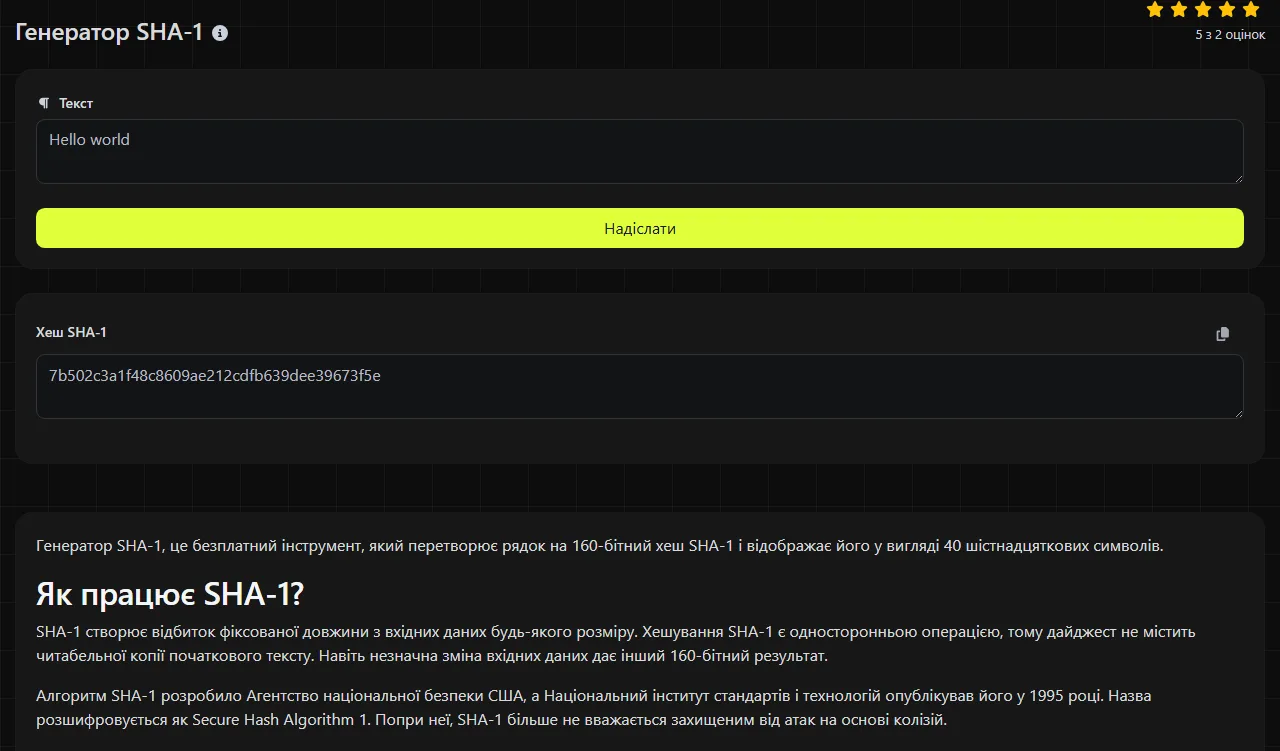
Генератор SHA-1, це безплатний інструмент, який перетворює рядок на 160-бітний хеш SHA-1 і відображає його у вигляді 40 шістнадцяткових символів.
Як працює SHA-1?
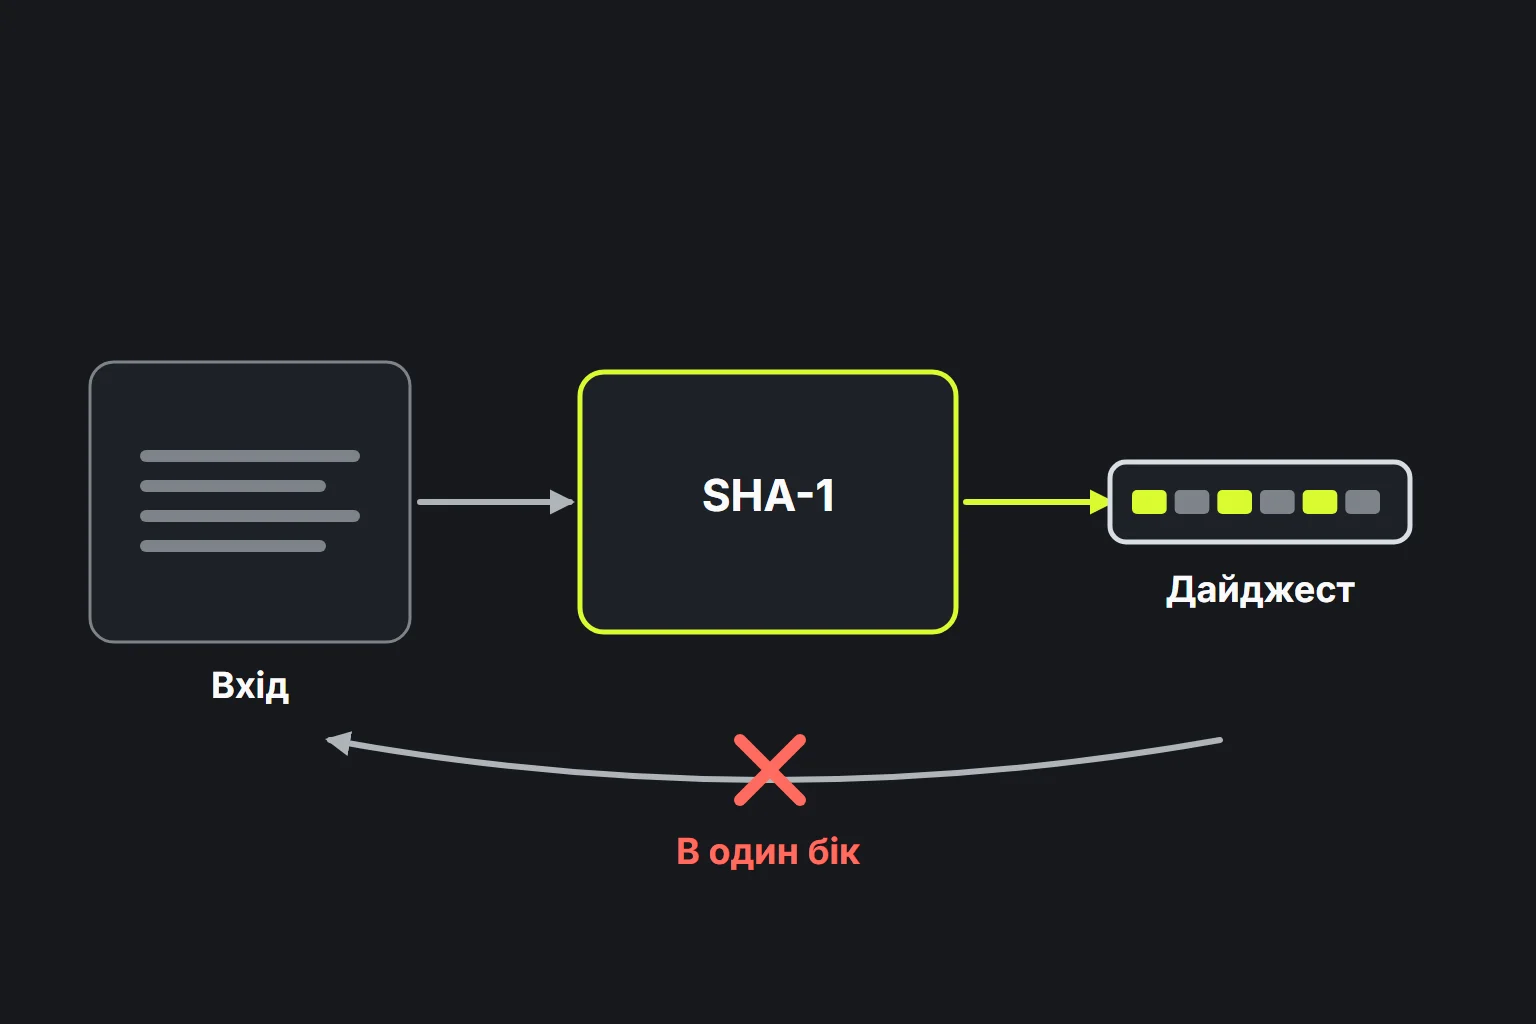
SHA-1 створює відбиток фіксованої довжини з вхідних даних будь-якого розміру. Хешування SHA-1 є односторонньою операцією, тому дайджест не містить читабельної копії початкового тексту. Навіть незначна зміна вхідних даних дає інший 160-бітний результат.
Алгоритм SHA-1 розробило Агентство національної безпеки США, а Національний інститут стандартів і технологій опублікував його у 1995 році. Назва розшифровується як Secure Hash Algorithm 1. Попри неї, SHA-1 більше не вважається захищеним від атак на основі колізій.
Колізія SHA-1 виникає, коли двоє різних вхідних даних мають однаковий дайджест. Дослідники продемонстрували практичні колізії SHA-1, тому алгоритм більше не рекомендують застосовувати для цифрових підписів, сертифікатів та в інших ситуаціях, де зловмисник може навмисно змінити вміст.
Як створити хеш SHA-1?
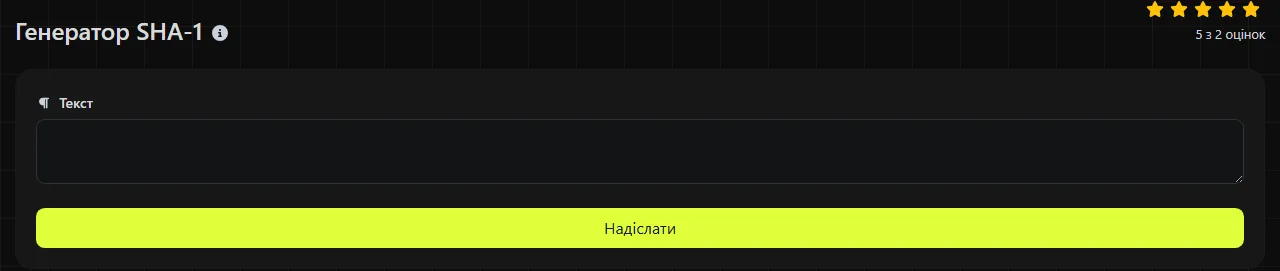
Введи точний рядок, який потрібно хешувати, і переглянь 40-символьне шістнадцяткове значення в полі результату Хеш SHA-1. Обчислення виконується на сервері. Введені дані передаються на сервер через HTTPS і не зберігаються.
Ці стандартні приклади показують очікуваний формат і те, як вхідні дані впливають на результат:
- Для вхідного значення abc результатом буде a9993e364706816aba3e25717850c26c9cd0d89d.
- Порожній рядок байтів дає da39a3ee5e6b4b0d3255bfef95601890afd80709.
- Вхідне значення abc із пробілом у кінці дає інший хеш, ніж abc.
SHA-1 обробляє байти, а не символи, які бачить людина. Пробіли, розділові знаки, великі літери й символи завершення рядка мають значення. Цей Генератор SHA-1 хешує числа, введені в текстове поле, як символи. Тому 123 означає три символи: 1, 2 і 3.
Перш ніж обчислювати SHA-1 для символів із діакритичними знаками або з нелатинських систем письма, їх потрібно закодувати в байти. Дві системи можуть створити різні хеші для тексту, який виглядає однаково, якщо вони використовують різні кодування символів або способи нормалізації Unicode. Порівнюючи результат SHA-1 цього генератора з результатом іншої системи, переконайся, що обидві сторони використовують однакове кодування, зазвичай UTF-8, і однаковий формат завершення рядків.
Чи можна розшифрувати або обернути SHA-1?
Ні, хеш SHA-1 не можна розшифрувати, оскільки хешування не є шифруванням і не має ключа дешифрування. Відновити довільні початкові дані за їхнім дайджестом у загальному випадку досі обчислювально непрактично.
З передбачуваними вхідними даними ситуація інша. Зловмисник може обчислювати хеші SHA-1 для ймовірних значень зі словника або згенерованого списку, доки один із них не збігатиметься. Саме тому SHA-1 не можна використовувати для зберігання паролів, хоча сам дайджест неможливо просто обернути.
Атака на основі колізій також не розшифровує хеш. Вона знаходить двоє різних вхідних даних з однаковим дайджестом, чого достатньо, щоб підірвати надійність підписів і перевірок цілісності в умовах навмисних атак.
Де досі використовують SHA-1?
SHA-1 досі застосовують для контрольних сум поза сценаріями навмисних атак, виявлення дублікатів і в системах, яким потрібна сумісність зі старішим форматом. Його 40-символьне шістнадцяткове представлення також трапляється в історичних ідентифікаторах систем керування версіями та архівних записах про програмне забезпечення.
- Контрольні суми: SHA-1 може виявляти випадкові зміни, якщо очікуваний дайджест отримано з надійного джерела. Він не може підтвердити цілісність, якщо зловмисник здатен замінити і файл, і опублікований хеш.
- Дедуплікація: алгоритм може допомогти виявити записи або файли, які здаються ідентичними, якщо навмисне створення колізії не входить до моделі загроз. Системи на основі SHA-1, для яких неприпустима будь-яка колізія, мають також порівнювати самі дані.
- Сумісність із застарілими системами: деякі бази даних, API та формати файлів вимагають наявного значення SHA-1. Виконувати таку вимогу цілком допустимо, але в нових рішеннях варто використовувати сучасний алгоритм.
Не використовуй звичайний SHA-1 для паролів, цифрових підписів, створення чи підписання сертифікатів, генерування токенів безпеки, автентифікації або захищених від підроблення записів документів.
Стан безпеки SHA-1 і сучасні альтернативи
Криптографічну стійкість SHA-1 до колізій зламано, тому алгоритм більше не рекомендують для нових завдань, пов'язаних із безпекою. Його 160-бітний дайджест коротший за дайджести поширених варіантів SHA-2 і SHA-3, але сама довжина не є причиною відмови від нього. Вирішальним чинником стали продемонстровані атаки на основі колізій.
Для контрольних сум, очікувані значення яких надходять із надійного джерела, використовуй SHA-256 або SHA-512, якщо специфікація не вимагає іншого. Для автентифікованої перевірки цілісності потрібна відповідна схема MAC або цифрового підпису. SHA-3 є ще одним сучасним сімейством алгоритмів. Якщо потрібен саме 224-бітний дайджест SHA-2, Генератор SHA-224 створює значення в такому форматі. Для паролів замість SHA-1 потрібна спеціалізована функція хешування, наприклад Argon2id, scrypt або bcrypt.
Поширені запитання про SHA-1
Чи відрізняються хеші SHA-1 у верхньому й нижньому регістрі?
Ні, великі й малі шістнадцяткові літери можуть представляти те саме 160-бітне значення. Однак система з урахуванням регістру під час текстового порівняння може сприймати ці два рядки як різні, тому зберігай формат, якого вона очікує.
Чи можна обчислити SHA-1 для файлу за допомогою цього інструмента?
Цей інструмент хешує введені рядки й не підтримує завантаження файлів. Щоб отримати контрольну суму файлу, скористайся локальною утилітою, наприклад sha1sum у Linux, або аналогічною командою, яка безпосередньо читає байти файлу. Не вставляй двійковий вміст файлу в текстове поле Генератора SHA-1, оскільки зміна кодування або символів завершення рядків може вплинути на результат.
HMAC-SHA-1 теж зламано?
Опубліковані атаки на основі колізій SHA-1 не зламують HMAC-SHA-1 безпосередньо в такий самий спосіб, оскільки HMAC використовує секретний ключ та окрему конструкцію. Попри це, для нових протоколів зазвичай вибирають HMAC-SHA-256 або інший сучасний варіант, щоб уникнути залежності від застарілих технологій і політик, які обмежують їх використання.
Чи робить сіль SHA-1 безпечним для паролів?
Ні. Сіль не дає однаковим паролям мати однаковий збережений дайджест SHA-1 і ускладнює використання попередньо обчислених таблиць, але SHA-1 все одно працює надто швидко для зберігання паролів. Використовуй функцію хешування паролів із налаштовуваним коефіцієнтом складності та унікальною випадковою сіллю.
Що перевірити наостанок
Перш ніж порівнювати результат SHA-1 цього генератора з іншим хешем, перевір приховані пробіли, символ нового рядка в кінці, відмінності в кодуванні символів і зміну регістру літер у вхідних даних. Використовуй SHA-1 лише тоді, коли цього вимагає наявна система або коли стійкість до колізій не входить до вимог безпеки. Для нових рішень вибирай сучасний стійкий до колізій хеш для довірених контрольних сум, MAC із ключем для автентифікації повідомлень або відповідну схему цифрового підпису.
Популярні інструменти
Створіть свій власний підпис і легко завантажте його за допомогою нашого інструменту генератора підписів для персоналізованих електронних підписів.
Розрахуйте розмір будь-якого тексту в байтах (B), кілобайтах (KB) або мегабайтах (MB) за допомогою нашого інструменту для обчислення розміру тексту.
Використовуйте інструмент зворотного пошуку IP, щоб швидко та легко знайти домен або хост, пов'язаний з будь-якою IP-адресою.
Використовуйте наш інструмент ping, щоб швидко та ефективно перевірити статус і час відгуку будь-якого вебсайту, сервера або порту.
Інструмент перевірки IP-адреси від Digily Link надає детальну інформацію про будь-яку IP-адресу. Скористайтеся цим безкоштовним онлайн-сервісом, щоб отримати всебічні дані про IP.
Створіть своє безкоштовне посилання на WhatsApp миттєво за допомогою нашого генератора посилань WhatsApp. Додайте власне повідомлення та починайте чати в один клік. Без входу в систему або кодування.