SHA-1 generator
Genereer SHA-1 hashes van elke stringinvoer met onze SHA-1 generator tool voor veilige data hashing.
De SHA-1 generator is een gratis tool die een tekenreeks omzet in de bijbehorende 160-bits SHA-1-hash, weergegeven als 40 hexadecimale tekens.
Wat doet SHA-1?
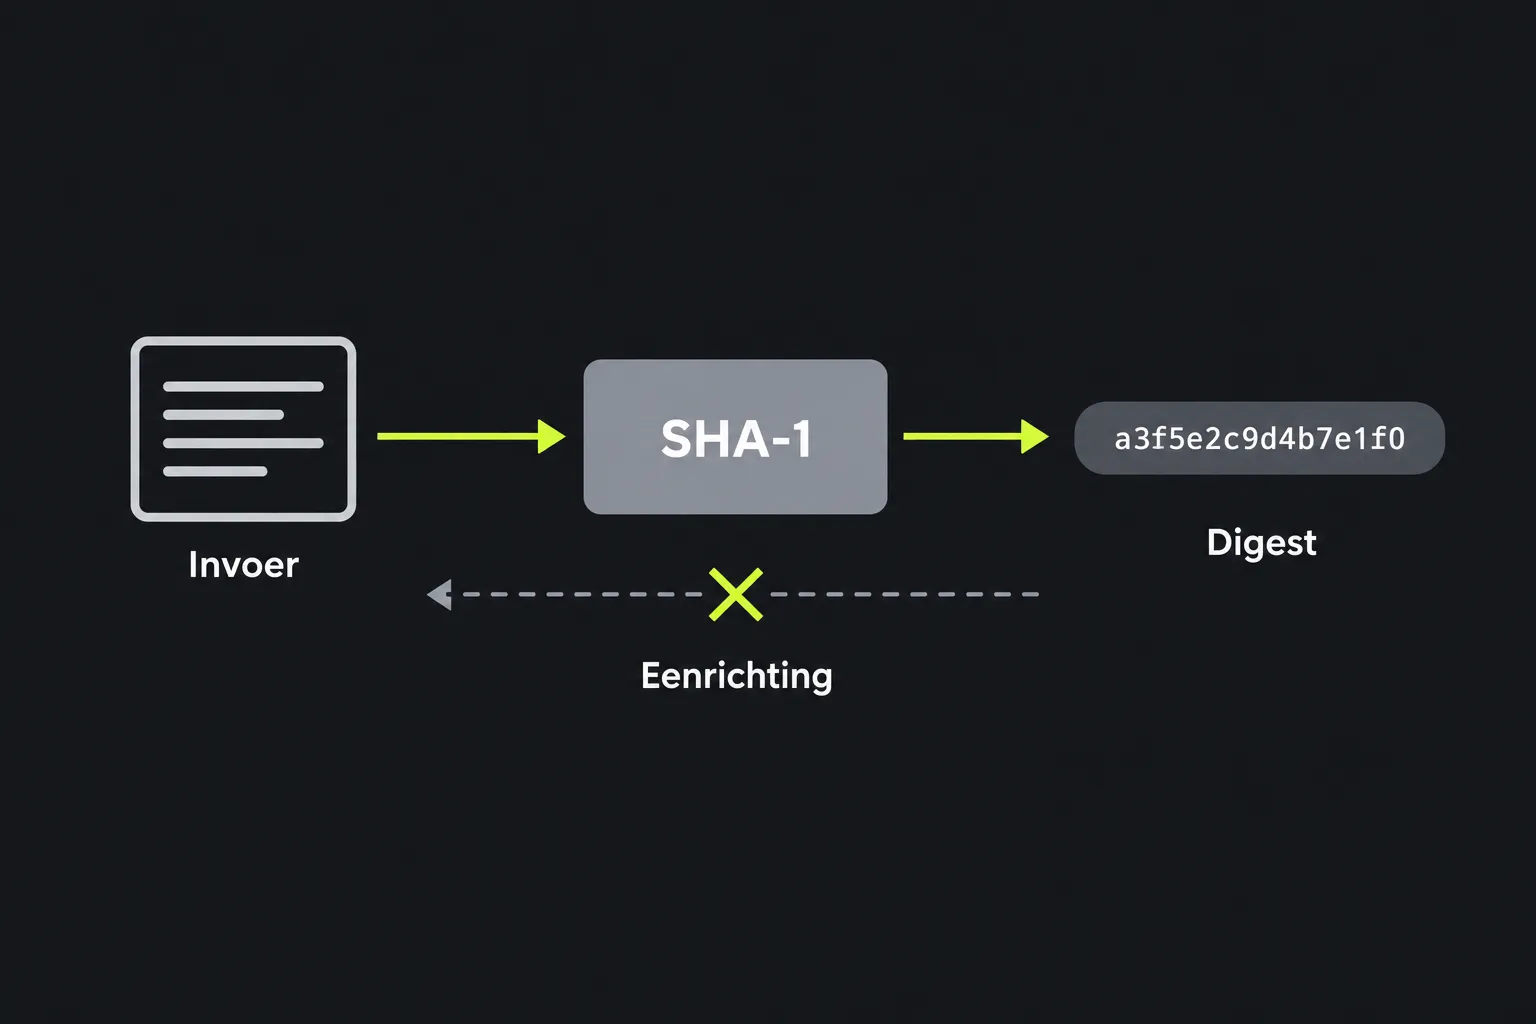
SHA-1 maakt van invoer van elke lengte een vingerafdruk met een vaste lengte. Hashen met SHA-1 is een eenrichtingsbewerking. De hash bevat dus geen leesbare kopie van de oorspronkelijke tekst. Zelfs een kleine wijziging in de invoer levert een ander 160-bits resultaat op.
SHA-1 is ontworpen door de Amerikaanse National Security Agency en in 1995 gepubliceerd door het National Institute of Standards and Technology. De naam staat voor Secure Hash Algorithm 1. Hoewel die naam nog steeds wordt gebruikt, geldt SHA-1 niet meer als veilig tegen collision-aanvallen.
Een SHA-1-collision ontstaat wanneer twee verschillende invoerwaarden dezelfde hash opleveren. Onderzoekers hebben aangetoond dat praktische SHA-1-collisions mogelijk zijn. Daarom wordt het algoritme afgeraden voor digitale handtekeningen, certificaten en andere situaties waarin een aanvaller de inhoud bewust kan wijzigen.
Hoe maak ik een SHA-1-hash?
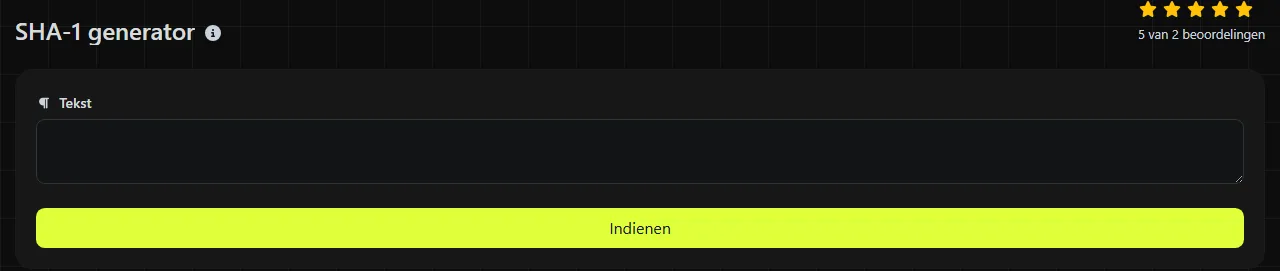
Voer exact de tekenreeks in die je wilt hashen. De hexadecimale waarde van 40 tekens verschijnt in het resultaatveld SHA-1 Hash. De verwerking vindt plaats op de server. Je invoer wordt via HTTPS naar de server verzonden en niet opgeslagen.
Deze standaardvoorbeelden laten de verwachte notatie zien en tonen hoe de invoer het resultaat beïnvloedt:
- De invoer abc levert a9993e364706816aba3e25717850c26c9cd0d89d op.
- Een lege byte-tekenreeks levert da39a3ee5e6b4b0d3255bfef95601890afd80709 op.
- De invoer abc , met een spatie aan het einde, levert een andere hash op dan abc.
SHA-1 verwerkt bytes, geen voor mensen leesbare tekens. Spaties, leestekens, hoofdletters en regeleinden tellen allemaal mee. Deze SHA-1 generator hasht getallen die je in het tekstveld invoert als tekens. 123 staat dus voor de drie tekens 1, 2 en 3.
Voor SHA-1 moeten letters met accenten en niet-Latijnse tekens eerst als bytes worden gecodeerd. Twee systemen kunnen verschillende hashes opleveren voor tekst die er identiek uitziet als ze een andere tekencodering of Unicode-normalisatie gebruiken. Wil je het SHA-1-resultaat van deze generator vergelijken met dat van een ander systeem, controleer dan of beide dezelfde codering gebruiken, meestal UTF-8, en dezelfde conventie voor regeleinden.
Kan SHA-1 worden ontsleuteld of teruggedraaid?
Nee, een SHA-1-hash kan niet worden ontsleuteld. Hashen is geen versleuteling en er bestaat geen sleutel om de bewerking ongedaan te maken. Het is in het algemeen rekenkundig onhaalbaar om uit een hash een willekeurige oorspronkelijke invoer terug te vinden.
Bij voorspelbare invoer ligt dat anders. Een aanvaller kan SHA-1-hashes berekenen voor waarschijnlijke waarden uit een woordenboek of gegenereerde lijst, totdat er één overeenkomt. Daarom mag SHA-1 niet worden gebruikt om wachtwoorden op te slaan, ook al kan de hash zelf niet eenvoudig worden teruggedraaid.
Ook een collision-aanval ontsleutelt geen hash. Zo'n aanval zoekt twee verschillende invoerwaarden met dezelfde hash. Dat is voldoende om handtekeningen en integriteitscontroles in vijandige omgevingen te ondermijnen.
Waar wordt SHA-1 nog gebruikt?
SHA-1 komt nog voor bij checksums zonder kwaadwillend dreigingsmodel, bij detectie van dubbele gegevens en in systemen die compatibel moeten blijven met een ouder formaat. De hexadecimale weergave van 40 tekens is ook te vinden in historische identifiers van versiebeheersystemen en gearchiveerde softwareregistraties.
- Checksums: SHA-1 kan onbedoelde wijzigingen detecteren als de verwachte hash uit een betrouwbare bron komt. Het algoritme kan de integriteit niet bewijzen als een aanvaller zowel het bestand als de gepubliceerde hash kan vervangen.
- Deduplicatie: SHA-1 kan helpen om ogenschijnlijk identieke records of bestanden te herkennen wanneer het bewust maken van collisions buiten het dreigingsmodel valt. Systemen die SHA-1 gebruiken en geen enkele collision kunnen tolereren, moeten ook de onderliggende gegevens vergelijken.
- Compatibiliteit met oudere systemen: sommige databases, API's en bestandsindelingen vereisen een bestaande SHA-1-waarde. Het is legitiem om aan die eis te voldoen, maar gebruik voor nieuwe ontwerpen een actueel algoritme.
Gebruik gewone SHA-1 niet voor wachtwoorden, digitale handtekeningen, het maken of ondertekenen van certificaten, het genereren van beveiligingstokens, authenticatie of manipulatiebestendige documentregistraties.
Beveiligingsstatus van SHA-1 en alternatieven
De collision-bestendigheid van SHA-1 is cryptografisch gebroken. Het algoritme wordt daarom afgeraden voor nieuwe beveiligingsgevoelige toepassingen. De 160-bits hash is korter dan de hashes van veelgebruikte SHA-2- en SHA-3-varianten, maar alleen de lengte is niet de reden om SHA-1 uit te faseren. De aangetoonde collision-aanvallen zijn doorslaggevend.
Gebruik SHA-256 of SHA-512 voor checksums waarvan de verwachte waarde uit een betrouwbare bron komt, tenzij een specificatie iets anders voorschrijft. Voor geauthenticeerde integriteitscontrole is een geschikte MAC of digitale handtekening nodig. SHA-3 is een andere actuele familie. Als specifiek een 224-bits SHA-2-hash vereist is, maakt de SHA-224 generator dat formaat. Gebruik voor wachtwoorden geen SHA-1, maar een speciale wachtwoordhashfunctie zoals Argon2id, scrypt of bcrypt.
Veelgestelde vragen over SHA-1
Zijn SHA-1-hashes met hoofdletters en kleine letters verschillend?
Nee, hexadecimale letters in hoofdletters en kleine letters kunnen dezelfde 160-bits waarde weergeven. Een systeem dat hoofdlettergevoelig tekst vergelijkt, kan de twee tekenreeksen toch als verschillend behandelen. Behoud daarom de notatie die het systeem verwacht.
Kan ik met deze tool de SHA-1-hash van een bestand berekenen?
Deze tool hasht ingevoerde tekenreeksen en biedt geen mogelijkheid om bestanden te uploaden. Gebruik voor de checksum van een bestand een lokaal hulpprogramma, zoals sha1sum op Linux, of een vergelijkbare opdracht die de bytes van het bestand rechtstreeks leest. Plak geen binaire bestandsinhoud in het tekstveld van deze SHA-1 generator. Wijzigingen in de codering of regeleinden kunnen het resultaat veranderen.
Is HMAC-SHA-1 ook gebroken?
De gepubliceerde collision-aanvallen op SHA-1 breken HMAC-SHA-1 niet rechtstreeks op dezelfde manier. HMAC gebruikt namelijk een geheime sleutel en een afzonderlijke constructie. Toch kiezen nieuwe protocollen doorgaans voor HMAC-SHA-256 of een andere actuele optie, om afhankelijkheid van verouderde technologie en beleidsbeperkingen te vermijden.
Maakt een salt SHA-1 veilig voor wachtwoorden?
Nee. Een salt voorkomt dat identieke wachtwoorden dezelfde opgeslagen SHA-1-hash hebben en bemoeilijkt het gebruik van vooraf berekende tabellen. SHA-1 blijft echter veel te snel voor de opslag van wachtwoorden. Gebruik een wachtwoordhashfunctie met een instelbare workfactor en een unieke, willekeurige salt.
Laatste controles
Controleer voordat je het SHA-1-resultaat van deze generator met een andere hash vergelijkt op verborgen spaties, een afsluitend regeleinde, verschillen in tekencodering en gewijzigd hoofdlettergebruik in de invoer. Gebruik SHA-1 alleen als een bestaand systeem dit vereist of als collision-bestendigheid geen onderdeel van de beveiligingseisen is. Kies voor nieuwe ontwerpen een actuele, collision-bestendige hash voor betrouwbare checksums, een MAC met sleutel voor berichtauthenticatie of een geschikte digitale handtekening.
Populaire tools
Maak je eigen aangepaste handtekening en download deze eenvoudig met onze handtekeninggenerator voor gepersonaliseerde e-handtekeningen.
Bereken de grootte van elke tekst in Bytes (B), Kilobytes (KB) of Megabytes (MB) met behulp van onze tekstgrootte-calculator.
Gebruik de reverse IP lookup tool om snel en eenvoudig het domein of de host te vinden die aan een IP-adres is gekoppeld.
Gebruik onze ping-tool om de status en responstijd van elke website, server of poort snel en efficiënt te controleren.
De IP-opzoektool van Digily Link biedt gedetailleerde informatie over elk IP-adres. Gebruik deze gratis online service om uitgebreide IP-gegevens te verkrijgen.
Genereer direct je gratis WhatsApp-link met onze WhatsApp Link Generator. Voeg een aangepast bericht toe en start chats met één klik. Geen login of codering vereist.