SHA-1 generator
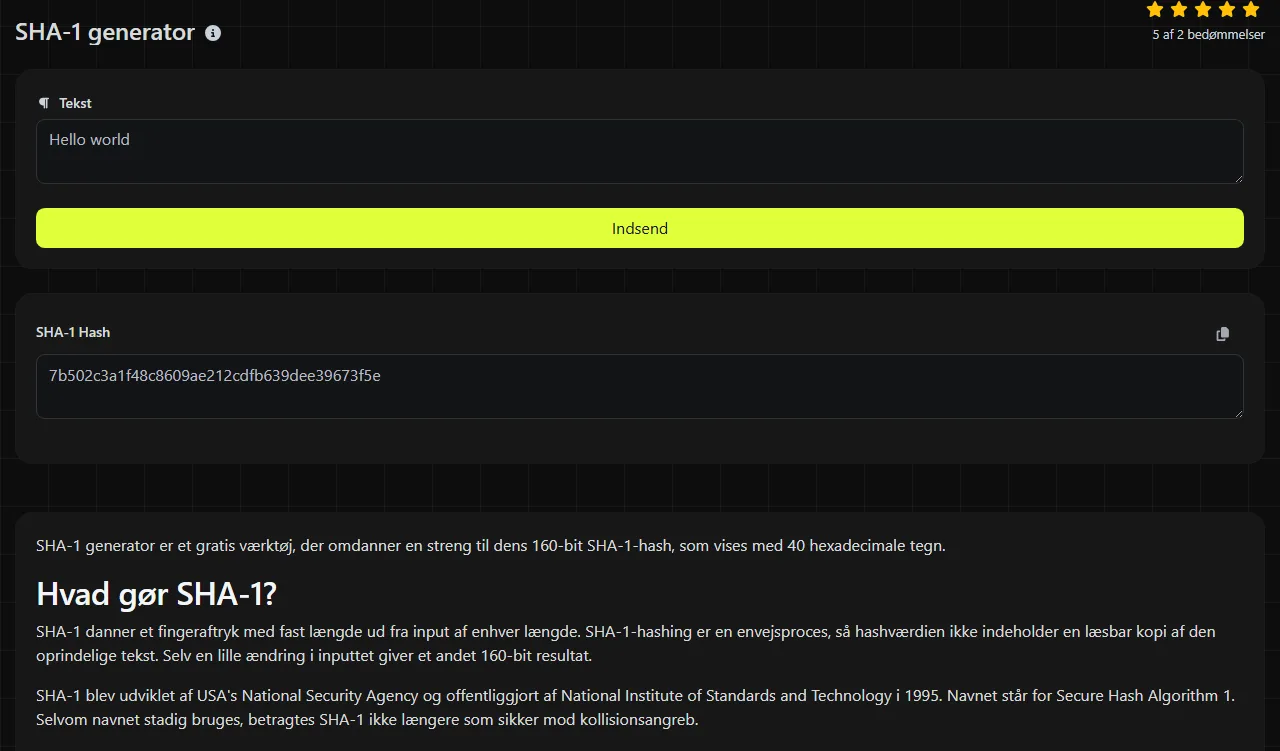
SHA-1 generator er et gratis værktøj, der omdanner en streng til dens 160-bit SHA-1-hash, som vises med 40 hexadecimale tegn.
Hvad gør SHA-1?
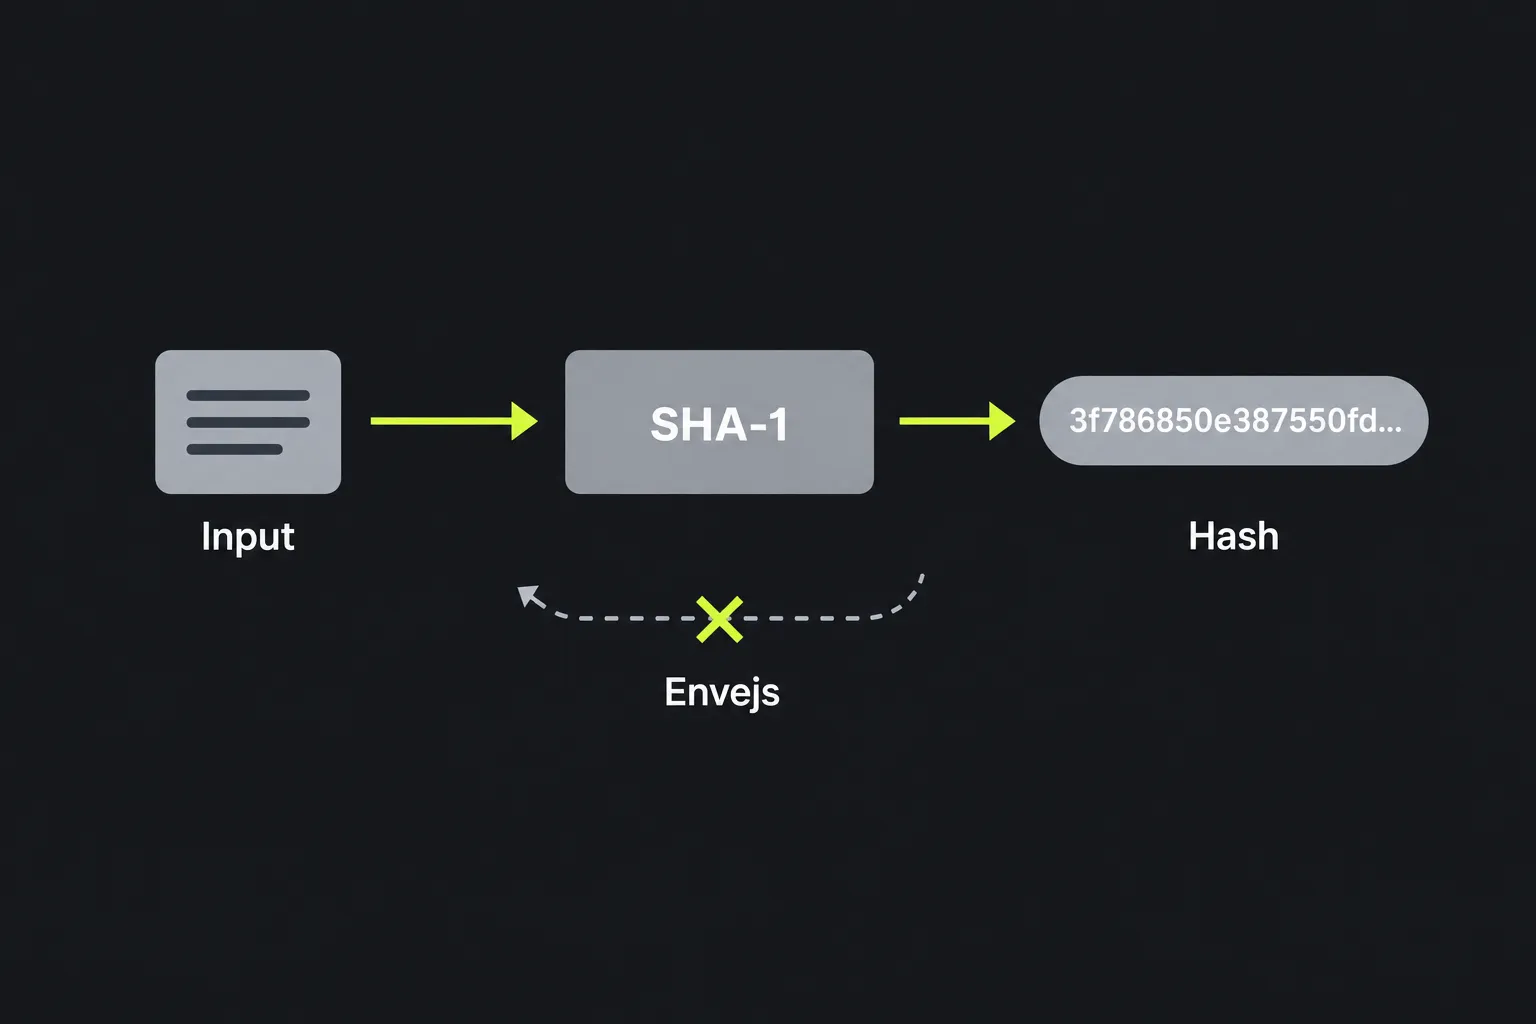
SHA-1 danner et fingeraftryk med fast længde ud fra input af enhver længde. SHA-1-hashing er en envejsproces, så hashværdien ikke indeholder en læsbar kopi af den oprindelige tekst. Selv en lille ændring i inputtet giver et andet 160-bit resultat.
SHA-1 blev udviklet af USA's National Security Agency og offentliggjort af National Institute of Standards and Technology i 1995. Navnet står for Secure Hash Algorithm 1. Selvom navnet stadig bruges, betragtes SHA-1 ikke længere som sikker mod kollisionsangreb.
En SHA-1-kollision opstår, når to forskellige input har samme hashværdi. Forskere har påvist praktiske SHA-1-kollisioner, og algoritmen frarådes derfor til digitale signaturer, certifikater og andre situationer, hvor en angriber bevidst kan ændre indhold.
Hvordan genererer jeg en SHA-1-hash?
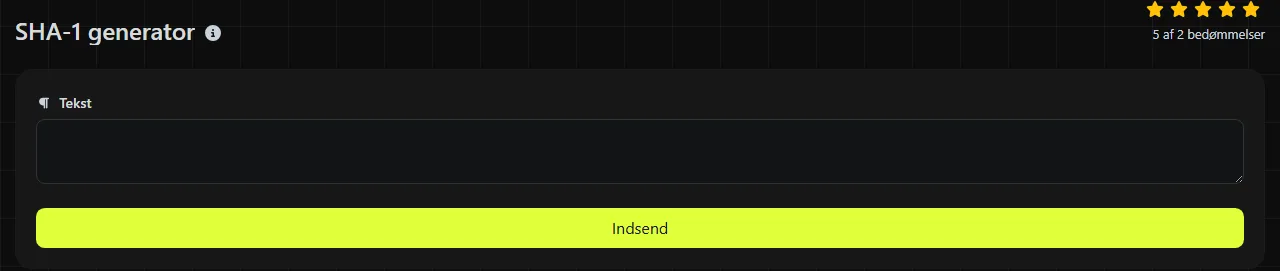
Indtast præcis den streng, du vil hashe, og aflæs den hexadecimale værdi på 40 tegn i resultatfeltet SHA-1 Hash. Behandlingen foregår på serveren. Dit input sendes til serveren via HTTPS og bliver ikke gemt.
Disse standardeksempler viser det forventede format, og hvordan inputtet påvirker resultatet:
- Inputtet abc giver a9993e364706816aba3e25717850c26c9cd0d89d.
- En tom bytefølge giver da39a3ee5e6b4b0d3255bfef95601890afd80709.
- Inputtet abc , med et afsluttende mellemrum, giver en anden hash end abc.
SHA-1 behandler bytes, ikke tegn, som mennesker læser dem. Mellemrum, tegnsætning, store bogstaver og linjeafslutninger tæller alle med. Denne SHA-1 generator hasher tal, der indtastes i tekstfeltet, som tegn. Derfor betyder 123 de tre tegn 1, 2 og 3.
Ved brug af SHA-1 skal tegn med accent og tegn fra andre skriftsystemer først kodes som bytes. To systemer kan give forskellige hashværdier for tekst, der ser ens ud, hvis de bruger forskellig tegnkodning eller Unicode-normalisering. Når du sammenligner generatorens SHA-1-resultat med et andet system, skal du kontrollere, at begge bruger samme kodning, normalt UTF-8, og samme konvention for linjeafslutninger.
Kan SHA-1 dekrypteres eller føres tilbage?
Nej, en SHA-1-hash kan ikke dekrypteres, fordi hashing ikke er kryptering, og der ikke findes nogen dekrypteringsnøgle. Det er generelt stadig beregningsmæssigt urealistisk at genskabe et vilkårligt oprindeligt input ud fra dets hashværdi.
Forudsigelige input er en anden sag. En angriber kan beregne SHA-1-hashværdier for sandsynlige værdier fra en ordbog eller en genereret liste, indtil en af dem matcher. Derfor må SHA-1 ikke bruges til at gemme adgangskoder, selvom hashværdien ikke uden videre kan føres tilbage til inputtet.
Et kollisionsangreb dekrypterer heller ikke en hash. Det finder to forskellige input med samme hashværdi, hvilket er nok til at underminere signaturer og integritetskontroller i miljøer med angrebsrisiko.
Hvor bruges SHA-1 stadig?
SHA-1 forekommer stadig i kontrolsummer uden risiko for bevidste angreb, ved registrering af dubletter og i systemer, der skal være kompatible med et ældre format. Den hexadecimale repræsentation på 40 tegn findes også i historiske identifikatorer fra versionsstyringssystemer og arkiverede softwaredata.
- Kontrolsummer: SHA-1 kan registrere utilsigtede ændringer, når den forventede hashværdi kommer fra en pålidelig kilde. Metoden kan ikke bevise integritet, hvis en angriber kan udskifte både filen og dens offentliggjorte hash.
- Dubletregistrering: SHA-1 kan hjælpe med at finde poster eller filer, der tilsyneladende er identiske, når bevidst fremstilling af kollisioner ikke indgår i trusselsmodellen. Systemer, der bruger SHA-1 og ikke kan acceptere nogen form for kollision, bør også sammenligne de underliggende data.
- Kompatibilitet med ældre systemer: Nogle databaser, API'er og filformater kræver en eksisterende SHA-1-værdi. Det er legitimt at opfylde dette krav, men nye løsninger bør bruge en tidssvarende algoritme.
Brug ikke almindelig SHA-1 til adgangskoder, digitale signaturer, oprettelse eller signering af certifikater, generering af sikkerhedstokens eller godkendelse eller til dokumentregistre, der skal kunne modstå manipulation.
SHA-1's sikkerhedsstatus og alternativer
SHA-1 er kryptografisk brudt med hensyn til kollisionsresistens og frarådes til nyt sikkerhedsfølsomt arbejde. Dens hashværdi på 160 bit er kortere end dem, der dannes af almindelige SHA-2- og SHA-3-varianter, men længden alene er ikke grunden til at udfase algoritmen. De påviste kollisionsangreb er det afgørende problem.
Brug SHA-256 eller SHA-512 til kontrolsummer, hvor de forventede værdier kommer fra en pålidelig kilde, medmindre en specifikation kræver noget andet. Godkendt integritetskontrol kræver en egnet MAC- eller digital signaturmetode. SHA-3 er en anden tidssvarende familie. Hvis der specifikt kræves en 224-bit SHA-2-hashværdi, kan SHA-224 generator levere dette format. Adgangskoder skal i stedet for SHA-1 behandles med en dedikeret funktion til hashing af adgangskoder, for eksempel Argon2id, scrypt eller bcrypt.
Ofte stillede spørgsmål om SHA-1
Er SHA-1-værdier med store og små hexadecimale bogstaver forskellige?
Nej, store og små hexadecimale bogstaver kan repræsentere den samme 160-bit værdi. Et system, der foretager en tekstsammenligning med forskel på store og små bogstaver, kan dog stadig behandle de to strenge som forskellige. Bevar derfor det format, som systemet forventer.
Kan jeg beregne SHA-1 for en fil med dette værktøj?
Dette værktøj hasher strenge og understøtter ikke upload af filer. Brug et lokalt værktøj som sha1sum på Linux eller en tilsvarende kommando, der læser filens bytes direkte, hvis du skal beregne en kontrolsum for en fil. Indsæt ikke indholdet af en binær fil i tekstfeltet i denne SHA-1 generator, da ændringer i kodning eller linjeafslutninger kan ændre resultatet.
Er HMAC-SHA-1 også brudt?
De offentliggjorte kollisionsangreb på SHA-1 bryder ikke direkte HMAC-SHA-1 på samme måde, fordi HMAC bruger en hemmelig nøgle og en særskilt konstruktion. Nye protokoller vælger alligevel normalt HMAC-SHA-256 eller en anden tidssvarende mulighed for at undgå afhængighed af ældre teknologi og begrænsninger i sikkerhedspolitikker.
Bliver SHA-1 sikker til adgangskoder, hvis jeg bruger salt?
Nej. Et salt forhindrer, at identiske adgangskoder får den samme gemte SHA-1-hashværdi, og gør forhåndsberegnede tabeller mindre effektive, men SHA-1 er stadig alt for hurtig til lagring af adgangskoder. Brug en funktion til hashing af adgangskoder med en justerbar arbejdsfaktor og et unikt, tilfældigt salt.
Afsluttende kontrol
Før du sammenligner generatorens SHA-1-resultat med en anden hash, skal du kontrollere, om inputtet indeholder skjulte mellemrum eller et afsluttende linjeskift, om tegnkodningen er forskellig, eller om brugen af store og små bogstaver er ændret. Brug kun SHA-1, når et eksisterende system kræver det, eller når kollisionsresistens ikke indgår i sikkerhedskravene. Vælg til nye løsninger en tidssvarende, kollisionsresistent hash til pålidelige kontrolsummer, en nøglebaseret MAC til godkendelse af meddelelser eller en egnet digital signaturmetode.
Populære værktøjer
Opret din egen tilpassede signatur og download den nemt med vores signaturgeneratorværktøj til personlige e-signaturer.
Beregn størrelsen af enhver tekst i Bytes (B), Kilobytes (KB) eller Megabytes (MB) ved hjælp af vores tekststørrelsesberegner.
Brug værktøjet til reverse IP-opslag for hurtigt og nemt at finde det domæne eller den vært, der er knyttet til en IP-adresse.
Brug vores ping-værktøj til hurtigt og effektivt at tjekke status og svartid for enhver hjemmeside, server eller port.
Digily Links IP-opslagsværktøj giver detaljerede oplysninger om enhver IP-adresse. Brug denne gratis online tjeneste til at få omfattende IP-data.
Generer dit gratis WhatsApp-link øjeblikkeligt med vores WhatsApp Link Generator. Tilføj en tilpasset besked og start chats med ét klik. Ingen login eller kodning krævet.