SHA-224 generator
SHA-224 generator er et gratis værktøj, der opretter en SHA-224-hash med fast længde ud fra en vilkårlig tekststreng.
Hvad er SHA-224, og er algoritmen stadig sikker?
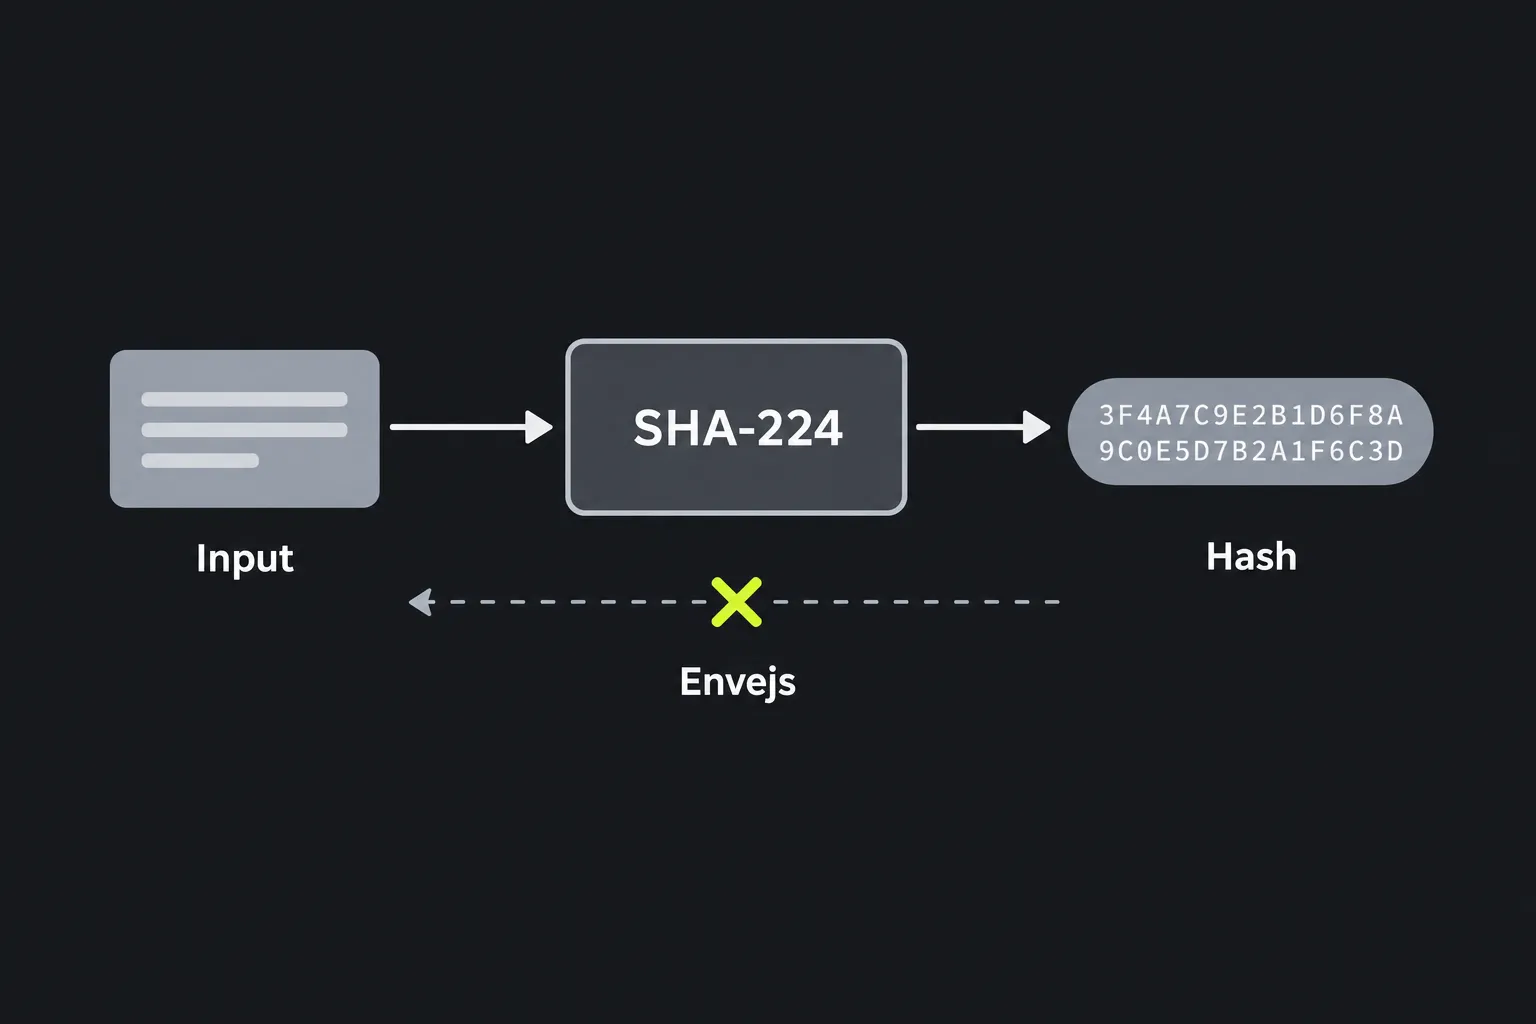
SHA-224 er en kryptografisk hashfunktion i SHA-2-familien, og den betragtes ikke som brudt eller udfaset. SHA-224 omdanner data til et fingeraftryk med fast længde ved hjælp af en envejsberegning. Det samme input giver altid den samme kontrolsum, mens selv en lille ændring i inputtet normalt giver et meget anderledes resultat. I modsætning til kryptering bruger SHA-224-hashing ingen nøgle, som kan genskabe den oprindelige tekst.
SHA-224 genererer en kontrolsum på 224 bit, som normalt skrives med 56 hexadecimale tegn. NSA udviklede SHA-2-familien, som NIST udgav første gang i 2001. NIST føjede SHA-224 til standarden i 2004. Algoritmen bruger den samme grundlæggende komprimeringsstruktur som SHA-256, men har andre startværdier og et kortere resultat.
Der er ikke offentliggjort noget praktisk kollisions- eller præimageangreb mod den fulde SHA-224-algoritme. Den forventede kollisionsresistens er cirka 112 bit mod cirka 128 bit for SHA-256. SHA-224 kan bruges af kompatibilitetshensyn, når en protokol specifikt kræver algoritmen, og de aktuelle sikkerhedskrav tillader det. SHA-256 understøttes dog af mere software og giver en større sikkerhedsmargin.
Hvordan genererer jeg en SHA-224-hash?
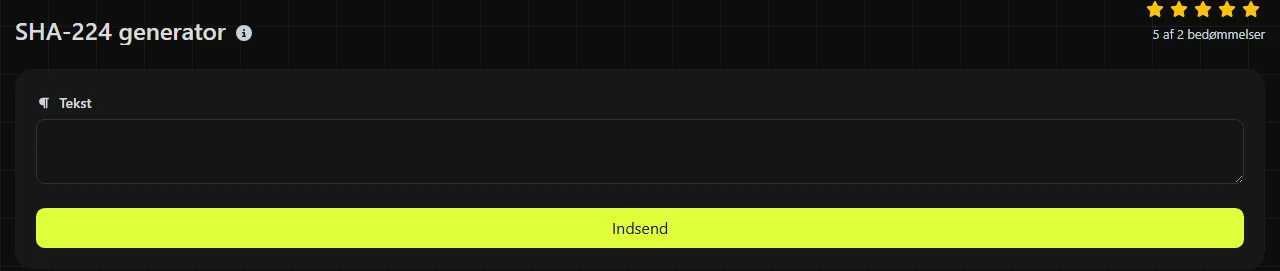
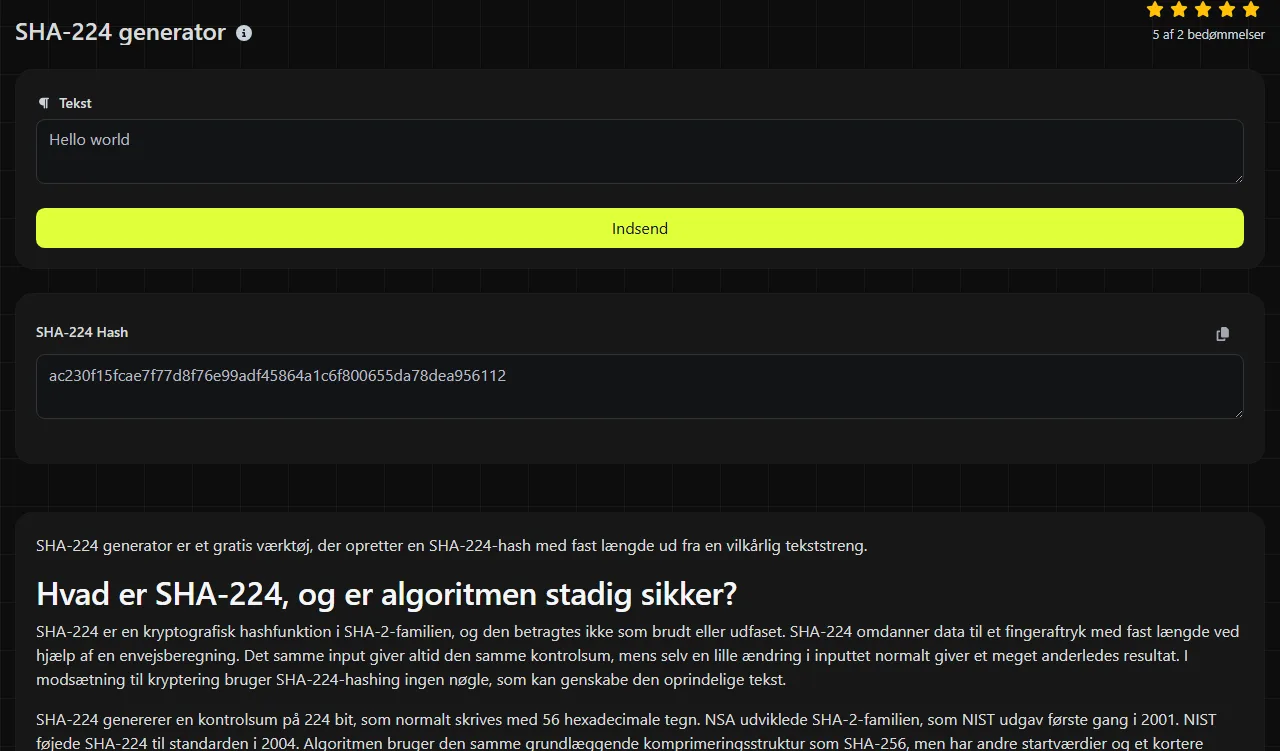
Indtast præcis den tekststreng, du vil behandle, kør generatoren, og find værdien på 56 tegn under SHA-224 Hash.
- Klargør teksten præcis, som SHA-224 skal behandle den, herunder mellemrum, tegnsætning og brugen af store og små bogstaver.
- Indsæt tekststrengen i inputfeltet i SHA-224 generator, og generér resultatet.
- Kopiér SHA-224-kontrolsummen på 56 tegn uden at tilføje anførselstegn, mellemrum eller linjeskift.
- Kontrollér alle 56 hexadecimale tegn, når du sammenligner værdier.
Beregningen udføres på serveren ved hjælp af PHP's hashimplementering. Dit input sendes til serveren via HTTPS og gemmes ikke. Undgå alligevel at indsende adgangskoder, private nøgler eller andre hemmelige oplysninger, som ikke behøver at forlade din enhed.
Kan SHA-224 dekrypteres eller føres tilbage til inputtet?
Nej, en SHA-224-kontrolsum kan ikke dekrypteres, fordi SHA-224 ikke er kryptering og ikke indeholder en reversibel nøgle. Angribere kan dog gætte et input, hashe gættet og sammenligne resultatet. Det er praktisk muligt, når den oprindelige værdi kommer fra en lille eller forudsigelig mængde, for eksempel korte pinkoder, almindelige ord eller kendte referencenumre.
Denne risiko for gæt er grunden til, at SHA-224 ikke må bruges til lagring af adgangskoder. Algoritmens hastighed er en fordel ved kontrolsummer, men en svaghed over for gætteangreb. Systemer til adgangskoder bør bruge en dedikeret password-hashfunktion som Argon2id, scrypt eller bcrypt med et unikt salt og en passende work factor.
Hvornår bør jeg bruge SHA-224?
Brug SHA-224, når et eksisterende filformat, en API, et certifikatsystem eller en ældre applikation udtrykkeligt kræver en SHA-224-kontrolsum. Det kortere output kan også have betydning i et nøje specificeret felt, der tillader 224 bit, men ikke 256 bit.
- Kontrolsummer til at opdage utilsigtede ændringer, når SHA-224 er den aftalte algoritme.
- Deduplikering, hvor identisk indhold skal have en reproducerbar identifikator, og konsekvenserne af en bevidst kollision er begrænsede.
- Kompatibilitet med ældre systemer, når software eller gemte poster allerede indeholder SHA-224-værdier.
- Implementering af protokoller, hvor en specifikation angiver SHA-224 eller HMAC-SHA-224.
En almindelig SHA-224-kontrolsum beviser ikke ægthed. Hvis en angriber kan udskifte både en fil og dens offentliggjorte SHA-224-kontrolsum, yder sammenligningen ingen beskyttelse. Brug en digital signatur eller en nøglebaseret HMAC i stedet for en almindelig SHA-224-kontrolsum, når kilden også skal verificeres. Til en ny kontrolsumsløsning til generelle formål er SHA-256 normalt nemmere at integrere og er tilgængelig via SHA-256 generator.
Detaljer om input og et gennemgået eksempel
SHA-224 behandler bytes, så alle detaljer i inputtet har betydning. ASCII-strengen abc på tre tegn giver 23097d223405d8228642a477bda255b32aadbce4bda0b3f7e36c9da7. Resultatet indeholder 56 hexadecimale tegn.
- Report og report giver forskellige hashes, fordi forskellen på store og små bogstaver ændrer inputtet.
- Indledende og afsluttende mellemrum samt linjeafslutninger tæller som data. Tekst, der kopieres fra et redigeringsprogram, kan indeholde et afsluttende linjeskift, som ikke umiddelbart er synligt.
- Tal hashes som tegn i tekststrengen. Teksten 0123 er forskellig fra 123.
- Tegn med accenter og tegn fra andre skriftsystemer skal først repræsenteres med en tegnkodning. UTF-8 og en anden kodning kan give forskellige bytesekvenser og dermed forskellige hashes.
- Algoritmen kan behandle store datamængder i blokke, men denne side angiver ikke en maksimal størrelse på input eller anmodninger til onlineværktøjet.
SHA-224 er ikke blot de første 224 bit af en almindelig SHA-256-kontrolsum. Hvis du afkorter et SHA-256-resultat, får du ikke SHA-224, fordi de to funktioner starter med forskellige interne værdier.
Ofte stillede spørgsmål
Er hexadecimale hashes med store og små bogstaver ens?
Ja. Store og små bogstaver i hexadecimal notation ændrer ikke den underliggende kontrolsum, så ab12 og AB12 repræsenterer de samme bytes. Et softwaresystem, der udfører en almindelig tekstsammenligning med forskel på store og små bogstaver, kan dog stadig opfatte dem som forskellige tekststrenge. Normalisér derfor bogstavernes størrelse, før du sammenligner gemte værdier.
Kan jeg bruge generatoren til at hashe en fil?
Værktøjet er beregnet til tekststrenge som input, ikke direkte filupload. Brug software, der læser filen som rå bytes, hvis du skal beregne en kontrolsum for en fil. Det kan for eksempel være sha224sum på systemer, hvor programmet findes, eller en passende OpenSSL-kommando. Hvis du indsætter det viste indhold fra en fil, kan linjeafslutninger eller tegnkodning blive ændret.
Kan SHA-224 bruges til HMAC-godkendelse?
HMAC-SHA-224 er fortsat en gyldig nøglebaseret konstruktion, når en protokol kræver den. Denne generator returnerer dog en almindelig SHA-224-hash, ikke en HMAC. En HMAC-beregning kræver en hemmelig nøgle og en dedikeret implementering.
Hvorfor giver en anden SHA-224-beregner et andet resultat?
Inputtene kan være forskellige på byte-niveau. Kontrollér, om der er skjulte mellemrum eller linjeskift. Hvis tegnrepræsentationen er forskellig, skal du kontrollere Unicode-normalisering og tekstkodning. Hvis applikationerne behandler inputtet forskelligt, skal du se efter eventuelle præfikser, som den anden applikation tilføjer. Bekræft også, at det andet resultat faktisk er SHA-224 og ikke en afkortet SHA-256-kontrolsum.
Afsluttende kontrol
Notér den præcise kodning af inputtet, og om der er et afsluttende linjeskift, når et andet system skal kunne genskabe værktøjets SHA-224-kontrolsum. Bekræft, at det modtagende system forventer SHA-224 og en hexadecimal værdi på 56 tegn. Hvis ingen specifikation kræver SHA-224, bør du overveje SHA-256 for at få bredere kompatibilitet og en større margin for kollisionsresistens.
Populære værktøjer
Opret din egen tilpassede signatur og download den nemt med vores signaturgeneratorværktøj til personlige e-signaturer.
Beregn størrelsen af enhver tekst i Bytes (B), Kilobytes (KB) eller Megabytes (MB) ved hjælp af vores tekststørrelsesberegner.
Brug værktøjet til reverse IP-opslag for hurtigt og nemt at finde det domæne eller den vært, der er knyttet til en IP-adresse.
Brug vores ping-værktøj til hurtigt og effektivt at tjekke status og svartid for enhver hjemmeside, server eller port.
Digily Links IP-opslagsværktøj giver detaljerede oplysninger om enhver IP-adresse. Brug denne gratis online tjeneste til at få omfattende IP-data.
Generer dit gratis WhatsApp-link øjeblikkeligt med vores WhatsApp Link Generator. Tilføj en tilpasset besked og start chats med ét klik. Ingen login eller kodning krævet.