Generatore SHA-224
Crea hash SHA-224 da qualsiasi input di stringa utilizzando il nostro strumento generatore SHA-224 per la crittografia sicura dei dati.
Il Generatore SHA-224 è uno strumento gratuito che crea un hash SHA-224 di lunghezza fissa a partire da qualsiasi stringa inserita.
Cos'è SHA-224 ed è ancora sicuro?
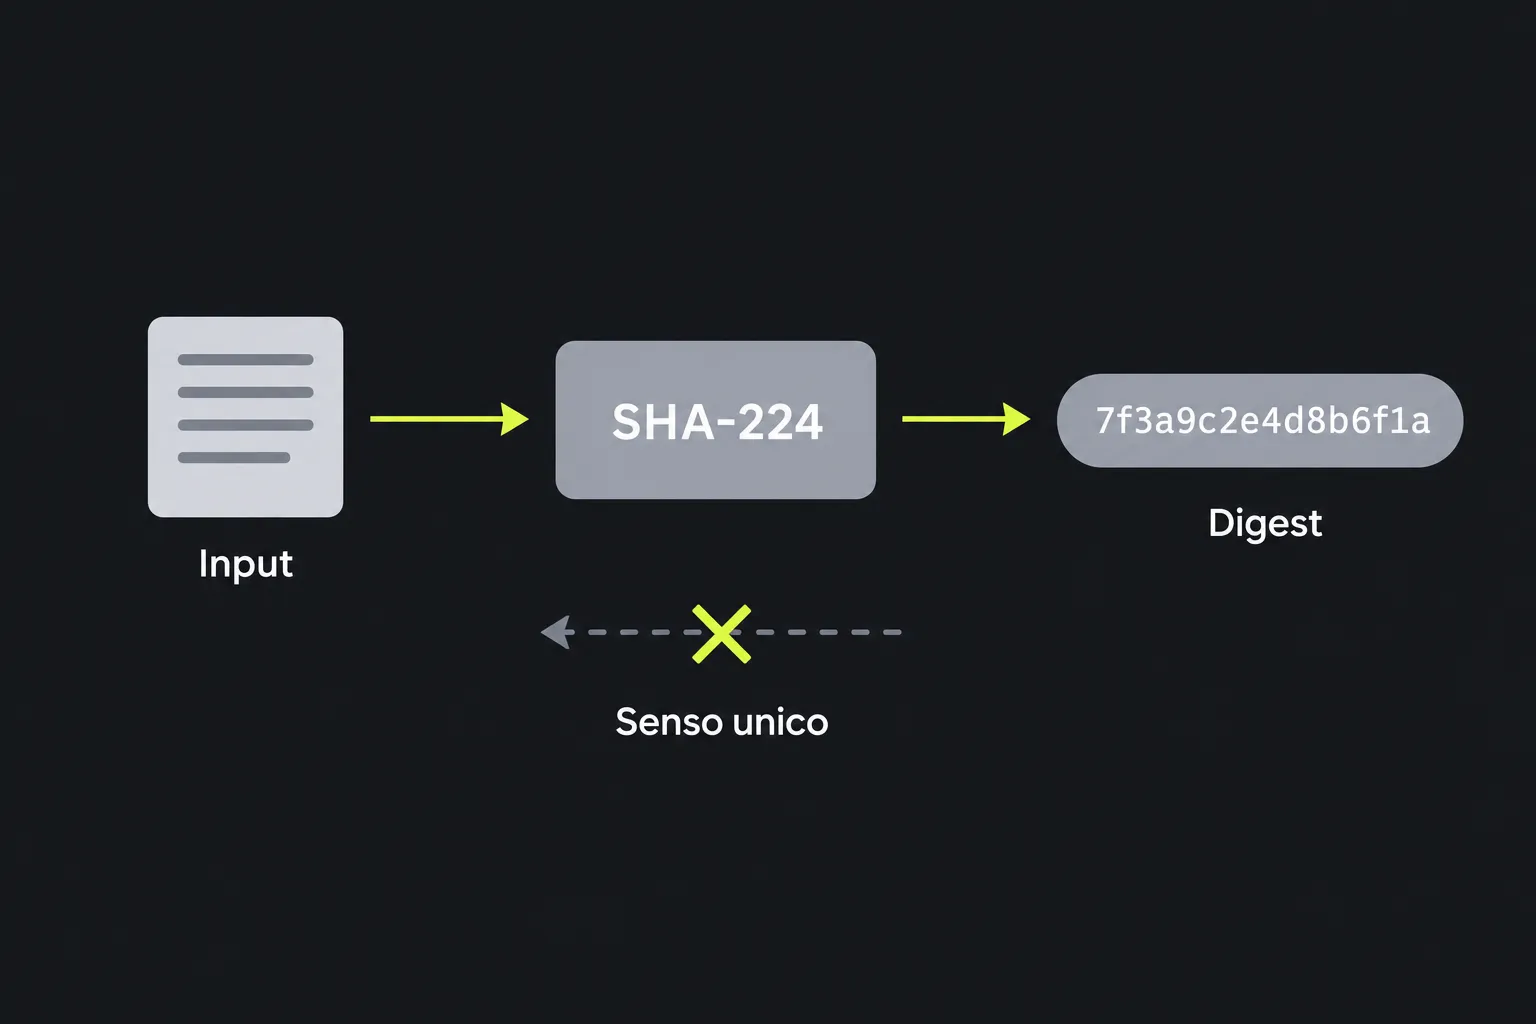
SHA-224 è una funzione hash crittografica della famiglia SHA-2 e non è considerata compromessa né obsoleta. Trasforma i dati in un'impronta di lunghezza fissa mediante un calcolo unidirezionale. Lo stesso input produce sempre lo stesso digest, mentre anche una piccola modifica genera normalmente un risultato molto diverso. A differenza della crittografia, l'hashing SHA-224 non utilizza una chiave che consenta di recuperare il testo originale.
SHA-224 produce un digest di 224 bit, normalmente rappresentato da 56 caratteri esadecimali. La famiglia SHA-2 è stata progettata dalla NSA e pubblicata per la prima volta dal NIST nel 2001. Nel 2004, il NIST ha aggiunto SHA-224 allo standard. Questa funzione utilizza la stessa struttura di compressione di base di SHA-256, ma valori iniziali diversi e un risultato più breve.
Non sono noti pubblicamente attacchi pratici di collisione o preimmagine contro la versione completa di SHA-224. La resistenza prevista alle collisioni è di circa 112 bit, rispetto ai circa 128 bit di SHA-256. SHA-224 può essere usato per motivi di compatibilità quando un protocollo lo richiede espressamente e i requisiti di sicurezza attuali lo consentono. SHA-256, tuttavia, è supportato da più software e offre un margine di sicurezza maggiore.
Come si genera un hash SHA-224?
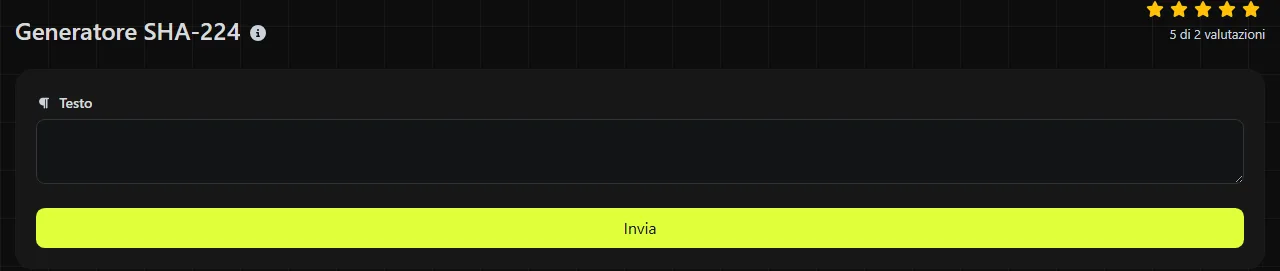
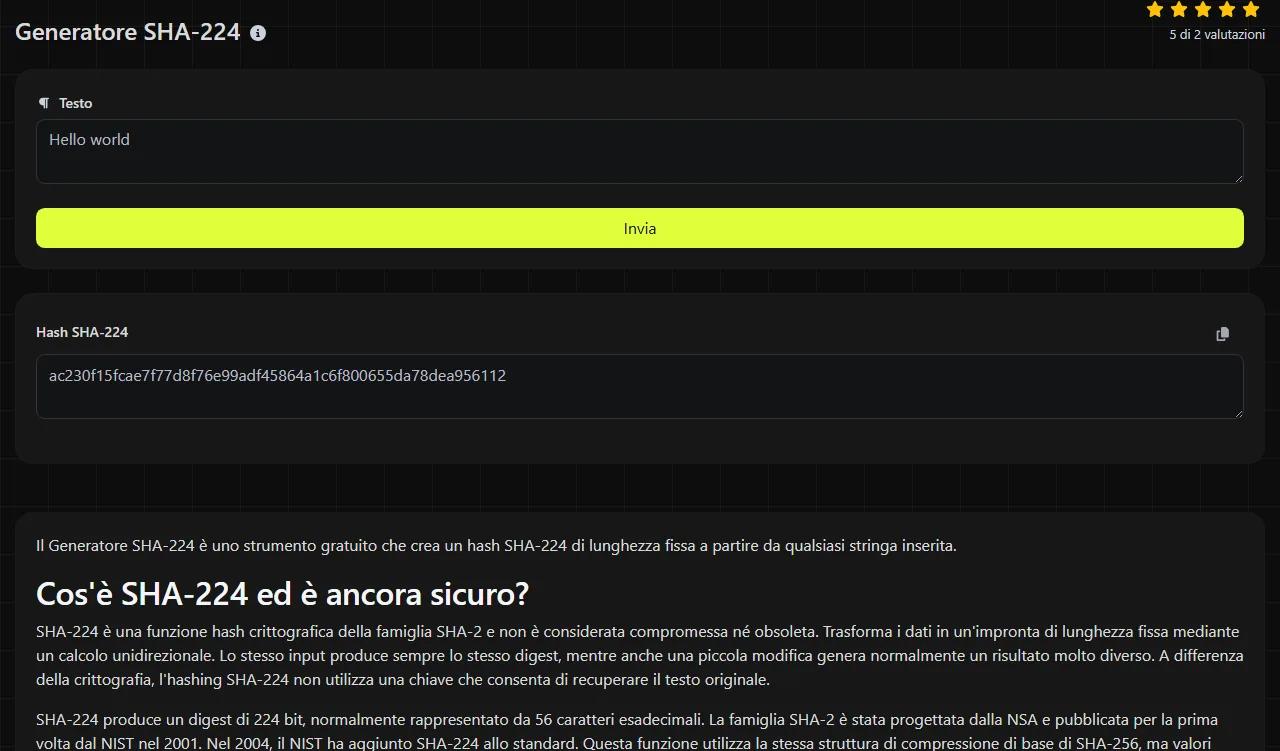
Inserisci la stringa esatta da elaborare, avvia il generatore e leggi il valore di 56 caratteri nel campo Hash SHA-224.
- Prepara il testo esattamente come deve essere elaborato da SHA-224, senza trascurare spazi, punteggiatura e maiuscole o minuscole.
- Inserisci la stringa nel campo di input del Generatore SHA-224 e genera il risultato.
- Copia il digest SHA-224 di 56 caratteri senza aggiungere virgolette, spazi o interruzioni di riga.
- Quando confronti due valori, verifica tutti e 56 i caratteri esadecimali.
Il calcolo viene eseguito sul server mediante l'implementazione hash di PHP. L'input viene inviato al server tramite HTTPS e non viene memorizzato. Evita comunque di inserire password, chiavi private o altri dati segreti che non hanno motivo di lasciare il tuo dispositivo.
È possibile decifrare o invertire SHA-224?
No, un digest SHA-224 non può essere decifrato perché SHA-224 non è un sistema di crittografia e non contiene alcuna chiave reversibile. Un utente malintenzionato può però ipotizzare un input, calcolarne l'hash e confrontare il risultato. Questo metodo è praticabile quando il valore originale appartiene a un insieme piccolo o prevedibile, come PIN brevi, parole comuni o numeri di riferimento noti.
Proprio per il rischio di questi tentativi, SHA-224 non deve essere usato per memorizzare password. La sua velocità è un vantaggio per i checksum, ma diventa un punto debole contro gli attacchi basati su tentativi. I sistemi di gestione delle password dovrebbero usare una funzione specifica come Argon2id, scrypt o bcrypt, con un salt univoco e un fattore di lavoro adeguato.
Quando conviene usare SHA-224?
Usa SHA-224 quando un formato di file, un'API, un sistema di certificati o un'applicazione legacy richiede esplicitamente un digest SHA-224. L'output più breve può essere utile anche in un campo con specifiche rigide che ammette 224 bit, ma non 256 bit.
- Checksum per rilevare modifiche accidentali quando SHA-224 è l'algoritmo concordato.
- Deduplicazione quando contenuti identici devono avere un identificatore ripetibile e le conseguenze di una collisione intenzionale sono limitate.
- Compatibilità con sistemi legacy per software o record memorizzati che contengono già valori SHA-224.
- Implementazione di protocolli quando una specifica indica SHA-224 o HMAC-SHA-224.
Un semplice checksum SHA-224 non dimostra l'autenticità. Se un utente malintenzionato può sostituire sia un file sia il relativo digest SHA-224 pubblicato, il confronto non offre alcuna protezione. Quando occorre verificare anche la provenienza, usa una firma digitale o un HMAC con chiave invece di un semplice digest SHA-224. Per un nuovo sistema di checksum generico, SHA-256 è solitamente più facile da integrare ed è disponibile tramite il Generatore SHA-256.
Dettagli sull'input ed esempio pratico
SHA-224 elabora byte, quindi ogni dettaglio dell'input è importante. La stringa ASCII di tre caratteri abc produce 23097d223405d8228642a477bda255b32aadbce4bda0b3f7e36c9da7. Il risultato contiene 56 caratteri esadecimali.
- Report e report producono hash diversi perché l'uso di maiuscole e minuscole modifica l'input.
- Gli spazi iniziali e finali e le interruzioni di riga vengono conteggiati come dati. Il testo copiato da un editor può contenere un ritorno a capo finale non evidente a prima vista.
- I numeri vengono elaborati come caratteri della stringa. Il testo 0123 è diverso da 123.
- I caratteri accentati e non latini devono prima essere rappresentati mediante una codifica dei caratteri. UTF-8 e un'altra codifica possono produrre sequenze di byte diverse e, di conseguenza, hash differenti.
- L'algoritmo può elaborare dati lunghi in blocchi, ma questa pagina non specifica una dimensione massima per l'input o la richiesta dello strumento online.
SHA-224 non corrisponde semplicemente ai primi 224 bit di un normale digest SHA-256. Troncare un risultato SHA-256 non permette di riprodurre SHA-224, perché le due funzioni partono da valori interni diversi.
Domande frequenti
Gli hash esadecimali in maiuscolo e minuscolo sono equivalenti?
Sì. L'uso di maiuscole o minuscole nelle lettere esadecimali non cambia il digest sottostante, quindi ab12 e AB12 rappresentano gli stessi byte. Un sistema software che esegue un normale confronto testuale sensibile alle maiuscole può comunque considerarli stringhe diverse. Uniforma quindi l'uso di maiuscole e minuscole prima di confrontare i valori memorizzati.
Posso usare questo generatore per calcolare l'hash di un file?
Questo strumento accetta stringhe come input, non il caricamento diretto di file. Per calcolare il checksum di un file, usa un software che lo legga come byte grezzi, per esempio sha224sum sui sistemi che lo forniscono oppure un comando OpenSSL appropriato. Incollare il contenuto visualizzato di un file può modificarne le interruzioni di riga o la codifica dei caratteri.
SHA-224 è adatto all'autenticazione HMAC?
HMAC-SHA-224 resta una costruzione con chiave valida quando richiesta da un protocollo. Questo generatore, però, restituisce un semplice hash SHA-224, non un HMAC. Per calcolare un HMAC servono una chiave segreta e un'implementazione specifica.
Perché un altro calcolatore SHA-224 dà un risultato diverso?
Gli input potrebbero essere diversi a livello di byte. Controlla la presenza di spazi nascosti e caratteri di nuova riga. Se cambia la rappresentazione dei caratteri, verifica la normalizzazione Unicode e la codifica del testo. Se cambia il modo in cui l'applicazione elabora i dati, controlla se l'altra applicazione aggiunge dei prefissi. Assicurati inoltre che l'altro risultato sia davvero un hash SHA-224 e non un digest SHA-256 abbreviato.
Controlli finali
Quando un altro sistema deve riprodurre il digest SHA-224 ottenuto con questo strumento, annota l'esatta codifica dell'input e indica se è presente un ritorno a capo finale. Verifica che il sistema ricevente si aspetti SHA-224 e un valore esadecimale di 56 caratteri. Se nessuna specifica impone SHA-224, valuta SHA-256 per ottenere una compatibilità più ampia e un margine di resistenza alle collisioni maggiore.
Strumenti popolari
Crea la tua firma personalizzata e scaricala facilmente con il nostro strumento generatore di firme per e-firme personalizzate.
Calcola la dimensione di qualsiasi testo in Byte (B), Kilobyte (KB) o Megabyte (MB) utilizzando il nostro strumento calcolatore di dimensioni del testo.
Utilizza lo strumento di ricerca inversa IP per trovare il dominio o l'host associato a qualsiasi indirizzo IP in modo rapido e semplice.
Utilizza il nostro strumento di ping per controllare rapidamente ed efficacemente lo stato e il tempo di risposta di qualsiasi sito web, server o porta.
Lo strumento di ricerca IP di Digily Link fornisce informazioni dettagliate su qualsiasi indirizzo IP. Utilizza questo servizio online gratuito per ottenere dati IP completi.
Genera subito il tuo link WhatsApp gratuito con il nostro generatore di link WhatsApp. Aggiungi un messaggio personalizzato e avvia chat con un clic, senza accesso né programmazione.