SHA-224 ジェネレーター
SHA-224ジェネレーター・ツールを使用して、任意の文字列入力からSHA-224ハッシュを作成し、安全なデータ暗号化を実現します。
SHA-224 ジェネレーターは、入力した任意の文字列から固定長のSHA-224ハッシュを生成できる無料ツールです。
SHA-224とは何ですか? 今も安全ですか?
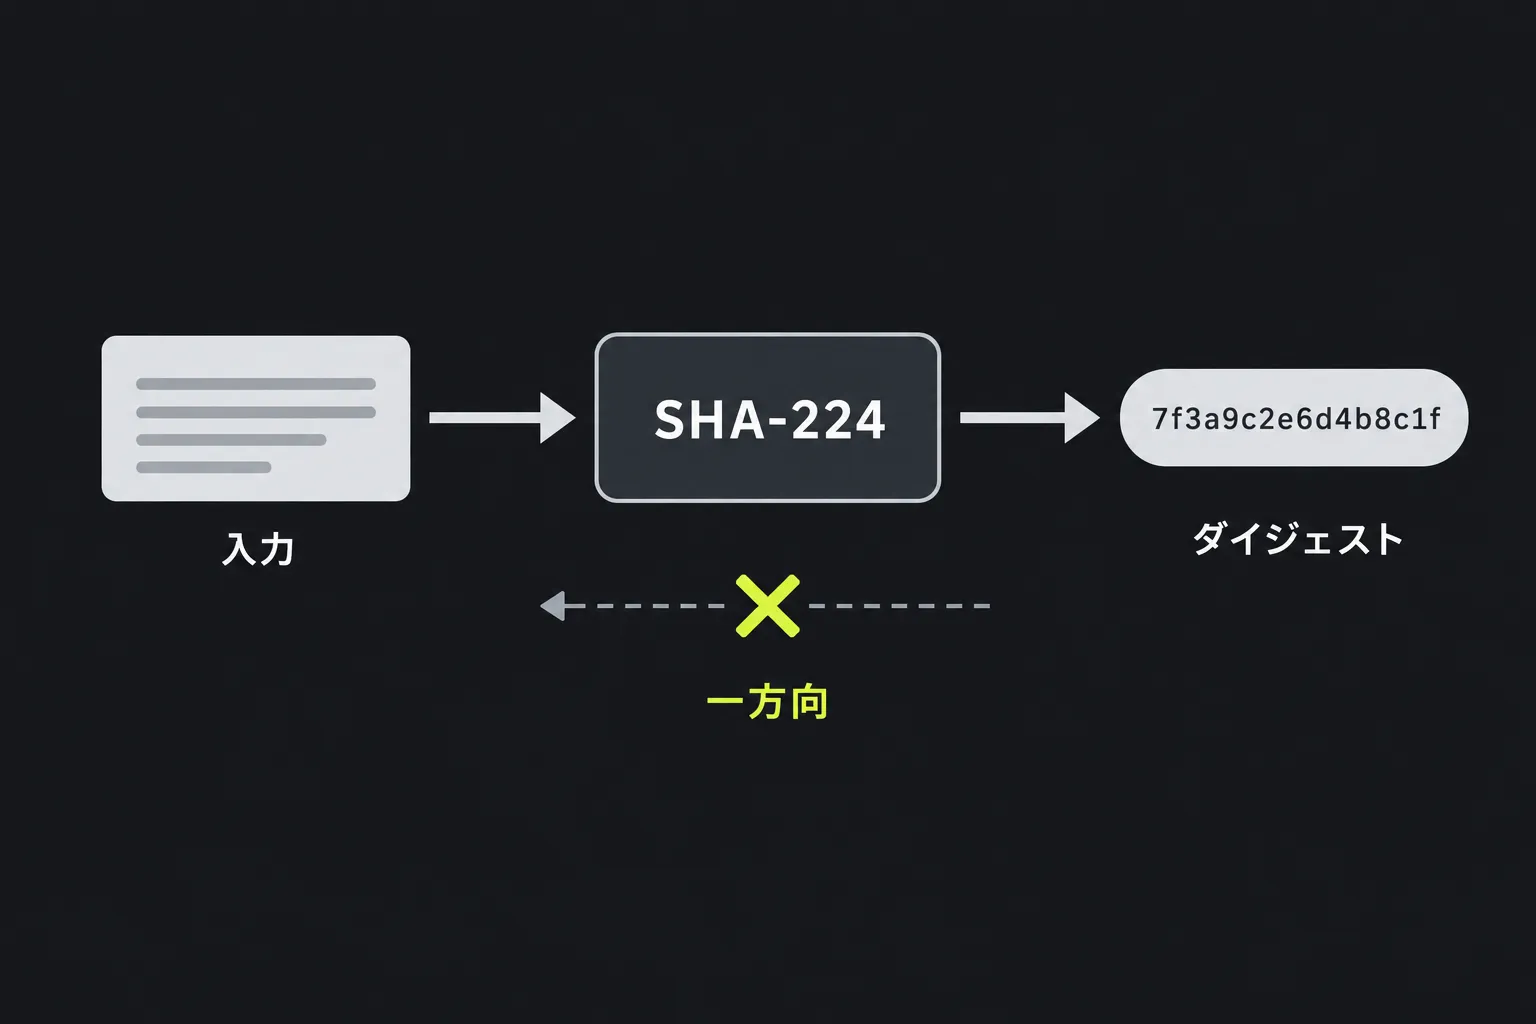
SHA-224はSHA-2ファミリーに属する暗号学的ハッシュ関数で、破られた、または非推奨になったとは考えられていません。データを一方向の計算によって固定長のフィンガープリントに変換します。同じ入力からは常に同じダイジェストが生成されますが、入力が少し変わるだけでも、通常は結果が大きく変化します。暗号化とは異なり、SHA-224のハッシュ値から元のテキストを復元するための鍵はありません。
SHA-224が生成するダイジェストは224ビットで、通常は56文字の16進数で表されます。SHA-2ファミリーはNSAが設計し、NISTが2001年に初めて公開しました。SHA-224は2004年にNISTによって標準へ追加されました。基礎となる圧縮構造はSHA-256と同じですが、初期値が異なり、出力も短くなっています。
完全なSHA-224に対して実用可能な衝突攻撃や原像攻撃は、公開情報では知られていません。期待される衝突耐性は約112ビットで、SHA-256の約128ビットより小さくなります。特定のプロトコルがSHA-224を明示的に要求し、現在のセキュリティ要件でも使用が認められる場合は、互換性のために利用できます。ただし、SHA-256の方が幅広いソフトウェアでサポートされ、セキュリティ上の余裕も大きくなります。
SHA-224ハッシュを生成するには?
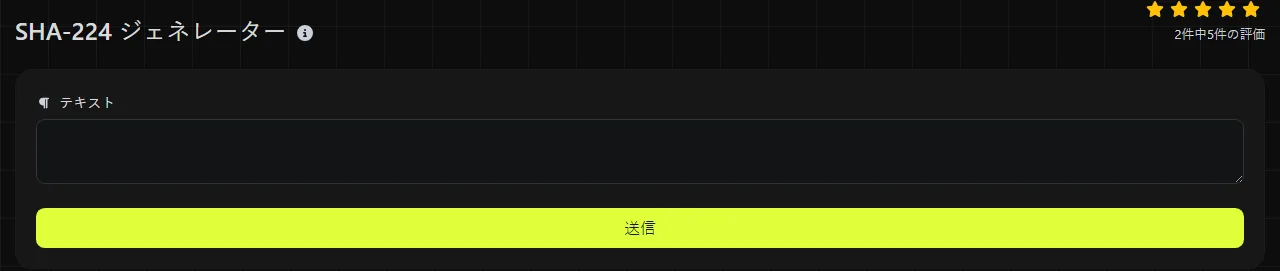
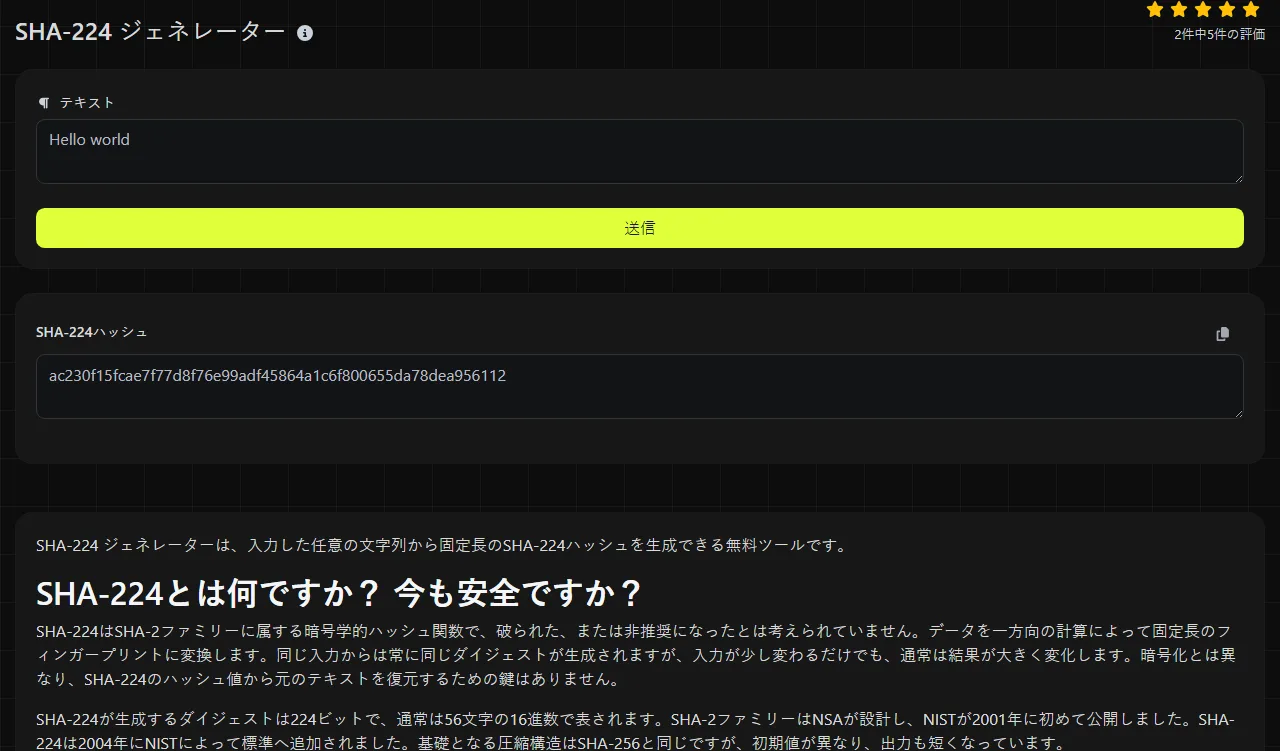
処理したい文字列を正確に入力してジェネレーターを実行し、SHA-224 Hashに表示される56文字の値を確認してください。
- 空白、句読点、大文字と小文字の違いも含め、SHA-224で処理するテキストを正確に用意します。
- その文字列をSHA-224 ジェネレーターの入力欄に貼り付け、結果を生成します。
- 引用符、空白、改行を追加せず、56文字のSHA-224ダイジェストをコピーします。
- 値を比較するときは、56文字の16進数をすべて確認します。
計算はPHPのハッシュ実装を使ってサーバー上で行われます。入力内容はHTTPS経由でサーバーに送信され、保存されません。それでも、端末の外へ送る必要がないパスワード、秘密鍵、その他の機密情報は入力しないでください。
SHA-224は復号したり元に戻したりできますか?
いいえ。SHA-224は暗号化ではなく、処理を逆転させる鍵もないため、SHA-224ダイジェストを復号することはできません。ただし、攻撃者が元の入力を推測し、その候補をハッシュ化して結果を比較することは可能です。短いPIN、一般的な単語、既知の参照番号など、元の値が小さく予測しやすい候補群に含まれる場合、この方法は現実的な攻撃になります。
この推測攻撃のリスクがあるため、SHA-224をパスワードの保存に使ってはいけません。処理の速さはチェックサムでは利点ですが、推測攻撃に対しては弱点になります。パスワードシステムでは、Argon2id、scrypt、bcryptなどのパスワード専用ハッシュ関数を使用し、値ごとに異なるソルトと適切なワークファクターを設定してください。
SHA-224はどんな場合に使いますか?
既存のファイル形式、API、証明書システム、レガシーアプリケーションがSHA-224ダイジェストを明示的に要求している場合に使用してください。224ビットは格納できても256ビットは格納できない、厳密に定義されたフィールドでは、出力の短さが重要になることもあります。
- チェックサム: SHA-224が合意済みのアルゴリズムである場合に、偶発的な変更を検出します。
- 重複排除: 同一の内容に対して再現可能な識別子が必要で、意図的な衝突による影響が限定的な場合に使用します。
- レガシー互換性: すでにSHA-224値を保持しているソフトウェアや保存済みレコードとの互換性を維持します。
- プロトコル実装: 仕様でSHA-224またはHMAC-SHA-224が指定されている場合に使用します。
単純なSHA-224チェックサムだけでは真正性を証明できません。攻撃者がファイルと公開済みのSHA-224ダイジェストの両方を置き換えられる場合、値を比較しても保護にはなりません。データの出所も検証する必要がある場合は、単純なSHA-224ダイジェストではなく、デジタル署名または鍵付きHMACを使用してください。汎用チェックサムの仕組みを新規に構築するなら、通常はSHA-256の方が組み込みやすく、SHA-256ジェネレーターで生成できます。
入力時の注意点と具体例
SHA-224はバイト単位で処理するため、入力内容の細部まですべて結果に影響します。3文字のASCII文字列abcからは、23097d223405d8228642a477bda255b32aadbce4bda0b3f7e36c9da7が生成されます。結果は56文字の16進数です。
- Reportとreportでは、大文字と小文字によって入力が変わるため、異なるハッシュが生成されます。
- 先頭や末尾の空白、改行コードもデータとして扱われます。エディターからコピーしたテキストには、画面上では分かりにくい末尾の改行が含まれていることがあります。
- 数字も文字列内の文字としてハッシュ化されます。テキストの0123と123は異なる入力です。
- アクセント付き文字や非ラテン文字は、最初に文字エンコーディングを使って表現する必要があります。UTF-8と別のエンコーディングではバイト列が変わり、異なるハッシュが生成されることがあります。
- アルゴリズム自体は長いデータをブロック単位で処理できますが、このページではオンラインツールへの入力やリクエストの最大サイズを明示していません。
SHA-224は、通常のSHA-256ダイジェストの先頭224ビットを取り出したものではありません。2つの関数は異なる内部値から処理を始めるため、SHA-256の結果を切り詰めてもSHA-224と同じ値にはなりません。
よくある質問
16進数ハッシュの大文字と小文字は同じものですか?
はい。16進数の英字が大文字か小文字かによって、元のダイジェストは変わりません。そのため、ab12とAB12は同じバイトを表します。ただし、通常の大文字と小文字を区別するテキスト比較を行うソフトウェアでは、異なる文字列として扱われることがあります。保存した値を比較する前に、大文字または小文字へ統一してください。
このジェネレーターでファイルをハッシュ化できますか?
このツールは文字列入力用で、ファイルを直接アップロードする機能はありません。ファイルのチェックサムを求める場合は、対応しているシステムのsha224sumや適切なOpenSSLコマンドなど、ファイルを生のバイトとして読み込むソフトウェアを使用してください。画面に表示されたファイル内容を貼り付けると、改行コードや文字エンコーディングが変わることがあります。
SHA-224はHMAC認証に使えますか?
プロトコルで要求されている場合、HMAC-SHA-224は現在も有効な鍵付き構成です。ただし、このジェネレーターが返すのは通常のSHA-224ハッシュであり、HMACではありません。HMACの計算には秘密鍵と専用の実装が必要です。
別のSHA-224計算ツールと結果が違うのはなぜですか?
入力がバイト単位で異なっている可能性があります。見えない空白や改行文字が含まれていないか確認してください。文字の表現方法が異なる場合は、Unicode正規化とテキストエンコーディングを確認します。アプリケーション側の処理が異なる場合は、別のアプリケーションが何らかの接頭辞を追加していないか確認してください。また、相手の結果が短縮したSHA-256ダイジェストではなく、本当にSHA-224であることも確かめてください。
最後に確認すること
別のシステムでこのツールのSHA-224ダイジェストを再現する必要がある場合は、使用した入力エンコーディングと末尾の改行の有無を記録してください。受信側のシステムがSHA-224と56文字の16進数値を想定していることも確認します。仕様でSHA-224が指定されていないなら、互換性が高く、衝突耐性にも余裕があるSHA-256を検討してください。
人気のツール
Digily LinkのIPルックアップツールは、任意のIPアドレスに関する詳細情報を提供します。この無料オンラインサービスを利用して、包括的なIPデータを取得してください。
WhatsAppリンクジェネレーターで無料のWhatsAppリンクを即座に生成します。カスタムメッセージを追加して、ワンクリックでチャットを開始できます。ログインやコーディングは不要です。