SHA-224 생성기
SHA-224 생성기 도구를 사용하여 안전한 데이터 암호화를 위해 문자열 입력에서 SHA-224 해시를 생성하세요.
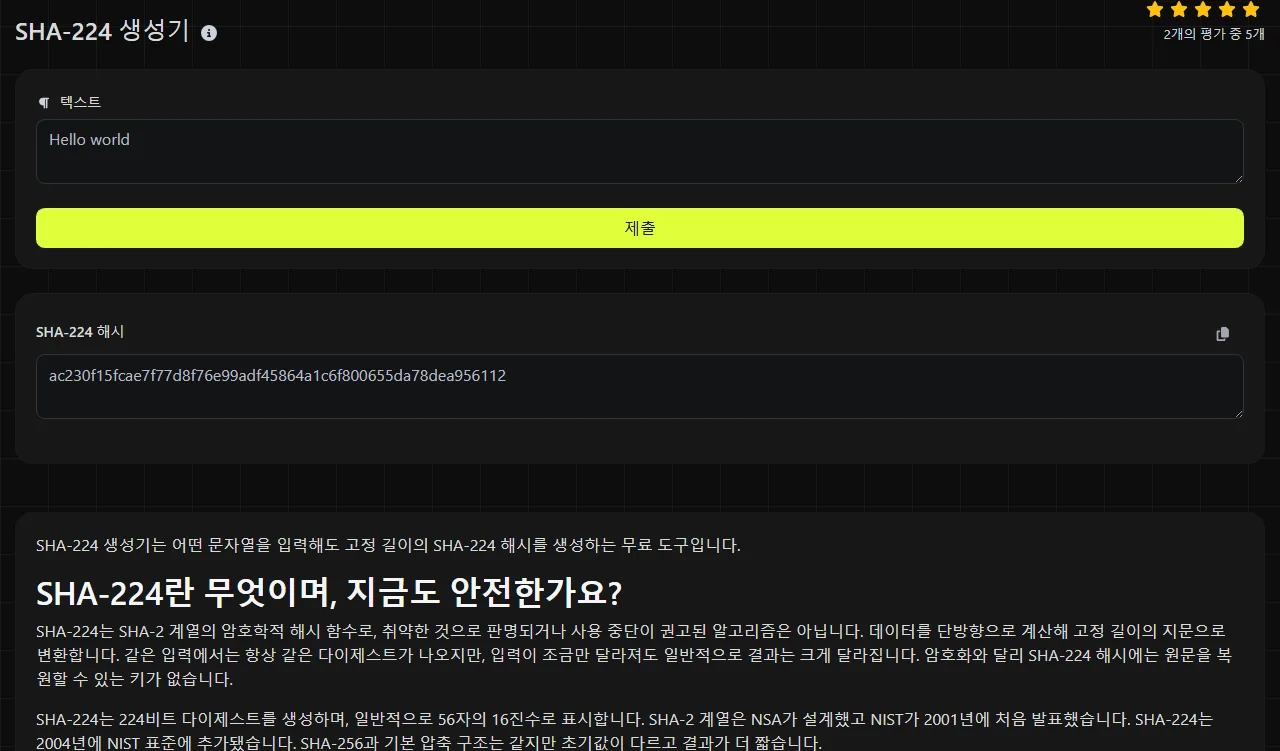
SHA-224 생성기는 어떤 문자열을 입력해도 고정 길이의 SHA-224 해시를 생성하는 무료 도구입니다.
SHA-224란 무엇이며, 지금도 안전한가요?
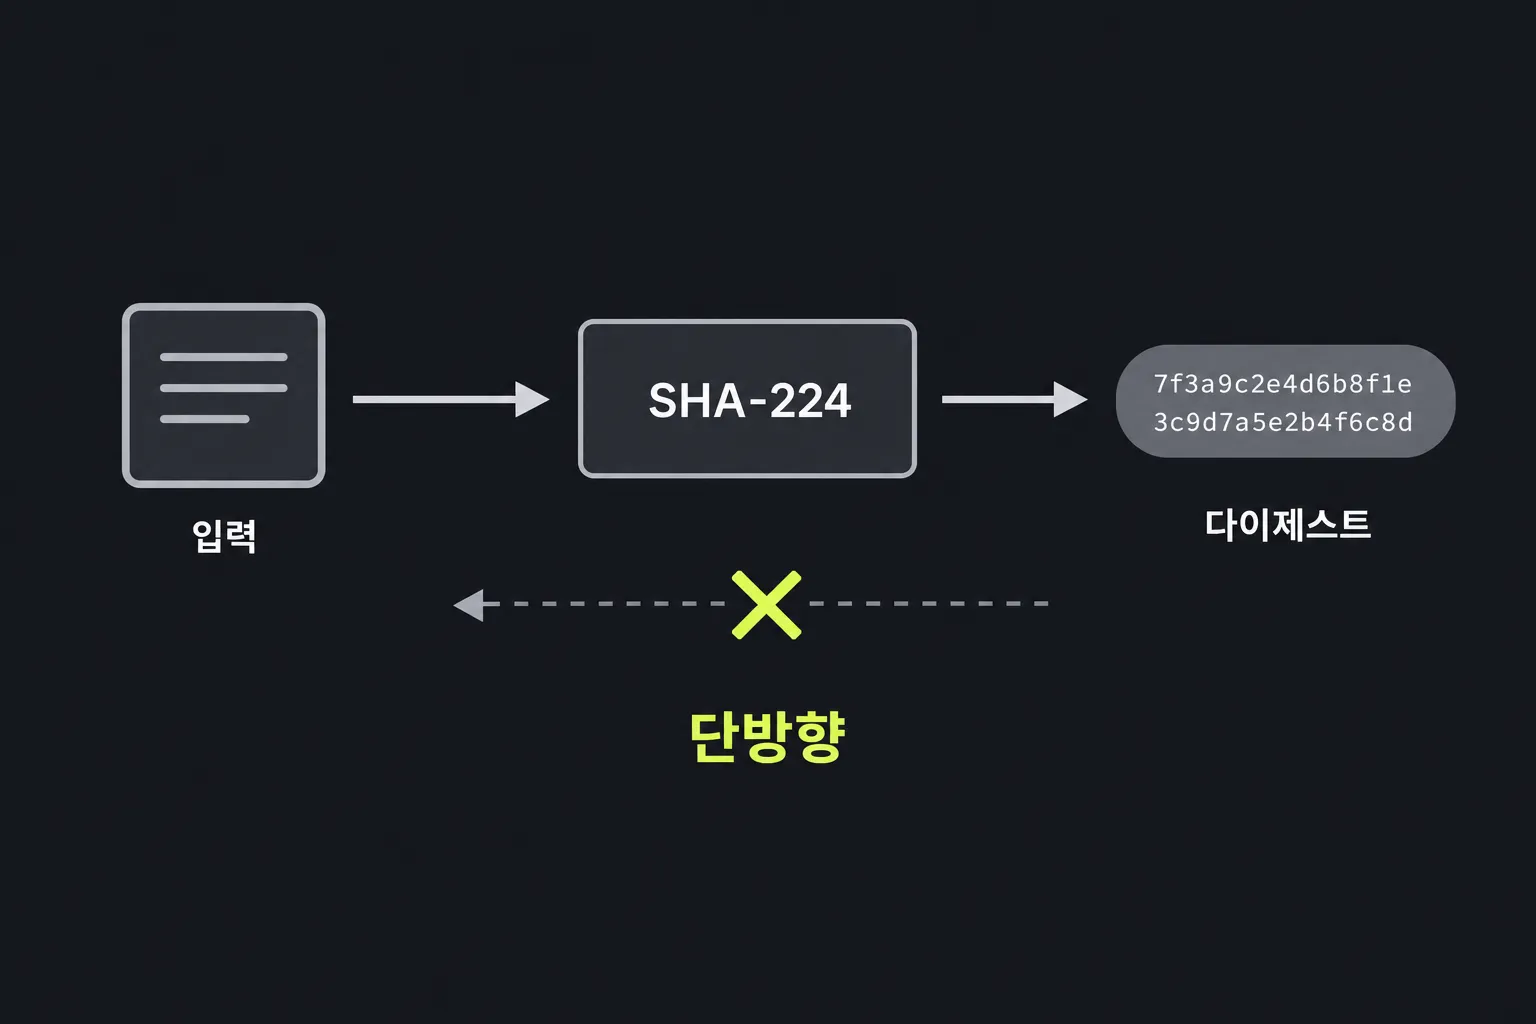
SHA-224는 SHA-2 계열의 암호학적 해시 함수로, 취약한 것으로 판명되거나 사용 중단이 권고된 알고리즘은 아닙니다. 데이터를 단방향으로 계산해 고정 길이의 지문으로 변환합니다. 같은 입력에서는 항상 같은 다이제스트가 나오지만, 입력이 조금만 달라져도 일반적으로 결과는 크게 달라집니다. 암호화와 달리 SHA-224 해시에는 원문을 복원할 수 있는 키가 없습니다.
SHA-224는 224비트 다이제스트를 생성하며, 일반적으로 56자의 16진수로 표시합니다. SHA-2 계열은 NSA가 설계했고 NIST가 2001년에 처음 발표했습니다. SHA-224는 2004년에 NIST 표준에 추가됐습니다. SHA-256과 기본 압축 구조는 같지만 초기값이 다르고 결과가 더 짧습니다.
전체 SHA-224를 대상으로 실용성이 있는 충돌 공격이나 역상 공격은 공개적으로 알려진 바가 없습니다. 예상 충돌 저항성은 약 112비트이며, SHA-256은 약 128비트입니다. 특정 프로토콜이 SHA-224를 명시적으로 요구하고 현재의 보안 요건에도 부합한다면 호환성을 위해 사용할 수 있습니다. 다만 SHA-256은 지원하는 소프트웨어가 더 많고 보안 여유도 더 큽니다.
SHA-224 해시는 어떻게 생성하나요?
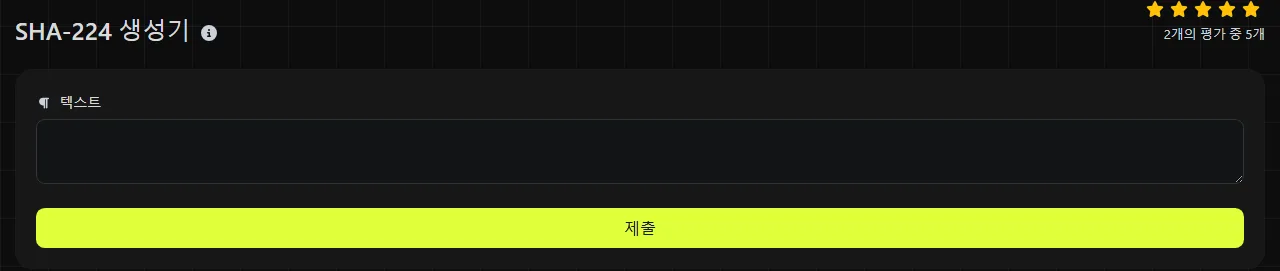
처리할 문자열을 정확히 입력하고 생성기를 실행한 뒤 SHA-224 Hash에 표시되는 56자 값을 확인하세요.
- 공백, 문장 부호, 대소문자를 포함해 SHA-224로 처리할 텍스트를 정확히 준비하세요.
- 해당 문자열을 SHA-224 생성기의 입력란에 넣고 결과를 생성하세요.
- 따옴표, 공백, 줄바꿈을 추가하지 말고 56자의 SHA-224 다이제스트를 복사하세요.
- 값을 비교할 때는 16진수 56자를 모두 확인하세요.
계산은 PHP의 해시 구현을 사용해 서버에서 처리됩니다. 입력값은 HTTPS를 통해 서버로 전송되며 저장되지 않습니다. 그렇더라도 기기 외부로 보낼 필요가 없는 비밀번호, 개인 키 또는 기타 비밀 정보는 입력하지 마세요.
SHA-224를 복호화하거나 되돌릴 수 있나요?
아니요. SHA-224는 암호화 방식이 아니고 되돌릴 수 있는 키도 없으므로 SHA-224 다이제스트를 복호화할 수 없습니다. 하지만 공격자가 입력값을 추측해 해시를 계산한 다음 결과를 비교하는 것은 가능합니다. 짧은 PIN, 흔한 단어, 알려진 참조 번호처럼 원래 값의 범위가 작거나 예측 가능하다면 이런 공격이 현실적으로 가능합니다.
이러한 추측 위험 때문에 비밀번호 저장에 SHA-224를 사용해서는 안 됩니다. 빠른 처리 속도는 체크섬 용도에서는 장점이지만 추측 공격에는 약점입니다. 비밀번호 시스템에는 고유한 솔트와 적절한 작업 계수를 적용하고, Argon2id, scrypt 또는 bcrypt 같은 전용 비밀번호 해시 함수를 사용해야 합니다.
SHA-224는 언제 사용해야 하나요?
기존 파일 형식, API, 인증서 시스템 또는 레거시 애플리케이션에서 SHA-224 다이제스트를 명시적으로 요구할 때 사용하세요. 224비트는 허용하지만 256비트는 허용하지 않는 엄격한 규격의 필드에서도 더 짧은 출력이 필요할 수 있습니다.
- SHA-224가 합의된 알고리즘일 때 우발적인 변경을 감지하기 위한 체크섬.
- 동일한 콘텐츠에 반복해서 같은 식별자가 필요하고 고의적인 충돌로 인한 영향이 제한적인 경우의 중복 제거.
- 이미 SHA-224 값이 들어 있는 소프트웨어 또는 저장된 레코드와의 레거시 호환성.
- 사양에 SHA-224 또는 HMAC-SHA-224가 명시된 경우의 프로토콜 구현.
SHA-224 체크섬만으로는 진위를 입증할 수 없습니다. 공격자가 파일과 공개된 SHA-224 다이제스트를 모두 바꿀 수 있다면 값을 비교해도 보호 효과가 없습니다. 출처까지 검증해야 한다면 일반 SHA-224 다이제스트 대신 디지털 서명이나 키를 사용하는 HMAC을 이용하세요. 범용 체크섬 체계를 새로 만든다면 대체로 SHA-256이 통합하기 더 쉽고, SHA-256 생성기에서도 사용할 수 있습니다.
입력 시 주의할 점과 예시
SHA-224는 바이트를 처리하므로 입력값의 모든 요소가 중요합니다. ASCII 3자 문자열 abc를 입력하면 23097d223405d8228642a477bda255b32aadbce4bda0b3f7e36c9da7이 생성됩니다. 결과는 16진수 56자로 구성됩니다.
- Report와 report는 대소문자 때문에 입력값이 달라져 서로 다른 해시를 생성합니다.
- 앞뒤 공백과 줄바꿈 문자도 데이터로 처리됩니다. 편집기에서 복사한 텍스트에는 눈에 잘 띄지 않는 마지막 줄바꿈이 포함될 수 있습니다.
- 숫자는 문자열의 문자로 해시됩니다. 텍스트 0123은 123과 다릅니다.
- 악센트 문자가 포함된 문자와 비라틴 문자는 먼저 문자 인코딩으로 표현해야 합니다. UTF-8과 다른 인코딩은 서로 다른 바이트 시퀀스를 만들 수 있으므로 해시도 달라질 수 있습니다.
- 알고리즘 자체는 긴 데이터를 블록 단위로 처리할 수 있지만, 이 페이지에는 온라인 도구의 최대 입력 크기나 요청 크기가 명시되어 있지 않습니다.
SHA-224는 일반적인 SHA-256 다이제스트의 앞 224비트만 잘라낸 값이 아닙니다. 두 함수는 서로 다른 내부 초기값으로 계산을 시작하므로 SHA-256 결과를 잘라도 SHA-224와 같은 값이 나오지 않습니다.
자주 묻는 질문
16진수 해시에서 대문자와 소문자는 같은 값인가요?
네. 16진수 문자의 대소문자는 실제 다이제스트에 영향을 주지 않으므로 ab12와 AB12는 같은 바이트를 나타냅니다. 다만 일반적인 대소문자 구분 텍스트 비교를 수행하는 소프트웨어에서는 서로 다른 문자열로 처리할 수 있습니다. 저장된 값을 비교하기 전에 대소문자 표기를 통일하세요.
이 생성기로 파일을 해시할 수 있나요?
이 도구는 문자열 입력용이며 파일을 직접 업로드하는 기능은 제공하지 않습니다. 파일 체크섬이 필요하다면 파일을 원시 바이트로 읽는 소프트웨어를 사용하세요. 지원되는 시스템의 sha224sum이나 적절한 OpenSSL 명령을 이용할 수 있습니다. 화면에 표시된 파일 내용을 붙여 넣으면 줄바꿈 문자나 문자 인코딩이 달라질 수 있습니다.
SHA-224를 HMAC 인증에 사용해도 되나요?
프로토콜에서 요구한다면 HMAC-SHA-224는 여전히 유효한 키 기반 구성입니다. 하지만 이 생성기가 반환하는 값은 HMAC이 아니라 일반 SHA-224 해시입니다. HMAC을 계산하려면 비밀 키와 전용 구현이 필요합니다.
다른 SHA-224 계산기와 결과가 다른 이유는 무엇인가요?
바이트 수준에서 입력값이 다를 수 있습니다. 숨은 공백과 줄바꿈 문자가 있는지 확인하세요. 문자 표현 방식이 다르다면 유니코드 정규화와 텍스트 인코딩을 점검하세요. 애플리케이션의 처리 방식이 다르다면 다른 애플리케이션이 접두사를 추가했는지도 확인해야 합니다. 또한 상대 결과가 SHA-224인지, 길이만 줄인 SHA-256 다이제스트인지 확인하세요.
마지막 확인 사항
다른 시스템에서 이 도구의 SHA-224 다이제스트를 동일하게 재현해야 한다면 정확한 입력 인코딩과 마지막 줄바꿈의 포함 여부를 기록하세요. 값을 받는 시스템이 SHA-224와 56자의 16진수 값을 요구하는지도 확인해야 합니다. 사양에서 SHA-224를 요구하지 않는다면 더 폭넓은 호환성과 더 큰 충돌 저항성 여유를 위해 SHA-256을 고려하세요.
인기 도구
Digily Link의 IP 조회 도구는 모든 IP 주소에 대한 자세한 정보를 제공합니다. 이 무료 온라인 서비스를 사용하여 포괄적인 IP 데이터를 얻으세요.
WhatsApp 링크 생성기로 즉시 무료 WhatsApp 링크를 생성하세요. 맞춤 메시지를 추가하고 로그인이나 코딩 없이 한 번의 클릭으로 채팅을 시작하세요.