SHA-224 जनरेटर
हमारे SHA-224 जनरेटर टूल का उपयोग करके किसी भी स्ट्रिंग इनपुट से SHA-224 हैश बनाएं।
SHA-224 जनरेटर एक मुफ्त टूल है, जो किसी भी स्ट्रिंग इनपुट से तय लंबाई वाला SHA-224 हैश बनाता है।
SHA-224 क्या है और क्या यह अब भी सुरक्षित है?
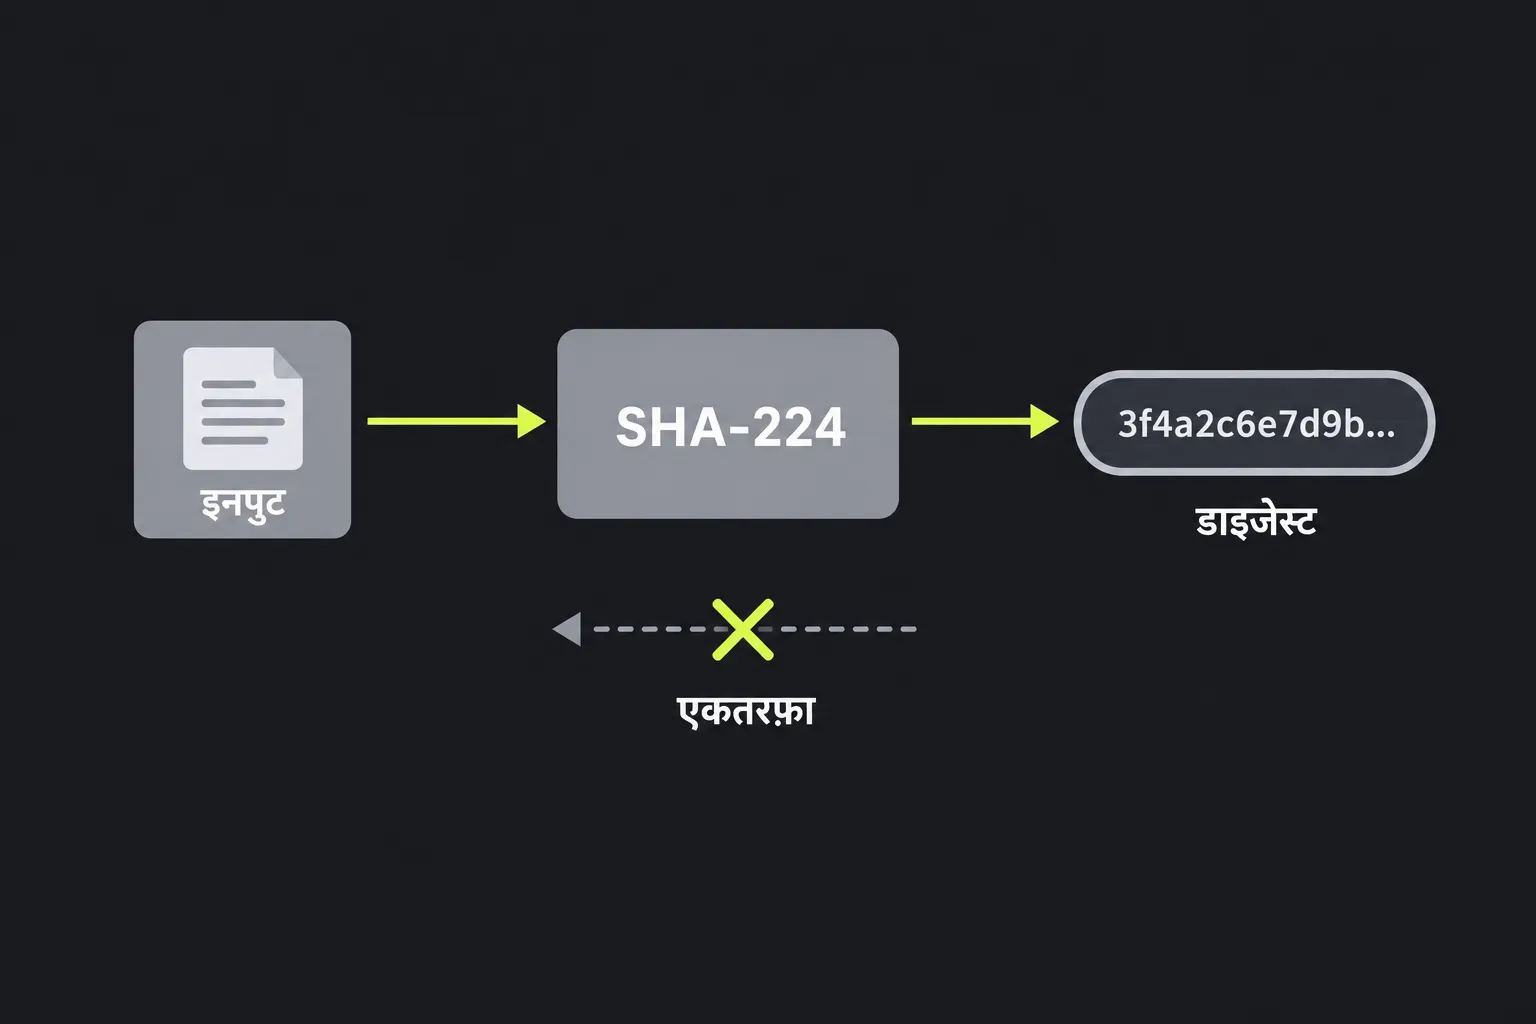
SHA-224, SHA-2 परिवार का एक क्रिप्टोग्राफिक हैश फंक्शन है। इसे न तो असुरक्षित माना जाता है, न ही अप्रचलित। यह एकतरफा गणना के जरिए डेटा को तय लंबाई वाले फिंगरप्रिंट में बदलता है। SHA-224 में एक ही इनपुट से हमेशा एक ही डाइजेस्ट बनता है, जबकि इनपुट में छोटा सा बदलाव भी आम तौर पर बिल्कुल अलग नतीजा देता है। एन्क्रिप्शन के विपरीत, SHA-224 हैशिंग में ऐसी कोई कुंजी नहीं होती जिससे मूल टेक्स्ट वापस पाया जा सके।
SHA-224 से 224-बिट डाइजेस्ट बनता है, जिसे आम तौर पर 56 हेक्साडेसिमल वर्णों में लिखा जाता है। SHA-2 परिवार को NSA ने डिजाइन किया था और NIST ने इसे पहली बार 2001 में प्रकाशित किया। NIST ने 2004 में SHA-224 को मानक में शामिल किया। यह SHA-256 वाली ही मूल कम्प्रेशन संरचना इस्तेमाल करता है, लेकिन इसके शुरुआती मान अलग हैं और नतीजा छोटा होता है।
पूर्ण SHA-224 के विरुद्ध किसी व्यावहारिक कोलिजन या प्रीइमेज हमले की सार्वजनिक जानकारी नहीं है। इसकी अनुमानित कोलिजन प्रतिरोध क्षमता लगभग 112 बिट है, जबकि SHA-256 के लिए यह लगभग 128 बिट है। जहां कोई प्रोटोकॉल खास तौर पर SHA-224 मांगता हो और उसकी मौजूदा सुरक्षा आवश्यकताएं इसकी अनुमति देती हों, वहां संगतता के लिए इसे इस्तेमाल किया जा सकता है। हालांकि, SHA-256 को अधिक सॉफ्टवेयर समर्थन मिलता है और वह सुरक्षा का बड़ा अंतर देता है।
SHA-224 हैश कैसे बनाएं?
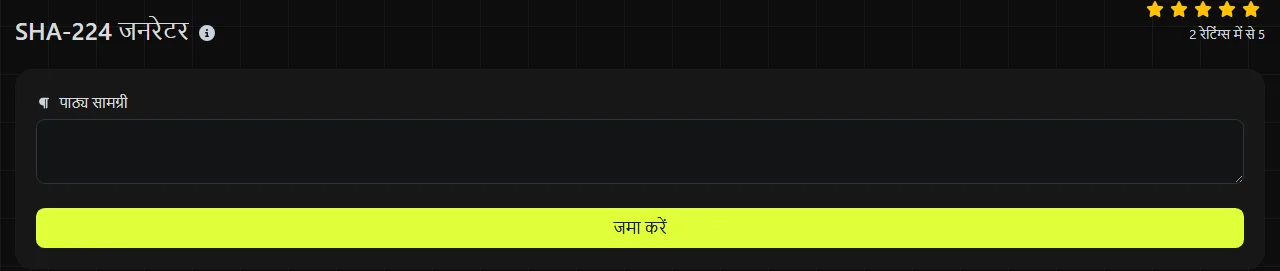
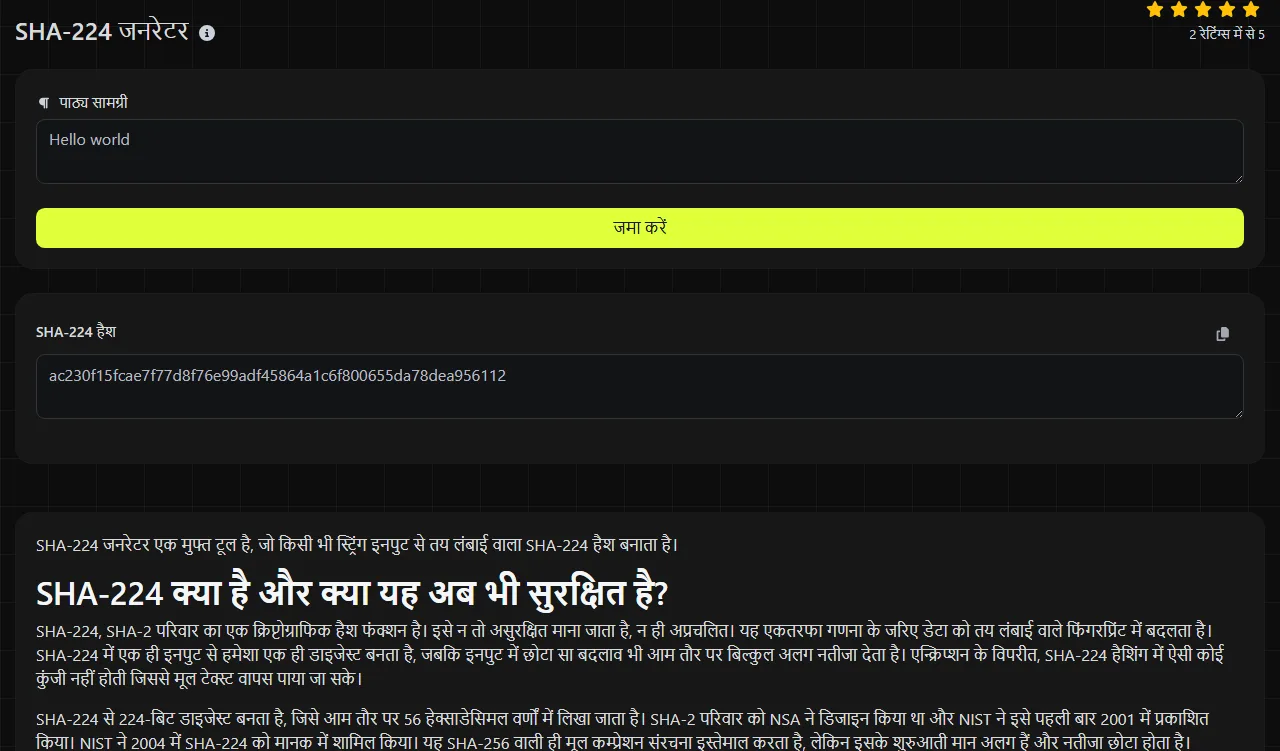
जिस स्ट्रिंग को प्रोसेस करना है, उसे बिल्कुल सही रूप में दर्ज करें, जनरेटर चलाएं और SHA-224 Hash में दिखने वाला 56-वर्ण का मान देखें।
- टेक्स्ट को ठीक उसी रूप में तैयार करें जिस रूप में SHA-224 से प्रोसेस करना है। इसमें स्पेस, विराम चिह्न और अक्षरों का केस भी शामिल है।
- उस स्ट्रिंग को SHA-224 जनरेटर के इनपुट फील्ड में डालें और नतीजा जनरेट करें।
- उद्धरण चिह्न, स्पेस या लाइन ब्रेक जोड़े बिना 56-वर्ण वाला SHA-224 डाइजेस्ट कॉपी करें।
- मानों की तुलना करते समय सभी 56 हेक्साडेसिमल वर्ण जांचें।
गणना सर्वर पर PHP के हैश इम्प्लीमेंटेशन से होती है। आपका इनपुट HTTPS के जरिए सर्वर तक जाता है और स्टोर नहीं किया जाता। फिर भी ऐसे पासवर्ड, प्राइवेट कुंजियां या अन्य गोपनीय जानकारी सबमिट न करें, जिन्हें आपके डिवाइस से बाहर भेजना जरूरी न हो।
क्या SHA-224 को डिक्रिप्ट करके मूल डेटा वापस पाया जा सकता है?
नहीं, SHA-224 डाइजेस्ट को डिक्रिप्ट नहीं किया जा सकता, क्योंकि SHA-224 एन्क्रिप्शन नहीं है और इसमें कोई रिवर्सिबल कुंजी नहीं होती। फिर भी हमलावर किसी इनपुट का अनुमान लगाकर उसे हैश कर सकते हैं और नतीजे की तुलना कर सकते हैं। ऐसा करना तब व्यावहारिक होता है जब मूल मान किसी छोटे या अनुमान लगाने योग्य समूह से आता हो, जैसे छोटे PIN, आम शब्द या ज्ञात संदर्भ संख्याएं।
अनुमान लगाने के इसी जोखिम के कारण पासवर्ड स्टोर करने के लिए SHA-224 का इस्तेमाल नहीं करना चाहिए। इसकी तेज गति चेकसम के लिए उपयोगी है, लेकिन अनुमान-आधारित हमलों के सामने कमजोरी बन जाती है। पासवर्ड सिस्टम में Argon2id, scrypt या bcrypt जैसे विशेष पासवर्ड-हैशिंग फंक्शन का इस्तेमाल करें। साथ में हर पासवर्ड के लिए अलग सॉल्ट और उपयुक्त वर्क फैक्टर भी होना चाहिए।
SHA-224 का इस्तेमाल कब करना चाहिए?
SHA-224 का इस्तेमाल तब करें जब कोई मौजूदा फाइल फॉर्मेट, API, सर्टिफिकेट सिस्टम या पुराना एप्लिकेशन स्पष्ट रूप से SHA-224 डाइजेस्ट मांगे। इसका छोटा आउटपुट ऐसे सख्ती से परिभाषित फील्ड में भी उपयोगी हो सकता है, जहां 224 बिट की अनुमति हो लेकिन 256 बिट की नहीं।
- चेकसम, अनजाने बदलावों का पता लगाने के लिए, जब SHA-224 पर सहमति हो।
- डीडुप्लिकेशन, जहां एक जैसी सामग्री के लिए दोहराया जा सकने वाला पहचानकर्ता चाहिए और जानबूझकर कराए गए कोलिजन के परिणाम सीमित हों।
- पुराने सिस्टम के साथ संगतता, ऐसे सॉफ्टवेयर या स्टोर किए गए रिकॉर्ड के लिए जिनमें पहले से SHA-224 मान मौजूद हों।
- प्रोटोकॉल इम्प्लीमेंटेशन, जहां विनिर्देश में SHA-224 या HMAC-SHA-224 दिया गया हो।
अकेला SHA-224 चेकसम प्रामाणिकता साबित नहीं करता। अगर कोई हमलावर फाइल और उसके प्रकाशित SHA-224 डाइजेस्ट, दोनों को बदल सकता है, तो उनकी तुलना कोई सुरक्षा नहीं देती। जब स्रोत की भी पुष्टि करनी हो, तब साधारण SHA-224 डाइजेस्ट के बजाय डिजिटल सिग्नेचर या कुंजी-आधारित HMAC इस्तेमाल करें। किसी नई सामान्य चेकसम व्यवस्था के लिए SHA-256 को एकीकृत करना आम तौर पर आसान होता है और यह SHA-256 जनरेटर के जरिए उपलब्ध है।
इनपुट से जुड़ी जानकारी और उदाहरण
SHA-224 बाइट्स को प्रोसेस करता है, इसलिए इनपुट की हर बारीकी मायने रखती है। तीन वर्णों वाली ASCII स्ट्रिंग abc से 23097d223405d8228642a477bda255b32aadbce4bda0b3f7e36c9da7 बनता है। इस नतीजे में 56 हेक्साडेसिमल वर्ण हैं।
- Report और report से अलग-अलग हैश बनते हैं, क्योंकि अक्षरों का केस बदलने से इनपुट बदल जाता है।
- शुरुआती स्पेस, आखिर के स्पेस और लाइन एंडिंग भी डेटा में गिने जाते हैं। किसी एडिटर से कॉपी किए गए टेक्स्ट में अंत में ऐसी नई लाइन हो सकती है जो दिखाई न दे।
- संख्याओं को स्ट्रिंग के वर्णों के रूप में हैश किया जाता है। टेक्स्ट 0123, 123 से अलग है।
- उच्चारण चिह्न वाले और गैर-लैटिन वर्णों को पहले कैरेक्टर एन्कोडिंग में दर्शाना पड़ता है। UTF-8 और किसी दूसरी एन्कोडिंग से अलग बाइट क्रम बन सकते हैं, इसलिए उनके हैश भी अलग हो सकते हैं।
- एल्गोरिदम लंबे डेटा को ब्लॉक में प्रोसेस कर सकता है, लेकिन यह पेज ऑनलाइन टूल के लिए इनपुट या अनुरोध का कोई अधिकतम आकार नहीं बताता।
SHA-224 केवल सामान्य SHA-256 डाइजेस्ट के शुरुआती 224 बिट नहीं हैं। SHA-256 नतीजे को छोटा करने से SHA-224 वाला नतीजा नहीं बनेगा, क्योंकि दोनों फंक्शन अलग आंतरिक मानों से शुरू होते हैं।
अक्सर पूछे जाने वाले सवाल
क्या बड़े और छोटे अक्षरों में लिखे हेक्साडेसिमल हैश एक ही होते हैं?
हां। हेक्साडेसिमल अक्षरों का केस मूल डाइजेस्ट को नहीं बदलता, इसलिए ab12 और AB12 समान बाइट्स को दर्शाते हैं। हालांकि, सामान्य केस-सेंसिटिव टेक्स्ट तुलना करने वाला सॉफ्टवेयर इन्हें अलग स्ट्रिंग मान सकता है। इसलिए स्टोर किए गए मानों की तुलना से पहले अक्षरों का केस एक जैसा कर लें।
क्या इस जनरेटर से किसी फाइल का हैश बनाया जा सकता है?
यह टूल स्ट्रिंग इनपुट के लिए बनाया गया है, सीधे फाइल अपलोड करने के लिए नहीं। फाइल चेकसम बनाने के लिए ऐसा सॉफ्टवेयर इस्तेमाल करें जो फाइल को रॉ बाइट्स के रूप में पढ़ता हो, जैसे इसे उपलब्ध कराने वाले सिस्टम पर sha224sum या कोई उपयुक्त OpenSSL कमांड। फाइल की दिखाई देने वाली सामग्री पेस्ट करने से लाइन एंडिंग या कैरेक्टर एन्कोडिंग बदल सकती है।
क्या HMAC प्रमाणीकरण के लिए SHA-224 उपयुक्त है?
जब कोई प्रोटोकॉल इसकी मांग करता है, तब HMAC-SHA-224 एक वैध कुंजी-आधारित संरचना है। हालांकि, यह जनरेटर साधारण SHA-224 हैश देता है, HMAC नहीं। HMAC की गणना के लिए एक गुप्त कुंजी और विशेष इम्प्लीमेंटेशन चाहिए।
किसी दूसरे SHA-224 कैलकुलेटर में अलग नतीजा क्यों मिलता है?
हो सकता है कि बाइट स्तर पर इनपुट अलग हों। छिपे हुए स्पेस और नई लाइन के वर्ण जांचें। अगर वर्णों का निरूपण अलग है, तो Unicode नॉर्मलाइजेशन और टेक्स्ट एन्कोडिंग जांचें। अगर एप्लिकेशन की प्रोसेसिंग अलग है, तो देखें कि दूसरे एप्लिकेशन ने कोई प्रीफिक्स तो नहीं जोड़ा। यह भी पक्का करें कि दूसरा नतीजा SHA-224 ही है, छोटा किया गया SHA-256 डाइजेस्ट नहीं।
अंतिम जांच
जब किसी दूसरे सिस्टम को इस टूल वाला SHA-224 डाइजेस्ट दोबारा बनाना हो, तब इनपुट की सटीक एन्कोडिंग और अंत में नई लाइन मौजूद है या नहीं, दोनों दर्ज करें। पक्का करें कि प्राप्त करने वाला सिस्टम SHA-224 और 56-वर्ण वाला हेक्साडेसिमल मान ही चाहता है। अगर किसी विनिर्देश में SHA-224 जरूरी नहीं है, तो बेहतर संगतता और अधिक कोलिजन प्रतिरोध के लिए SHA-256 पर विचार करें।
लोकप्रिय उपकरण
हमारे हस्ताक्षर जनरेटर टूल के साथ अपनी खुद की कस्टम हस्ताक्षर बनाएं और आसानी से डाउनलोड करें।
हमारे टेक्स्ट साइज कैलकुलेटर टूल का उपयोग करके किसी भी टेक्स्ट का आकार बाइट्स (B), किलोबाइट्स (KB), या मेगाबाइट्स (MB) में गणना करें।
रिवर्स IP लुकअप टूल का उपयोग करके किसी भी IP पते से जुड़े डोमेन या होस्ट को जल्दी और आसानी से खोजें।
हमारे पिंग टूल का उपयोग करके किसी भी वेबसाइट, सर्वर, या पोर्ट की स्थिति और प्रतिक्रिया समय को जल्दी और कुशलता से जांचें।
डिजिली लिंक का आईपी लुकअप टूल किसी भी आईपी पते के बारे में विस्तृत जानकारी प्रदान करता है। इस मुफ्त ऑनलाइन सेवा का उपयोग करके व्यापक आईपी डेटा प्राप्त करें।
हमारे WhatsApp लिंक जनरेटर से तुरंत अपना मुफ्त WhatsApp लिंक बनाएं। एक कस्टम संदेश जोड़ें और एक क्लिक में चैट शुरू करें, लॉग इन या कोडिंग की आवश्यकता नहीं।