Gerador de SHA-1
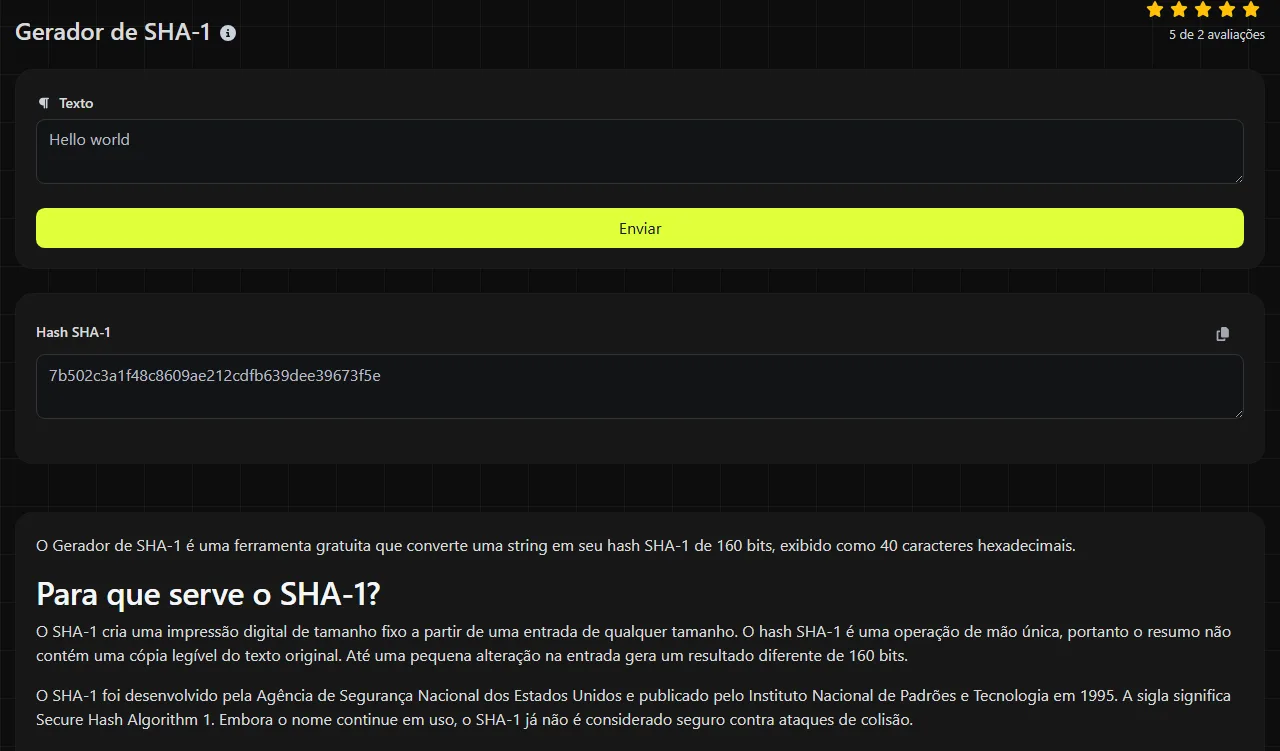
O Gerador de SHA-1 é uma ferramenta gratuita que converte uma string em seu hash SHA-1 de 160 bits, exibido como 40 caracteres hexadecimais.
Para que serve o SHA-1?
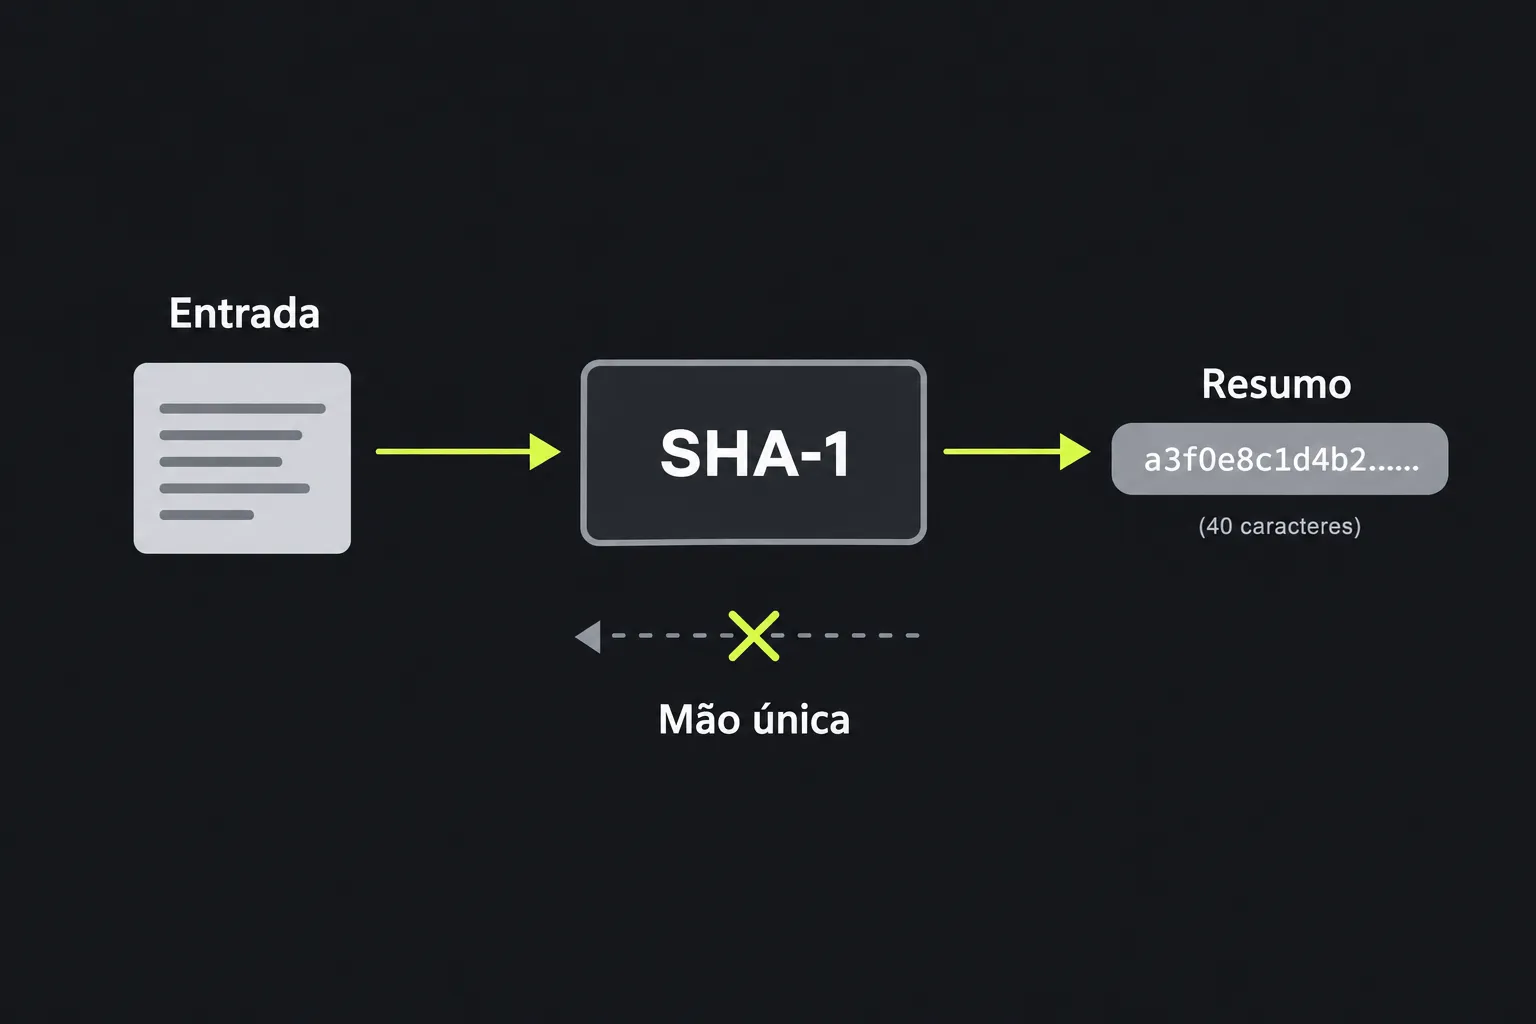
O SHA-1 cria uma impressão digital de tamanho fixo a partir de uma entrada de qualquer tamanho. O hash SHA-1 é uma operação de mão única, portanto o resumo não contém uma cópia legível do texto original. Até uma pequena alteração na entrada gera um resultado diferente de 160 bits.
O SHA-1 foi desenvolvido pela Agência de Segurança Nacional dos Estados Unidos e publicado pelo Instituto Nacional de Padrões e Tecnologia em 1995. A sigla significa Secure Hash Algorithm 1. Embora o nome continue em uso, o SHA-1 já não é considerado seguro contra ataques de colisão.
Uma colisão de SHA-1 ocorre quando duas entradas diferentes produzem o mesmo resumo. Pesquisadores já demonstraram colisões de SHA-1 viáveis na prática, por isso o algoritmo não é mais recomendado para assinaturas digitais, certificados e outras situações em que um invasor possa alterar o conteúdo deliberadamente.
Como gerar um hash SHA-1?
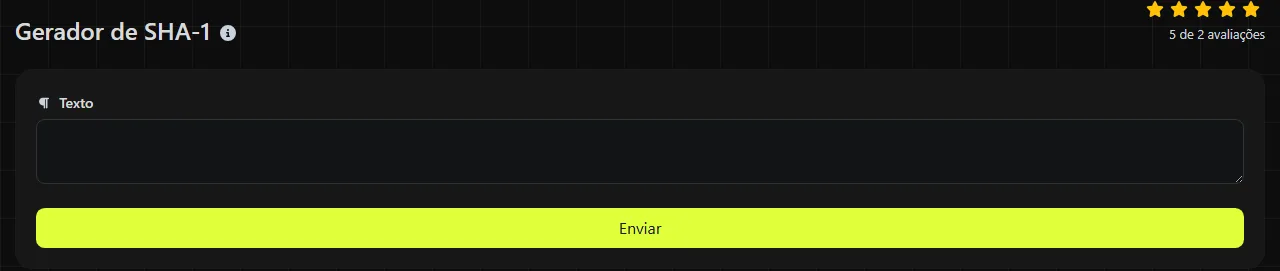
Digite a string exata que quer processar e consulte o valor hexadecimal de 40 caracteres no campo de resultado Hash SHA-1. O processamento é feito no servidor. Sua entrada é enviada ao servidor por HTTPS e não é armazenada.
Estes exemplos padrão mostram o formato esperado e como a entrada afeta o resultado:
- A entrada abc gera a9993e364706816aba3e25717850c26c9cd0d89d.
- Uma string de bytes vazia gera da39a3ee5e6b4b0d3255bfef95601890afd80709.
- A entrada abc , com um espaço no final, gera um hash diferente de abc.
O SHA-1 processa bytes, não caracteres legíveis por pessoas. Espaços, pontuação, letras maiúsculas e quebras de linha fazem diferença. Este Gerador de SHA-1 processa os números digitados no campo de texto como caracteres. Assim, 123 representa os três caracteres 1, 2 e 3.
Para o SHA-1, caracteres acentuados e não latinos precisam primeiro ser codificados como bytes. Dois sistemas podem gerar hashes diferentes para textos visualmente idênticos caso usem codificações de caracteres ou normalizações Unicode distintas. Ao comparar o resultado SHA-1 deste gerador com o de outro sistema, confirme se ambos usam a mesma codificação, geralmente UTF-8, e a mesma convenção de quebra de linha.
É possível descriptografar ou reverter o SHA-1?
Não. Um hash SHA-1 não pode ser descriptografado porque hash não é criptografia e não existe uma chave de descriptografia. De modo geral, recuperar uma entrada original arbitrária a partir de seu resumo continua sendo computacionalmente inviável.
Entradas previsíveis são outra questão. Um invasor pode calcular hashes SHA-1 de valores prováveis, obtidos de um dicionário ou de uma lista gerada, até encontrar um resultado correspondente. É por isso que o SHA-1 não deve ser usado para armazenar senhas, mesmo que o resumo em si não possa ser simplesmente revertido.
Um ataque de colisão também não descriptografa um hash. Ele encontra duas entradas diferentes que produzem o mesmo resumo, o que basta para comprometer assinaturas e verificações de integridade em ambientes hostis.
Onde o SHA-1 ainda é usado?
O SHA-1 ainda aparece em somas de verificação sem risco de interferência maliciosa, na detecção de duplicatas e em sistemas que precisam manter compatibilidade com formatos antigos. Sua representação hexadecimal de 40 caracteres também é encontrada em identificadores históricos de controle de código-fonte e em registros arquivados de software.
- Somas de verificação: o SHA-1 pode detectar alterações acidentais quando o resumo esperado vem de uma fonte confiável. Ele não pode comprovar a integridade se um invasor conseguir substituir tanto o arquivo quanto o hash publicado.
- Desduplicação: pode ajudar a identificar registros ou arquivos aparentemente idênticos quando a criação deliberada de colisões não faz parte do modelo de ameaças. Sistemas que usam SHA-1 e não toleram nenhuma colisão também devem comparar os dados originais.
- Compatibilidade com sistemas legados: alguns bancos de dados, APIs e formatos de arquivo exigem um valor SHA-1 existente. Atender a esse requisito é legítimo, mas projetos novos devem usar um algoritmo atual.
Não use SHA-1 simples para senhas, assinaturas digitais, criação ou assinatura de certificados, geração ou autenticação de tokens de segurança nem registros de documentos resistentes a adulteração.
Segurança do SHA-1 e alternativas
A resistência a colisões do SHA-1 está criptograficamente comprometida, e o algoritmo não é mais recomendado para novos usos que envolvam segurança. Seu resumo de 160 bits é menor que os produzidos por variantes comuns de SHA-2 e SHA-3, mas o tamanho do resumo, por si só, não é o motivo para deixar de usá-lo. O fator decisivo são os ataques de colisão já demonstrados.
Use SHA-256 ou SHA-512 para somas de verificação cujos valores esperados venham de uma fonte confiável, a menos que alguma especificação exija outra opção. A integridade autenticada requer um MAC adequado ou um esquema de assinatura digital. SHA-3 é outra família atual. Se for necessário especificamente um resumo SHA-2 de 224 bits, o Gerador SHA-224 produz esse formato. Para senhas, em vez de SHA-1, use uma função própria para hash de senhas, como Argon2id, scrypt ou bcrypt.
Perguntas frequentes sobre SHA-1
Hashes SHA-1 em hexadecimal com letras maiúsculas e minúsculas são diferentes?
Não. Letras hexadecimais maiúsculas e minúsculas podem representar o mesmo valor de 160 bits. No entanto, um sistema que faça uma comparação de texto com diferenciação entre maiúsculas e minúsculas ainda pode considerar as duas strings diferentes. Portanto, preserve o formato esperado pelo sistema.
Posso calcular o SHA-1 de um arquivo com esta ferramenta?
Esta ferramenta calcula o hash de uma string e não permite enviar arquivos. Para obter a soma de verificação de um arquivo, use um utilitário local, como sha1sum no Linux, ou um comando equivalente que leia diretamente os bytes do arquivo. Não cole o conteúdo binário de arquivos no campo de texto deste Gerador de SHA-1, pois mudanças na codificação ou nas quebras de linha podem alterar o resultado.
O HMAC-SHA-1 também está comprometido?
Os ataques de colisão publicados contra o SHA-1 não comprometem diretamente o HMAC-SHA-1 da mesma forma, pois o HMAC usa uma chave secreta e uma construção distinta. Mesmo assim, protocolos novos geralmente adotam HMAC-SHA-256 ou outra opção atual para evitar dependências legadas e restrições de políticas.
Adicionar salt torna o SHA-1 seguro para senhas?
Não. Um salt impede que senhas idênticas compartilhem o mesmo resumo SHA-1 armazenado e dificulta o uso de tabelas pré-calculadas, mas o SHA-1 continua sendo rápido demais para armazenar senhas. Use uma função de hash de senhas com fator de trabalho configurável e um salt aleatório exclusivo.
Verificações finais
Antes de comparar o resultado SHA-1 deste gerador com outro hash, verifique se há espaços ocultos, uma quebra de linha no final, diferenças na codificação de caracteres ou alterações entre letras maiúsculas e minúsculas na entrada. Use SHA-1 somente quando um sistema existente exigir esse algoritmo ou quando a resistência a colisões não fizer parte do requisito de segurança. Em projetos novos, escolha um hash atual e resistente a colisões para somas de verificação confiáveis, um MAC com chave para autenticar mensagens ou um esquema de assinatura digital adequado.
Ferramentas populares
Gere facilmente sua própria assinatura personalizada e faça o download com facilidade.
Obtenha o tamanho de um texto em Bytes (B), Kilobytes (KB) ou Megabytes (MB).
Use a ferramenta de consulta reversa de IP para encontrar de forma rápida e fácil o domínio ou host associado a qualquer endereço IP.
Use nossa ferramenta de ping para verificar de forma rápida e eficiente o status e o tempo de resposta de qualquer site, servidor ou porta.
A ferramenta de consulta de IP do Digily Link fornece informações detalhadas sobre qualquer endereço IP. Use este serviço online gratuito para obter dados completos de IP.
Gere instantaneamente seu link gratuito do WhatsApp com nosso gerador de links. Adicione uma mensagem personalizada e inicie conversas com um clique, sem login nem programação.