مولد SHA-1
توليد تجزئات SHA-1 من أي إدخال نصي باستخدام أداة توليد SHA-1 الخاصة بنا لتجزئة البيانات بشكل آمن.
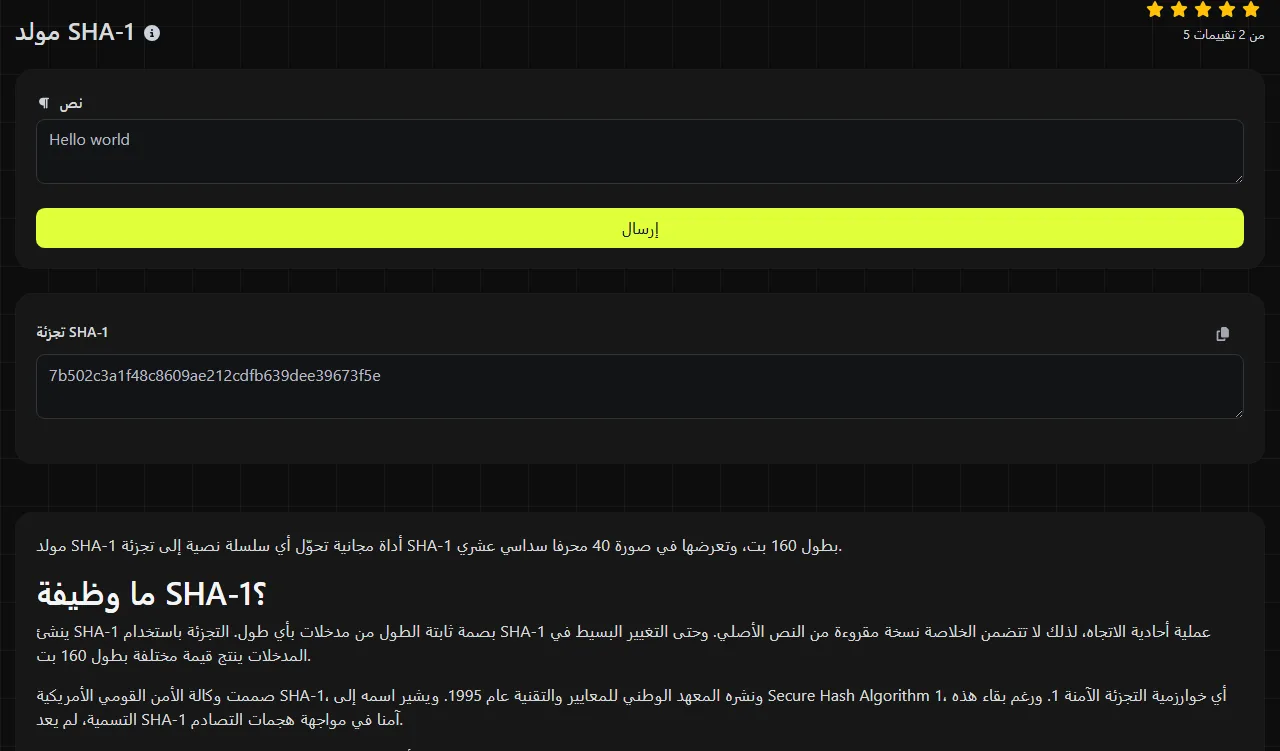
مولد SHA-1 أداة مجانية تحوّل أي سلسلة نصية إلى تجزئة SHA-1 بطول 160 بت، وتعرضها في صورة 40 محرفا سداسي عشري.
ما وظيفة SHA-1؟
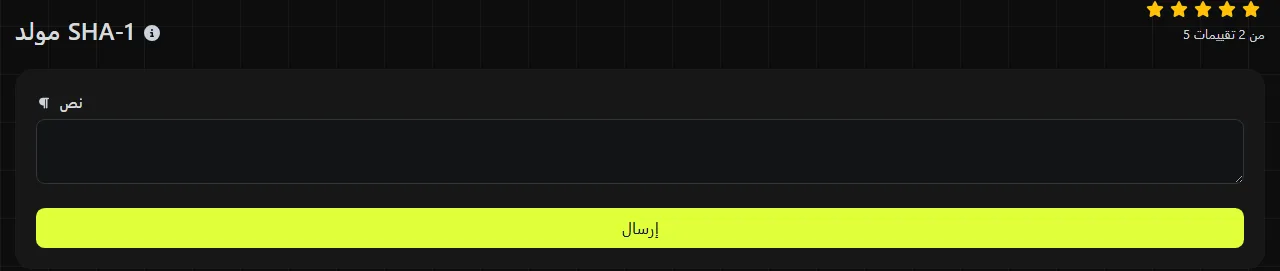
ينشئ SHA-1 بصمة ثابتة الطول من مدخلات بأي طول. التجزئة باستخدام SHA-1 عملية أحادية الاتجاه، لذلك لا تتضمن الخلاصة نسخة مقروءة من النص الأصلي. وحتى التغيير البسيط في المدخلات ينتج قيمة مختلفة بطول 160 بت.
صممت وكالة الأمن القومي الأمريكية SHA-1، ونشره المعهد الوطني للمعايير والتقنية عام 1995. ويشير اسمه إلى Secure Hash Algorithm 1، أي خوارزمية التجزئة الآمنة 1. ورغم بقاء هذه التسمية، لم يعد SHA-1 آمنا في مواجهة هجمات التصادم.
يحدث تصادم SHA-1 عندما ينتج عن مدخلين مختلفين الخلاصة نفسها. وقد أثبت الباحثون إمكانية تنفيذ تصادمات SHA-1 عمليا، لذلك لم تعد الخوارزمية موصى بها للتوقيعات الرقمية والشهادات وغيرها من الحالات التي قد يتعمد فيها مهاجم تغيير المحتوى.
كيف أنشئ تجزئة SHA-1؟
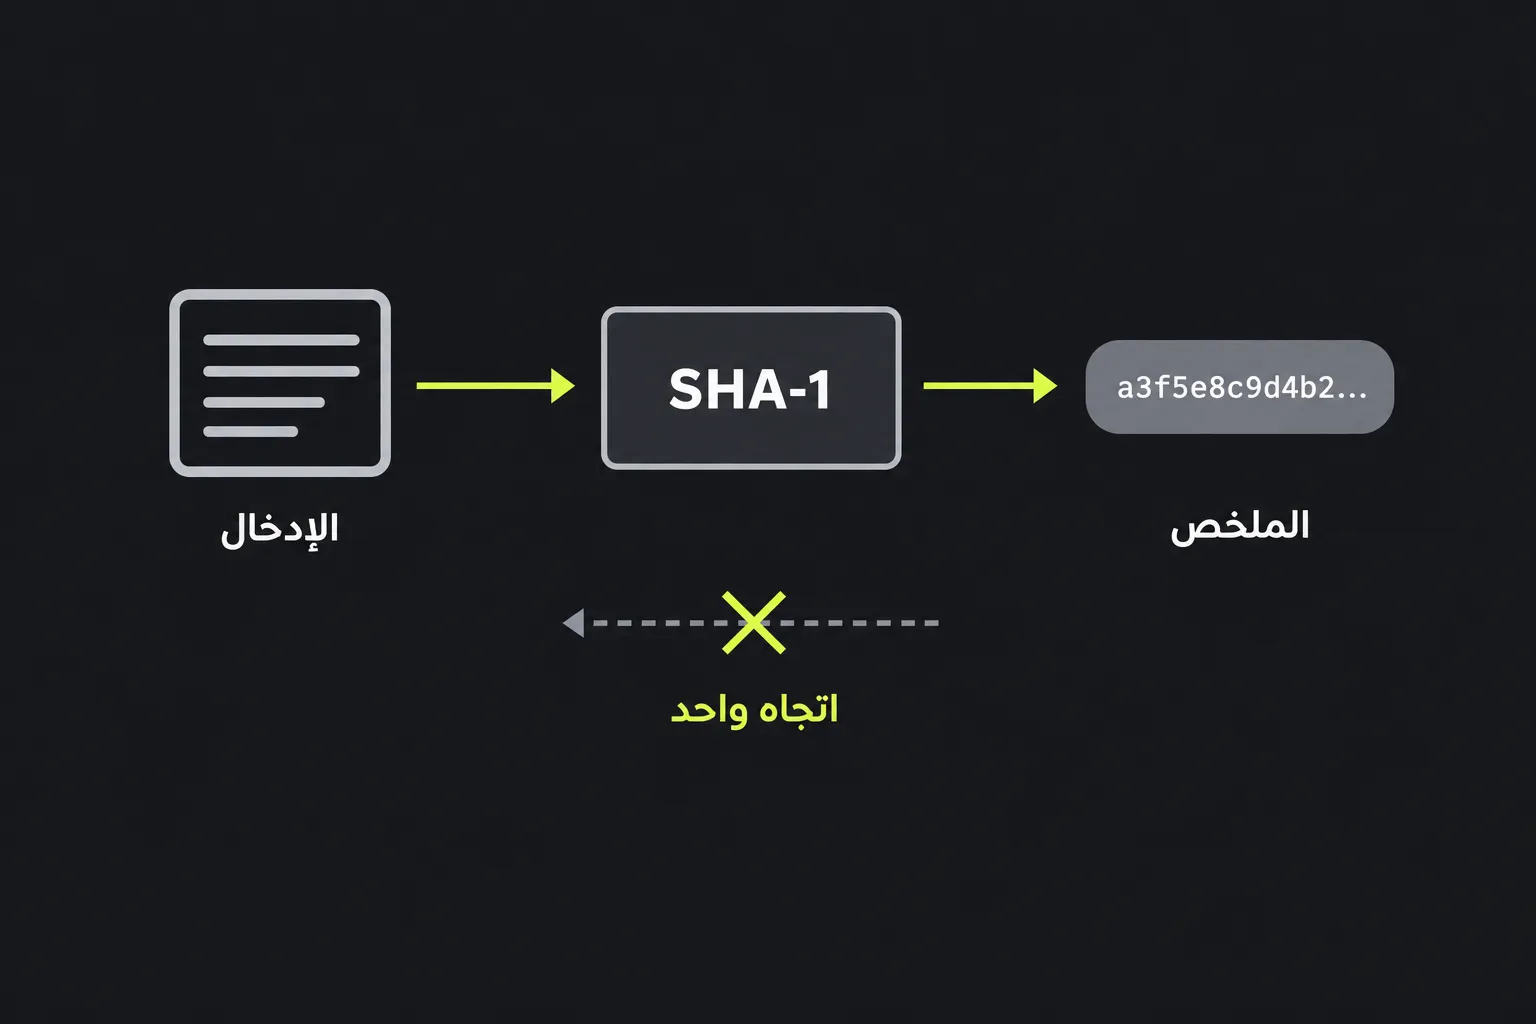
أدخل السلسلة النصية التي تريد تجزئتها كما هي تماما، ثم اقرأ القيمة السداسية العشرية المكونة من 40 محرفا في حقل نتيجة تجزئة SHA-1. تتم المعالجة على الخادم. تُرسل مدخلاتك إلى الخادم عبر HTTPS ولا يتم تخزينها.
توضح الأمثلة القياسية التالية التنسيق المتوقع وكيف تؤثر المدخلات في النتيجة:
- ينتج عن المدخل abc القيمة a9993e364706816aba3e25717850c26c9cd0d89d.
- ينتج عن سلسلة بايتات فارغة القيمة da39a3ee5e6b4b0d3255bfef95601890afd80709.
- ينتج عن المدخل abc ، الذي يحتوي على مسافة في نهايته، تجزئة مختلفة عن abc.
يعالج SHA-1 البايتات، لا المحارف التي يقرؤها الإنسان. لذلك تُحتسب المسافات وعلامات الترقيم والأحرف الكبيرة ونهايات الأسطر كلها. ويتعامل مولد SHA-1 مع الأرقام المكتوبة في الحقل النصي بوصفها محارف، لذا تعني 123 المحارف الثلاثة 1 و2 و3.
يجب أولا ترميز المحارف ذات العلامات التشكيلية والمحارف غير اللاتينية إلى بايتات عند استخدام SHA-1. وقد ينتج نظامان تجزئتين مختلفتين لنص يبدو متطابقا إذا استخدما ترميزا مختلفا للمحارف أو طريقتين مختلفتين لتسوية Unicode. عند مقارنة نتيجة SHA-1 من هذا المولد بنتيجة نظام آخر، تأكد من أن الطرفين يستخدمان الترميز نفسه، وعادة ما يكون UTF-8، واتفاقية نهايات الأسطر نفسها.
هل يمكن فك تجزئة SHA-1 أو عكسها؟
لا، لا يمكن فك تشفير تجزئة SHA-1، لأن التجزئة ليست تشفيرا ولا يوجد مفتاح لفكها. وبوجه عام، تظل استعادة مدخل أصلي عشوائي من خلاصته غير عملية من الناحية الحاسوبية.
لكن الوضع يختلف مع المدخلات القابلة للتوقع. يستطيع المهاجم حساب تجزئات SHA-1 لقيم محتملة من قاموس أو قائمة مولدة حتى يجد قيمة مطابقة. لهذا السبب، يجب عدم استخدام SHA-1 لتخزين كلمات المرور، مع أن الخلاصة نفسها لا يمكن عكسها ببساطة.
هجوم التصادم لا يفك التجزئة أيضا. بل يعثر على مدخلين مختلفين لهما الخلاصة نفسها، وهذا يكفي لتقويض التوقيعات وعمليات التحقق من السلامة في البيئات المعرضة للهجوم.
أين لا يزال SHA-1 مستخدما؟
لا يزال SHA-1 يظهر في المجاميع الاختبارية غير المعرضة لهجمات متعمدة، وفي اكتشاف التكرار، وفي الأنظمة التي تتطلب التوافق مع تنسيق قديم. كما يظهر تمثيله السداسي العشري المكون من 40 محرفا في معرّفات تاريخية لأنظمة التحكم في الشفرة المصدرية وسجلات البرامج المؤرشفة.
- المجاميع الاختبارية: يستطيع SHA-1 اكتشاف التغييرات غير المقصودة عندما تأتي الخلاصة المتوقعة من مصدر موثوق. لكنه لا يثبت سلامة الملف إذا كان المهاجم قادرا على استبدال الملف وتجزئته المنشورة معا.
- إزالة التكرار: يمكنه المساعدة في تحديد السجلات أو الملفات التي تبدو متطابقة عندما يكون إنشاء تصادم متعمد خارج نطاق نموذج التهديد. وعلى الأنظمة التي تستخدم SHA-1 ولا يمكنها تحمّل أي تصادم أن تقارن البيانات الأساسية أيضا.
- التوافق مع الأنظمة القديمة: تتطلب بعض قواعد البيانات وواجهات API وتنسيقات الملفات قيمة SHA-1 موجودة بالفعل. تلبية هذا المتطلب أمر مشروع، لكن ينبغي استخدام خوارزمية حديثة في التصاميم الجديدة.
لا تستخدم SHA-1 بصورته المجردة لكلمات المرور أو التوقيعات الرقمية أو إنشاء الشهادات وتوقيعها أو توليد رموز الأمان والمصادقة أو سجلات المستندات المقاومة للعبث.
الوضع الأمني لخوارزمية SHA-1 وبدائلها
لم يعد SHA-1 سليما من الناحية التشفيرية في مقاومة التصادم، ولم تعد الخوارزمية موصى بها للأعمال الجديدة الحساسة أمنيا. خلاصته البالغ طولها 160 بت أقصر من الخلاصات التي تنتجها إصدارات SHA-2 وSHA-3 الشائعة، لكن طول الخلاصة وحده ليس سبب الاستغناء عنها. العامل الحاسم هو هجمات التصادم التي ثبتت إمكانية تنفيذها.
استخدم SHA-256 أو SHA-512 للمجاميع الاختبارية التي تأتي قيمها المتوقعة من مصدر موثوق، ما لم تفرض المواصفات خيارا آخر. أما السلامة الموثّقة فتتطلب مخطط MAC مناسبا أو توقيعا رقميا. وتمثل SHA-3 عائلة حديثة أخرى. وإذا كنت تحتاج تحديدا إلى خلاصة SHA-2 بطول 224 بت، فإن مولد SHA-224 ينتج هذا التنسيق. أما كلمات المرور فتحتاج، بدلا من SHA-1، إلى دالة مخصصة لتجزئة كلمات المرور مثل Argon2id أو scrypt أو bcrypt.
أسئلة شائعة عن SHA-1
هل تختلف تجزئة SHA-1 عند كتابة الأحرف السداسية العشرية بحالة كبيرة أو صغيرة؟
لا، يمكن للأحرف السداسية العشرية الكبيرة والصغيرة تمثيل القيمة نفسها بطول 160 بت. لكن النظام الذي يجري مقارنة نصية حساسة لحالة الأحرف قد يتعامل مع السلسلتين على أنهما مختلفتان، لذا حافظ على التنسيق الذي يتوقعه ذلك النظام.
هل يمكنني حساب SHA-1 لملف باستخدام هذه الأداة؟
تجزّئ هذه الأداة المدخلات النصية ولا توفر رفع الملفات. لحساب المجموع الاختباري لملف، استخدم أداة محلية مثل sha1sum على Linux أو أمرا مكافئا يقرأ بايتات الملف مباشرة. لا تلصق محتويات ملف ثنائي في الحقل النصي لمولد SHA-1، لأن تغييرات الترميز أو نهايات الأسطر قد تغيّر النتيجة.
هل HMAC-SHA-1 غير آمن أيضا؟
لا تؤثر هجمات التصادم المنشورة على SHA-1 في HMAC-SHA-1 مباشرة بالطريقة نفسها، لأن HMAC يستخدم مفتاحا سريا وبنية منفصلة. ومع ذلك، تختار البروتوكولات الجديدة عادة HMAC-SHA-256 أو خيارا حديثا آخر لتجنب الاعتماد على تقنيات قديمة وقيود السياسات.
هل تجعل إضافة الملح SHA-1 آمنا لكلمات المرور؟
لا. يمنع الملح كلمات المرور المتطابقة من مشاركة خلاصة SHA-1 المخزنة نفسها، ويصعّب استخدام الجداول المحسوبة مسبقا، لكن SHA-1 يظل أسرع بكثير مما يلزم لتخزين كلمات المرور بأمان. استخدم دالة لتجزئة كلمات المرور تتيح ضبط عامل العمل، مع ملح عشوائي وفريد.
فحوص أخيرة
قبل مقارنة نتيجة SHA-1 من هذا المولد بتجزئة أخرى، تحقق من المسافات المخفية والسطر الجديد في النهاية واختلافات ترميز المحارف وتغيّر حالة الأحرف في المدخلات. لا تستخدم SHA-1 إلا عندما يتطلبه نظام قائم، أو عندما لا تكون مقاومة التصادم جزءا من متطلبات الأمان. في التصاميم الجديدة، اختر دالة تجزئة حديثة مقاومة للتصادم للمجاميع الاختبارية الموثوقة، أو MAC بمفتاح لمصادقة الرسائل، أو مخطط توقيع رقمي مناسبا.
الأدوات الشائعة
أنشئ توقيعك الخاص وقم بتنزيله بسهولة باستخدام أداة إنشاء التوقيعات الخاصة بنا للتوقيعات الإلكترونية المخصصة.
احسب حجم أي نص بالبايت (B) أو الكيلوبايت (KB) أو الميجابايت (MB) باستخدام أداة حساب حجم النص لدينا.
استخدم أداة البحث العكسي عن IP للعثور على النطاق أو المضيف المرتبط بأي عنوان IP بسرعة وسهولة.
استخدم أداة البينج الخاصة بنا للتحقق من حالة ووقت استجابة أي موقع ويب أو خادم أو منفذ بسرعة وكفاءة.
أداة البحث عن عنوان IP من Digily Link توفر معلومات مفصلة عن أي عنوان IP. استخدم هذه الخدمة المجانية عبر الإنترنت للحصول على بيانات شاملة عن IP.
أنشئ رابط WhatsApp المجاني فورًا باستخدام أداة إنشاء روابط WhatsApp. أضف رسالة مخصصة وابدأ المحادثات بنقرة واحدة، دون تسجيل دخول أو برمجة.