Générateur SHA-512/224
Générez des hachages SHA-512/224 à partir de n'importe quelle entrée de chaîne avec notre outil de génération SHA-512/224 pour une sécurité des données renforcée.
Le Générateur SHA-512/224 est un outil gratuit qui produit une empreinte SHA-512/224 de 224 bits à partir de n'importe quelle chaîne de caractères.
Qu'est-ce que SHA-512/224 ?
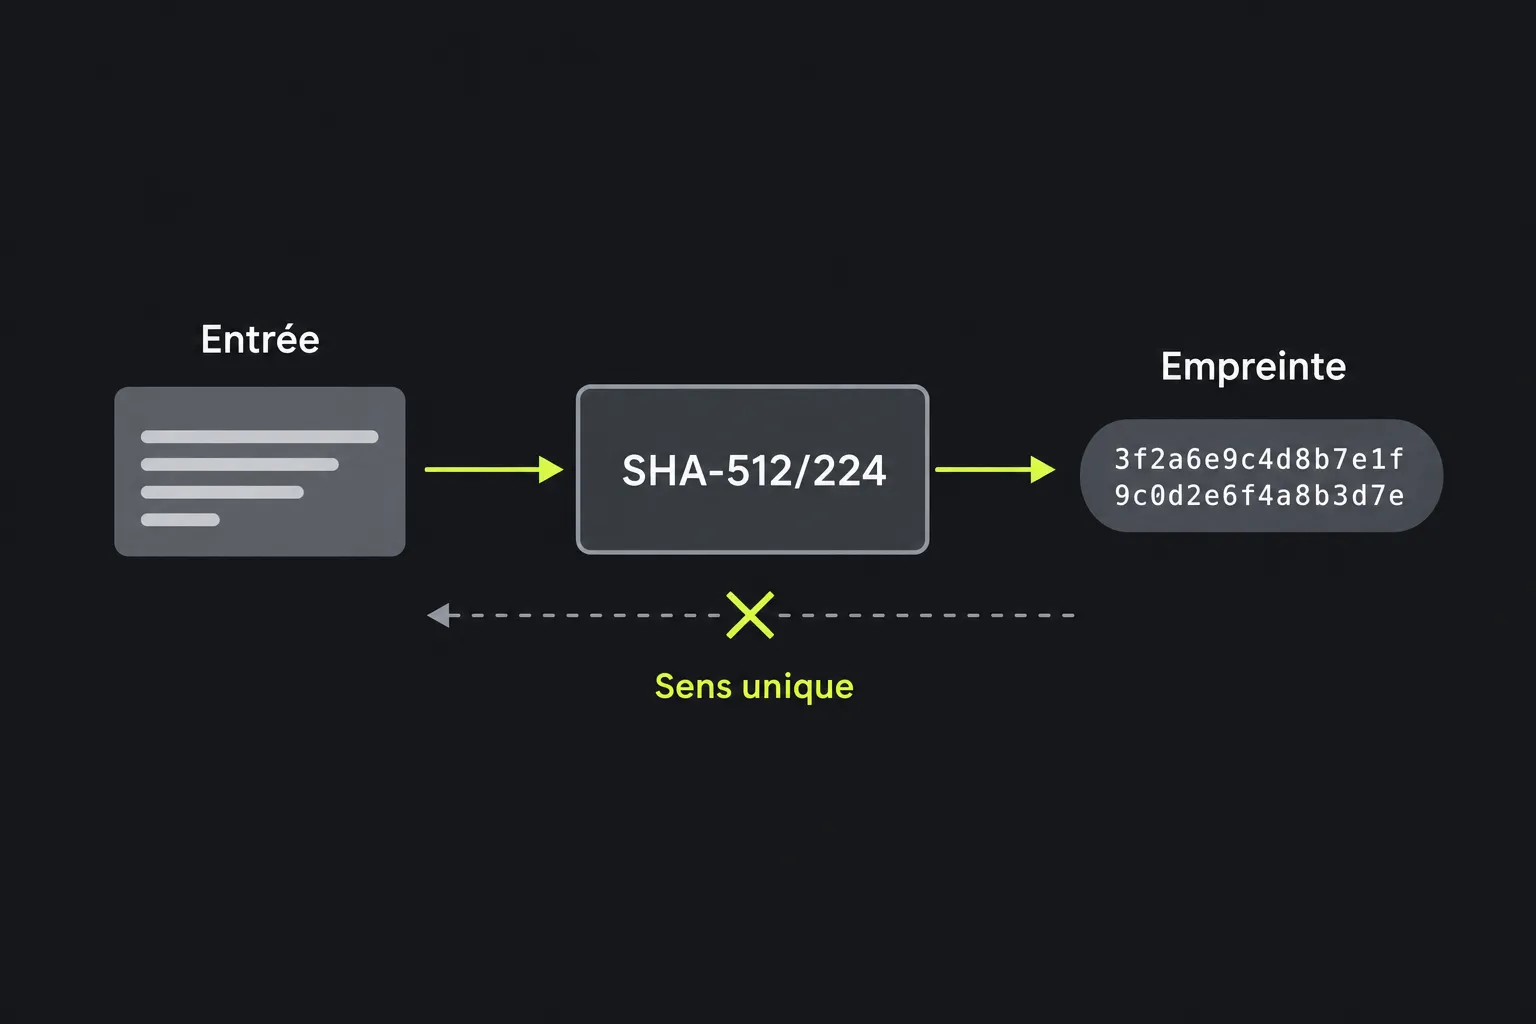
SHA-512/224 appartient à la famille SHA-2. Cette fonction transforme les données d'entrée en une empreinte de longueur fixe au moyen d'une opération mathématique à sens unique. Une même séquence d'octets produit toujours le même condensat SHA-512/224, tandis qu'une modification, même minime, donne normalement un résultat très différent. SHA-512/224 n'est pas un algorithme de chiffrement, car il n'existe aucune clé de déchiffrement et son but n'est pas de récupérer les données d'origine.
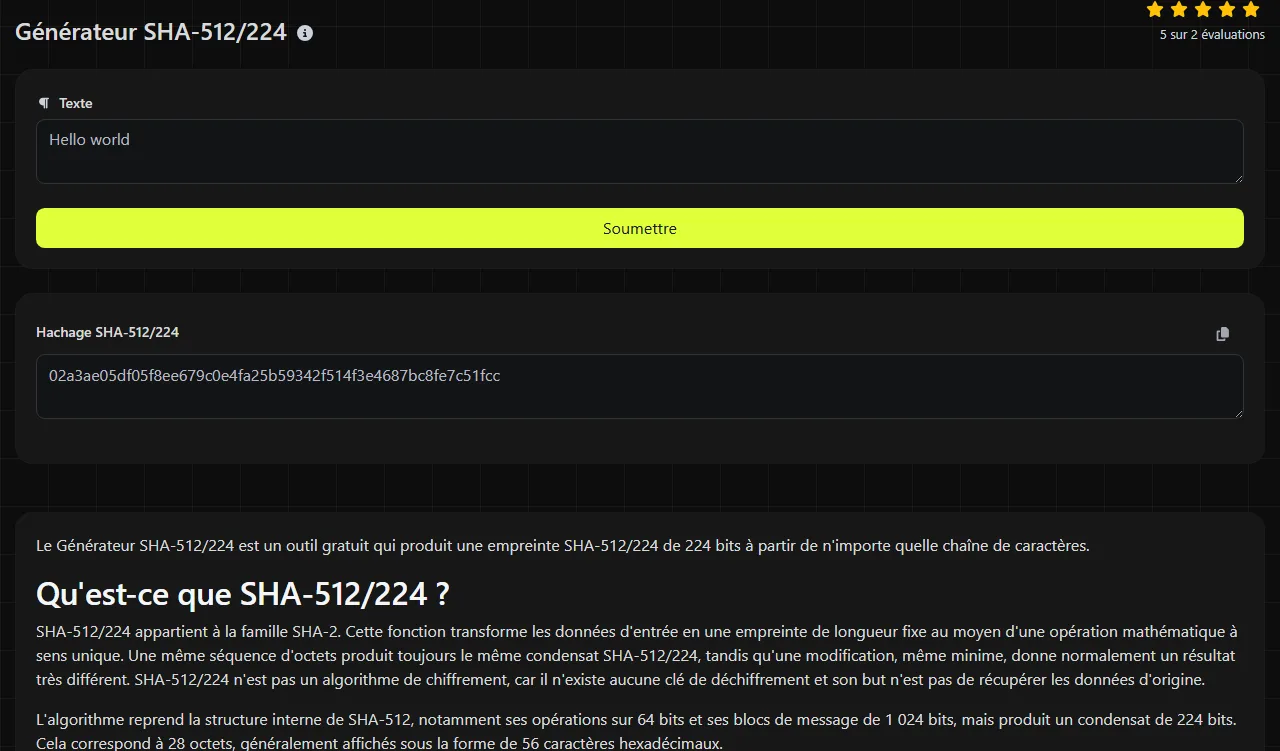
L'algorithme reprend la structure interne de SHA-512, notamment ses opérations sur 64 bits et ses blocs de message de 1 024 bits, mais produit un condensat de 224 bits. Cela correspond à 28 octets, généralement affichés sous la forme de 56 caractères hexadécimaux.
SHA-2 a été conçu par la National Security Agency américaine et normalisé pour la première fois par le NIST en 2002. La variante SHA-512/224 a été définie dans la norme FIPS 180-4 en 2012. Elle reste un algorithme SHA-2 reconnu et aucune attaque pratique permettant de le casser n'est connue, même si sa sortie de 224 bits offre une résistance théorique aux collisions d'environ 112 bits.
Comment générer une empreinte SHA-512/224 ?
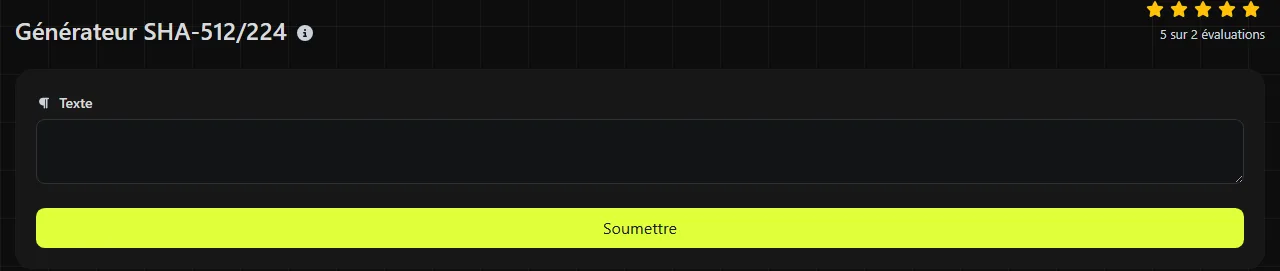
Saisissez la chaîne à hacher, puis consultez la valeur générée dans le champ de résultat Hachage SHA-512/224. La sortie contient 56 caractères hexadécimaux, composés des chiffres 0 à 9 et des lettres a à f.
Par exemple, une entrée telle que invoice-2026-0041 produit un condensat de 224 bits. Si vous remplacez le dernier chiffre par invoice-2026-0042, vous obtenez un autre condensat SHA-512/224, mais toujours exactement de la même longueur. Un long paragraphe et une seule lettre produisent eux aussi des résultats SHA-512/224 de longueur identique.
La génération SHA-512/224 s'effectue sur le serveur. La chaîne saisie dans ce générateur est transmise au serveur via HTTPS et n'est pas stockée. N'envoyez pas de mots de passe, de clés privées, de jetons d'accès ni d'autres données secrètes à ce générateur dans le seul but de vérifier leur empreinte, car les données d'entrée quittent tout de même votre appareil pendant le traitement.
Ce générateur SHA-512/224 hache les octets représentant la chaîne envoyée. Les espaces, la casse, la ponctuation, les sauts de ligne et les tabulations influent donc sur le résultat. Les nombres sont hachés comme des caractères, ce qui signifie que les chaînes 7 et 07 sont différentes. Les textes accentués ou écrits avec des caractères non latins peuvent avoir des représentations Unicode distinctes, même s'ils paraissent identiques à l'écran. SHA-512/224 définit également un condensat pour une chaîne d'octets vide.
Peut-on déchiffrer ou inverser SHA-512/224 ?
Non, SHA-512/224 ne peut pas être déchiffré, car le hachage n'est pas un procédé de chiffrement. Il n'existe ni clé ni opération inverse intégrée permettant de convertir un condensat en sa chaîne d'origine.
La sortie de 224 bits n'empêche pas un attaquant de hacher des entrées possibles et de comparer chaque résultat à un condensat SHA-512/224. Les valeurs prévisibles, telles que les mots de passe courants, les codes PIN courts ou les petites listes de numéros de référence, restent donc vulnérables aux tentatives par devinette.
Deux entrées différentes pourraient théoriquement produire le même condensat. C'est ce que l'on appelle une collision. Avec sa sortie de 224 bits, SHA-512/224 offre un niveau de sécurité théorique d'environ 112 bits face à la recherche de collisions. Aucune attaque pratique par collision contre SHA-512/224 n'est actuellement connue.
Usages légitimes et limites de sécurité
SHA-512/224 convient lorsqu'un système exige précisément cet algorithme ou lorsqu'un condensat SHA-2 compact est utile. Ce format étant moins courant, sa compatibilité peut être limitée. Vérifiez donc le nom de l'algorithme requis et la longueur du condensat avant d'échanger des valeurs avec un autre service.
- Les sommes de contrôle SHA-512/224 permettent de détecter des modifications accidentelles apportées à du texte ou à des enregistrements, à condition que l'empreinte attendue provienne d'une source fiable.
- La déduplication peut utiliser des condensats SHA-512/224 pour repérer dans un premier temps les chaînes dont le contenu est probablement identique, puis effectuer une comparaison directe lorsqu'une collision aurait des conséquences.
- La compatibilité avec les systèmes existants peut imposer SHA-512/224 lors de l'utilisation d'un protocole, d'un champ de base de données ou d'une implémentation logicielle déjà en place.
- Les identifiants de contenu peuvent représenter des séquences d'octets stables dans les systèmes où les identifiants de 224 bits font partie du format convenu.
N'utilisez pas un simple condensat SHA-512/224 pour stocker des mots de passe. Cet algorithme est conçu pour s'exécuter rapidement, ce qui permet également aux attaquants de tester rapidement leurs suppositions. Pour stocker des mots de passe, utilisez plutôt un mécanisme spécialisé tel qu'Argon2id, bcrypt, scrypt ou PBKDF2, avec un sel propre à chaque mot de passe et des paramètres de coût adaptés, et non ce générateur.
Un condensat SHA-512/224 produit par ce générateur ne prouve pas qui a créé la chaîne d'entrée. Si un attaquant peut remplacer à la fois la chaîne et son condensat, la vérification n'apporte aucune authentification. Lorsque l'authenticité est importante, utilisez une signature numérique ou une construction HMAC.
Faut-il choisir SHA-512/224, SHA-512/256 ou SHA-384 ?
Choisissez SHA-512/224 uniquement si une spécification l'exige ou si sa sortie de 224 bits constitue un choix délibéré de compatibilité. Il ne s'agit pas simplement de SHA-512 dont le résultat affiché aurait été réduit à 224 bits. La norme définit un état initial distinct afin de le différencier d'une simple version tronquée de SHA-512.
SHA-512/256 produit un condensat de 256 bits, avec une résistance théorique aux collisions d'environ 128 bits. Choisissez-le lorsqu'une spécification exige une sortie de 256 bits. SHA-384 produit un condensat de 384 bits et est largement utilisé dans les protocoles de sécurité établis. Le Générateur SHA-512 renvoie le résultat complet de 512 bits lorsqu'une troncature n'est ni nécessaire ni souhaitable.
Les contraintes de compatibilité déterminent généralement s'il faut choisir SHA-512/224, SHA-512/256, SHA-384 ou SHA-512. Un condensat SHA-512/224 ne peut être comparé que si les deux systèmes utilisent SHA-512/224, le même encodage des octets et une entrée strictement identique.
Questions fréquentes
SHA-512/224 et SHA-224 sont-ils identiques ?
Non. SHA-224 utilise la structure interne de SHA-256, tandis que SHA-512/224 repose sur celle de SHA-512, avec des valeurs initiales différentes et un résultat de 224 bits. Tous deux produisent 56 caractères hexadécimaux, mais leurs condensats diffèrent pour une même entrée.
La casse des lettres compte-t-elle dans une empreinte hexadécimale ?
Non. Les lettres hexadécimales en majuscules et en minuscules représentent la même valeur numérique. Ainsi, ab et AB sont équivalents dans une empreinte affichée. En revanche, la casse compte dans la chaîne envoyée à ce générateur SHA-512/224.
Puis-je utiliser SHA-512/224 comme code d'authentification de message ?
Ne créez pas un tel code en plaçant simplement un secret avant ou après le message. Les fonctions de hachage de la famille SHA-512 possèdent des propriétés structurelles qui rendent dangereuses les constructions à clé improvisées. Utilisez plutôt HMAC-SHA-512/224 lorsque cet algorithme a été convenu.
Pourquoi deux chaînes visuellement identiques produisent-elles des empreintes différentes ?
Elles peuvent contenir des espaces invisibles, des fins de ligne différentes ou des représentations Unicode distinctes. Par exemple, une lettre accentuée peut être enregistrée sous la forme d'un seul point de code ou d'une lettre de base suivie d'un signe diacritique combinatoire. Avant de comparer les résultats de ce générateur SHA-512/224 entre différents systèmes, normalisez le texte et l'encodage.
Puis-je comparer une empreinte SHA-512/224 à une empreinte SHA-512 ?
Non. Tronquer un condensat SHA-512 standard à 56 caractères hexadécimaux ne produit pas un condensat SHA-512/224, car les deux algorithmes partent de valeurs initiales différentes. Avant de vous fier à une comparaison, vérifiez que les deux systèmes indiquent explicitement SHA-512/224.
Outils populaires
Créez votre propre signature personnalisée et téléchargez-la facilement avec notre outil de génération de signatures pour des signatures électroniques personnalisées.
Calculez la taille de n'importe quel texte en octets (B), kilooctets (KB) ou mégaoctets (MB) à l'aide de notre outil de calcul de taille de texte.
Utilisez l'outil de recherche inversée d'IP pour trouver rapidement et facilement le domaine ou l'hôte associé à une adresse IP.
Utilisez notre outil de ping pour vérifier rapidement et efficacement le statut et le temps de réponse de n'importe quel site web, serveur ou port.
L'outil de recherche d'IP de Digily Link fournit des informations détaillées sur toute adresse IP. Utilisez ce service en ligne gratuit pour obtenir des données IP complètes.
Générez instantanément votre lien WhatsApp gratuit avec notre générateur de liens WhatsApp. Ajoutez un message personnalisé et lancez des discussions en un clic, sans connexion ni code.