SHA-512/224哈希生成
SHA-512/224哈希生成是一款免费工具,可根据任意输入字符串生成224位的SHA-512/224哈希值。
什么是SHA-512/224?
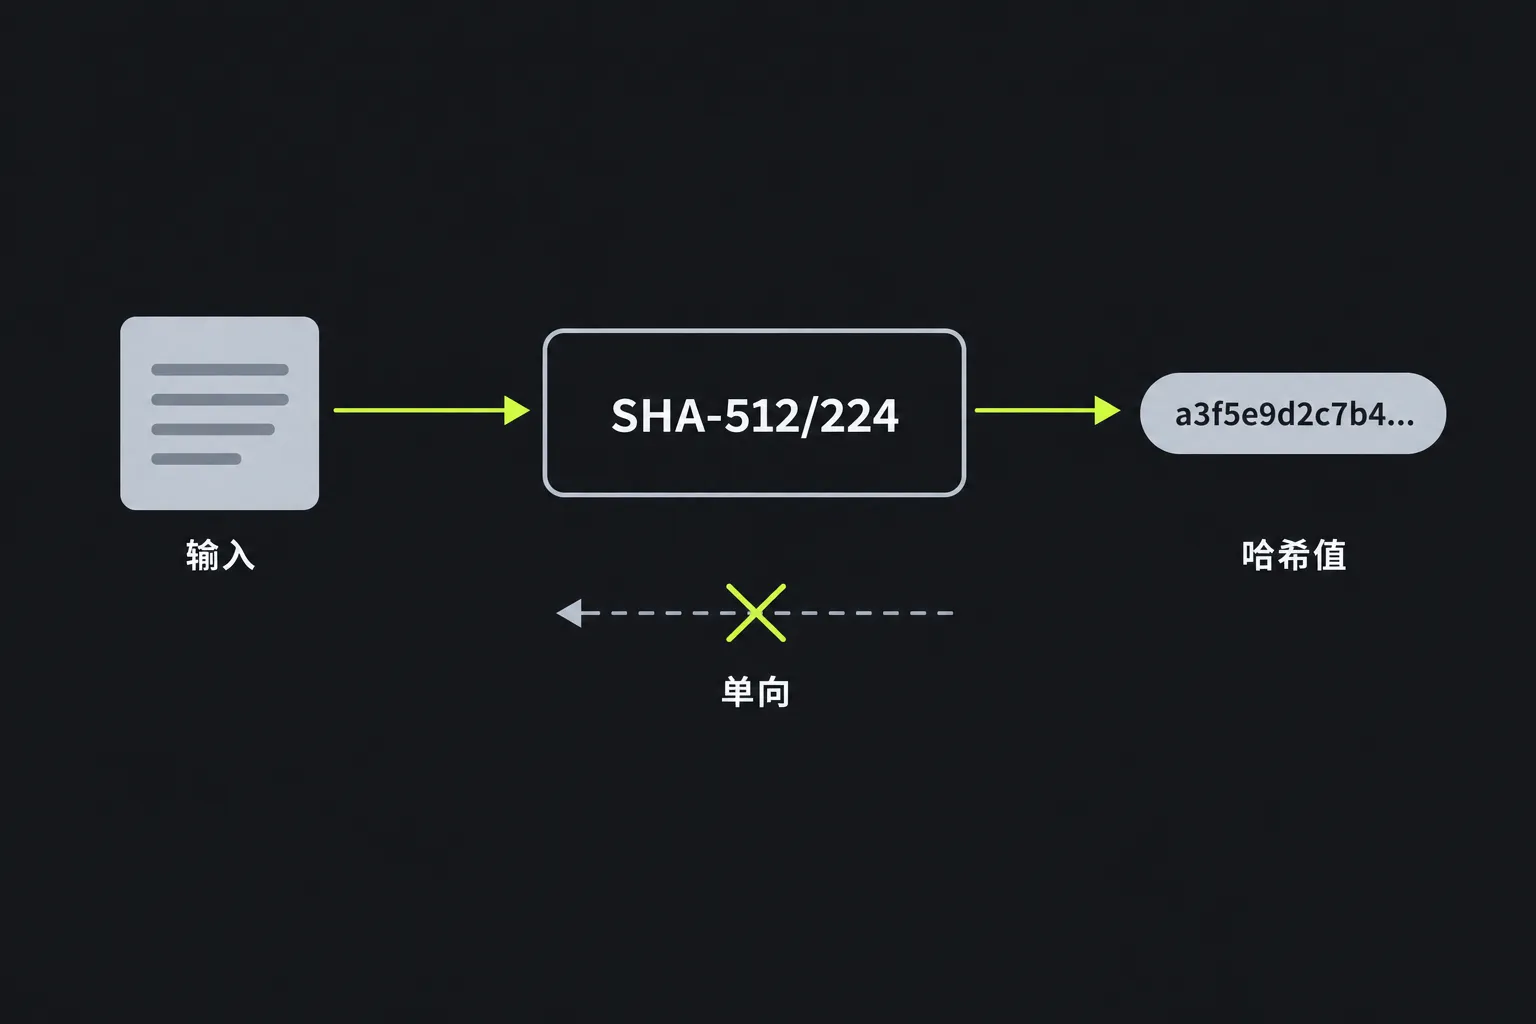
SHA-512/224是SHA-2系列算法之一。它通过单向数学运算,将输入数据转换为固定长度的数字指纹。同一字节序列始终会生成相同的SHA-512/224摘要,而输入哪怕只有细微变化,结果通常也会截然不同。SHA-512/224不是加密,因为它没有解密密钥,设计目的也不是还原原始数据。
该算法采用SHA-512的内部结构,包括64位运算和1,024位消息块,但最终生成224位摘要,也就是28字节,通常显示为56个十六进制字符。
SHA-2由美国国家安全局设计,并于2002年首次由NIST完成标准化。SHA-512/224变体于2012年写入FIPS 180-4。它目前仍是受到认可的SHA-2算法,尚无已知的实用破解方法。不过,由于输出长度为224位,其理论抗碰撞强度约为112位。
如何生成SHA-512/224哈希?
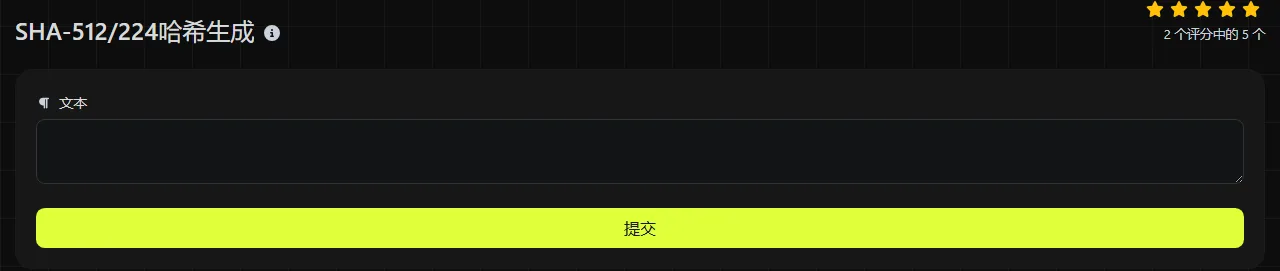
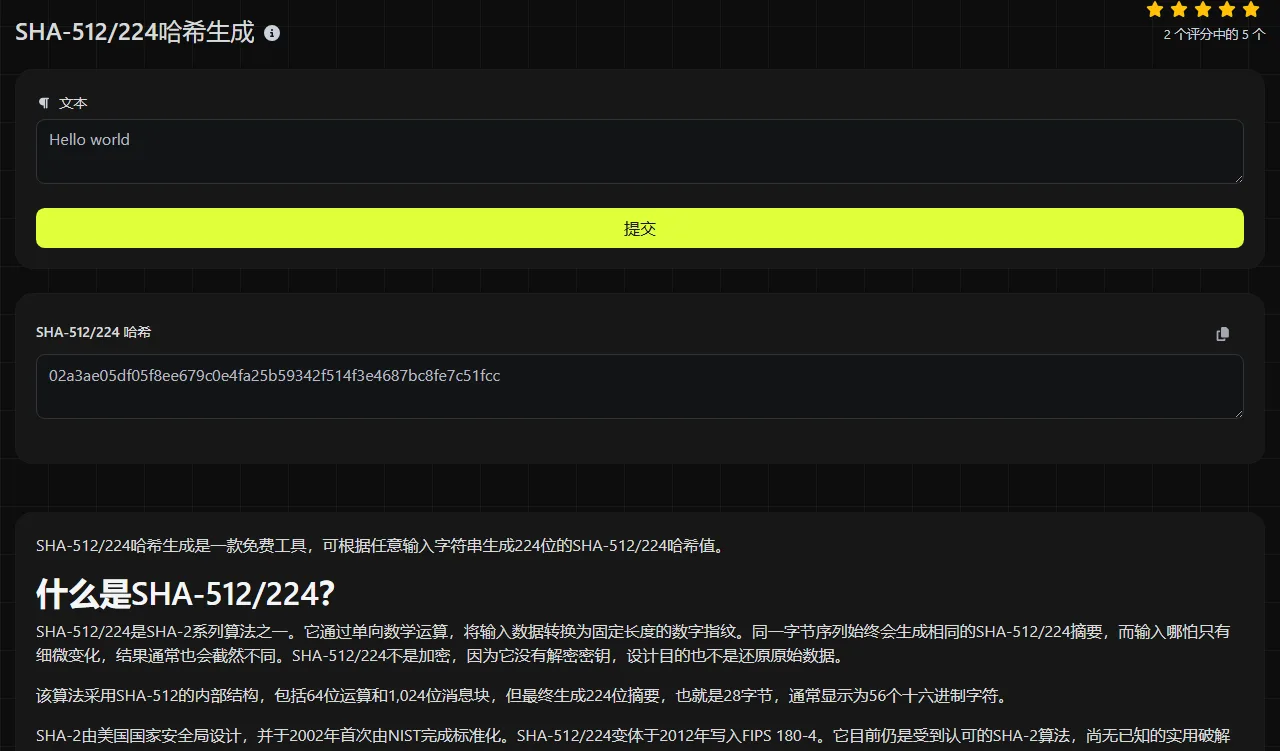
输入需要计算哈希的字符串,然后在SHA-512/224 哈希结果字段中查看生成的值。输出包含56个十六进制字符,由数字0至9和字母a至f组成。
例如,输入invoice-2026-0041会生成一个224位摘要。将末位数字改为invoice-2026-0042,就会得到另一个长度完全相同的SHA-512/224摘要。无论输入一大段文字还是单个字母,生成的SHA-512/224结果长度都相同。
SHA-512/224的生成过程在服务器上完成。你在本工具中输入的字符串会通过HTTPS发送至服务器,但不会被存储。不要仅仅为了查看哈希值而提交密码、私钥、访问令牌或其他机密信息,因为处理过程中,输入内容仍会离开你的设备。
本工具会对所提交字符串对应的字节进行哈希计算,因此空格、字母大小写、标点、换行符和制表符都会影响结果。数字会作为字符参与计算,所以字符串7和07并不相同。带重音符号的文本和非拉丁文字即使在屏幕上看起来完全一致,也可能采用不同的Unicode表示形式。SHA-512/224也为零长度字节串定义了摘要。
SHA-512/224可以解密或逆向还原吗?
不可以。SHA-512/224无法解密,因为哈希并不是加密过程。它没有密钥,也没有能够将摘要还原为原始字符串的内置逆向操作。
224位输出并不能阻止攻击者对可能的输入逐一计算哈希,再将结果与SHA-512/224摘要比较。因此,常见密码、短PIN码或规模较小的编号列表等可预测值,仍容易遭到猜测攻击。
理论上,两个不同的输入可能生成相同摘要,这种情况称为碰撞。SHA-512/224的输出长度为224位,因此碰撞搜索的理论安全强度约为112位。目前尚无针对SHA-512/224的已知实用碰撞攻击。
适用场景与安全限制
如果系统明确要求使用SHA-512/224,或者需要紧凑的SHA-2摘要,就可以选用该算法。由于这种格式并不常见,兼容性可能受到限制。与其他服务交换哈希值前,请确认所需的算法名称和摘要长度。
- 校验和:使用SHA-512/224可以发现文本或记录是否发生意外变化,前提是用于比对的预期哈希来自可靠来源。
- 数据去重:可以先通过SHA-512/224摘要识别可能重复的字符串内容。如果碰撞会造成影响,还应进一步直接比较原始内容。
- 旧系统兼容:使用现有协议、数据库字段或软件实现时,可能需要SHA-512/224。
- 内容标识符:在约定格式采用224位标识符的系统中,可用来表示稳定的字节序列。
不要使用普通的SHA-512/224摘要存储密码。该算法运行速度快,这也使攻击者能够快速尝试各种猜测。存储密码时,不应使用本工具,而应选择Argon2id、bcrypt、scrypt或PBKDF2等专用密码哈希方案,并为每个密码使用独立盐值和适当的成本参数。
本工具生成的SHA-512/224摘要无法证明输入字符串由谁创建。如果攻击者可以同时替换字符串及其摘要,这种校验就无法提供身份验证。需要验证真实性时,应使用数字签名或HMAC结构。
应该选择SHA-512/224、SHA-512/256还是SHA-384?
只有在规范明确要求,或为了兼容而有意采用224位输出时,才应选择SHA-512/224。它并不是简单地将SHA-512显示结果截短至224位。标准为它定义了不同的初始状态,以便与普通的截短SHA-512区分开来。
SHA-512/256生成256位摘要,理论抗碰撞强度约为128位。如果规范要求256位输出,就应选择它。SHA-384生成384位摘要,已广泛用于成熟的安全协议。如果既不需要也不希望截短结果,SHA-512哈希生成会返回完整的512位结果。
选择SHA-512/224、SHA-512/256、SHA-384还是SHA-512,通常取决于兼容性要求。只有双方都使用SHA-512/224、相同的字节编码以及完全一致的输入时,SHA-512/224摘要才能相互比较。
常见问题
SHA-512/224和SHA-224是同一种算法吗?
不是。SHA-224采用SHA-256的内部结构,而SHA-512/224采用SHA-512结构,并使用不同的初始值生成224位结果。两者都会输出56个十六进制字符,但对同一输入生成的摘要并不相同。
十六进制哈希中的字母大小写有区别吗?
没有。大写和小写十六进制字母表示相同的数值摘要,因此在显示的哈希中,ab与AB等价。不过,提交到本工具的字符串区分大小写。
可以把SHA-512/224用作消息认证码吗?
不要通过简单地在消息前后添加密钥来构造消息认证码。SHA-512系列哈希具有一些结构特性,会使这种自行拼凑的密钥方案缺乏安全性。如果双方约定使用该算法,请改用HMAC-SHA-512/224。
为什么两个看起来完全一样的字符串会生成不同哈希?
它们可能包含隐藏空格、不同的换行格式或不同的Unicode表示形式。例如,一个带重音符号的字母既可以存储为单个码点,也可以存储为一个基础字母加组合标记。在不同系统之间比较本工具生成的结果前,请统一文本的规范化形式和编码。
SHA-512/224哈希可以和SHA-512哈希比较吗?
不可以。将标准SHA-512摘要截短为56个十六进制字符,并不会得到SHA-512/224摘要,因为两种算法使用不同的初始值。只有在两个系统都明确使用SHA-512/224时,才能依赖比较结果。