SHA-512/224 ジェネレーター
SHA-512/224ジェネレーター・ツールを使用して、任意の文字列入力からSHA-512/224ハッシュを生成し、データセキュリティを強化します。
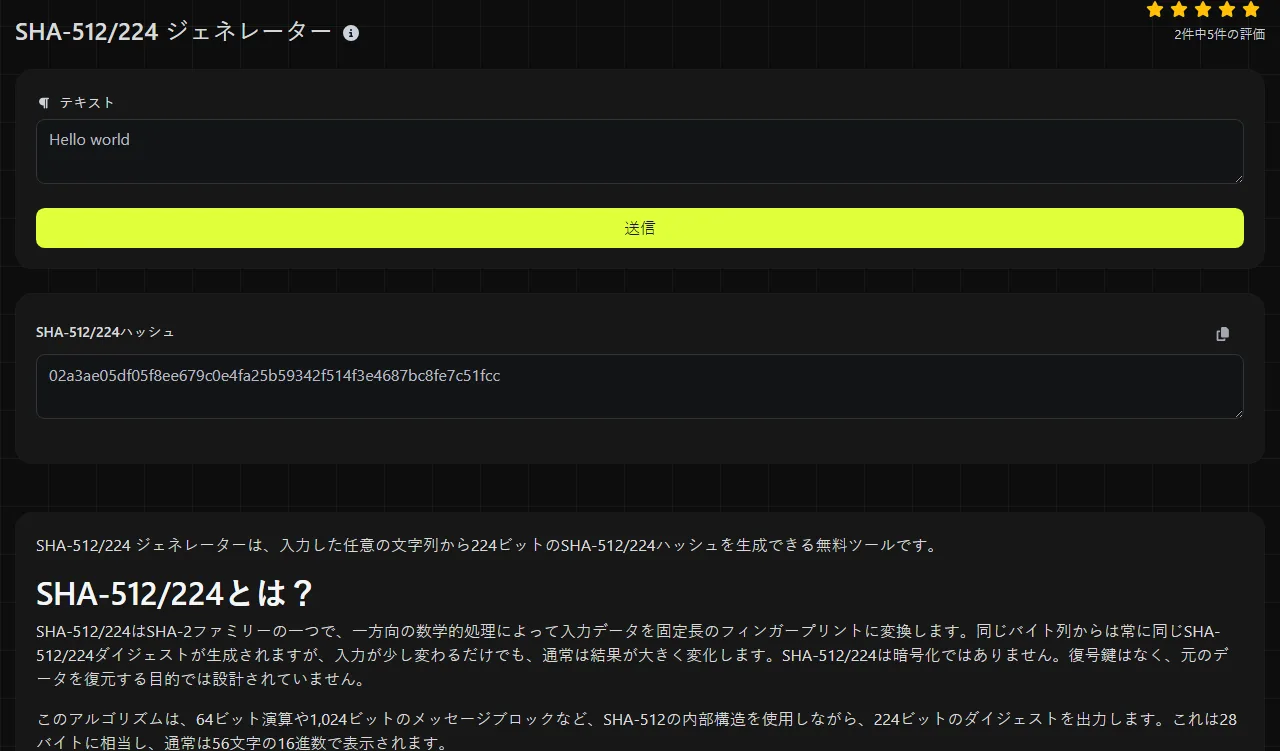
SHA-512/224 ジェネレーターは、入力した任意の文字列から224ビットのSHA-512/224ハッシュを生成できる無料ツールです。
SHA-512/224とは?
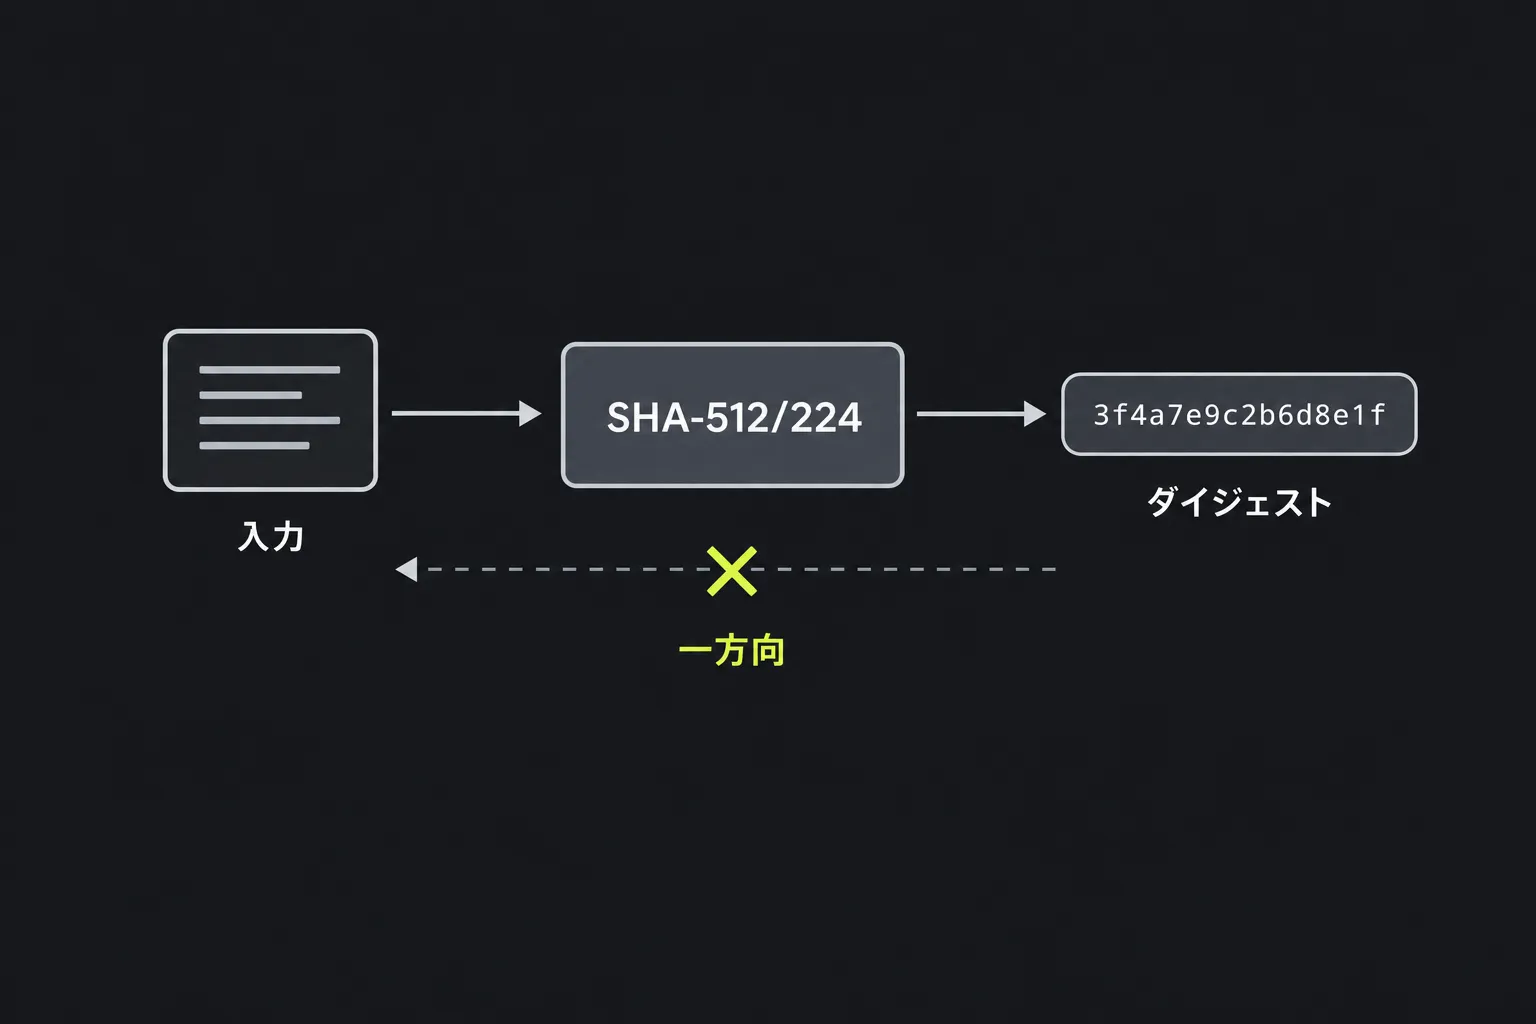
SHA-512/224はSHA-2ファミリーの一つで、一方向の数学的処理によって入力データを固定長のフィンガープリントに変換します。同じバイト列からは常に同じSHA-512/224ダイジェストが生成されますが、入力が少し変わるだけでも、通常は結果が大きく変化します。SHA-512/224は暗号化ではありません。復号鍵はなく、元のデータを復元する目的では設計されていません。
このアルゴリズムは、64ビット演算や1,024ビットのメッセージブロックなど、SHA-512の内部構造を使用しながら、224ビットのダイジェストを出力します。これは28バイトに相当し、通常は56文字の16進数で表示されます。
SHA-2は米国国家安全保障局によって設計され、2002年にNISTが初めて標準化しました。SHA-512/224は2012年にFIPS 180-4で規定されています。現在も認められているSHA-2アルゴリズムであり、実用的な攻撃手法は知られていません。ただし、出力が224ビットのため、理論上の衝突耐性は約112ビットです。
SHA-512/224ハッシュを生成するには?
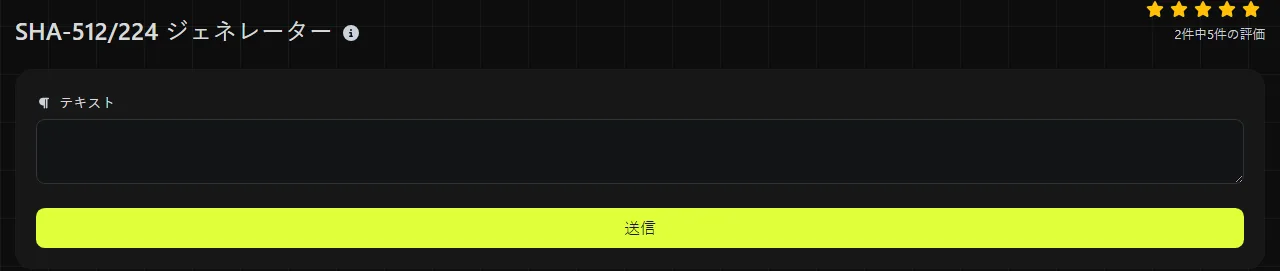
ハッシュ化する文字列を入力し、SHA-512/224ハッシュの結果欄に表示された値を確認してください。出力は、数字の0から9と英字のaからfを使った56文字の16進数です。
たとえば、invoice-2026-0041を入力すると、224ビットのダイジェストが1つ生成されます。末尾の数字をinvoice-2026-0042に変えると、長さはまったく同じでも、異なるSHA-512/224ダイジェストになります。長い段落でも1文字だけでも、SHA-512/224の出力は同じ長さです。
SHA-512/224の生成処理はサーバー上で行われます。このジェネレーターに入力した文字列はHTTPS経由でサーバーへ送信され、保存されません。ただし、処理中は入力内容が端末の外へ送られるため、ハッシュを確認するだけの目的でも、パスワード、秘密鍵、アクセストークンなどの機密情報を入力しないでください。
このSHA-512/224 ジェネレーターは、送信された文字列を表すバイト列をハッシュ化します。そのため、スペース、大文字と小文字、句読点、改行、タブ文字の違いが結果に影響します。数字も文字として処理されるので、7と07は異なる文字列です。アクセント記号付き文字や非ラテン文字は、画面上で同じに見えてもUnicode表現が異なる場合があります。SHA-512/224では、空のバイト列に対するダイジェストも定義されています。
SHA-512/224は復号したり元に戻したりできる?
いいえ、できません。ハッシュ化は暗号化ではないため、SHA-512/224を復号することはできません。ダイジェストから元の文字列へ戻す鍵や、標準で用意された逆変換処理はありません。
ただし、出力が224ビットだからといって、攻撃者が入力候補を次々にハッシュ化し、その結果をSHA-512/224ダイジェストと照合できなくなるわけではありません。一般的なパスワード、短いPIN、少数の参照番号リストなど、予測しやすい値は推測攻撃を受ける可能性があります。
理論上は、異なる2つの入力から同じダイジェストが生成されることがあります。これを衝突と呼びます。SHA-512/224は224ビット出力なので、衝突探索に対する理論上のセキュリティ強度は約112ビットです。現時点で、SHA-512/224に対する実用的な衝突攻撃は知られていません。
適切な用途とセキュリティ上の制約
SHA-512/224は、システムでこのアルゴリズムが明示的に指定されている場合や、短いSHA-2ダイジェストが必要な場合に適しています。あまり一般的でない形式なので、互換性が限られることがあります。別のサービスと値をやり取りする前に、必要なアルゴリズム名とダイジェスト長を確認してください。
- チェックサム: 期待されるハッシュが信頼できる情報源から取得したものであれば、SHA-512/224を使ってテキストやレコードの偶発的な変更を検出できます。
- 重複排除: SHA-512/224ダイジェストを使い、文字列の内容が重複している可能性を最初に判定できます。衝突が問題になる場合は、その後に内容を直接比較してください。
- 既存環境との互換性: 既存のプロトコル、データベースフィールド、ソフトウェア実装を扱う際、SHA-512/224が必要になることがあります。
- コンテンツ識別子: 224ビットの識別子が合意済みの形式に含まれるシステムでは、変化しないバイト列を表すために使用できます。
パスワードの保存に、単純なSHA-512/224ダイジェストを使用しないでください。このアルゴリズムは高速に実行できるよう設計されているため、攻撃者も推測候補をすばやく試せます。このジェネレーターではなく、パスワードの保存にはArgon2id、bcrypt、scrypt、PBKDF2などの専用パスワードハッシュ方式を使用し、パスワードごとのソルトと適切なコスト設定を適用してください。
このジェネレーターで作成したSHA-512/224ダイジェストでは、誰が入力文字列を作成したかを証明できません。攻撃者が文字列とダイジェストの両方を置き換えられる場合、その照合に認証機能はありません。真正性が重要な場合は、デジタル署名またはHMAC方式を使用してください。
SHA-512/224、SHA-512/256、SHA-384のどれを選べばいい?
SHA-512/224を選ぶのは、仕様で指定されている場合か、互換性のために224ビット出力を意図的に採用する場合に限ってください。SHA-512の表示結果を単に224ビットに切り詰めたものではありません。通常のSHA-512を切り詰めた結果と区別するため、標準では異なる初期状態が定義されています。
SHA-512/256は256ビットのダイジェストを生成し、理論上約128ビットの衝突耐性を備えています。仕様で256ビット出力が求められる場合に選んでください。SHA-384は384ビットのダイジェストを生成し、確立されたセキュリティプロトコルで広く使われています。切り詰める必要がない場合や、切り詰めるべきでない場合は、SHA-512 ジェネレーターを使うと完全な512ビットの結果が得られます。
SHA-512/224、SHA-512/256、SHA-384、SHA-512のどれを選ぶかは、通常、互換性要件によって決まります。SHA-512/224ダイジェストを比較できるのは、双方がSHA-512/224、同じバイトエンコーディング、完全に同一の入力を使用している場合だけです。
よくある質問
SHA-512/224とSHA-224は同じ?
いいえ、異なります。SHA-224はSHA-256の内部構造を使用しますが、SHA-512/224は異なる初期値と224ビットの出力を持つSHA-512の構造を使用します。どちらも56文字の16進数を生成しますが、同じ入力に対するダイジェストは異なります。
16進数ハッシュの大文字と小文字は区別される?
いいえ。16進数の英字は大文字でも小文字でも同じ数値を表すため、表示されたハッシュ内のabとABは同じ値です。一方、このSHA-512/224 ジェネレーターへ入力する文字列では、大文字と小文字が区別されます。
SHA-512/224をメッセージ認証コードとして使える?
メッセージの前後に秘密情報を付けるだけの方式は使わないでください。SHA-512ファミリーのハッシュには、独自に考案した鍵付き方式を安全でなくする構造上の性質があります。このアルゴリズムを使用することが合意されている場合は、HMAC-SHA-512/224を使用してください。
見た目が同じ文字列なのにハッシュが違うのはなぜ?
非表示のスペース、異なる改行形式、別のUnicode表現が含まれている可能性があります。たとえば、アクセント記号付き文字は、1つのコードポイントとして保存される場合と、基底文字の後に結合文字を続ける形で保存される場合があります。異なるシステム間でこのSHA-512/224 ジェネレーターの結果を比較する前に、テキストとエンコーディングを正規化してください。
SHA-512/224ハッシュとSHA-512ハッシュは比較できる?
いいえ。標準のSHA-512ダイジェストを56文字の16進数に切り詰めても、SHA-512/224ダイジェストにはなりません。両アルゴリズムでは初期値が異なるためです。比較結果を利用する前に、双方のシステムでSHA-512/224が明示的に指定されていることを確認してください。
人気のツール
Digily LinkのIPルックアップツールは、任意のIPアドレスに関する詳細情報を提供します。この無料オンラインサービスを利用して、包括的なIPデータを取得してください。
WhatsAppリンクジェネレーターで無料のWhatsAppリンクを即座に生成します。カスタムメッセージを追加して、ワンクリックでチャットを開始できます。ログインやコーディングは不要です。