Генератор SHA-512/224
Генератор SHA-512/224 бесплатно создаёт 224-битный хеш SHA-512/224 из любой введённой строки.
Что такое SHA-512/224?
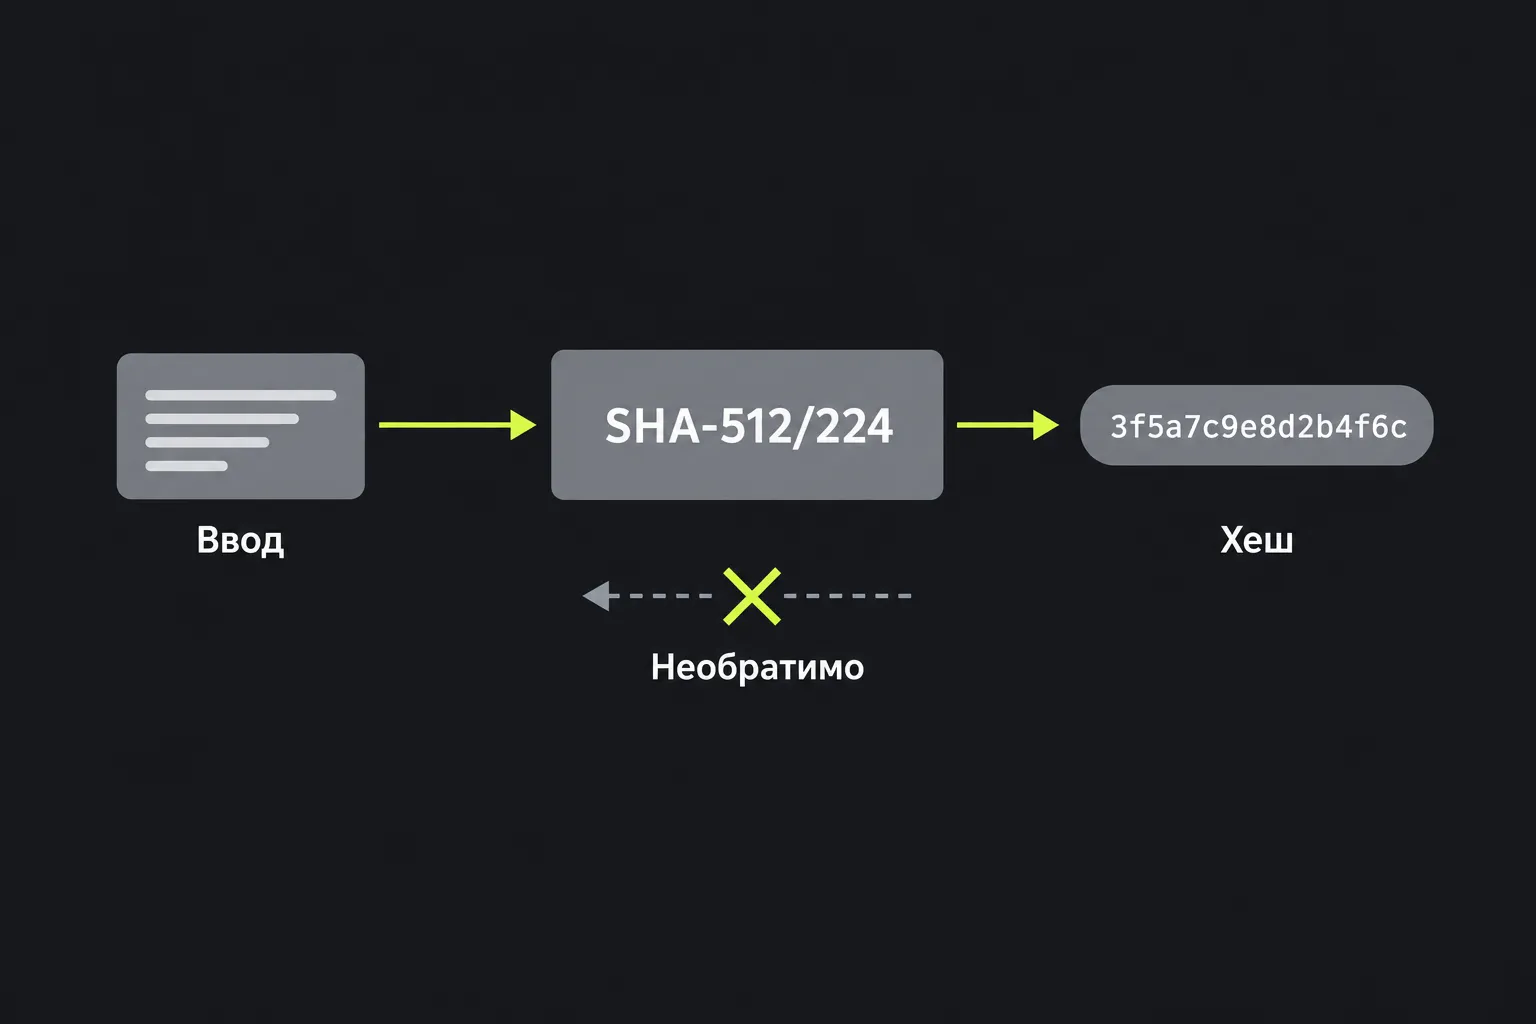
SHA-512/224 входит в семейство SHA-2 и с помощью односторонней математической операции преобразует входные данные в отпечаток фиксированной длины. Одна и та же последовательность байтов всегда даёт одинаковый хеш SHA-512/224, а даже небольшое изменение данных обычно приводит к совершенно другому результату. SHA-512/224 не является шифрованием, поскольку у алгоритма нет ключа расшифрования и он не предназначен для восстановления исходных данных.
Алгоритм использует внутреннюю структуру SHA-512, включая 64-битные операции и блоки сообщений размером 1 024 бита, но выдаёт 224-битный хеш. Это 28 байт, которые обычно отображаются как 56 шестнадцатеричных символов.
SHA-2 был разработан Агентством национальной безопасности США и впервые стандартизирован NIST в 2002 году. Вариант SHA-512/224 был описан в стандарте FIPS 180-4 в 2012 году. Он по-прежнему считается допустимым алгоритмом SHA-2, и для него не известно практических способов взлома, хотя 224-битный результат обеспечивает около 112 бит теоретической стойкости к коллизиям.
Как создать хеш SHA-512/224?
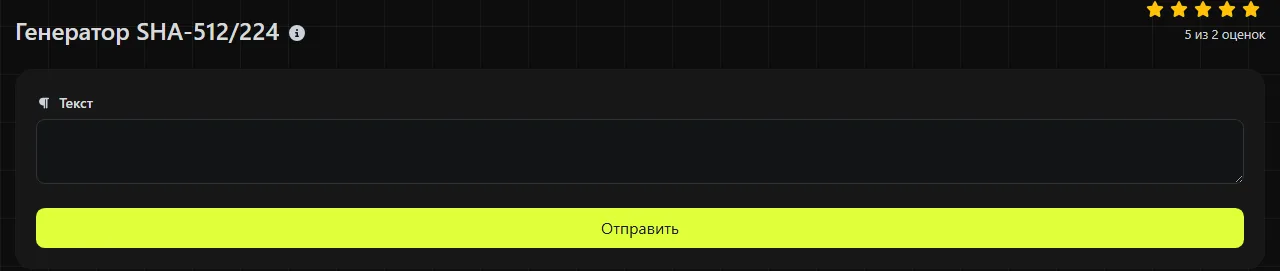
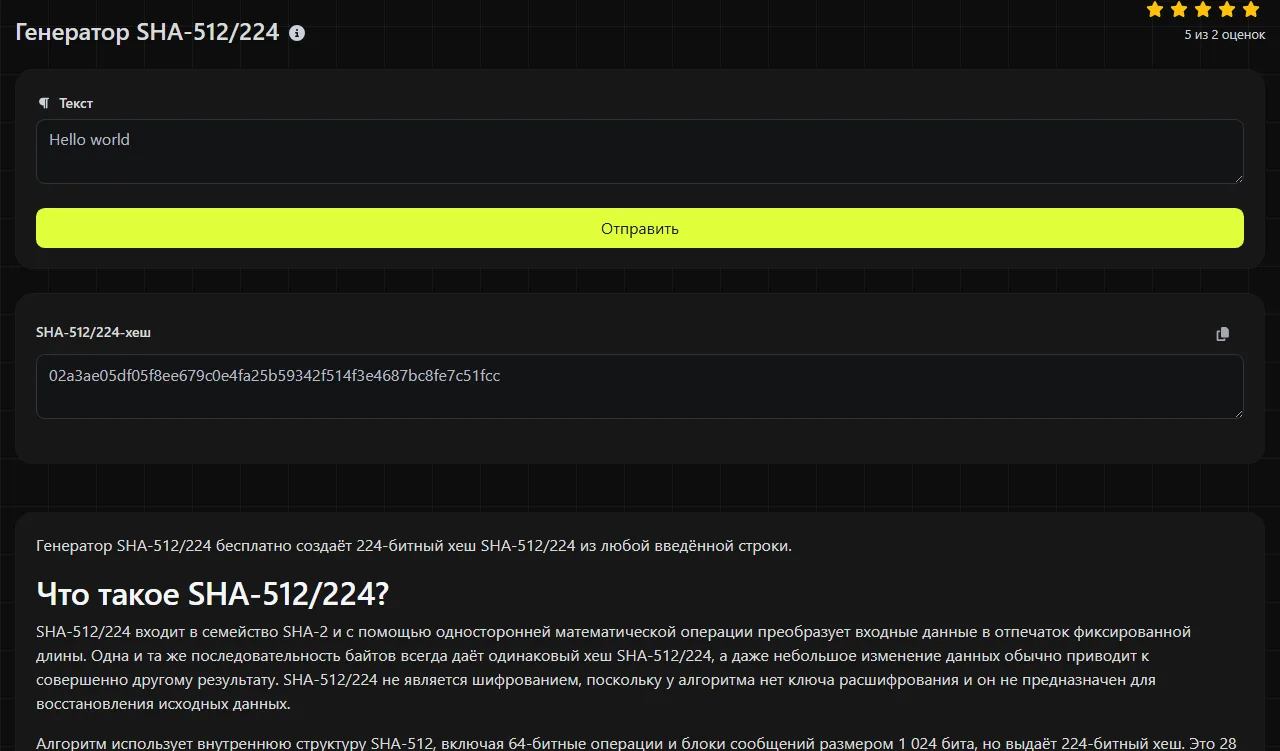
Введи строку, которую нужно хешировать, и посмотри полученное значение в поле SHA-512/224-хеш. Результат состоит из 56 шестнадцатеричных символов: цифр от 0 до 9 и букв от a до f.
Например, строка invoice-2026-0041 даёт один 224-битный хеш. Если заменить последнюю цифру и ввести invoice-2026-0042, получится другой хеш SHA-512/224 точно такой же длины. И длинный абзац, и одна буква также дают результаты SHA-512/224 одинаковой длины.
Хеш SHA-512/224 вычисляется на сервере. Введённая в генератор строка передаётся на сервер по HTTPS и не сохраняется. Не отправляй в этот генератор пароли, закрытые ключи, токены доступа и другие секретные данные только ради проверки их хеша, поскольку во время обработки исходная строка всё равно покидает твоё устройство.
Генератор SHA-512/224 хеширует байты, которыми представлена отправленная строка. Поэтому пробелы, регистр букв, знаки препинания, переносы строк и символы табуляции влияют на результат. Числа хешируются как символы, поэтому строки 7 и 07 различаются. Текст с диакритическими знаками и символами нелатинских алфавитов может иметь разные представления Unicode, даже если на экране выглядит одинаково. Для пустой последовательности байтов SHA-512/224 также определяет хеш.
Можно ли расшифровать или обратить SHA-512/224?
Нет. SHA-512/224 нельзя расшифровать, поскольку хеширование не является шифрованием. Не существует ключа или встроенной обратной операции, которая преобразует хеш обратно в исходную строку.
224-битный результат не мешает злоумышленнику хешировать возможные исходные значения и сравнивать каждый результат с хешем SHA-512/224. Поэтому предсказуемые данные, например распространённые пароли, короткие PIN-коды или небольшие списки идентификационных номеров, по-прежнему можно подобрать.
Теоретически две разные входные строки могут дать один и тот же хеш. Это называется коллизией. Из-за 224-битной длины результата теоретический уровень защиты SHA-512/224 от поиска коллизий составляет около 112 бит. В настоящее время практических атак для поиска коллизий SHA-512/224 не известно.
Допустимые сценарии использования и ограничения безопасности
SHA-512/224 подходит для систем, где требуется именно этот алгоритм, а также для случаев, когда нужен компактный хеш семейства SHA-2. Этот формат встречается реже, поэтому перед обменом значениями с другим сервисом проверь требуемое название алгоритма и длину хеша.
- Контрольные суммы: SHA-512/224 помогает выявлять случайные изменения текста или записей, если ожидаемый хеш получен из надёжного источника.
- Дедупликация: хеши SHA-512/224 можно использовать для первоначального поиска строк с вероятно одинаковым содержимым. Если возможная коллизия имеет значение, затем нужно напрямую сравнить сами строки.
- Совместимость с устаревшими системами: SHA-512/224 может потребоваться при работе с существующим протоколом, полем базы данных или программной реализацией.
- Идентификаторы содержимого: они могут обозначать неизменные последовательности байтов в системах, где согласованный формат предусматривает 224-битные идентификаторы.
Не используй обычный хеш SHA-512/224 для хранения паролей. Этот алгоритм рассчитан на быстрое выполнение, а значит, злоумышленники также могут быстро проверять варианты. Для хранения паролей вместо этого генератора применяй специализированную схему хеширования, например Argon2id, bcrypt, scrypt или PBKDF2, с отдельной солью для каждого пароля и подходящими параметрами вычислительной сложности.
Хеш SHA-512/224, созданный этим генератором, не подтверждает, кто создал исходную строку. Если злоумышленник может заменить и строку, и её хеш, такая проверка не обеспечивает аутентификацию. Когда важно подтвердить подлинность, используй цифровую подпись или конструкцию HMAC.
Что выбрать: SHA-512/224, SHA-512/256 или SHA-384?
Выбирай SHA-512/224 только тогда, когда он требуется спецификацией или когда 224-битный результат намеренно используется ради совместимости. Это не просто SHA-512 с результатом, обрезанным до 224 бит. Стандарт задаёт отдельное начальное состояние, которое отличает этот алгоритм от обычного усечённого SHA-512.
SHA-512/256 создаёт 256-битный хеш и обеспечивает около 128 бит теоретической стойкости к коллизиям. Его следует выбирать, когда спецификации требуется 256-битный результат этого алгоритма. SHA-384 создаёт 384-битный хеш и широко применяется в устоявшихся протоколах безопасности. Генератор SHA-512 возвращает полный 512-битный результат, если усечение не требуется или нежелательно.
Выбор между SHA-512/224, SHA-512/256, SHA-384 и SHA-512 обычно определяется требованиями совместимости. Сравнивать хеши SHA-512/224 можно только в том случае, если обе стороны используют SHA-512/224, одинаковую кодировку байтов и в точности одинаковые входные данные.
Часто задаваемые вопросы
SHA-512/224 и SHA-224: это одно и то же?
Нет. SHA-224 использует внутреннюю структуру SHA-256, а SHA-512/224 основан на структуре SHA-512, использует другие начальные значения и выдаёт 224-битный результат. Оба алгоритма создают 56 шестнадцатеричных символов, но для одинаковых входных данных их хеши различаются.
Важен ли регистр букв в шестнадцатеричном хеше?
Нет. Прописные и строчные шестнадцатеричные буквы обозначают одно и то же числовое значение, поэтому ab и AB эквивалентны в отображаемом хеше. Однако регистр имеет значение в строке, отправляемой в этот генератор SHA-512/224.
Можно ли использовать SHA-512/224 как код аутентификации сообщения?
Нет, нельзя создавать такой код, просто добавляя секрет перед сообщением или после него. У хешей семейства SHA-512 есть структурные свойства, из-за которых самодельные схемы с ключом небезопасны. Если согласован именно этот алгоритм, используй HMAC-SHA-512/224.
Почему одинаковые на вид строки дают разные хеши?
Одинаковые на вид строки могут содержать скрытые пробелы, разные символы конца строки или различные представления Unicode. Например, буква с диакритическим знаком может храниться как одна кодовая точка либо как основная буква, за которой следует комбинируемый знак. Перед сравнением результатов этого генератора SHA-512/224 в разных системах нормализуй текст и приведи кодировку к единому виду.
Можно ли сравнить хеш SHA-512/224 с хешем SHA-512?
Нет. Если обрезать стандартный хеш SHA-512 до 56 шестнадцатеричных символов, хеш SHA-512/224 не получится, поскольку алгоритмы используют разные начальные значения. Прежде чем полагаться на сравнение, убедись, что в обеих системах явно указан SHA-512/224.
Популярные инструменты
Создайте свою собственную подпись и легко скачайте её с помощью нашего инструмента для генерации персонализированных электронных подписей.
Рассчитайте размер любого текста в байтах (B), килобайтах (KB) или мегабайтах (MB) с помощью нашего инструмента калькулятора размера текста.
Используйте инструмент обратного поиска IP, чтобы быстро и легко найти домен или хост, связанный с любым IP-адресом.
Используйте наш инструмент ping, чтобы быстро и эффективно проверить статус и время отклика любого веб-сайта, сервера или порта.
Инструмент поиска IP-адресов от Digily Link предоставляет подробную информацию о любом IP-адресе. Используйте этот бесплатный онлайн-сервис, чтобы получить полные данные об IP.
Мгновенно создайте бесплатную ссылку WhatsApp с помощью нашего генератора. Добавьте собственное сообщение и начинайте чаты одним нажатием без входа в систему и программирования.