SHA-512/224 जनरेटर
हमारे SHA-512/224 जनरेटर टूल के साथ किसी भी स्ट्रिंग इनपुट से SHA-512/224 हैश उत्पन्न करें और डेटा सुरक्षा को बढ़ाएं।
SHA-512/224 जनरेटर एक मुफ़्त टूल है, जो किसी भी इनपुट स्ट्रिंग से 224-बिट SHA-512/224 हैश बनाता है।
SHA-512/224 क्या है?
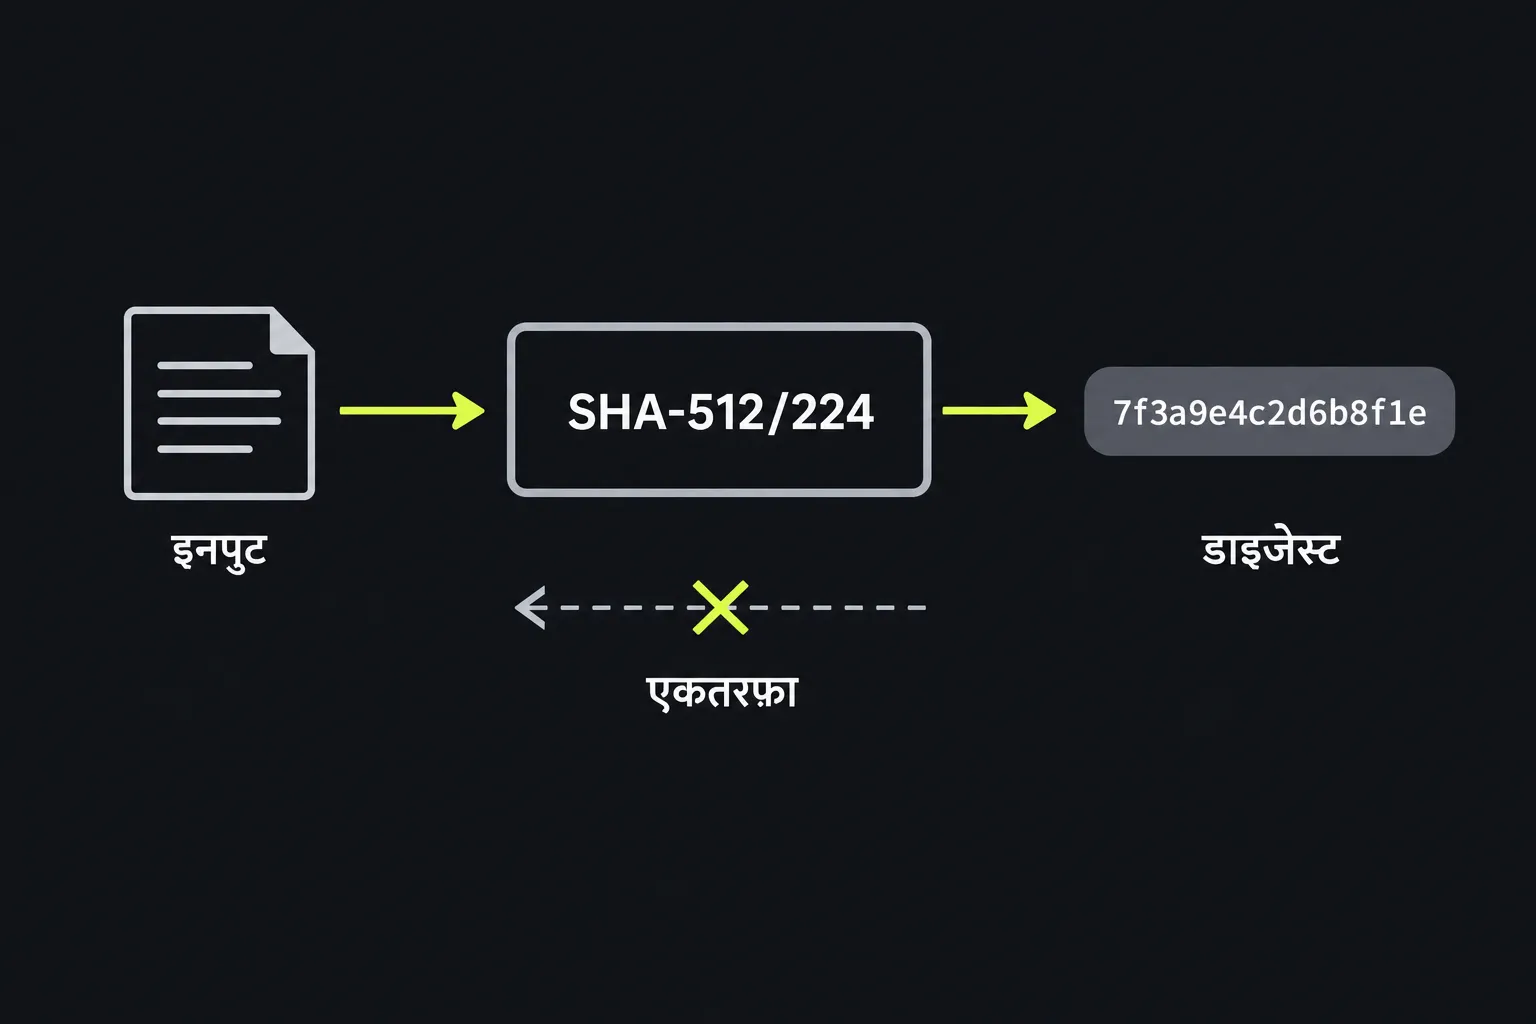
SHA-512/224, SHA-2 परिवार का एक एल्गोरिदम है। यह एकतरफ़ा गणितीय प्रक्रिया से इनपुट डेटा को तय लंबाई वाले फ़िंगरप्रिंट में बदलता है। बाइट्स का एक ही क्रम हमेशा वही SHA-512/224 डाइजेस्ट बनाता है, जबकि छोटा-सा बदलाव भी आम तौर पर बिल्कुल अलग नतीजा देता है। SHA-512/224 एन्क्रिप्शन नहीं है, क्योंकि इसमें कोई डिक्रिप्शन कुंजी नहीं होती और इसे मूल डेटा वापस पाने के लिए नहीं बनाया गया है।
यह एल्गोरिदम SHA-512 की आंतरिक संरचना इस्तेमाल करता है, जिसमें 64-बिट ऑपरेशन और 1,024-बिट मैसेज ब्लॉक शामिल हैं, लेकिन इसका डाइजेस्ट 224-बिट का होता है। यह 28 बाइट के बराबर है और आम तौर पर 56 हेक्साडेसिमल वर्णों के रूप में दिखाया जाता है।
SHA-2 को अमेरिका की National Security Agency ने डिज़ाइन किया था और NIST ने पहली बार 2002 में इसका मानकीकरण किया। SHA-512/224 वैरिएंट को 2012 में FIPS 180-4 में परिभाषित किया गया था। यह अब भी एक स्वीकृत SHA-2 एल्गोरिदम है और इसे व्यावहारिक रूप से तोड़ने का कोई ज्ञात तरीका नहीं है, हालांकि इसका 224-बिट आउटपुट लगभग 112 बिट की सैद्धांतिक कोलिज़न रेज़िस्टेंस देता है।
SHA-512/224 हैश कैसे बनाएं?
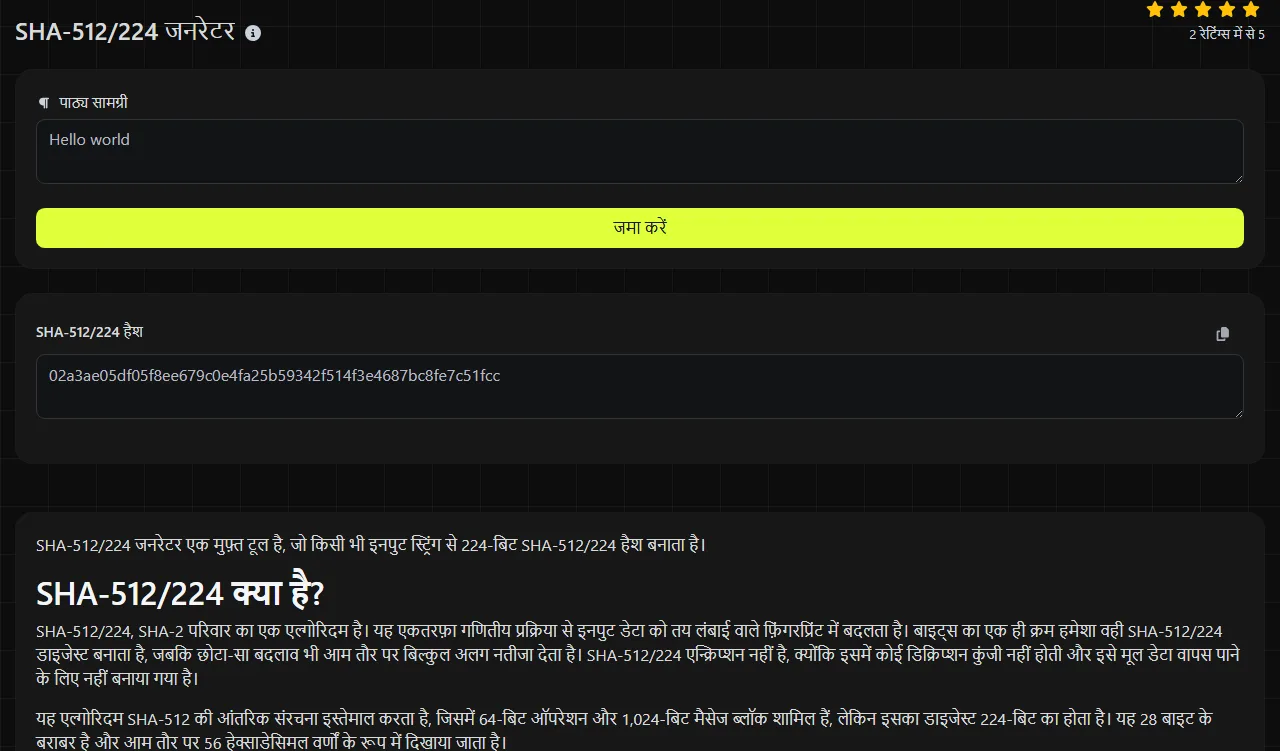
जिस स्ट्रिंग का हैश बनाना है, उसे दर्ज करें। बना हुआ मान SHA-512/224 Hash नतीजे वाले फ़ील्ड में दिखाई देगा। आउटपुट में 56 हेक्साडेसिमल वर्ण होते हैं, जिनमें 0 से 9 तक अंक और a से f तक अक्षर इस्तेमाल होते हैं।
उदाहरण के लिए, invoice-2026-0041 जैसा इनपुट एक 224-बिट डाइजेस्ट बनाता है। अंतिम अंक बदलकर invoice-2026-0042 करने पर ठीक उतनी ही लंबाई का, लेकिन अलग SHA-512/224 डाइजेस्ट बनता है। एक लंबा पैराग्राफ और केवल एक अक्षर भी समान लंबाई वाले SHA-512/224 आउटपुट बनाते हैं।
SHA-512/224 सर्वर पर जनरेट होता है। इस जनरेटर में दर्ज की गई स्ट्रिंग HTTPS के ज़रिए सर्वर तक जाती है और स्टोर नहीं की जाती। केवल हैश जांचने के लिए भी इस जनरेटर में पासवर्ड, निजी कुंजियां, एक्सेस टोकन या दूसरी गोपनीय जानकारी दर्ज न करें, क्योंकि प्रोसेसिंग के दौरान इनपुट आपके डिवाइस से बाहर जाता है।
यह SHA-512/224 जनरेटर सबमिट की गई स्ट्रिंग को दर्शाने वाली बाइट्स का हैश बनाता है। इसलिए स्पेस, अक्षरों का केस, विराम चिह्न, लाइन ब्रेक और टैब वर्ण नतीजे को प्रभावित करते हैं। संख्याओं को भी वर्णों के रूप में हैश किया जाता है, इसलिए 7 और 07 स्ट्रिंग अलग हैं। उच्चारण चिह्नों वाला और गैर-लैटिन टेक्स्ट स्क्रीन पर एक जैसा दिखने के बावजूद अलग Unicode निरूपण रख सकता है। SHA-512/224 में खाली बाइट स्ट्रिंग के लिए भी एक डाइजेस्ट परिभाषित है।
क्या SHA-512/224 को डिक्रिप्ट या रिवर्स किया जा सकता है?
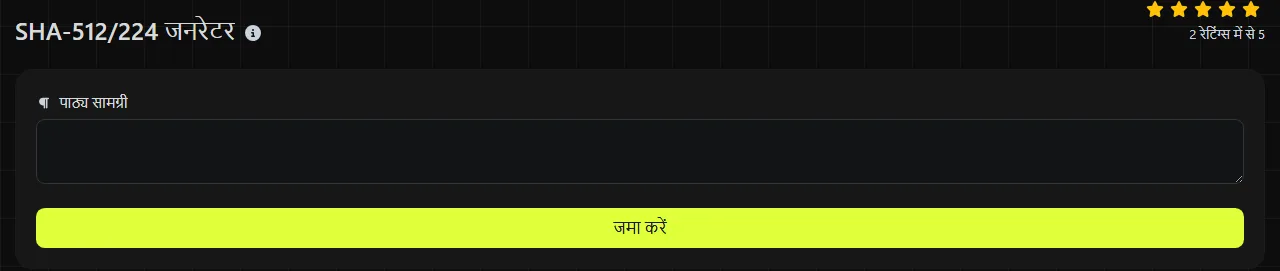
नहीं, SHA-512/224 को डिक्रिप्ट नहीं किया जा सकता, क्योंकि हैशिंग कोई एन्क्रिप्शन प्रक्रिया नहीं है। ऐसी कोई कुंजी या अंतर्निहित रिवर्स प्रक्रिया नहीं होती, जो डाइजेस्ट को वापस उसकी मूल स्ट्रिंग में बदल दे।
224-बिट आउटपुट किसी हमलावर को संभावित इनपुट का हैश बनाकर हर नतीजे की SHA-512/224 डाइजेस्ट से तुलना करने से नहीं रोकता। इसलिए आम पासवर्ड, छोटे PIN या संदर्भ संख्याओं की छोटी सूचियों जैसे अनुमान लगाए जा सकने वाले मान असुरक्षित रहते हैं।
सैद्धांतिक रूप से दो अलग इनपुट एक ही डाइजेस्ट बना सकते हैं। इसे कोलिज़न कहा जाता है। SHA-512/224 के 224-बिट आउटपुट के कारण कोलिज़न खोजने की सैद्धांतिक सुरक्षा लगभग 112 बिट है। फिलहाल SHA-512/224 के विरुद्ध कोई व्यावहारिक कोलिज़न हमला ज्ञात नहीं है।
उचित उपयोग और सुरक्षा सीमाएं
SHA-512/224 उन स्थितियों के लिए उपयुक्त है, जहां किसी सिस्टम को खास तौर पर यही एल्गोरिदम चाहिए या छोटा SHA-2 डाइजेस्ट उपयोगी है। इसका फ़ॉर्मैट कम प्रचलित होने के कारण कम्पैटिबिलिटी सीमित हो सकती है। इसलिए किसी दूसरी सेवा के साथ मान साझा करने से पहले आवश्यक एल्गोरिदम का नाम और डाइजेस्ट की लंबाई जांच लें।
- चेकसम के लिए SHA-512/224 टेक्स्ट या रिकॉर्ड में हुए अनजाने बदलावों का पता लगा सकता है, बशर्ते अपेक्षित हैश किसी भरोसेमंद स्रोत से मिला हो।
- डुप्लिकेट हटाने में SHA-512/224 डाइजेस्ट का इस्तेमाल संभावित रूप से एक जैसी स्ट्रिंग सामग्री पहचानने के शुरुआती तरीके के रूप में किया जा सकता है। जहां कोलिज़न मायने रखता हो, वहां इसके बाद सीधे तुलना करें।
- पुराने सिस्टम के साथ कम्पैटिबिलिटी के लिए किसी मौजूदा प्रोटोकॉल, डेटाबेस फ़ील्ड या सॉफ़्टवेयर इम्प्लीमेंटेशन के साथ काम करते समय SHA-512/224 की ज़रूरत पड़ सकती है।
- कॉन्टेंट आइडेंटिफ़ायर उन सिस्टम में स्थिर बाइट क्रम को दर्शा सकते हैं, जहां 224-बिट आइडेंटिफ़ायर सहमत फ़ॉर्मैट का हिस्सा हों।
पासवर्ड स्टोर करने के लिए सामान्य SHA-512/224 डाइजेस्ट का इस्तेमाल न करें। इसे तेज़ी से चलने के लिए बनाया गया है, जिससे हमलावर भी तेज़ी से अनुमान आज़मा सकते हैं। इस जनरेटर के बजाय पासवर्ड स्टोरेज के लिए Argon2id, bcrypt, scrypt या PBKDF2 जैसी समर्पित पासवर्ड-हैशिंग स्कीम इस्तेमाल करें, जिसमें हर पासवर्ड के लिए अलग salt और उचित cost सेटिंग हों।
इस जनरेटर से बना SHA-512/224 डाइजेस्ट यह साबित नहीं करता कि इनपुट स्ट्रिंग किसने बनाई थी। अगर कोई हमलावर स्ट्रिंग और उसका डाइजेस्ट, दोनों बदल सकता है, तो यह जांच कोई प्रमाणीकरण नहीं देती। जहां प्रामाणिकता ज़रूरी हो, वहां डिजिटल सिग्नेचर या HMAC कंस्ट्रक्शन इस्तेमाल करें।
SHA-512/224, SHA-512/256 या SHA-384 में से किसे चुनें?
SHA-512/224 तभी चुनें, जब किसी स्पेसिफ़िकेशन में इसकी ज़रूरत हो या इसका 224-बिट आउटपुट जानबूझकर चुना गया कम्पैटिबिलिटी विकल्प हो। यह केवल SHA-512 के दिखाए गए नतीजे को काटकर 224 बिट करने जैसा नहीं है। मानक इसे साधारण ट्रंकेटेड SHA-512 से अलग रखने के लिए एक अलग प्रारंभिक स्थिति परिभाषित करता है।
SHA-512/256 एक 256-बिट डाइजेस्ट बनाता है और लगभग 128 बिट की सैद्धांतिक कोलिज़न रेज़िस्टेंस देता है। जब किसी स्पेसिफ़िकेशन में 256-बिट आउटपुट की ज़रूरत हो, तब इसे चुनना चाहिए। SHA-384 एक 384-बिट डाइजेस्ट बनाता है और स्थापित सुरक्षा प्रोटोकॉल में व्यापक रूप से इस्तेमाल होता है। जब न ट्रंकेशन की ज़रूरत हो और न ही वह वांछित हो, तब SHA-512 जनरेटर पूरा 512-बिट नतीजा देता है।
SHA-512/224, SHA-512/256, SHA-384 या SHA-512 में से किसे चुनना है, यह आम तौर पर कम्पैटिबिलिटी की ज़रूरतों से तय होता है। SHA-512/224 डाइजेस्ट की तुलना तभी की जा सकती है, जब दोनों तरफ SHA-512/224, एक ही बाइट एन्कोडिंग और बिल्कुल समान इनपुट इस्तेमाल हुआ हो।
अक्सर पूछे जाने वाले सवाल
क्या SHA-512/224 और SHA-224 एक ही हैं?
नहीं। SHA-224, SHA-256 की आंतरिक संरचना इस्तेमाल करता है, जबकि SHA-512/224 अलग प्रारंभिक मानों के साथ SHA-512 की संरचना इस्तेमाल करता है और 224-बिट नतीजा देता है। दोनों 56 हेक्साडेसिमल वर्ण बनाते हैं, लेकिन एक ही इनपुट के लिए उनके डाइजेस्ट अलग होते हैं।
क्या हेक्साडेसिमल हैश में अक्षरों का केस मायने रखता है?
नहीं। अपर-केस और लोअर-केस हेक्साडेसिमल अक्षर एक ही संख्यात्मक डाइजेस्ट को दर्शाते हैं। इसलिए दिखाए गए हैश में ab और AB बराबर हैं। हालांकि इस SHA-512/224 जनरेटर में सबमिट की गई स्ट्रिंग में अक्षरों का केस मायने रखता है।
क्या SHA-512/224 को मैसेज ऑथेंटिकेशन कोड की तरह इस्तेमाल कर सकता हूं?
मैसेज के पहले या बाद में केवल कोई सीक्रेट जोड़कर मैसेज ऑथेंटिकेशन कोड न बनाएं। SHA-512 परिवार के हैश में ऐसी संरचनात्मक विशेषताएं होती हैं, जिनके कारण खुद बनाई गई keyed स्कीम असुरक्षित होती हैं। अगर इसी एल्गोरिदम पर सहमति हो, तो इसके बजाय HMAC-SHA-512/224 इस्तेमाल करें।
एक जैसी दिखने वाली दो स्ट्रिंग अलग हैश क्यों बनाती हैं?
उनमें छिपे हुए स्पेस, अलग लाइन एंडिंग या अलग Unicode निरूपण हो सकते हैं। उदाहरण के लिए, उच्चारण चिह्न वाला अक्षर एक कोड पॉइंट के रूप में या मूल अक्षर के बाद combining mark लगाकर स्टोर किया जा सकता है। अलग-अलग सिस्टम पर इस SHA-512/224 जनरेटर के नतीजों की तुलना करने से पहले टेक्स्ट और एन्कोडिंग को नॉर्मलाइज़ करें।
क्या SHA-512/224 हैश की तुलना SHA-512 हैश से कर सकता हूं?
नहीं। सामान्य SHA-512 डाइजेस्ट को काटकर 56 हेक्साडेसिमल वर्ण करने से SHA-512/224 डाइजेस्ट नहीं बनता, क्योंकि दोनों एल्गोरिदम अलग प्रारंभिक मानों से शुरू होते हैं। तुलना पर भरोसा करने से पहले पुष्टि करें कि दोनों सिस्टम साफ़ तौर पर SHA-512/224 ही इस्तेमाल करते हैं।
लोकप्रिय उपकरण
हमारे हस्ताक्षर जनरेटर टूल के साथ अपनी खुद की कस्टम हस्ताक्षर बनाएं और आसानी से डाउनलोड करें।
हमारे टेक्स्ट साइज कैलकुलेटर टूल का उपयोग करके किसी भी टेक्स्ट का आकार बाइट्स (B), किलोबाइट्स (KB), या मेगाबाइट्स (MB) में गणना करें।
रिवर्स IP लुकअप टूल का उपयोग करके किसी भी IP पते से जुड़े डोमेन या होस्ट को जल्दी और आसानी से खोजें।
हमारे पिंग टूल का उपयोग करके किसी भी वेबसाइट, सर्वर, या पोर्ट की स्थिति और प्रतिक्रिया समय को जल्दी और कुशलता से जांचें।
डिजिली लिंक का आईपी लुकअप टूल किसी भी आईपी पते के बारे में विस्तृत जानकारी प्रदान करता है। इस मुफ्त ऑनलाइन सेवा का उपयोग करके व्यापक आईपी डेटा प्राप्त करें।
हमारे WhatsApp लिंक जनरेटर से तुरंत अपना मुफ्त WhatsApp लिंक बनाएं। एक कस्टम संदेश जोड़ें और एक क्लिक में चैट शुरू करें, लॉग इन या कोडिंग की आवश्यकता नहीं।