SHA-512 जनरेटर
हमारे SHA-512 जनरेटर टूल के साथ किसी भी स्ट्रिंग इनपुट से SHA-512 हैश उत्पन्न करें उच्च-स्तरीय डेटा सुरक्षा के लिए।
SHA-512 जनरेटर एक मुफ़्त टूल है, जो इनपुट स्ट्रिंग को तय लंबाई वाले 512-बिट SHA-512 हैश में बदलता है।
SHA-512 क्या है?
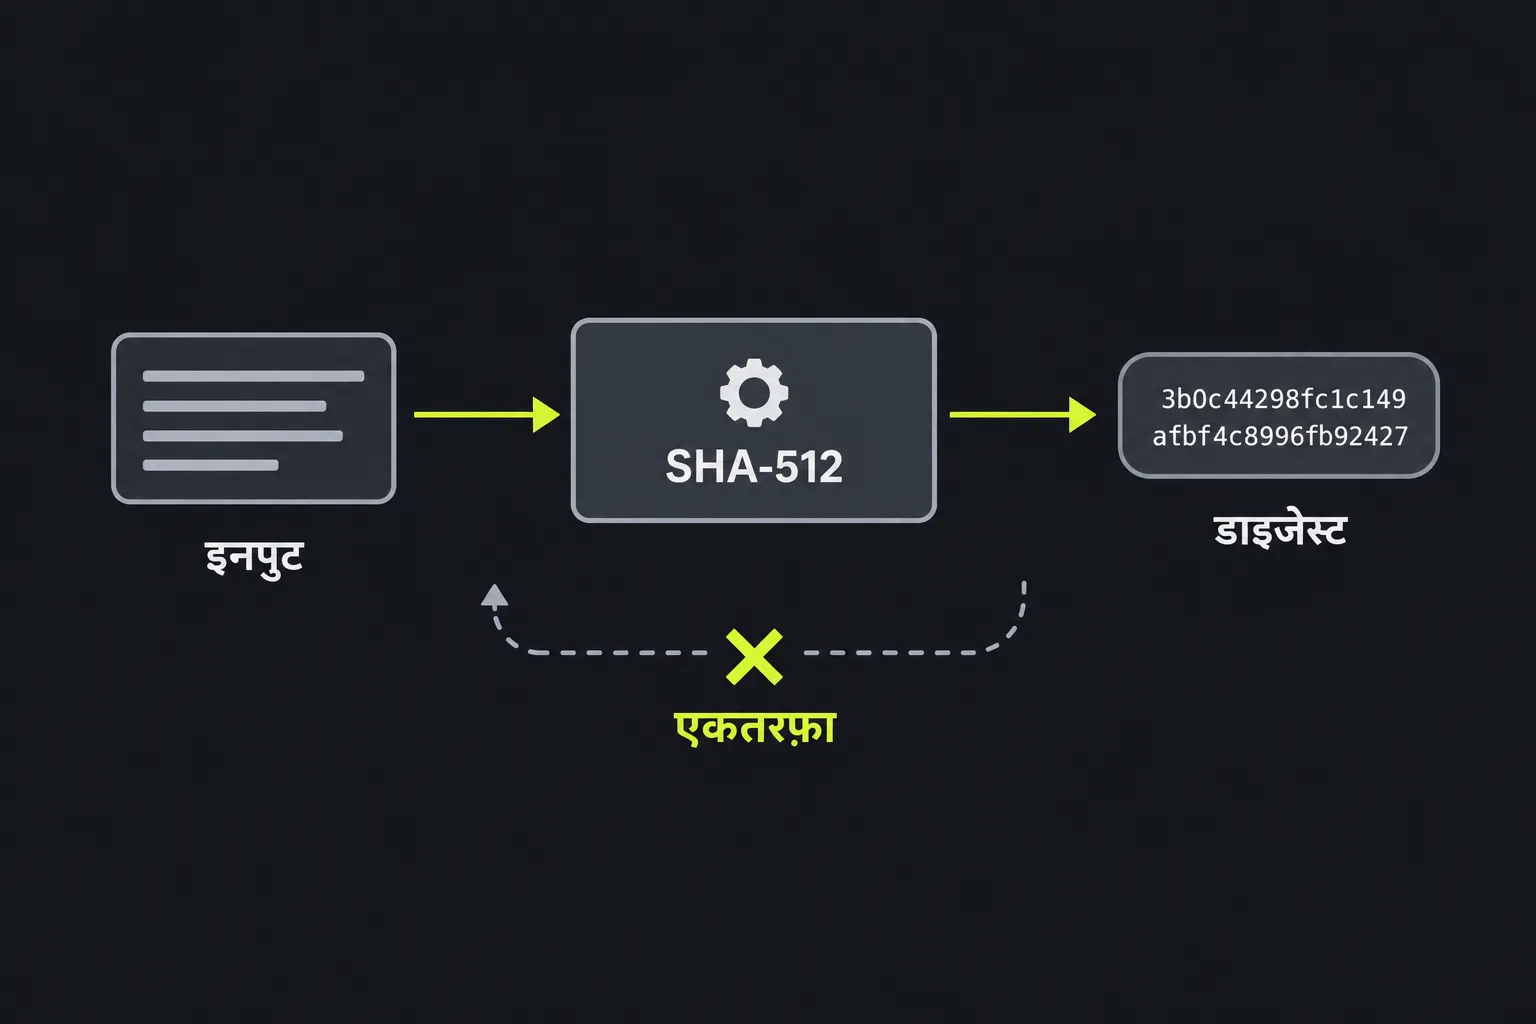
SHA-512, SHA-2 परिवार का एक क्रिप्टोग्राफ़िक हैश फ़ंक्शन है। इसे अमेरिकी राष्ट्रीय सुरक्षा एजेंसी ने डिज़ाइन किया था और NIST ने 2001 में प्रकाशित किया था। यह अलग-अलग लंबाई का इनपुट स्वीकार करता है, उसे एकतरफ़ा प्रक्रिया से गुज़ारता है और तय लंबाई का डाइजेस्ट देता है।
SHA-512 का आउटपुट 512 बिट का होता है, जो 64 बाइट या 128 हेक्साडेसिमल वर्णों के बराबर है। यह डेटा को 1,024-बिट ब्लॉक में प्रोसेस करता है और 64-बिट ऑपरेशन का उपयोग करता है। यही इसे SHA-256 से अलग बनाता है। कुछ 64-बिट सिस्टम पर SHA-512 बड़े इनपुट को SHA-256 से तेज़ी से प्रोसेस कर सकता है, हालांकि वास्तविक प्रदर्शन इम्प्लीमेंटेशन और हार्डवेयर पर निर्भर करता है।
सामान्य हैशिंग के लिए SHA-512 अब भी क्रिप्टोग्राफ़िक रूप से सुरक्षित है। पूरे एल्गोरिदम के विरुद्ध कोई व्यावहारिक कोलिज़न हमला उपलब्ध नहीं है और इसे अप्रचलित भी घोषित नहीं किया गया है। बर्थडे बाउंड के कारण इसकी अपेक्षित कोलिज़न प्रतिरोध क्षमता लगभग 256 बिट है। फिर भी यह हर सुरक्षा कार्य के लिए उपयुक्त नहीं है, खासकर पासवर्ड स्टोर करने के लिए।
SHA-512 जनरेटर का इस्तेमाल कैसे करें?
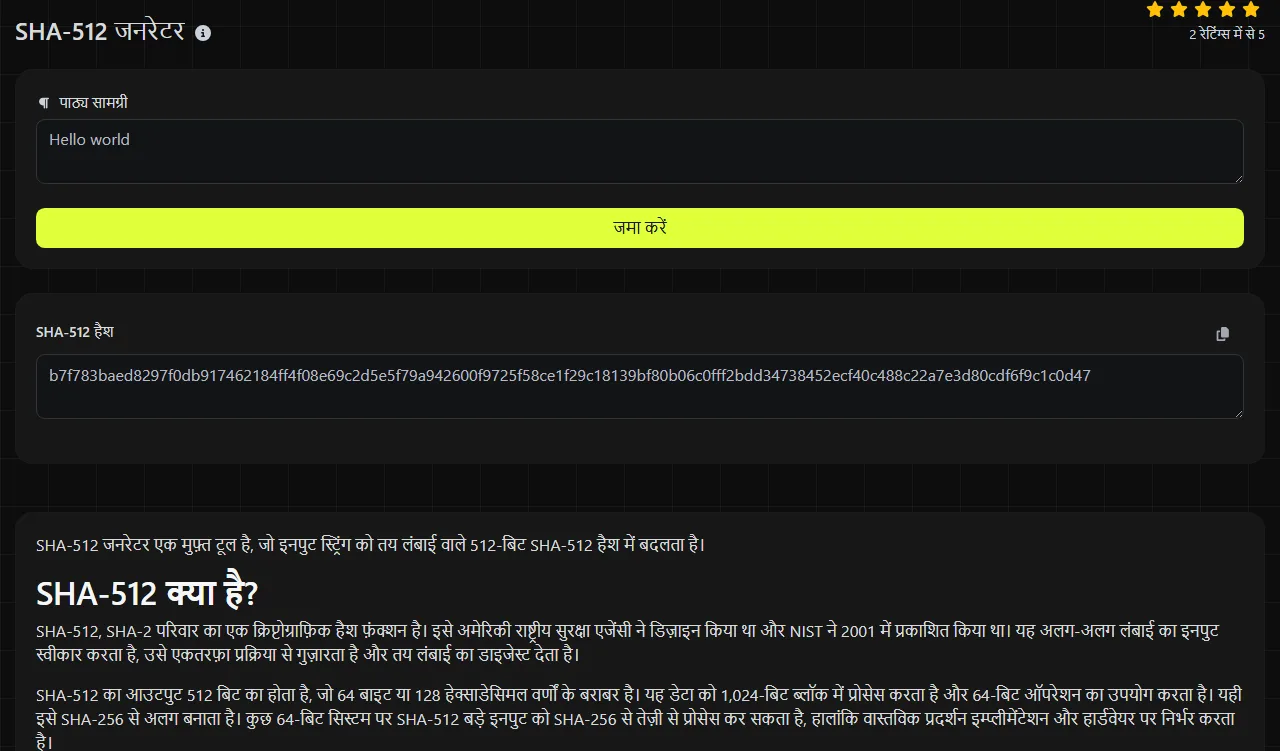
जिस स्ट्रिंग का हैश बनाना है, उसे बिल्कुल उसी रूप में दर्ज करें और तैयार हुआ मान SHA-512 Hash परिणाम फ़ील्ड में देखें। परिणाम में 128 हेक्साडेसिमल वर्ण होने चाहिए, जिनमें 0 से 9 तक के अंक और a से f तक के अक्षर इस्तेमाल होते हैं।
- मूल टेक्स्ट को बिल्कुल सही रूप में कॉपी करें। उसमें शामिल हर स्पेस, विराम चिह्न और लाइन ब्रेक को बनाए रखें।
- हैश जनरेट करें और उसका छोटा हिस्सा लेने के बजाय पूरा परिणाम कॉपी करें।
- इसकी तुलना किसी दूसरे SHA-512 डाइजेस्ट से तभी करें, जब दोनों एक ही बाइट से बनाए गए हों और एक ही फ़ॉर्मैट में दिखाए गए हों।
गणना सर्वर पर होती है। आपका इनपुट HTTPS के ज़रिए सर्वर तक जाता है और स्टोर नहीं किया जाता। HTTPS और डेटा स्टोर न किए जाने के बावजूद, ऐसे पासवर्ड, प्राइवेट की, रिकवरी कोड या अन्य गोपनीय जानकारी सबमिट न करें जिन्हें किसी ऑनलाइन सेवा से प्रोसेस कराने की ज़रूरत नहीं है।
क्या SHA-512 को डिक्रिप्ट या रिवर्स किया जा सकता है?
नहीं, SHA-512 को डिक्रिप्ट नहीं किया जा सकता, क्योंकि हैशिंग एन्क्रिप्शन नहीं है और इसमें कोई डिक्रिप्शन की नहीं होती। तय लंबाई का परिणाम बनाते समय यह फ़ंक्शन कुछ जानकारी हटा देता है, इसलिए डाइजेस्ट से मूल मान को सीधे दोबारा तैयार नहीं किया जा सकता।
फिर भी हमलावर संभावित इनपुट का अनुमान लगा सकता है, हर अनुमान का हैश बनाकर परिणामों की तुलना कर सकता है। यह तरीका छोटे, आम या आसानी से अनुमान लगाए जा सकने वाले मानों पर कारगर होता है, जैसे डिक्शनरी के शब्द, टेलीफ़ोन नंबर और दोबारा इस्तेमाल किए गए पासवर्ड। ऑनलाइन हैश डेटाबेस में आम स्ट्रिंग के पहले से निकाले गए हैश भी मिल सकते हैं। इसलिए हैश किसी कमज़ोर इनपुट को गोपनीय नहीं बना देता।
सैद्धांतिक रूप से अलग-अलग इनपुट एक ही डाइजेस्ट दे सकते हैं। इसे कोलिज़न कहते हैं। ज्ञात तरीकों से पूरे SHA-512 में ऐसा कोलिज़न खोजना व्यावहारिक पहुँच से बाहर है। हालांकि, इस सुरक्षा गुण के बावजूद बार-बार परीक्षण करके अनुमान लगाने योग्य इनपुट का पता लगाया जा सकता है।
आज SHA-512 का इस्तेमाल कहां करना चाहिए?
SHA-512 वहां उपयुक्त है, जहां कोई सिस्टम या विनिर्देश पूरा 512-बिट SHA-2 डाइजेस्ट मांगता हो। इसके सामान्य और वैध उपयोगों में डेटा में बदलाव की जांच करना, डुप्लिकेट सामग्री पहचानना और मौजूदा फ़ॉर्मैट या सॉफ़्टवेयर के साथ संगतता बनाए रखना शामिल है।
- चेकसम से यह पुष्टि की जा सकती है कि डाउनलोड या ट्रांसफ़र की गई सामग्री अलग से प्रकाशित SHA-512 मान से मेल खाती है। केवल चेकसम से यह साबित नहीं होता कि डेटा किसने प्रकाशित किया था।
- डीडुप्लिकेशन सिस्टम किसी डाइजेस्ट को सामग्री के संक्षिप्त पहचानकर्ता के रूप में इस्तेमाल कर सकते हैं। हालांकि, दुर्भावनापूर्ण इनपुट संभालने वाले सिस्टम को जहां ज़रूरी हो, वहां मिलान की पुष्टि भी करनी चाहिए।
- पुराने सिस्टम के साथ संगतता के लिए SHA-512 की ज़रूरत पड़ सकती है, जब कोई मौजूदा डेटाबेस कॉलम, API या एक्सचेंज फ़ॉर्मैट पहले से 128 हेक्साडेसिमल वर्णों की अपेक्षा करता हो।
- डिजिटल सिग्नेचर और प्रमाणीकरण प्रोटोकॉल किसी परिभाषित क्रिप्टोग्राफ़िक संरचना के एक घटक के रूप में SHA-512 का उपयोग कर सकते हैं।
पासवर्ड स्टोर करने के लिए सीधे SHA-512 का इस्तेमाल न करें। इसे जानबूझकर तेज़ी से गणना करने के लिए बनाया गया है, इसलिए हमलावर बहुत तेज़ गति से अनुमान आज़मा सकता है। इसके बजाय सही सेटिंग और हर पासवर्ड के लिए अलग साल्ट के साथ Argon2id, scrypt, bcrypt या PBKDF2 जैसे पासवर्ड-हैशिंग फ़ंक्शन का इस्तेमाल करें।
जब संगतता या 64 वर्णों का छोटा डाइजेस्ट महत्वपूर्ण हो, तब SHA-256 चुनें। अगर कोई प्रोटोकॉल स्पष्ट रूप से SHA-384 मांगता है, तो SHA-384 जनरेटर इस्तेमाल करें। SHA-512/224 अलग से परिभाषित एल्गोरिदम है, जिसका परिणाम 224-बिट होता है। यह केवल SHA-512 स्ट्रिंग को अनौपचारिक रूप से छोटा करना नहीं है।
इनपुट की जानकारी और उदाहरण
SHA-512 बाइट का हैश बनाता है, इसलिए इनपुट की हर बारीकी मायने रखती है। बड़े अक्षर, आखिर में मौजूद स्पेस, विराम चिह्न और लाइन एंडिंग, सभी बाइट क्रम को बदलते हैं और आम तौर पर पूरी तरह अलग डाइजेस्ट देते हैं। टेक्स्ट Invoice 42 और Invoice 42 अलग इनपुट हैं, क्योंकि दूसरे रूप के अंत में एक स्पेस है।
ASCII इनपुट abc के लिए मानक SHA-512 परिणाम यह है:
ddaf35a193617abacc417349ae20413112e6fa4e89a97ea20a9eeee64b55d39a2192992a274fc1a836ba3c23a3feebbd454d4423643ce80e2a9ac94fa54ca49f
टेक्स्ट फ़ील्ड में दर्ज संख्याओं को वर्ण माना जाता है। उदाहरण के लिए, 0123 और 123 अलग हैं, क्योंकि शुरुआत का शून्य स्ट्रिंग का हिस्सा है। उच्चारण चिह्न वाले और गैर-लैटिन टेक्स्ट का भी वैध हैश होता है, लेकिन कैरेक्टर एन्कोडिंग और Unicode नॉर्मलाइज़ेशन बाइट को प्रभावित करते हैं। इसलिए देखने में एक जैसी दो स्ट्रिंग अलग-अलग मान दे सकती हैं, अगर एक में संयुक्त वर्ण हो और दूसरी में संयोजन चिह्न इस्तेमाल किए गए हों।
SHA-512 एल्गोरिदम खाली बाइट क्रम के लिए भी डाइजेस्ट परिभाषित करता है और बहुत लंबे संदेश प्रोसेस कर सकता है। वेब इंटरफ़ेस में अनुरोध या सर्वर की व्यावहारिक सीमाएं हो सकती हैं। इसलिए बहुत बड़ी फ़ाइलों या ऐसे डेटा के लिए स्थानीय हैशिंग कमांड इस्तेमाल करें जिसे ट्रांसमिट नहीं किया जाना चाहिए।
अक्सर पूछे जाने वाले सवाल
क्या हेक्साडेसिमल के बड़े अक्षरों से SHA-512 हैश बदल जाता है?
नहीं। बड़े और छोटे हेक्साडेसिमल अक्षर एक ही डाइजेस्ट को दिखाने के दो तरीके हैं, इसलिए AF और af एक ही बाइट मान दर्शाते हैं। हालांकि, मूल इनपुट में अक्षर का बड़ा या छोटा होना मायने रखता है।
क्या इस जनरेटर से फ़ाइल का चेकसम निकाला जा सकता है?
यह टूल स्ट्रिंग इनपुट के लिए बनाया गया है और इसमें फ़ाइल परिणाम फ़ील्ड नहीं है। फ़ाइल की सामग्री पेस्ट करने से बाइनरी डेटा या लाइन एंडिंग बदल सकती हैं। फ़ाइलों के लिए Linux पर sha512sum या PowerShell में Get-FileHash -Algorithm SHA512 जैसी स्थानीय कमांड इस्तेमाल करें।
क्या संदेश के प्रमाणीकरण के लिए SHA-512 सुरक्षित है?
सीधा SHA-512 किसी संदेश को प्रमाणित नहीं करता, क्योंकि सामग्री बदलने के बाद कोई भी नया डाइजेस्ट निकाल सकता है। सीक्रेट को शुरुआत में जोड़ने वाली साधारण संरचना पर SHA-512 की लेंथ-एक्सटेंशन विशेषता का असर भी पड़ सकता है। जब किसी साझा सीक्रेट से संदेश प्रमाणित करना हो, तब HMAC-SHA-512 इस्तेमाल करें।
क्या साल्ट जोड़ने से SHA-512 पासवर्ड के लिए उपयुक्त हो जाता है?
नहीं। साल्ट एक जैसे पासवर्ड को एक ही स्टोर किया हुआ मान साझा करने से रोकता है, लेकिन तेज़ सामान्य-उद्देश्य वाले हैश को इतना महंगा नहीं बनाता कि पासवर्ड के अनुमान लगाना कठिन हो जाए। किसी समर्पित पासवर्ड-हैशिंग फ़ंक्शन का इस्तेमाल करें और परिणाम के साथ उसका एल्गोरिदम पहचानकर्ता, साल्ट और कॉस्ट सेटिंग स्टोर करें।
मेरा SHA-512 मान दूसरी वेबसाइट या प्रोग्राम से अलग क्यों है?
छिपे हुए स्पेस, आखिर में मौजूद लाइन ब्रेक, अलग कैरेक्टर एन्कोडिंग या कॉपी हुए बाइट-ऑर्डर मार्क की जांच करें। यह भी पक्का करें कि दूसरे प्रोग्राम ने SHA-384, SHA-512/224, HMAC-SHA-512 या Base64-एन्कोडेड आउटपुट के बजाय पूरा SHA-512 तैयार किया था। बिल्कुल सटीक मिलान चाहिए, तो इनपुट की तुलना बाइट के रूप में करें।
लोकप्रिय उपकरण
हमारे हस्ताक्षर जनरेटर टूल के साथ अपनी खुद की कस्टम हस्ताक्षर बनाएं और आसानी से डाउनलोड करें।
हमारे टेक्स्ट साइज कैलकुलेटर टूल का उपयोग करके किसी भी टेक्स्ट का आकार बाइट्स (B), किलोबाइट्स (KB), या मेगाबाइट्स (MB) में गणना करें।
रिवर्स IP लुकअप टूल का उपयोग करके किसी भी IP पते से जुड़े डोमेन या होस्ट को जल्दी और आसानी से खोजें।
हमारे पिंग टूल का उपयोग करके किसी भी वेबसाइट, सर्वर, या पोर्ट की स्थिति और प्रतिक्रिया समय को जल्दी और कुशलता से जांचें।
डिजिली लिंक का आईपी लुकअप टूल किसी भी आईपी पते के बारे में विस्तृत जानकारी प्रदान करता है। इस मुफ्त ऑनलाइन सेवा का उपयोग करके व्यापक आईपी डेटा प्राप्त करें।
हमारे WhatsApp लिंक जनरेटर से तुरंत अपना मुफ्त WhatsApp लिंक बनाएं। एक कस्टम संदेश जोड़ें और एक क्लिक में चैट शुरू करें, लॉग इन या कोडिंग की आवश्यकता नहीं।