SHA-512 generator
SHA-512 generator er et gratis værktøj, der omdanner en tekststreng til en SHA-512-hash med en fast længde på 512 bit.
Hvad er SHA-512?
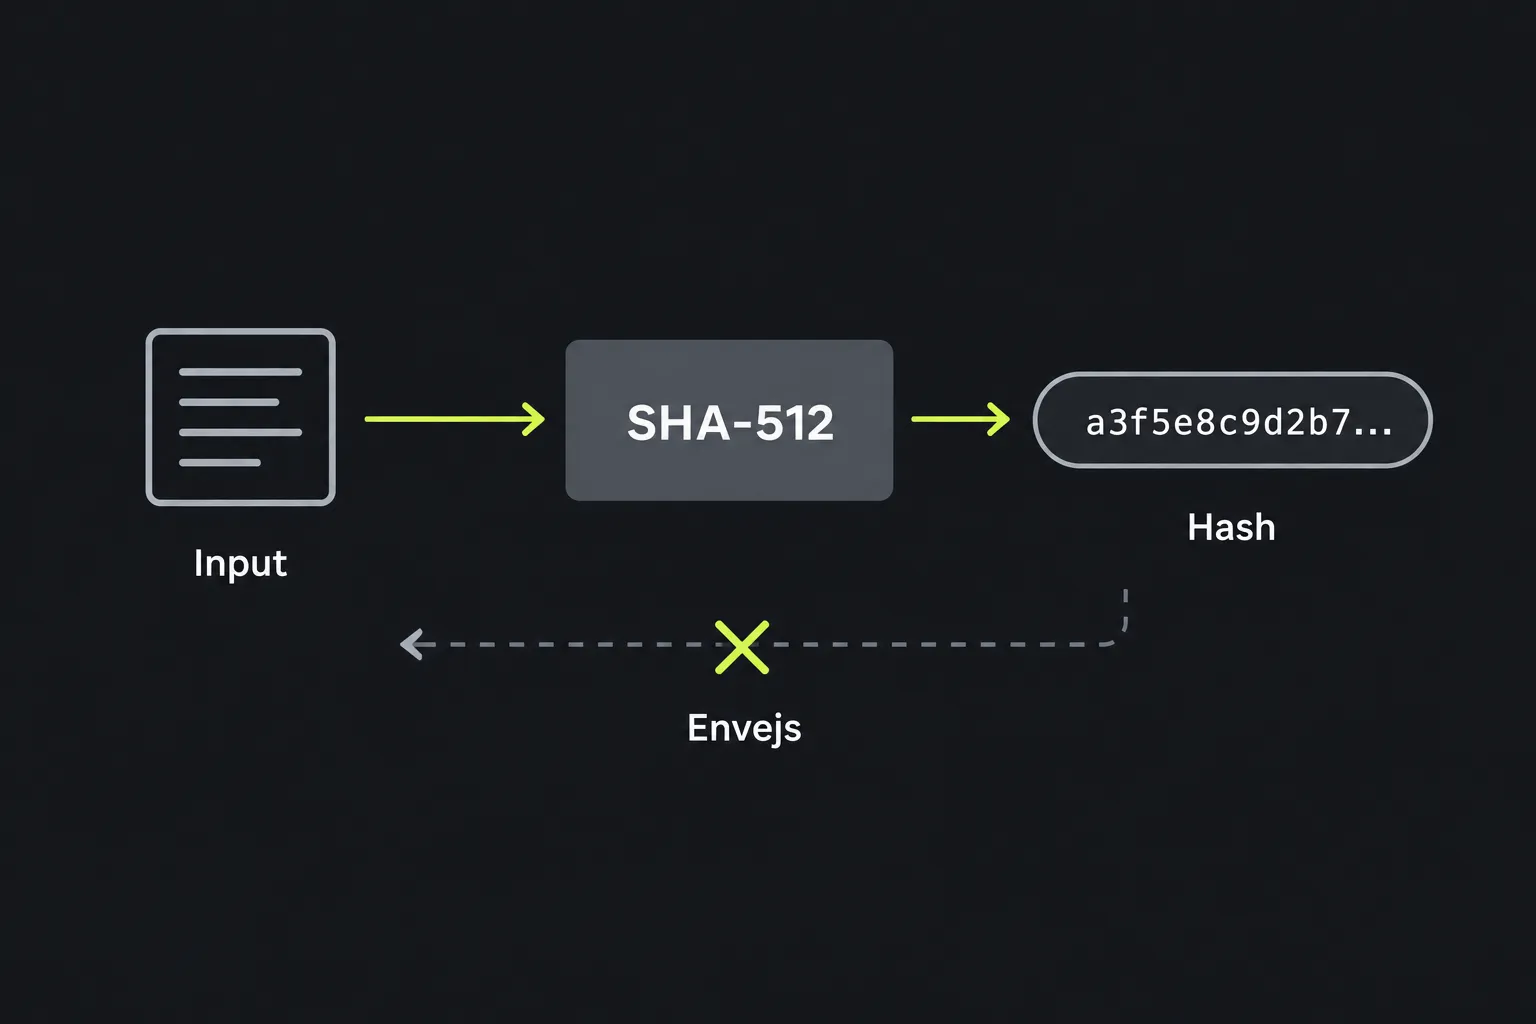
SHA-512 er en kryptografisk hashfunktion i SHA-2-familien. Den blev udviklet af USA's National Security Agency og offentliggjort af NIST i 2001. Funktionen modtager input af varierende længde, behandler det i én retning og returnerer en kontrolsum med fast længde.
SHA-512 genererer 512 bit, svarende til 64 byte eller 128 hexadecimale tegn. Data behandles i blokke på 1.024 bit ved hjælp af 64-bit-operationer, hvilket adskiller algoritmen fra SHA-256. På visse 64-bit-systemer kan SHA-512 behandle store input hurtigere end SHA-256, men den faktiske ydeevne afhænger af implementeringen og hardwaren.
SHA-512 anses fortsat for kryptografisk sikker til generel hashing. Der findes ikke noget praktisk kollisionsangreb mod den fulde algoritme, og den er ikke udfaset. På grund af fødselsdagsgrænsen er den forventede kollisionsmodstand cirka 256 bit. Det betyder dog ikke, at SHA-512 egner sig til alle sikkerhedsopgaver, især ikke opbevaring af adgangskoder.
Hvordan bruger jeg SHA-512-generatoren?
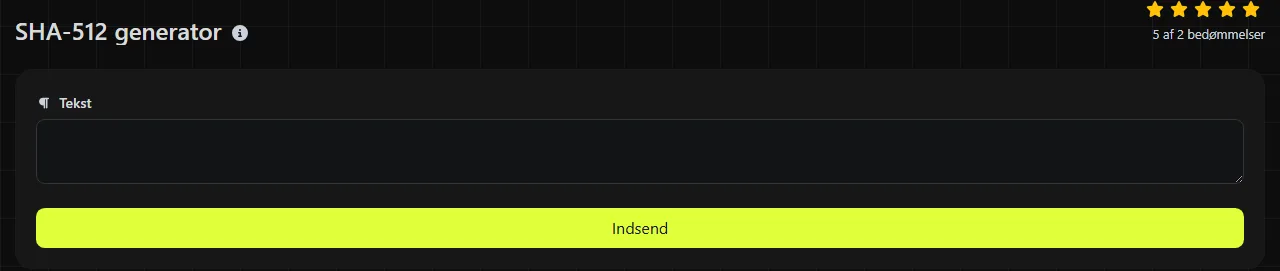
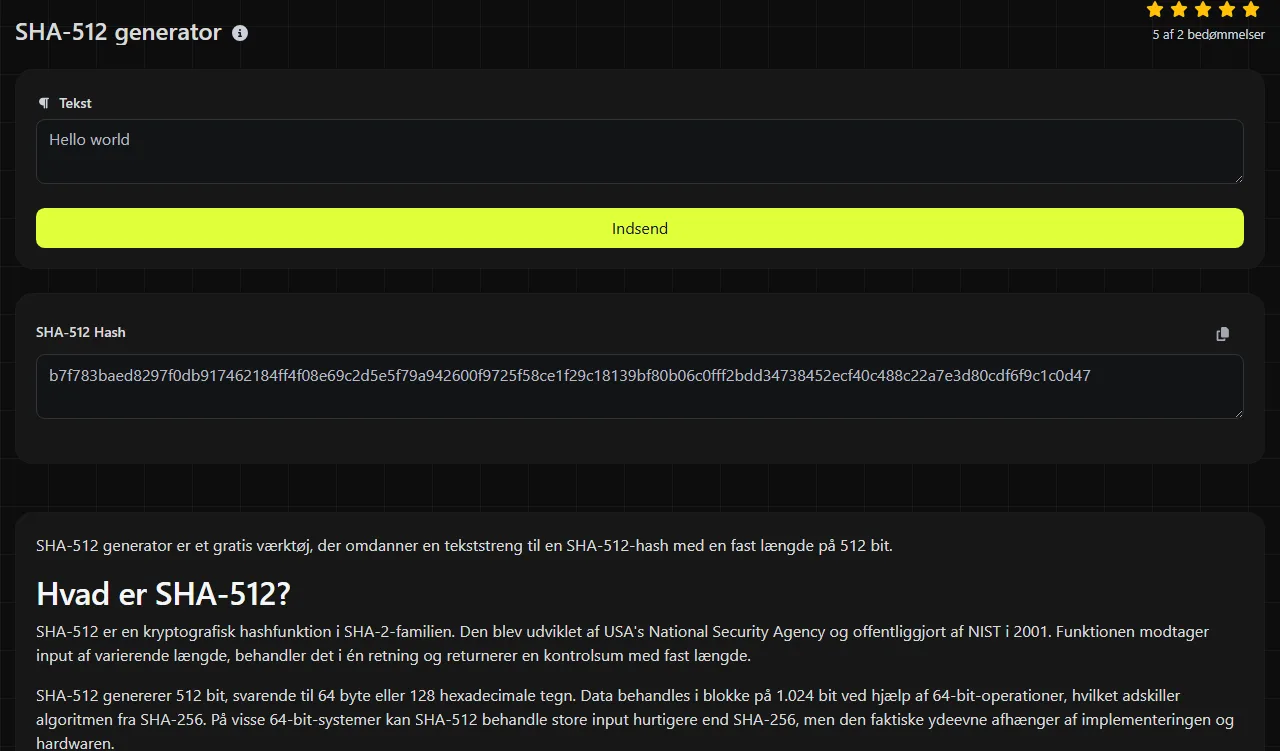
Indtast præcis den tekststreng, du vil hashe, og aflæs den genererede værdi i resultatfeltet SHA-512 Hash. Resultatet skal bestå af 128 hexadecimale tegn med cifrene 0 til 9 og bogstaverne a til f.
- Kopiér kildeteksten nøjagtigt, inklusive alle mellemrum, skilletegn og linjeskift, der hører til den.
- Generér hashen, og kopiér hele resultatet frem for kun en forkortet del.
- Sammenlign den kun med en anden SHA-512-kontrolsum, hvis begge er oprettet ud fra de samme byte og vises i samme format.
Beregningen foregår på serveren. Dit input sendes til serveren via HTTPS og gemmes ikke. Selvom forbindelsen bruger HTTPS, og inputtet ikke gemmes, bør du undgå at indsende adgangskoder, private nøgler, gendannelseskoder eller andre hemmeligheder, som ikke behøver at blive behandlet af en onlinetjeneste.
Kan SHA-512 dekrypteres eller føres tilbage?
Nej, SHA-512 kan ikke dekrypteres, fordi hashing ikke er kryptering, og der ikke findes nogen dekrypteringsnøgle. Funktionen kasserer oplysninger, når den danner resultatet med fast længde. Derfor kan den oprindelige værdi ikke genskabes direkte ud fra kontrolsummen.
En angriber kan stadig gætte mulige input, hashe hvert gæt og sammenligne resultaterne. Det virker godt mod korte, almindelige eller forudsigelige værdier som ordbogsord, telefonnumre og genbrugte adgangskoder. Onlinedatabaser med hashes kan også indeholde tidligere beregnede hashes for almindelige tekststrenge. En hash gør derfor ikke et svagt input hemmeligt.
Forskellige input kan teoretisk set give den samme kontrolsum. Det kaldes en kollision. For den fulde SHA-512-algoritme er det med kendte metoder uden for praktisk rækkevidde at finde sådan en kollision. Denne sikkerhedsegenskab ændrer ikke ved, at et input, der er let at gætte, kan findes gennem gentagne forsøg.
Hvad bør SHA-512 bruges til i dag?
SHA-512 er velegnet, når et system eller en specifikation kræver en komplet 512-bit SHA-2-kontrolsum. Almindelige legitime anvendelser omfatter kontrol af, om data er blevet ændret, identifikation af dubleret indhold og kompatibilitet med eksisterende formater eller software.
- Kontrolsummer kan bekræfte, at et downloadet eller overført element svarer til en separat offentliggjort SHA-512-værdi. En kontrolsum alene beviser ikke, hvem der har offentliggjort dataene.
- Deduplicering kan bruge en kontrolsum som en kompakt identifikator for indhold. Systemer, der håndterer fjendtligt input, bør dog stadig bekræfte match, når det er nødvendigt.
- Kompatibilitet med ældre systemer kan kræve SHA-512, hvis en eksisterende databasekolonne, API eller et udvekslingsformat allerede forventer 128 hexadecimale tegn.
- Digitale signaturer og godkendelsesprotokoller kan bruge SHA-512 som én del af en defineret kryptografisk konstruktion.
Brug ikke almindelig SHA-512 til at gemme adgangskoder. Algoritmen er bevidst hurtig at beregne, så en angriber kan afprøve gæt med høj hastighed. Brug i stedet en funktion til hashing af adgangskoder, såsom Argon2id, scrypt, bcrypt eller PBKDF2, med passende indstillinger og et unikt salt.
Vælg SHA-256, når kompatibilitet eller en kortere kontrolsum på 64 tegn er vigtig. Brug SHA-384 generator, når en protokol specifikt kræver SHA-384. SHA-512/224 er en særskilt defineret algoritme med et resultat på 224 bit, ikke blot en uformel forkortelse af en SHA-512-streng.
Detaljer om input og konkrete eksempler
SHA-512 hasher byte, så alle detaljer i inputtet har betydning. Store bogstaver, afsluttende mellemrum, skilletegn og linjeafslutninger ændrer alle bytesekvensen og giver normalt en helt anden kontrolsum. Teksten Invoice 42 og Invoice 42 , hvor den anden version slutter med et mellemrum, er forskellige input.
For ASCII-inputtet abc er standardresultatet fra SHA-512:
ddaf35a193617abacc417349ae20413112e6fa4e89a97ea20a9eeee64b55d39a2192992a274fc1a836ba3c23a3feebbd454d4423643ce80e2a9ac94fa54ca49f
Tal, der indtastes i et tekstfelt, behandles som tegn. Eksempelvis er 0123 forskellig fra 123, fordi det indledende nul er en del af strengen. Tekst med accenttegn eller ikke-latinske tegn kan også hashes, men tegnkodning og Unicode-normalisering påvirker de underliggende byte. To strenge, der ser ens ud, kan derfor give forskellige værdier, hvis den ene bruger et sammensat tegn, mens den anden bruger kombinerende tegn.
SHA-512-algoritmen definerer en kontrolsum for en tom bytesekvens og kan behandle meget lange meddelelser. En webgrænseflade kan have praktiske begrænsninger for forespørgsler eller serveren. Brug derfor en lokal hashkommando til meget store filer eller data, som ikke bør overføres.
Ofte stillede spørgsmål
Ændrer store bogstaver den hexadecimale SHA-512-hash?
Nej. Store og små hexadecimale bogstaver er to måder at vise den samme kontrolsum på, så AF og af repræsenterer den samme byteværdi. Store og små bogstaver i det oprindelige input har derimod betydning.
Kan jeg beregne en kontrolsum for en fil med generatoren?
Dette værktøj er beregnet til tekststrenge og har ikke et resultatfelt til filer. Hvis du indsætter indholdet af en fil, kan binære data eller linjeafslutninger blive ændret. Brug en lokal kommando til filer, eksempelvis sha512sum på Linux eller Get-FileHash -Algorithm SHA512 i PowerShell.
Er SHA-512 sikkert til godkendelse af meddelelser?
Almindelig SHA-512 godkender ikke en meddelelse, fordi enhver kan ændre indholdet og derefter beregne en ny kontrolsum. En simpel konstruktion, hvor en hemmelighed sættes foran meddelelsen, kan også være sårbar over for SHA-512's egenskab for længdeudvidelse. Brug HMAC-SHA-512, når en delt hemmelighed skal bruges til at godkende meddelelsen.
Bliver SHA-512 egnet til adgangskoder, hvis jeg tilføjer et salt?
Nej. Et salt forhindrer identiske adgangskoder i at få den samme gemte værdi, men det gør ikke en hurtig hashfunktion til generelle formål tilstrækkeligt beregningstung til at modstå gæt på adgangskoder. Brug en dedikeret funktion til hashing af adgangskoder, og gem algoritmens id, salt og omkostningsindstillinger sammen med resultatet.
Hvorfor er min SHA-512-værdi forskellig fra resultatet på en anden hjemmeside eller i et andet program?
Kontrollér, om der er skjulte mellemrum, et afsluttende linjeskift, en anden tegnkodning eller et kopieret byteordensmærke. Bekræft også, at det andet program genererede fuld SHA-512 og ikke SHA-384, SHA-512/224, HMAC-SHA-512 eller Base64-kodet output. Sammenlign inputtet som byte, når der kræves et nøjagtigt match.
Populære værktøjer
Opret din egen tilpassede signatur og download den nemt med vores signaturgeneratorværktøj til personlige e-signaturer.
Beregn størrelsen af enhver tekst i Bytes (B), Kilobytes (KB) eller Megabytes (MB) ved hjælp af vores tekststørrelsesberegner.
Brug værktøjet til reverse IP-opslag for hurtigt og nemt at finde det domæne eller den vært, der er knyttet til en IP-adresse.
Brug vores ping-værktøj til hurtigt og effektivt at tjekke status og svartid for enhver hjemmeside, server eller port.
Digily Links IP-opslagsværktøj giver detaljerede oplysninger om enhver IP-adresse. Brug denne gratis online tjeneste til at få omfattende IP-data.
Generer dit gratis WhatsApp-link øjeblikkeligt med vores WhatsApp Link Generator. Tilføj en tilpasset besked og start chats med ét klik. Ingen login eller kodning krævet.