SHA-512 ジェネレーター
SHA-512ジェネレーター・ツールを使用して、任意の文字列入力からSHA-512ハッシュを生成し、高レベルのデータセキュリティを実現します。
SHA-512 ジェネレーターは、入力した文字列を固定長の512ビットSHA-512ハッシュに変換する無料ツールです。
SHA-512とは?
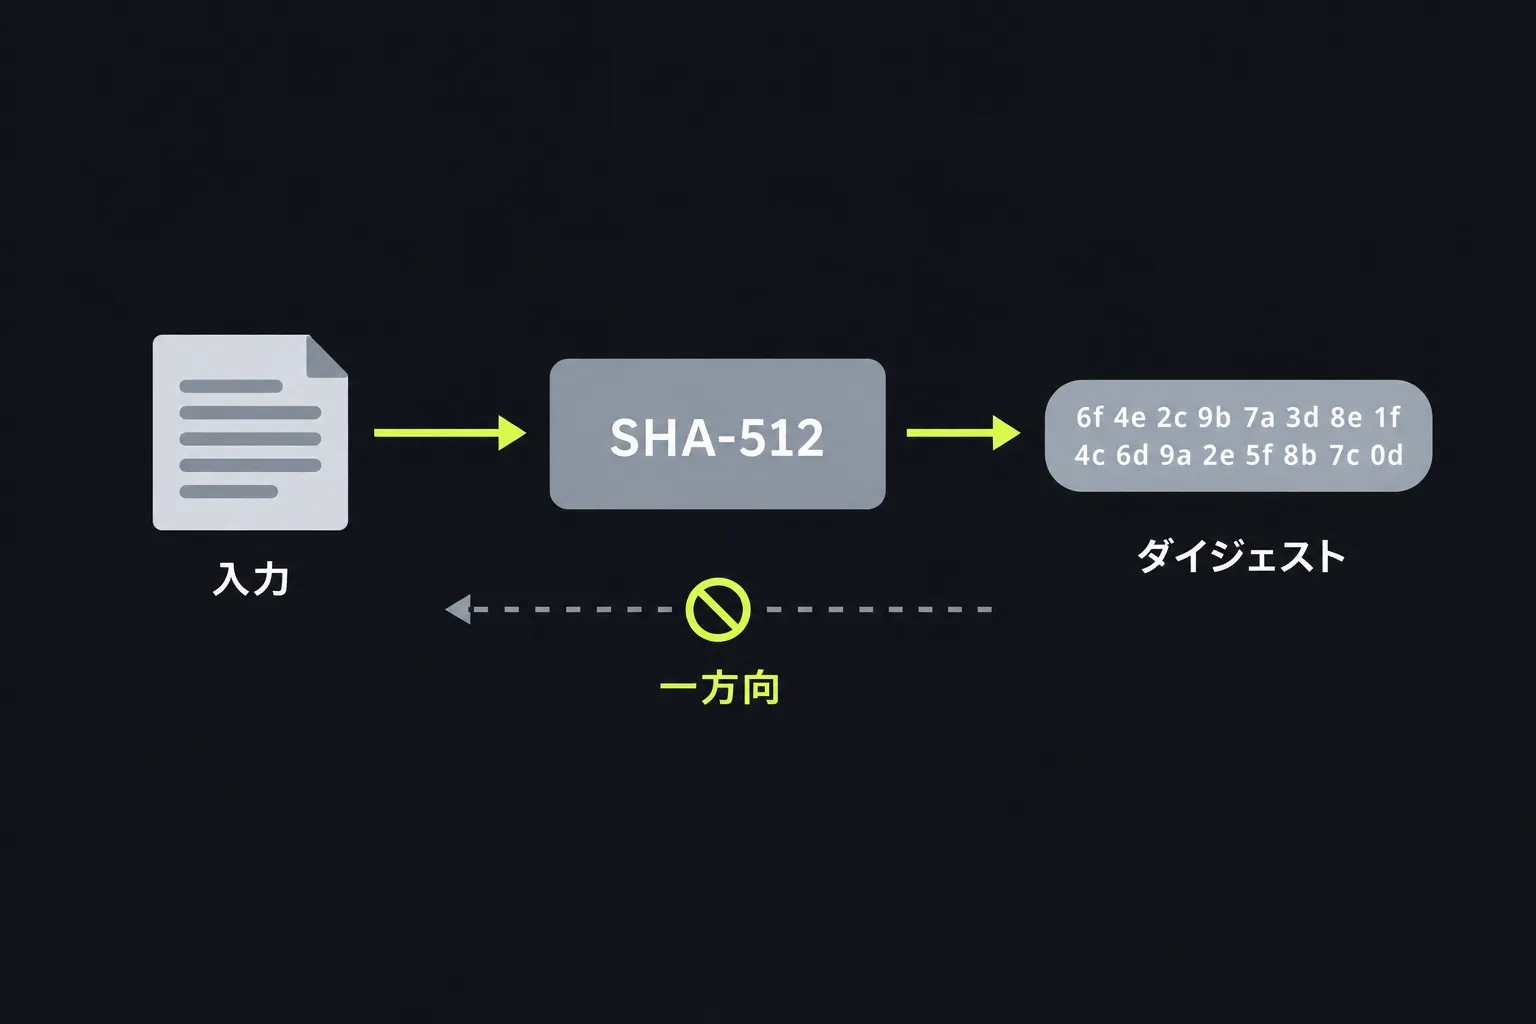
SHA-512はSHA-2ファミリーに属する暗号学的ハッシュ関数です。米国国家安全保障局が設計し、2001年にNISTが公開しました。長さの異なる入力を受け取り、一方向に処理して固定長のダイジェストを返します。
SHA-512の出力は512ビットで、64バイトまたは16進数128文字に相当します。データを1,024ビットのブロック単位で処理し、64ビット演算を使用する点がSHA-256との違いです。一部の64ビットシステムでは、大きな入力をSHA-256より高速に処理できることがありますが、実際の性能は実装とハードウェアによって異なります。
SHA-512は、一般的なハッシュ用途では現在も暗号学的に安全です。完全なアルゴリズムに対する実用的な衝突攻撃はなく、非推奨にもなっていません。誕生日限界により、期待される衝突耐性は約256ビットです。ただし、あらゆるセキュリティ用途に適しているわけではなく、特にパスワードの保存には向きません。
SHA-512ハッシュを生成するには?
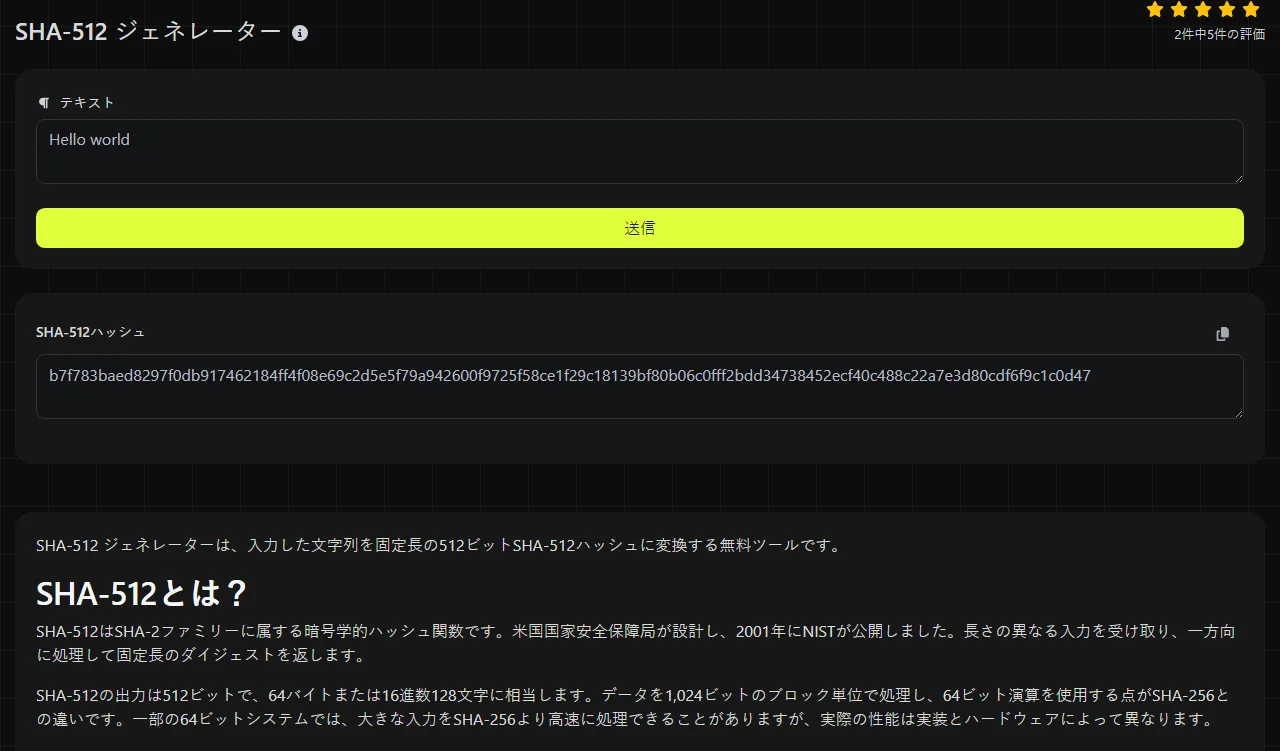
ハッシュ化したい文字列を正確に入力し、SHA-512ハッシュの結果欄に表示された値を確認してください。結果は、0から9までの数字とaからfまでの英字を使った128文字の16進数になります。
- 必要な空白、句読点、改行をすべて含め、元のテキストをそのまま正確にコピーします。
- ハッシュを生成し、短く切り取らずに結果全体をコピーします。
- 別のSHA-512ダイジェストと比較する場合は、両方が同じバイト列から生成され、同じ形式で表現されていることを確認してください。
計算はサーバー上で行われます。入力内容はHTTPS経由でサーバーに送信され、保存されません。HTTPSが使われ、データが保存されない場合でも、オンラインサービスで処理する必要のないパスワード、秘密鍵、リカバリーコードなどの機密情報は送信しないでください。
SHA-512は復号したり元に戻したりできる?
いいえ、SHA-512は復号できません。ハッシュ化は暗号化ではなく、復号鍵も存在しないためです。固定長の結果を生成する過程で情報の一部が失われるため、ダイジェストから元の値を直接復元することはできません。
ただし、攻撃者は入力候補を推測し、それぞれをハッシュ化して結果を照合できます。この方法は、辞書に載っている単語、電話番号、使い回されたパスワードなど、短く一般的で予測しやすい値に対して有効です。オンラインのハッシュデータベースに、一般的な文字列から事前計算されたハッシュが登録されている場合もあります。つまり、弱い入力をハッシュ化しても秘密にはなりません。
理論上は、異なる入力から同じダイジェストが生成される可能性があります。これを衝突と呼びます。完全なSHA-512では、既知の手法で衝突を発見することは現実的に不可能です。ただし、この安全性があっても、推測しやすい入力は試行を繰り返すことで特定される可能性があります。
現在、SHA-512はどんな用途に使える?
SHA-512は、システムや仕様で完全な512ビットのSHA-2ダイジェストが求められる場合に適しています。正当な一般用途には、データが変更されていないかの確認、重複コンテンツの識別、既存の形式やソフトウェアとの互換性維持などがあります。
- チェックサムでは、ダウンロードまたは転送したデータが、別途公開されたSHA-512値と一致するかを確認できます。ただし、チェックサムだけでは誰がそのデータを公開したかまでは証明できません。
- 重複排除システムでは、ダイジェストを簡潔なコンテンツ識別子として利用できます。ただし、悪意のある入力を扱うシステムでは、必要に応じて一致した内容を別途確認してください。
- 旧システムとの互換性を保つため、既存のデータベース列、API、交換形式がすでに128文字の16進数を前提としている場合は、SHA-512が必要になることがあります。
- デジタル署名と認証プロトコルでは、定義済みの暗号方式を構成する要素の1つとしてSHA-512が使われることがあります。
パスワードの保存に単純なSHA-512を使わないでください。SHA-512は意図的に高速に計算できるため、攻撃者も推測した値を高速で試せます。適切な設定と一意のソルトを使用し、Argon2id、scrypt、bcrypt、PBKDF2などのパスワードハッシュ関数を選んでください。
互換性が重要な場合や、64文字の短いダイジェストが必要な場合はSHA-256を選びます。プロトコルでSHA-384が明示的に指定されている場合は、SHA-384 ジェネレーターを使用してください。SHA-512/224は224ビットの結果を生成する独立した定義済みアルゴリズムであり、SHA-512文字列を単に短く切ったものではありません。
入力時の注意点と具体例
SHA-512はバイト列をハッシュ化するため、入力内容の細部がすべて結果に影響します。大文字、末尾の空白、句読点、改行コードによってバイト列が変わり、通常はまったく異なるダイジェストが生成されます。Invoice 42と、末尾に空白があるInvoice 42 は別の入力です。
ASCII入力のabcに対する標準的なSHA-512の結果は次のとおりです。
ddaf35a193617abacc417349ae20413112e6fa4e89a97ea20a9eeee64b55d39a2192992a274fc1a836ba3c23a3feebbd454d4423643ce80e2a9ac94fa54ca49f
テキスト欄に入力した数字は文字として扱われます。たとえば、先頭のゼロも文字列の一部なので、0123と123は異なります。アクセント記号付き文字や非ラテン文字を含むテキストにも有効なハッシュがありますが、文字エンコーディングとUnicode正規化によってバイト列が変わります。そのため、見た目が同じ文字列でも、一方が合成済み文字、もう一方が結合文字を使っている場合は、異なる値が生成されることがあります。
SHA-512アルゴリズムでは、空のバイト列に対するダイジェストも定義されており、非常に長いメッセージも処理できます。ただし、Webインターフェースにはリクエストやサーバー上の実用的な制限がある場合があります。非常に大きなファイルや、送信すべきでないデータには、ローカル環境のハッシュ計算コマンドを使用してください。
よくある質問
SHA-512の16進数を大文字にするとハッシュは変わる?
いいえ。大文字と小文字の16進数は、同じダイジェストを表す異なる表記です。そのため、AFとafは同じバイト値を表します。ただし、元の入力に含まれる英字の大文字と小文字は区別されます。
このツールでファイルのチェックサムを計算できる?
このツールは文字列入力用であり、ファイル用の結果欄はありません。ファイルの内容を貼り付けると、バイナリデータや改行コードが変わる可能性があります。ファイルには、Linuxのsha512sumやPowerShellのGet-FileHash -Algorithm SHA512など、ローカル環境のコマンドを使用してください。
SHA-512はメッセージ認証に使っても安全?
単純なSHA-512ではメッセージを認証できません。誰でも内容を変更して新しいダイジェストを計算できるためです。また、単純に先頭へ秘密値を付ける方式は、SHA-512の長さ拡張という性質の影響を受けることがあります。共有秘密を使ってメッセージを認証する必要がある場合は、HMAC-SHA-512を使用してください。
ソルトを追加すればSHA-512をパスワードに使える?
いいえ。ソルトを使えば同じパスワードが同じ保存値になることは防げますが、高速な汎用ハッシュを、パスワード推測に十分なほど高コストにはできません。専用のパスワードハッシュ関数を使用し、そのアルゴリズム識別子、ソルト、コスト設定を結果と一緒に保存してください。
別のサイトやプログラムとSHA-512の値が違うのはなぜ?
隠れた空白、末尾の改行、文字エンコーディングの違い、コピーされたバイトオーダーマークがないか確認してください。また、相手のプログラムが完全なSHA-512ではなく、SHA-384、SHA-512/224、HMAC-SHA-512、またはBase64でエンコードされた出力を生成していないかも確認します。完全な一致が必要な場合は、入力をバイト列として比較してください。
人気のツール
Digily LinkのIPルックアップツールは、任意のIPアドレスに関する詳細情報を提供します。この無料オンラインサービスを利用して、包括的なIPデータを取得してください。
WhatsAppリンクジェネレーターで無料のWhatsAppリンクを即座に生成します。カスタムメッセージを追加して、ワンクリックでチャットを開始できます。ログインやコーディングは不要です。