SHA-384 ジェネレーター
SHA-384ジェネレーター・ツールを使用して、任意の文字列入力からSHA-384ハッシュを作成し、強力なデータ暗号化を実現します。
SHA-384 ジェネレーターは、入力した任意の文字列を固定長のSHA-384ハッシュに変換できる無料ツールです。
SHA-384ハッシュにはどんな役割がありますか?
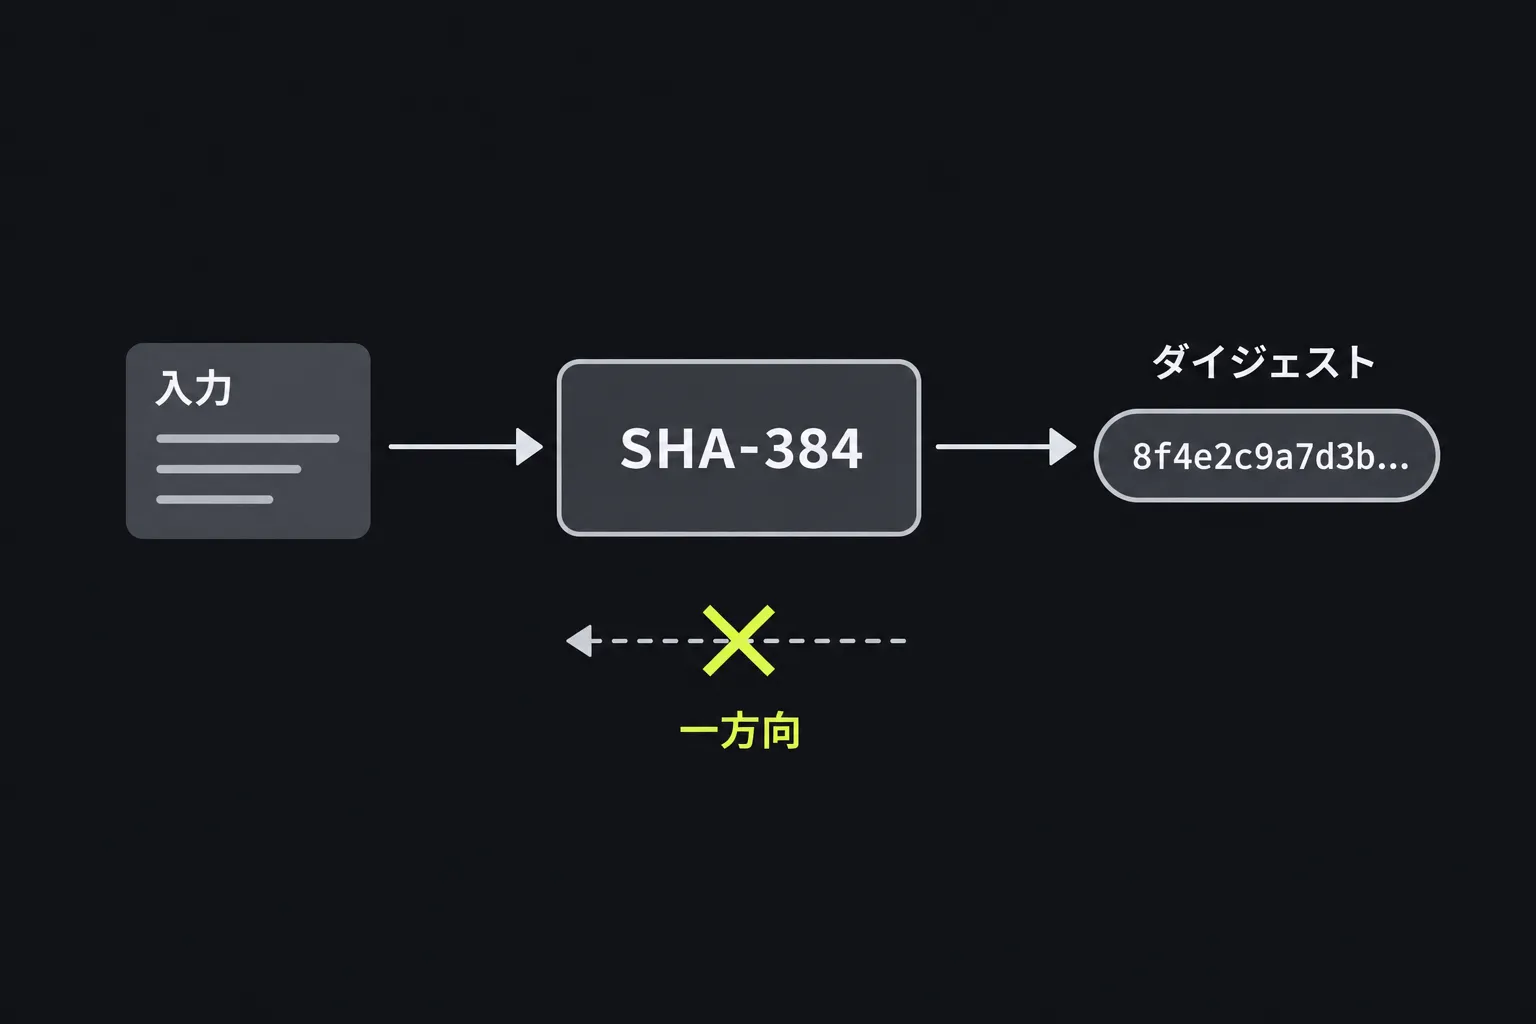
SHA-384は、一方向の数学的関数を使って、データからコンパクトな384ビットのフィンガープリントを生成します。同じ入力からは常に同じ固定長のダイジェストが得られますが、入力がわずかに変わるだけでも、異なる結果になる可能性が極めて高くなります。SHA-384アルゴリズムには鍵がなく、対応する復号処理もないため、SHA-384ダイジェストは暗号化されたテキストではありません。
SHA-384はSHA-2ファミリーに属します。米国国家安全保障局によって設計され、2001年に米国国立標準技術研究所が初めて公開し、2002年にFIPS 180-2として標準化されました。内部では、初期値を変更し、出力を短縮したSHA-512の構造を使用しています。
SHA-384は今でも安全ですか?
はい。SHA-384は、用途を適切に選べば、一般的な暗号学的ハッシュとして現在も安全だと考えられています。完全なアルゴリズムに対する実用的な衝突攻撃や原像攻撃は知られていません。
384ビットのダイジェストにより、最大192ビットの衝突耐性が得られます。これは、実用的な衝突攻撃が存在し、セキュリティが重視される新しいシステムでは選ぶべきではないMD5やSHA-1などの古いアルゴリズムより、はるかに強力です。
SHA-384は、汎用ハッシュ関数として非推奨にはなっていません。ただし、パスワードの保存に直接使用してはいけません。高速に動作するよう設計されているため、攻撃者が大量のパスワード候補を試しやすくなります。パスワードを保存する場合はSHA-384ではなく、Argon2id、scrypt、bcrypt、PBKDF2など、意図的に計算コストを高くしたパスワードハッシュ関数を使用し、パスワードごとに固有のソルトを設定してください。
SHA-384 ジェネレーターの使い方は?
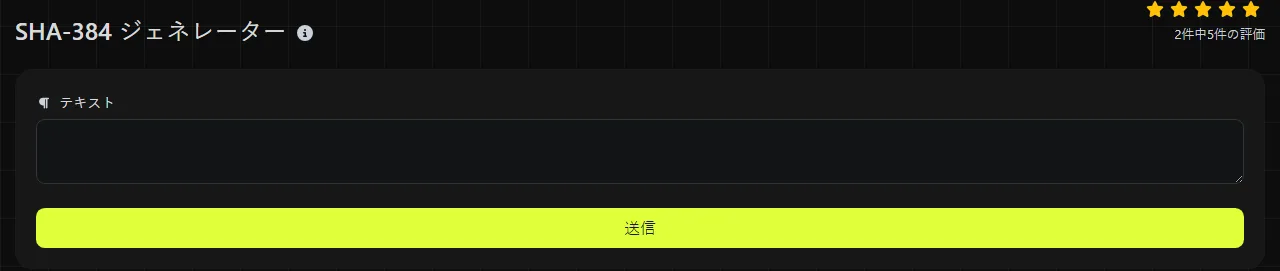
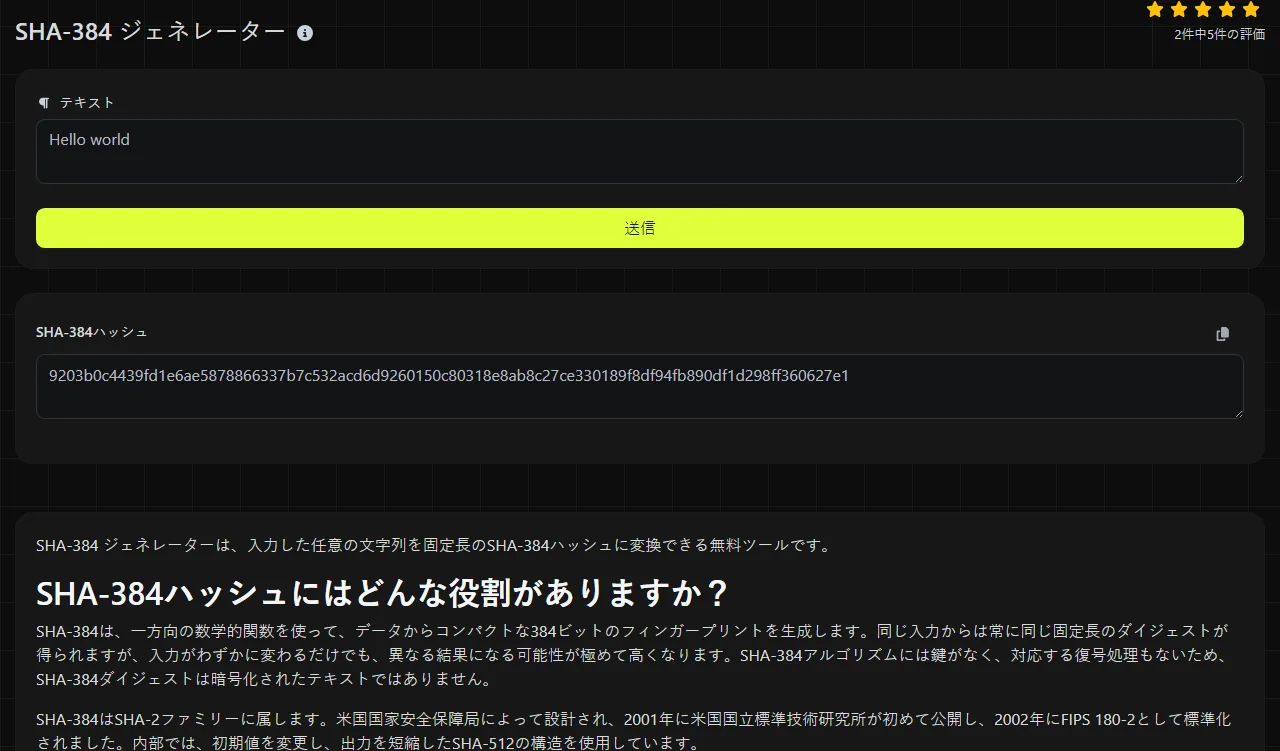
ハッシュ化したい文字列を正確に入力してツールを実行し、結果欄のSHA-384 Hashに表示された値をコピーしてください。計算は、PHPのハッシュ実装を使ってサーバー上で行われます。
入力内容はHTTPS経由でサーバーへ送信され、保存されません。ただし、処理中は端末の外へ送信されます。パスワード、秘密鍵、リカバリーフレーズなど、リモートサービスへ送るべきではない情報は入力しないでください。
たとえば、helloと入力すると、96文字のSHA-384ダイジェスト59e1748777448c69de6b800d7a33bbfb9ff1b463e44354c3553bcdb9c666fa90125a3c79f90397bdf5f6a13de828684fが生成されます。同じ5文字の小文字を再び入力すれば、同じSHA-384ダイジェストになります。一方、Hello、末尾に空白があるhello 、ピリオド付きのhello.では、それぞれ異なるSHA-384ハッシュが生成されます。
結果の見方と扱いに注意が必要な入力
SHA-384の結果は384ビットで、48バイトまたは96文字の16進数に相当します。このツールのSHA-384 Hash欄では、16進表記に0から9の数字とaからfの文字を使用しますが、別のシステムでは文字部分が大文字で表示される場合があります。表示されたSHA-384ダイジェストの大文字と小文字が違っても、基になる値は変わりません。
- 空白と改行: このSHA-384 ジェネレーターでは、先頭や末尾の空白、改行文字も送信される入力バイトの一部となり、ハッシュが変わります。
- アクセント付き文字と非ラテン文字: SHA-384が処理するのは文字ではなくバイトです。見た目が同じ文字列でも、Unicode正規化形式や文字エンコーディングが異なれば、別のデータになる場合があります。
- 数字: 00125のように入力した値は文字列データとして扱われます。125と同じハッシュにはなりません。
- 空の入力: SHA-384アルゴリズムでは、空のバイト列に対しても有効なダイジェストが定義されています。そのダイジェストは、空白や改行のハッシュとは異なります。
- 長い入力: 入力の長さにかかわらず、出力は常に96文字の16進数です。
SHA-384は復号したり元に戻したりできますか?
いいえ。ハッシュ処理では元のテキストが復元可能な形で保持されないため、SHA-384ハッシュを復号することはできません。考えられる多数の入力が、固定された384ビットの出力空間に対応付けられます。
SHA-384は高速に動作するよう設計されているため、攻撃者は候補を次々とハッシュ化し、結果を比較できます。そのため、短い値、よく使われる値、予測しやすい値は、辞書攻撃や総当たり攻撃によって特定される可能性があります。SHA-384が強力でも、弱いパスワードが安全になるわけではありません。また、エントロピーの低い識別子を秘密情報に変えることもできません。
オンラインデータベースには、一般的な文字列について事前に計算されたSHA-384ハッシュが登録されている場合があります。一致する項目が見つかっても、それはデータベース検索であり、アルゴリズムを逆算したわけではありません。
SHA-384は現在どこで使われていますか?
SHA-384は、プロトコル、仕様、既存システムが384ビットのSHA-2ダイジェストを必要とする場面で使われています。一般的な正当な用途として、ファイルのチェックサム、重複検出、完全性の記録、SHA-384値をすでに保存しているソフトウェアとの互換性確保があります。
- ダウンロードしたファイルを、配布元が公開しているSHA-384チェックサムと比較する。
- レガシーなデータベース、API、文書形式が要求するダイジェストを再現する。
- SHA-384を明示的に要求するプロトコル向けの入力を作成する。
通常のSHA-384チェックサムでは偶発的な変更を検出できますが、データの作成者を証明することはできません。また、攻撃者がファイルと公開済みのハッシュの両方を変更できる場合、その両方が差し替えられるのを防げません。メッセージを認証するには、秘密鍵を使うHMAC-SHA-384か、適切なデジタル署名方式を使用してください。
仕様上、複数のSHA-2バリアントを選べる場合、SHA-256のほうが広く使われており、ダイジェストも短くなります。完全な512ビット出力が明示的に必要なシステムには、SHA-512が適している場合があります。これらの形式は、SHA-256ジェネレーターとSHA-512 ジェネレーターで生成できます。
よくある質問
SHA-384はSHA-512から文字を削ったものですか?
いいえ。SHA-384はSHA-512と同じ基本的な圧縮構造を使用しますが、異なる初期値から処理を始め、最終状態を384ビットに切り詰めます。SHA-512ダイジェストを単純に96文字の16進数へ短縮しても、SHA-384にはなりません。
SHA-384は長さ拡張攻撃の影響を受けますか?
SHA-384はマークル・ダムゴード構造を使用していますが、出力を切り詰めることでSHA-512の内部状態のうち128ビットが隠れるため、標準的な実用上の長さ拡張攻撃は現実的ではありません。それでも、秘密情報をメッセージへ直接連結する独自方式を、メッセージ認証コードとして扱ってはいけません。秘密鍵でデータを認証する必要がある場合は、HMAC-SHA-384を使用してください。
このツールでファイルをハッシュ化できますか?
このツールは文字列入力用であり、ファイルのアップロードには対応していません。サーバー側で処理するこのジェネレーターが受け付けるのは文字列だけなので、バイナリファイルの内容をテキスト欄へ貼り付けると、エンコーディングや改行の変換によってバイトが変わる可能性があります。ファイルにはsha384sumなどのシステムユーティリティ、または同等の暗号ライブラリを使用し、96文字の16進数をすべて比較してください。
別のSHA-384計算ツールと結果が違うのはなぜですか?
2つの入力がバイト単位で異なっている可能性があります。まず空白、大文字と小文字、改行コードを確認し、末尾の改行も見落とさないようにしてください。入力内容やシステムによっては、文字エンコーディング、Unicode正規化形式、一方のシステムだけにバイトオーダーマークが含まれていないかも確認します。どちらかのダイジェストが間違っていると判断する前に、正確なバイト列を比較してください。
人気のツール
Digily LinkのIPルックアップツールは、任意のIPアドレスに関する詳細情報を提供します。この無料オンラインサービスを利用して、包括的なIPデータを取得してください。
WhatsAppリンクジェネレーターで無料のWhatsAppリンクを即座に生成します。カスタムメッセージを追加して、ワンクリックでチャットを開始できます。ログインやコーディングは不要です。