Générateur SHA-384
Créez des hachages SHA-384 à partir de n'importe quelle entrée de chaîne en utilisant notre outil de génération SHA-384 pour un chiffrement de données robuste.
Le Générateur SHA-384 est un outil gratuit qui convertit n'importe quelle chaîne de caractères en une empreinte SHA-384 de longueur fixe.
À quoi sert une empreinte SHA-384 ?
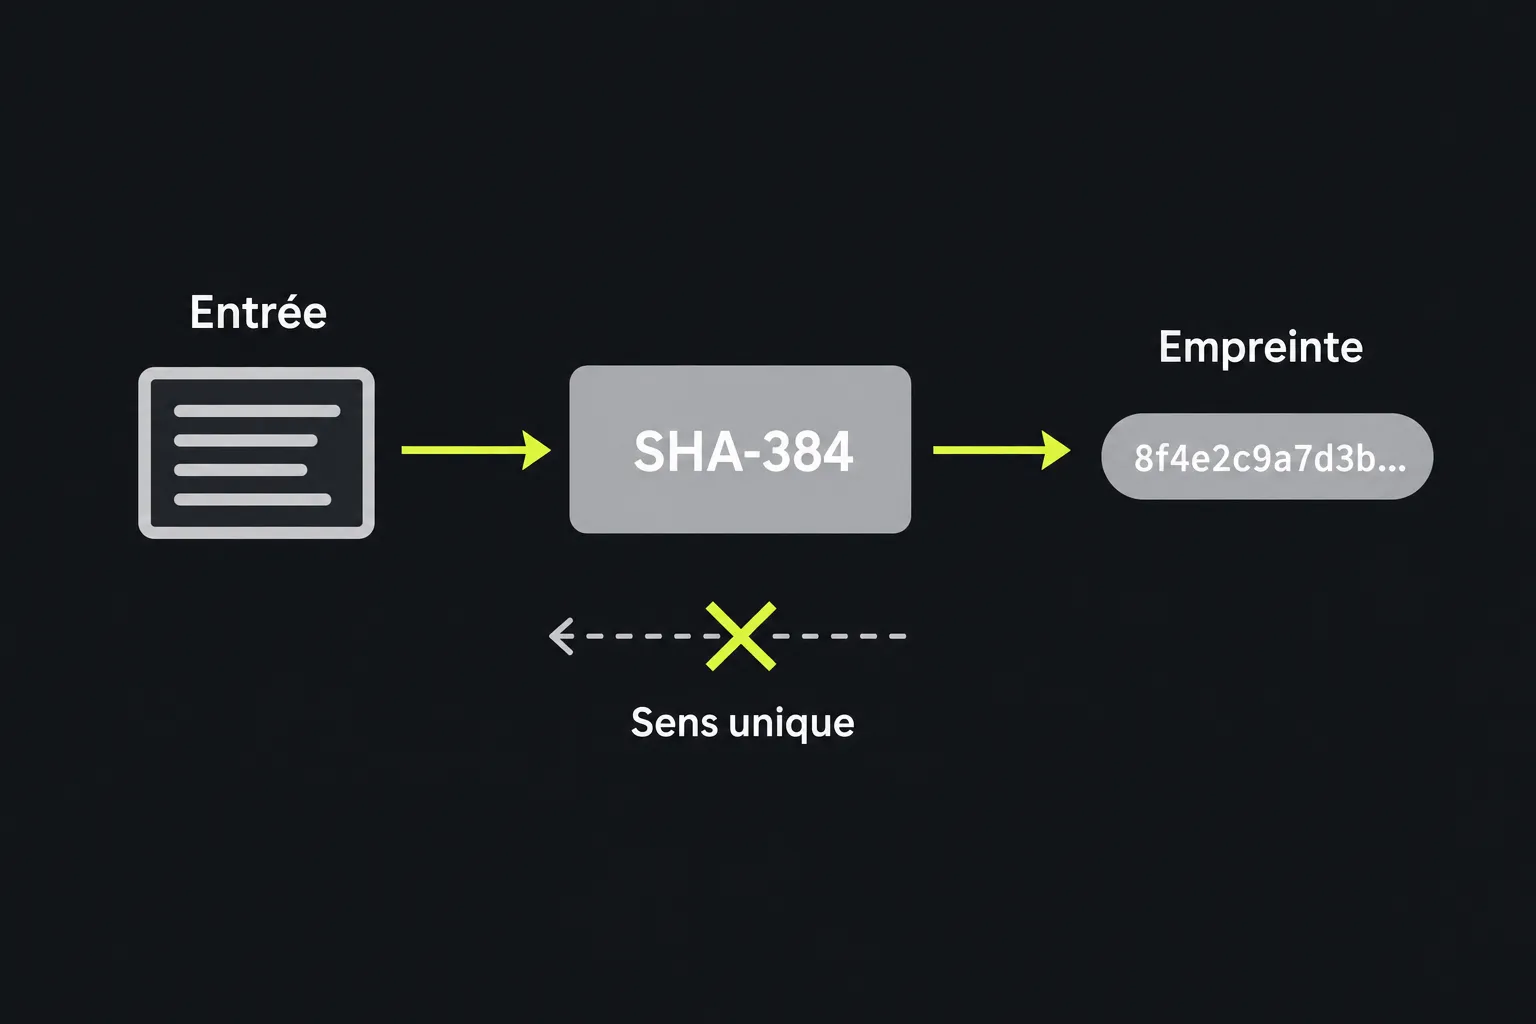
SHA-384 crée une empreinte compacte de 384 bits à partir de données, au moyen d'une fonction mathématique à sens unique. Une même entrée produit toujours la même empreinte de longueur fixe, tandis qu'une modification, même minime, a une probabilité extrêmement élevée de donner un résultat différent. Une empreinte SHA-384 n'est pas un texte chiffré, car l'algorithme n'utilise aucune clé et ne prévoit aucun processus de déchiffrement.
SHA-384 appartient à la famille SHA-2. L'algorithme a été conçu par la National Security Agency des États-Unis, publié pour la première fois en 2001 par le National Institute of Standards and Technology américain, puis normalisé dans FIPS 180-2 en 2002. En interne, il reprend la structure de SHA-512, avec des valeurs initiales différentes et une sortie raccourcie.
SHA-384 est-il encore sûr ?
Oui, SHA-384 est toujours considéré comme sûr pour le hachage cryptographique général, à condition de l'utiliser dans un contexte adapté. Aucune attaque pratique par collision ou recherche de préimage n'est connue contre l'algorithme complet.
Son empreinte de 384 bits offre jusqu'à 192 bits de résistance aux collisions. C'est nettement plus robuste que d'anciens algorithmes comme MD5 et SHA-1, tous deux vulnérables à des attaques pratiques par collision et à éviter dans les nouveaux systèmes où la sécurité est importante.
SHA-384 n'est pas obsolète en tant que fonction de hachage générale. En revanche, il ne faut pas l'utiliser directement pour stocker des mots de passe. Comme il est conçu pour être rapide, un attaquant peut tester un grand nombre de mots de passe potentiels. Pour stocker des mots de passe, préfère une fonction de hachage volontairement coûteuse comme Argon2id, scrypt, bcrypt ou PBKDF2, avec un sel unique pour chaque mot de passe, plutôt que SHA-384.
Comment utiliser le Générateur SHA-384 ?
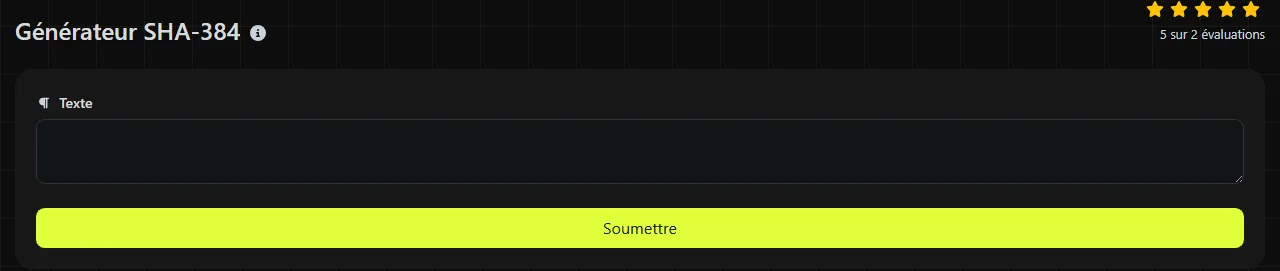
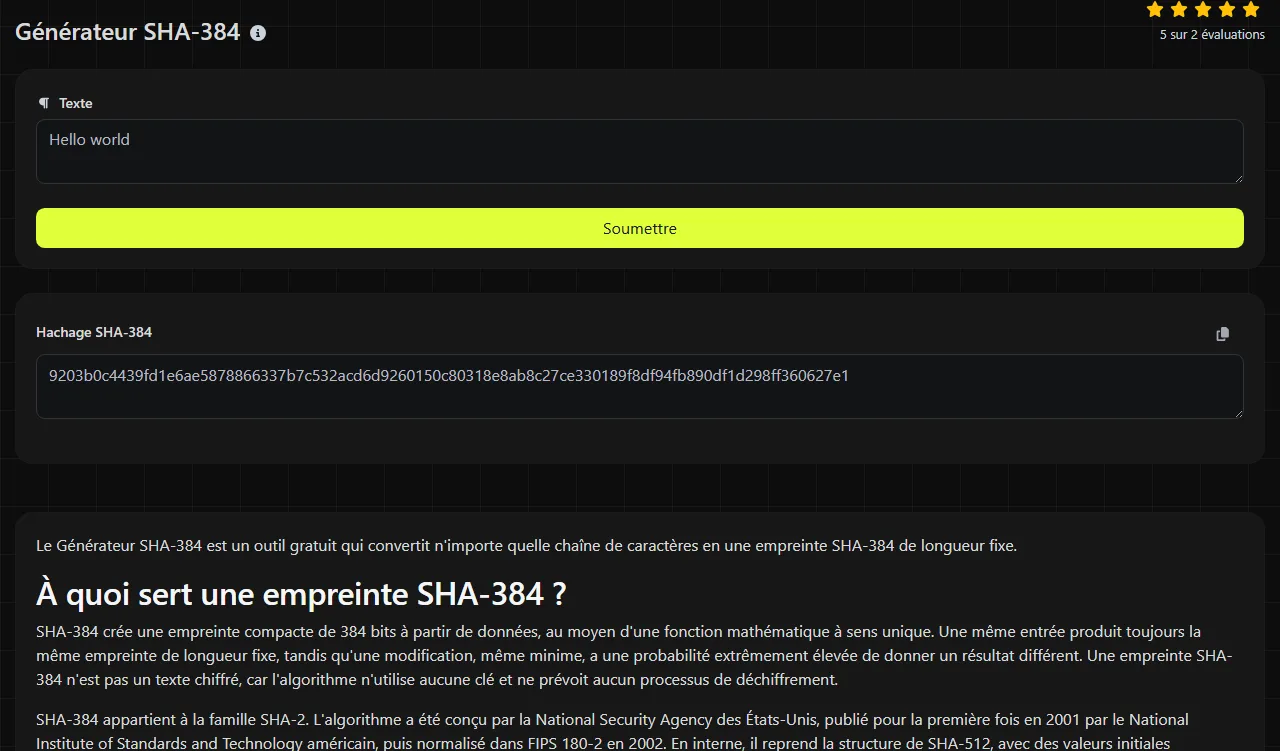
Saisis exactement la chaîne à hacher, lance l'outil, puis copie la valeur affichée dans le champ de résultat Hachage SHA-384. Le calcul est effectué sur le serveur par l'implémentation de hachage de PHP.
La saisie est transmise au serveur via HTTPS et n'est pas stockée. Elle quitte toutefois l'appareil pendant le traitement. N'envoie donc pas de mots de passe, de clés privées, de phrases de récupération ni d'autres informations qui ne doivent jamais être communiquées à un service distant.
Par exemple, l'entrée hello produit l'empreinte SHA-384 de 96 caractères 59e1748777448c69de6b800d7a33bbfb9ff1b463e44354c3553bcdb9c666fa90125a3c79f90397bdf5f6a13de828684f. Si tu saisis à nouveau ces cinq mêmes lettres minuscules, tu obtiens la même empreinte SHA-384. En revanche, les entrées Hello, hello avec une espace finale et hello. produisent chacune une empreinte SHA-384 différente.
Comprendre le résultat et gérer les saisies particulières
Un résultat SHA-384 contient 384 bits, soit 48 octets ou 96 caractères hexadécimaux. Dans le champ Hachage SHA-384 de cet outil, la notation hexadécimale utilise les chiffres de 0 à 9 et les lettres de a à f, même si certains systèmes affichent ces lettres en majuscules. La casse des lettres dans l'empreinte SHA-384 affichée ne change pas sa valeur sous-jacente.
- Espaces et sauts de ligne : dans ce Générateur SHA-384, les espaces au début ou à la fin ainsi que les caractères de saut de ligne font partie des octets envoyés et modifient l'empreinte.
- Texte accentué et caractères non latins : SHA-384 traite des octets, pas des caractères. Deux chaînes visuellement identiques peuvent être différentes si elles utilisent une normalisation Unicode ou un encodage de caractères distinct.
- Nombres : une valeur saisie comme 00125 est traitée comme une chaîne de caractères. Son empreinte n'est pas la même que celle de 125.
- Entrée vide : l'algorithme SHA-384 définit une empreinte valide pour une séquence d'octets vide. Cette empreinte diffère de celle d'une espace ou d'un saut de ligne.
- Entrée longue : le résultat contient toujours 96 caractères hexadécimaux, quelle que soit la longueur de l'entrée.
Peut-on déchiffrer ou inverser SHA-384 ?
Non, une empreinte SHA-384 ne peut pas être déchiffrée, car le hachage ne conserve pas le texte d'origine sous une forme réversible. De nombreuses entrées possibles sont associées à l'espace de sortie fixe de 384 bits.
SHA-384 étant conçu pour fonctionner rapidement, un attaquant peut tester des hypothèses à grande vitesse en hachant chacune d'elles, puis en comparant le résultat. Des valeurs courtes, courantes ou prévisibles peuvent donc être retrouvées à l'aide d'un dictionnaire ou d'une recherche exhaustive. La robustesse de SHA-384 ne sécurise pas un mot de passe faible et ne transforme pas un identifiant à faible entropie en secret.
Des bases de données en ligne peuvent contenir des empreintes SHA-384 déjà calculées pour des chaînes courantes. Trouver une correspondance consiste à effectuer une recherche dans une base, pas à inverser l'algorithme.
Dans quels cas SHA-384 est-il utilisé aujourd'hui ?
SHA-384 est utilisé lorsqu'un protocole, une spécification ou un système existant exige une empreinte SHA-2 de 384 bits. Parmi ses usages légitimes courants figurent les sommes de contrôle de fichiers, la détection des doublons, les enregistrements d'intégrité et la compatibilité avec des logiciels qui stockent déjà des valeurs SHA-384.
- Comparer un fichier téléchargé à une somme de contrôle SHA-384 publiée par son distributeur.
- Reproduire une empreinte attendue par une ancienne base de données, une API ou un format de document.
- Créer une entrée pour un protocole qui exige explicitement SHA-384.
Une simple somme de contrôle SHA-384 permet de détecter des modifications accidentelles, mais pas de prouver qui a créé les données. Elle ne peut pas non plus empêcher un attaquant capable de modifier à la fois un fichier et son empreinte publiée de remplacer les deux. Pour authentifier des messages, utilise HMAC-SHA-384 avec une clé secrète ou un mécanisme de signature numérique adapté.
Lorsqu'une spécification autorise plusieurs variantes de SHA-2, SHA-256 est plus répandu et produit une empreinte plus courte. SHA-512 peut convenir aux systèmes qui exigent explicitement sa sortie complète de 512 bits. Le Générateur SHA-256 et le Générateur SHA-512 permettent de produire ces formats.
Questions fréquentes
SHA-384 correspond-il à SHA-512 avec des caractères en moins ?
Non. SHA-384 utilise la même structure générale de compression que SHA-512, mais part de valeurs initiales différentes avant de tronquer l'état final à 384 bits. Il ne suffit pas de réduire une empreinte SHA-512 à 96 caractères hexadécimaux pour obtenir du SHA-384.
SHA-384 est-il vulnérable aux attaques par extension de longueur ?
SHA-384 repose sur une construction de Merkle-Damgård, mais sa sortie tronquée masque 128 bits de l'état interne de SHA-512, ce qui rend impraticable l'attaque standard par extension de longueur. Malgré cela, une construction improvisée qui concatène directement un secret et un message ne doit pas être considérée comme un code d'authentification de message. Utilise HMAC-SHA-384 lorsqu'une clé secrète doit servir à authentifier des données.
Puis-je utiliser cet outil pour hacher un fichier ?
L'outil est prévu pour des chaînes de caractères, pas pour l'importation de fichiers. Comme ce générateur côté serveur n'accepte que du texte, coller le contenu binaire d'un fichier dans son champ peut modifier certains octets à cause de l'encodage ou de la conversion des sauts de ligne. Pour les fichiers, utilise un utilitaire système comme sha384sum ou une bibliothèque cryptographique équivalente, puis compare les 96 caractères hexadécimaux.
Pourquoi un autre calculateur SHA-384 donne-t-il un résultat différent ?
Les deux entrées diffèrent probablement au niveau des octets. Vérifie d'abord les espaces, les majuscules et minuscules ainsi que les fins de ligne, y compris un éventuel saut de ligne final. Si cela concerne l'entrée et les systèmes utilisés, vérifie aussi l'encodage des caractères, la normalisation Unicode et la présence éventuelle d'une marque d'ordre des octets dans l'un des systèmes. Compare les octets exacts avant de conclure que l'une des empreintes est incorrecte.
Outils populaires
Créez votre propre signature personnalisée et téléchargez-la facilement avec notre outil de génération de signatures pour des signatures électroniques personnalisées.
Calculez la taille de n'importe quel texte en octets (B), kilooctets (KB) ou mégaoctets (MB) à l'aide de notre outil de calcul de taille de texte.
Utilisez l'outil de recherche inversée d'IP pour trouver rapidement et facilement le domaine ou l'hôte associé à une adresse IP.
Utilisez notre outil de ping pour vérifier rapidement et efficacement le statut et le temps de réponse de n'importe quel site web, serveur ou port.
L'outil de recherche d'IP de Digily Link fournit des informations détaillées sur toute adresse IP. Utilisez ce service en ligne gratuit pour obtenir des données IP complètes.
Générez instantanément votre lien WhatsApp gratuit avec notre générateur de liens WhatsApp. Ajoutez un message personnalisé et lancez des discussions en un clic, sans connexion ni code.